Sie können jeden Identitäts- oder Sicherheitsanbieter konfigurieren, der den SSF CAEP-Standard als externe Quelle im Security Events Service implementiert. Dazu erstellen Sie eine Integrationsanwendung im Drittanbieterprodukt und konfigurieren das Produkt als externe Quelle in der Security Events Service-Konsole.
Hinweis: Informationen zur Integration von Okta finden Sie unter Konfigurieren von Okta als externe Quelle im Security Events Service.
Voraussetzungen
- Omnissa Add-On-Lizenz „Risikoanalyse“
- Eine Administratorrolle im Drittanbieterprodukt
- Administratorrolle in Omnissa Connect
Schritt 1: Erstellen einer Anwendung im Drittanbieterprodukt
Bevor Sie das Drittanbieterprodukt als externe Quelle im Security Events Service hinzufügen können, müssen Sie in der Konsole dieses Produkts eine Integrationsanwendung erstellen und diese für die Verbindung mit dem Security Events Service konfigurieren.
Kopieren Sie beim Erstellen der Anwendung die folgenden Werte und speichern Sie sie:
- Client-ID: Die Client-ID der Anwendung
- Geheimer Clientschlüssel oder Privater Schlüssel, je nach den Möglichkeiten des Drittanbieterprodukts
- SSF-Well-Known-URL: Der SSF-Discovery-Endpoint des Drittanbieterprodukts (wird in der Regel
/.well-known/ssf-configurationan die Basis-URL angehängt) - Token-URL oder OpenID-Well-Known URL, je nach den Möglichkeiten des Drittanbieterprodukts.
Anweisungen zum Registrieren einer Anwendung und zum Abrufen dieser Werte finden Sie in der Produktdokumentation von Drittanbietern.
Schritt 2: Hinzufügen einer externen Quelle im Security Events Service
Nachdem Sie die Integrationsanwendung in der Konsole des Drittanbieterprodukts erstellt haben, fügen Sie das Produkt als externe Quelle in der Security Events Service-Konsole hinzu.
-
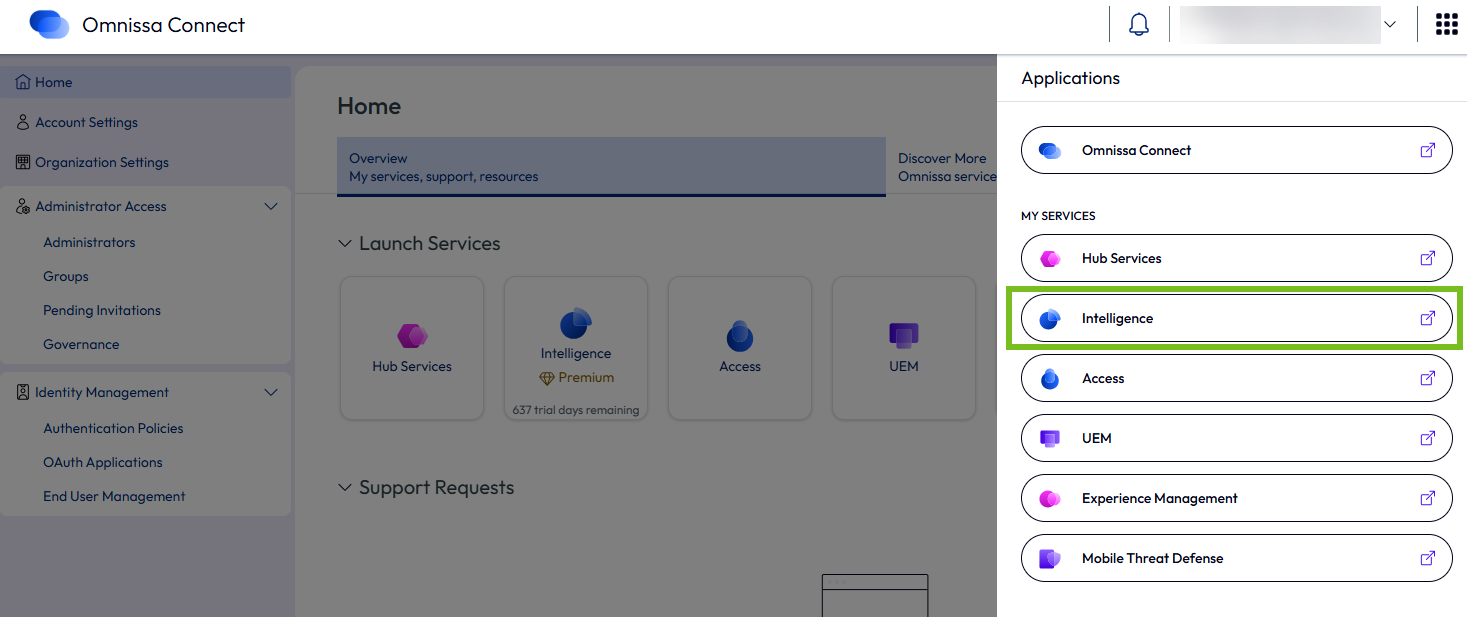
Melden Sie sich bei Omnissa Connect an.
-
Wählen Sie im Menü in der oberen rechten Ecke Intelligence aus, um zur Intelligence Console zu wechseln.
-
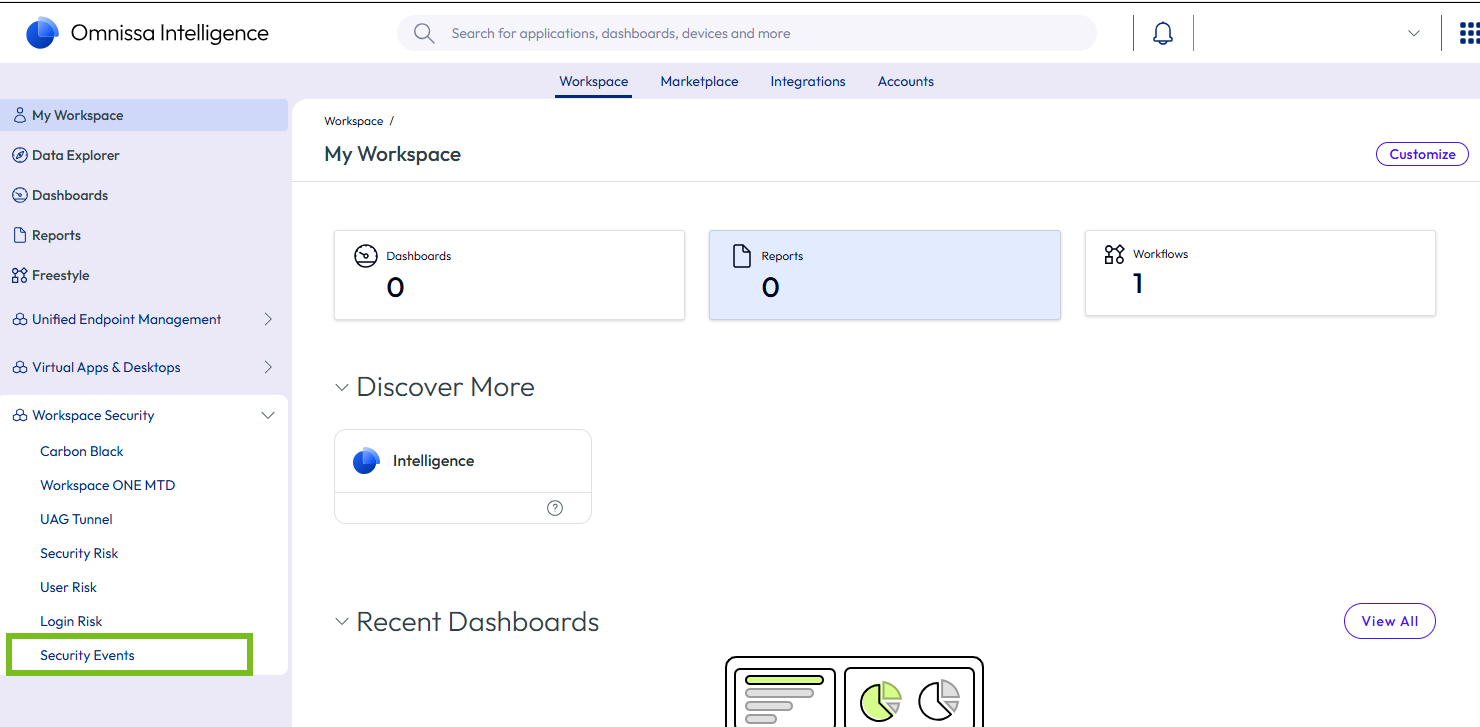
Wählen Sie in der Intelligence Console im linken Bereich Workspace-Sicherheit > Sicherheitsereignisse aus.
-
Klicken Sie auf Sicherheitsereignisse starten.
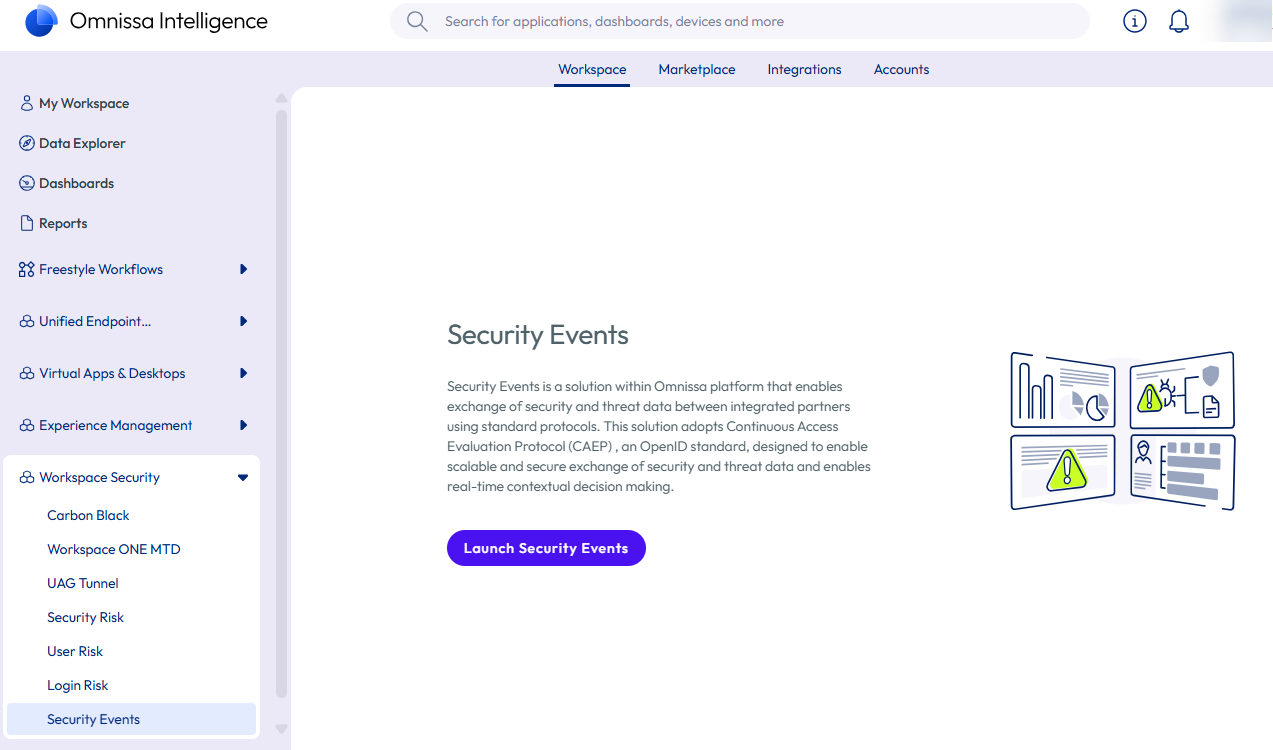
Die Security Events Service-Konsole wird auf einer neuen Registerkarte angezeigt.
-
Führen Sie basierend auf Ihrem Szenario einen der folgenden Schritte aus.
Wenn noch keine Quellen oder Abonnenten im Security Events Service konfiguriert sind, wird eine Übersichtsseite angezeigt.
-
Überprüfen Sie die Informationen und klicken Sie auf Get Started.
-
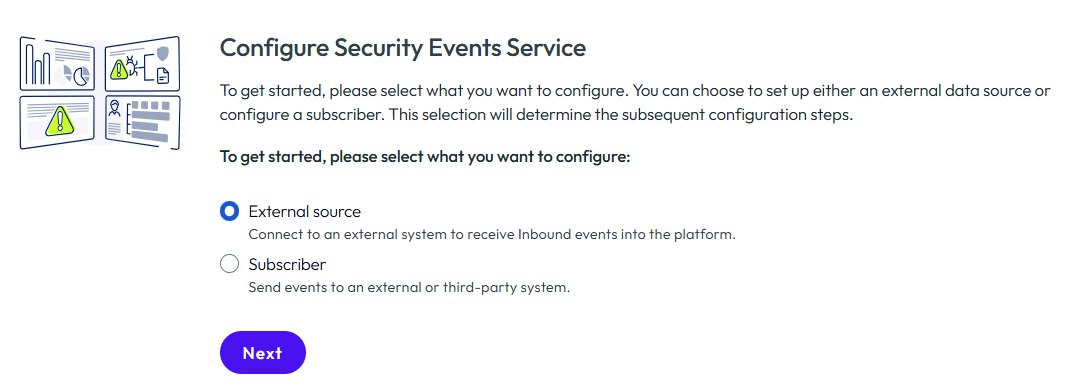
Wählen Sie Externe Quelle aus und klicken Sie auf Weiter.
Wenn Sie bereits eine Quelle oder einen Abonnenten konfiguriert haben, werden die Übersichtsseite und der Assistent nicht angezeigt.
- Wählen Sie die Registerkarte Quellen aus.
- Klicken Sie auf Externe Quelle hinzufügen.
-
-
Konfigurieren Sie das Drittanbieterprodukt als externe Quelle.
-
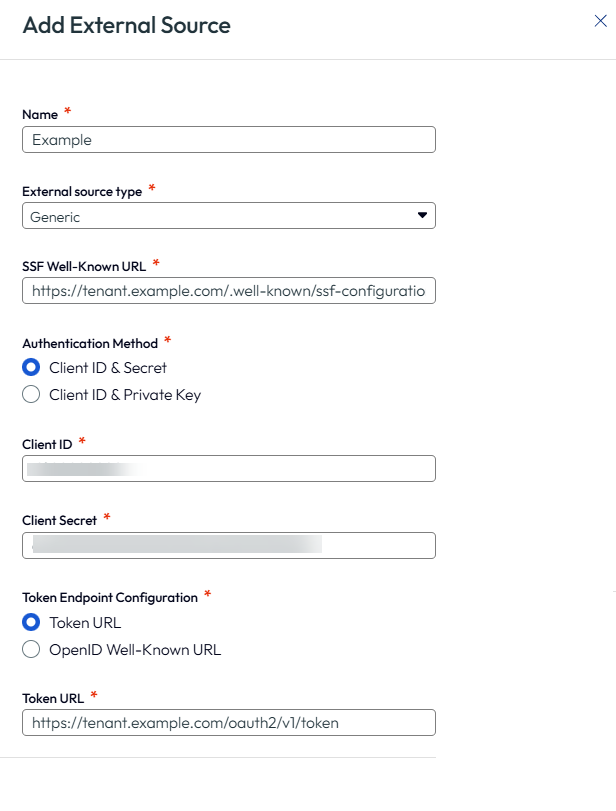
Geben Sie die folgenden Informationen ein:
Name: Geben Sie einen Namen für die externe Quelle ein.
Typ der externen Quelle: Wählen Sie Generisch aus.
SSF-Well-Known-URL: Geben Sie die SSF-Well-Known-URL des Produkts im folgenden Format ein:https://<yourTenant>/.well-known/ssf-configuration -
Wählen Sie die Authentifizierungsmethode aus, die Sie im Drittanbieterprodukt konfiguriert haben, und geben Sie die folgenden Werte ein: Client-ID und geheimer Schlüssel oder Client-ID und privater Schlüssel.
-
Wählen Sie für Token-Endpoint-Konfiguration je nach den Möglichkeiten des Produkts entweder Token-URL oder OpenID-Well-Known-URL aus und geben Sie den entsprechenden Wert ein.
-
Klicken Sie auf Speichern.
Beispiel:
-
-
Klicken Sie auf Speichern.
Die externe Quelle wird erstellt und auf der Registerkarte Quellen angezeigt. Der Security Events Service registriert das Abonnement beim Drittanbieterprodukt und sendet eine erste Überprüfungsanforderung.
Schritt 3: Überprüfen der Integration
-
Überprüfen Sie die Integration in der Security Events Service-Konsole:
- Wählen Sie auf der Registerkarte Quellen die Quelle aus.
- Klicken Sie oben auf der Seite auf Aktualisieren, um die Ansicht zu aktualisieren.
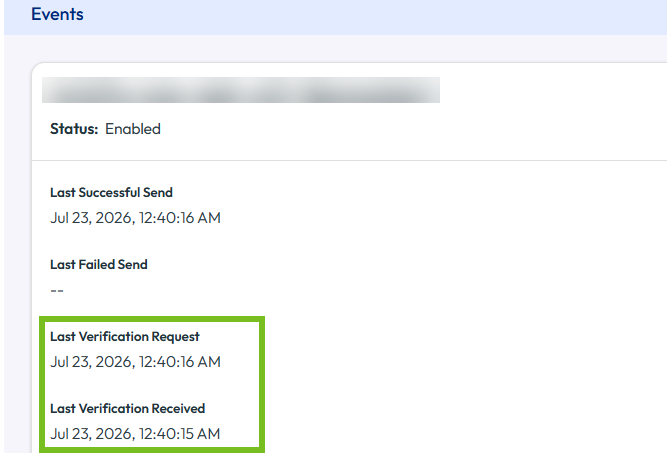
- Scrollen Sie im rechten Bereich zum Abschnitt Ereignisse und überprüfen Sie, ob die anfängliche Überprüfungsanforderung, die vom Security Events Service gesendet wurde, erfolgreich war. Beispiel:
-
Überprüfen Sie die Integration in der Konsole des Drittanbieterprodukts. Weitere Informationen finden Sie in der Dokumentation des Produkts.
War diese Seite hilfreich?