Die Omnissa Access-Instanz wird während der Omnissa Access-Bereitstellung im internen Netzwerk eingerichtet. Ein Lastausgleichsdienst oder Reverse-Proxy, wie beispielsweise Unified Access Gateway, NSX® Advanced Load Balancer™, Apache oder Nginx, ist eine erforderliche Komponente jeder Omnissa Access-Bereitstellung und muss vor Beginn der Bereitstellung in der DMZ installiert werden.
Der Lastausgleichsdienst oder Reverse-Proxy bietet den einzigen Einstiegspunkt, der erforderlich ist, um Ihre Umgebung im Laufe der Zeit zu skalieren, Instanzen zur Redundanz hinzuzufügen und den Datenverkehr über Ihre Bereitstellung zu verteilen. Hochverfügbarkeit erfordert einen Lastausgleichsdienst. Bereitstellungen mit einem Knoten werden nicht unterstützt.
Im folgenden Diagramm ist die Basis-Bereitstellungsarchitektur dargestellt, die Sie verwenden können, um den externen Zugriff zuzulassen.
Hinweis: Derselbe Omnissa Access-FQDN wird sowohl für den internen als auch für den externen Zugriff in dieser Bereitstellung verwendet.
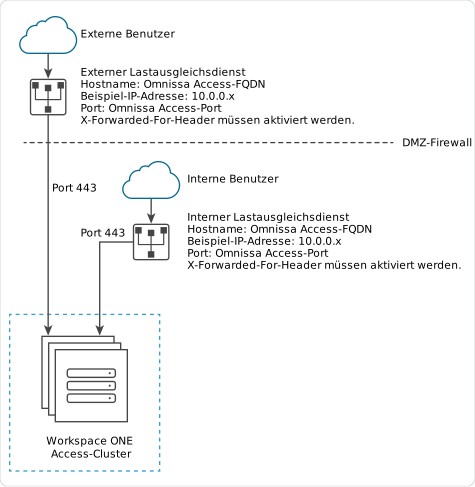
Angeben des Omnissa Access-FQDN während der Bereitstellung
Bei der Bereitstellung der Omnissa Access-Appliance müssen Sie einen einzigen Omnissa Access-FQDN und die Portnummer verwenden. Diese Werte müssen auf den FQDN verweisen, auf den Endbenutzer zugreifen sollen.
Die Omnissa Access-Maschine wird immer über Port 443 ausgeführt.
Zu konfigurierende Einstellungen für den Lastausgleichsdienst
Zu den zu konfigurierenden Einstellungen des Lastausgleichsdiensts gehören die Aktivierung von „X-Forwarded-For“-Kopfzeilen und die korrekte Einstellung der Zeitüberschreitung für den Lastausgleichsdienst. Außerdem muss die SSL-Vertrauensstellung zwischen der Omnissa Access-Maschine und dem Lastausgleichsdienst konfiguriert werden.
-
„X-Forwarded-For“-Kopfzeilen
Sie müssen „X-Forwarded-For“-Kopfzeilen auf dem Lastausgleichsdienst aktivieren. Dadurch wird zudem die Authentifizierungsmethode bestimmt. Weitere Informationen finden Sie in der vom Anbieter des Lastausgleichsdiensts bereitgestellten Dokumentation.
-
Zeitüberschreitung für den Lastausgleichsdienst
Damit Omnissa Access ordnungsgemäß funktioniert, müssen Sie möglicherweise den Zeitüberschreitungswert für die Lastausgleichsdienst-Anforderung erhöhen. Der Wert wird in Minuten angegeben. Wenn der eingestellte Wert für die Zeitüberschreitung zu niedrig ist, wird möglicherweise folgender Fehler angezeigt: „Fehler 502: Dienst nicht verfügbar.“
-
Sitzungs-Cookies nicht sperren
Sperren Sie keine Sitzungs-Cookies, indem Sie dem Lastausgleichsdienst Regeln hinzufügen. Das Hinzufügen solcher Regeln zum Lastausgleichsdienst kann zu inkonsistentem Verhalten und fehlgeschlagenen Anforderungen führen.
-
WebSocket-Unterstützung
Der Lastausgleichsdienst muss über WebSocket-Unterstützung verfügen, um sichere Kommunikationskanäle zwischen Connector-Instanzen und den Omnissa Access-Knoten zu aktivieren.
Wenn für Ihre Bereitstellung Workspace ONE Hub Services integriert ist, ist WebSocket-Unterstützung für Hub Services-Benachrichtigungen erforderlich. Aus diesem Grund muss die Web Socket-Unterstützung für Browser und Geräte von Endbenutzern bereitgestellt werden.
-
Verschlüsselung mit Forward Secrecy
Für die Workspace ONE-App unter iOS gelten die Anforderungen von Apple iOS App Transport Security (ATS). Damit Benutzer die Workspace ONE-App auf iOS verwenden können, muss der Lastausgleichsdienst Verschlüsselungsalgorithmen verwenden, die Forward Secrecy bieten. Die folgenden Verschlüsselungs-Suites erfüllen diese Anforderung:
- ECDHE_ECDSA_AES und ECDHE_RSA_AES im GCM-Modus (AES-GCM mit SHA-256/384)
- Jede TLS 1.3-Verschlüsselungs-Suite (alle TLS 1.3-Suites stellen per Design Forward Secrecy bereit)
Wie in der Dokumentation zur Plattformsicherheit von Apple angegeben:
„Standardmäßig beschränkt App Transport Security die Cipher-Auswahl ausschließlich auf solche Cipher-Suites, die Forward Secrecy bereitstellen, insbesondere ECDHE_ECDSA_AES und ECDHE_RSA_AES im Galois/Counter-Modus (GCM)… Server müssen TLS 1.2 und Forward Secrecy unterstützen, und Zertifikate müssen gültig und mit SHA-256 oder einer stärkeren Signatur unter Verwendung eines RSA-Schlüssels mit mindestens 2048 Bit oder eines Elliptic-Curve-Schlüssels mit mindestens 256 Bit signiert sein.“
War diese Seite hilfreich?