Omnissa Access 콘솔에서 Google Chrome Enterprise 디바이스 신호 어댑터를 2단계 인증 방법으로 사용하도록 설정하고 구성하여 관리형 및 BYOD(Bring Your Own Device) 시나리오에 대한 인증을 지원할 수 있습니다. 관리형 디바이스 및 관리되지 않는 디바이스의 관리형 프로파일에서 디바이스 상태 정보를 검색하도록 Omnissa Access 콘솔에서 Google Chrome Enterprise 디바이스 신호 어댑터를 구성합니다. 사용자는 관리형 Chrome 브라우저, 관리형 Chrome 프로파일 및 관리형 Chrome OS 디바이스에서 Omnissa Access에 로그인할 수 있습니다.
Google Chrome Enterprise 디바이스 신뢰 통합에 대한 자세한 내용은 이 Google Chrome 도움말 센터 문서를 참조하십시오.
Chrome Enterprise 인증은 Access 콘솔에서 Google Chrome Enterprise 디바이스 신호 어댑터를 구성할 때 사용하도록 설정하는 Google Chrome Enterprise 디바이스 신호 특성 설정을 기준으로 합니다. Google과 통신하려면 Google 관리 콘솔에서 Omnissa Access를 Chrome Enterprise 디바이스 신뢰 통합과 통합합니다. 이 통합이 설정되면 Omnissa Access 콘솔에서 액세스 정책 규칙을 구성합니다.
사용자가 Chrome 브라우저를 사용하여 macOS, Windows 또는 ChromeOS 디바이스에서 로그인할 때 초기 자격 증명이 인증되면 Google을 통한 2단계 인증은 구성한 디바이스 신호 특성 설정을 기준으로 디바이스 보안 상태를 확인합니다. Omnissa Access는 Chrome Enterprise 통합에서 신호 상태를 검색합니다.
Google Chrome Enterprise 디바이스 신호 어댑터 인증은 사용자가 MacOS, Windows 및 ChromeOS 디바이스에서 관리형 프로파일로 Chrome 브라우저를 실행할 때 사용할 수 있습니다.
사전 요구 사항
-
Omnissa Access SaaS 테넌트
-
Chrome Enterprise Core 또는 ChromeOS Enterprise/Edu 업그레이드
참고: Google Chrome Enterprise 디바이스 신뢰 커넥터 요구 사항.
- 시크릿 모드에서는 Chrome Enterprise 디바이스 신뢰 통합이 지원되지 않습니다.
- ChromeOS의 신호를 받으려면 디바이스를 Google 관리 콘솔의 디바이스 관리에 등록해야 합니다.
사용자 디바이스:
- Chrome 브라우저 109 이상
- ChromeOS M108 이상
- Windows 및 MacOS 디바이스의 관리형 Chrome 브라우저 프로파일
Omnissa Access에서 Google Chrome Enterprise 디바이스 신호 어댑터 인증 설정
절차
-
Omnissa Access 콘솔의 통합 > 인증 방법 페이지에서 Google Chrome Enterprise 디바이스 신호를 선택합니다.
-
구성을 클릭하고 인증 설정을 구성합니다.
옵션 설명 Google Chrome Enterprise 디바이스 신호 어댑터 사용 이 어댑터를 사용하도록 설정하려면 이 옵션을 예로 설정합니다. Google 인라인 흐름을 트리거하는 URL 일치자 URL을 복사 및 저장합니다. Google 관리 콘솔에서 디바이스 신뢰 커넥터를 구성하려면 이 값이 필요합니다.
중요: 여러 URL이 나열된 경우 모든 URL을 복사하고 디바이스 신뢰 커넥터에서 구성해야 합니다. KB 문서 6001062에 설명된 예정된 URL 마이그레이션 변경 사항의 일부로, Access 테넌트 FQDN이 범주 2 - 인증서 브랜딩 및 URL 변경 아래의 환경 목록에 속할 경우 2개의 URL이 URL 선택기 필드에 나타납니다. 하나는 기존 Access FQDN을 사용하고 다른 하나는 새 Access FQDN을 사용합니다. 편의를 위해 마이그레이션 전에 이 사용 사례에 새 FQDN을 사용할 수 있습니다. 다른 사용 사례에는 사용하지 마십시오. 마이그레이션 타임라인은 KB 문서를 통해 모든 고객에게 전달됩니다.IDP 서비스 계정 이메일 테넌트 IDP 서비스 계정 이메일을 복사하고 저장합니다. 이 설정은 Google 관리 콘솔의 Omnissa 커넥터 페이지에서 구성됩니다. 관리되는 Chrome 브라우저가 아닌 경우 액세스 허용 이 설정은 비관리형 Chrome 브라우저의 액세스를 방지하기 위해 기본적으로 비활성화되어 있습니다. 이 설정을 활성화하는 것은 권장되지 않습니다. 비관리형 Chrome 브라우저를 지원하려면 폴백 인증으로 강력한 유효성 검사를 수행하는 대체 인증 방법으로 액세스 정책을 구성합니다. 디바이스의 디스크 암호화 상태 확인 디바이스 디스크를 암호화해야 하는 경우 이 설정을 사용하도록 설정합니다. 디바이스에서 애플리케이션에 액세스하는 데 필요한 설정을 선택합니다. 여러 옵션이 있는 설정을 선택하면 유효성 검사가 OR 논리로 작동하여 선택한 모든 값을 허용합니다. - 암호화됨. 기본 디스크가 암호화됩니다. 이 옵션을 선택한 경우 기본 디스크를 암호화해야 하는지 확인합니다. 이동식 디스크는 디스크 암호화 여부가 평가되지 않습니다.
- 암호화됨 | 지정되지 않음. 기본 디스크가 암호화되었거나 Chrome이 신호를 보내지 않았습니다.
- 암호화됨 | 알 수 없음. 기본 디스크가 암호화되었거나 Chrome에서 암호화 상태를 평가할 수 없습니다.
- 암호화됨 | 지정되지 않음 | 알 수 없음. 기본 디스크가 암호화되었거나, Chrome에서 신호를 보내지 않았거나, Chrome에서 암호화 상태를 평가할 수 없습니다.
디바이스의 방화벽 상태 확인 디바이스에서 방화벽을 사용하도록 설정해야 하는 경우 이 설정을 사용하도록 설정합니다. 디바이스에서 애플리케이션에 액세스하는 데 필요한 설정을 선택합니다. 여러 옵션이 있는 설정을 선택하는 경우 값에 있는 옵션 중 하나가 유효하면 전체 유효성 검사가 성공한 것으로 간주됩니다. - 사용. 이 방화벽은 사용하도록 설정됩니다.
- 사용 | 지정되지 않음. 방화벽이 사용하도록 설정되었거나 Chrome이 신호를 보내지 않았습니다.
- 사용 | 알 수 없음. 방화벽이 사용하도록 설정되었거나 Chrome에서 운영 체제 방화벽의 상태를 확인할 수 없습니다.
- 사용 | 지정되지 않음 | 알 수 없음. 방화벽이 사용하도록 설정되었거나, Chrome에서 신호를 보내지 않았거나, Chrome에서 운영 체제 방화벽의 상태를 확인할 수 없습니다.
디바이스의 화면 잠금 상태 확인 디바이스에서 비밀번호를 사용하여 디바이스 잠금을 해제하도록 하려면 이 설정을 사용하도록 설정하십시오. 여러 옵션이 있는 설정을 선택하는 경우 값에 있는 옵션 중 하나가 유효하면 전체 유효성 검사가 성공한 것으로 간주됩니다. - 사용. 화면 잠금이 사용하도록 설정되었습니다.
- 사용 | 지정되지 않음. 화면 잠금이 사용하도록 설정되었거나 Chrome이 신호를 보내지 않았습니다.
- 사용 | 알 수 없음. 화면 잠금이 사용하도록 설정되었거나 Chrome에서 화면 잠금 상태를 확인할 수 없습니다.
- 사용 | 지정되지 않음 | 알 수 없음. 화면 잠금이 사용하도록 설정되었거나, Chrome에서 신호를 보내지 않았거나, Chrome에서 화면 잠금 상태를 확인할 수 없습니다.
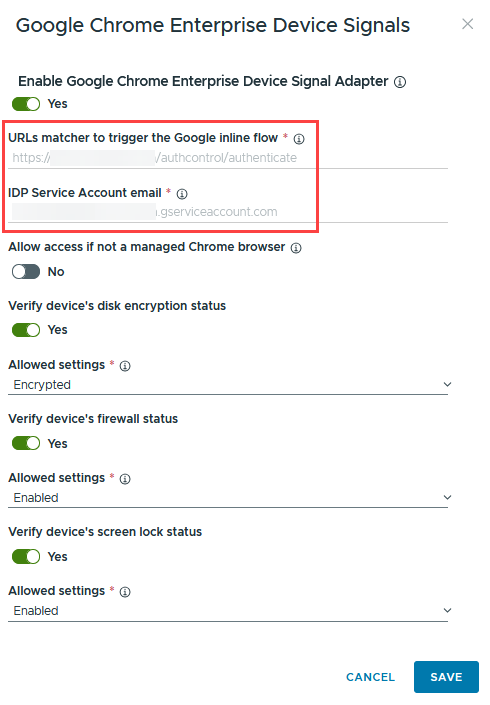
-
저장을 클릭합니다.
URL 선택기 및 IDP 서비스 계정 이메일 설정을 복사하고 저장합니다. 그런 다음, Chrome Enterprise 디바이스 신뢰 커넥터와 통합하려면 Google 관리 콘솔의 Omnissa 커넥터 페이지에 이러한 설정을 추가합니다.
-
Google Chrome Enterprise 디바이스 신호 인증 방법을 Omnissa Access ID 제공자에 연결합니다. Omnissa Access 콘솔의 통합 > ID 제공자 페이지로 이동하고 ID 제공자를 선택한 후 인증 방법 섹션에서 Google Chrome Enterprise 디바이스 신호를 사용하도록 설정합니다. 저장을 클릭합니다.
Chrome 디바이스 신뢰 커넥터와 통합
디바이스 신뢰 커넥터는 Omnissa Access를 통해 애플리케이션에 액세스하기 위해 Chrome 브라우저를 사용하는 디바이스의 보안 상태를 확인하는 Google Chrome 서비스입니다.
-
Google 관리 콘솔에 관리자 권한으로 로그인합니다.
-
디바이스 > Chrome > 커넥터로 이동하고 새 제공자 구성을 클릭합니다.
-
디바이스 신뢰 커넥터 제공자 목록에서 Omnissa를 선택하고 설정을 클릭합니다.
-
구성 이름에 구성의 고유한 이름을 입력합니다.
-
제공자 구성 섹션에서는 Omnissa Access에서 Google 디바이스 신호 어댑터 인증을 설정할 때 저장한 URL 패턴 및 서비스 계정 정보를 입력합니다.
-
구성 추가를 클릭합니다.
-
인증을 위해 Google Chrome Enterprise 디바이스 신호 어댑터를 사용하는 사용자가 포함된 Google 조직 구성에 이 제공자 구성을 적용합니다.
- 트리 UI 위젯에 나열된 조직 구성 단위를 선택합니다.
- 아래로 스크롤하여 디바이스 신뢰 커넥터로 이동한 후 라디오 버튼을 선택하여 적절한 구성을 적용합니다.
-
저장을 클릭합니다.
다음으로 Omnissa Access 콘솔의 액세스 정책에 규칙을 추가합니다.
Omnissa Access 정책에 보조 인증 방법으로 Google Chrome Enterprise 디바이스 신호 추가
Google 관리 콘솔에서 Omnissa Access를 Chrome 신뢰 커넥터로 설정한 후 Omnissa Access에서 액세스 정책 규칙을 생성하여 Google Chrome Enterprise 디바이스 신호를 2단계 인증으로 사용합니다. 필요한 경우 기본 액세스 정책 및 기타 정책을 업데이트합니다.
절차
-
Omnissa Access 콘솔 리소스 > 정책 페이지에서 정책을 추가하거나 기존 정책을 편집합니다.
-
다음을 클릭하여 [구성] 페이지를 엽니다.
-
편집할 규칙 이름을 선택하거나 정책 규칙 추가를 클릭하여 새 정책 규칙을 추가합니다.
옵션 설명 가령 사용자의 네트워크 범위가 네트워크 범위를 선택합니다. 및 사용자가 다음에서 컨텐츠에 액세스 이 규칙이 관리하는 디바이스 유형(Windows 10 이상, macOS 또는 Chrome OS)을 선택합니다. 및 사용자 소속 그룹 이 규칙이 적용되는 그룹을 선택합니다. 규칙에 그룹을 추가하지 않으면 규칙이 모든 사용자에게 적용됩니다. 그런 다음 이 작업 수행 인증 방법...을 선택합니다. 및 사용자 인증 방법 먼저 적용할 사용자 인증 방법을 선택합니다.
사용자가 Google Chrome Enterprise 디바이스 신호를 2단계 인증 방법으로 선택하도록 요구하려면 인증 추가를 클릭하고 드롭다운 메뉴에서 Google Chrome Enterprise 디바이스 신호를 선택하고 추가를 클릭합니다. -
변경 내용을 저장하려면 다음을 클릭하고 저장을 클릭합니다.
사용자가 로그인하면 먼저 기본 방법을 사용하여 인증합니다. 승인되면 Google을 통한 보조 인증 프로세스는 디바이스 보안 상태를 확인하고 상태를 Omnissa Access와 공유합니다. 디바이스가 규정을 준수하지 않으면 인증이 실패합니다. Omnissa Access 감사 이벤트 보고서는 인증의 성공 또는 실패와 실패한 신호를 기록합니다.
이 페이지가 도움이 되었나요?