No console do Omnissa Access, você pode ativar e configurar o Adaptador de Sinais de Dispositivo do Google Chrome Enterprise como um método de autenticação secundário para oferecer suporte à autenticação em cenários gerenciados e de traga seu próprio dispositivo (BYOD). Você configura o Adaptador de Sinais de Dispositivo do Google Chrome Enterprise no console do Omnissa Access para recuperar informações de postura de dispositivos gerenciados e perfis gerenciados em dispositivos não gerenciados. Os usuários podem fazer login no Omnissa Access por meio de navegadores Chrome gerenciados, perfis gerenciados do Chrome e dispositivos Chrome OS gerenciados.
Para obter informações sobre as integrações do Google Chrome Enterprise Device Trust, consulte este artigo da Central de Ajuda do Google Chrome.
A autenticação do Chrome Enterprise baseia-se nas configurações de atributos de sinal do dispositivo do Google Chrome Enterprise, que você ativa ao configurar o Adaptador de Sinais de Dispositivo do Google Chrome Enterprise no Console do Access. Para se comunicar com o Google, você integra o Omnissa Access à integração do Chrome Enterprise Device Trust no console de Administração do Google. Após a configuração da integração, você configura as regras de política de acesso no console do Omnissa Access.
Quando os usuários usam o navegador Chrome para fazer login em um dispositivo macOS, Windows ou ChromeOS, após a autenticação inicial de suas credenciais, a autenticação de dois fatores por meio do Google verifica o status de segurança do dispositivo com base nas configurações de atributos de sinal do dispositivo que você configurou. O Omnissa Access recupera o status do sinal da integração com o Chrome Enterprise.
A autenticação do adaptador de Sinais de Dispositivo do Google Chrome Enterprise está disponível quando um usuário executa o navegador Chrome com um perfil gerenciado em dispositivos MacOS, Windows e ChromeOS.
Pré-requisitos
-
Locatário SaaS do Omnissa Access
-
Atualização do Chrome Enterprise Core ou ChromeOS Enterprise/Edu
Nota: requisitos do Conector do Google Chrome Enterprise Device Trust.
- A integração do Chrome Enterprise Device Trust não é compatível com o modo de navegação anônima.
- Os sinais do ChromeOS exigem que os dispositivos sejam inscritos no gerenciamento de dispositivos no Console de administração do Google.
Dispositivos do usuário:
- Navegador Chrome 109 ou posterior
- ChromeOS M108 ou posterior
- Perfil gerenciado do navegador Chrome em dispositivos Windows e MacOS
Configure a Autenticação do Adaptador de Sinais de Dispositivo do Google Chrome Enterprise no Omnissa Access.
Procedimento
-
Na página Integrações > Métodos de Autenticação do console do Omnissa Access, selecione Sinais de Dispositivo do Google Chrome Enterprise.
-
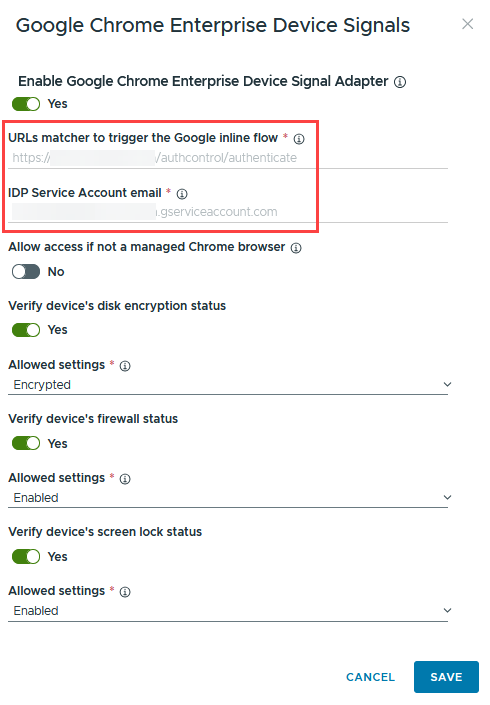
Clique em CONFIGURAR e defina as configurações de autenticação.
Opção Descrição Ativar o Adaptador de Sinais de Dispositivos do Google Chrome Enterprise Defina esta opção como Sim para ativar o adaptador. Correspondência de URLs para disparar o fluxo inline do Google Copie e salve a URL. Você precisa desse valor para configurar o Device Trust Connector no Console de administração do Google.
Importante: se várias URLs forem listadas, certifique-se de copiar todas elas e configurá-las no Device Trust Connector. Como parte das próximas alterações de migração de URL descritas no artigo 6001062 KB, se o FQDN do seu locatário do Access estiver na lista de ambientes da Categoria 2 - Marca do Certificado e Alteração de URL, duas URLs aparecerão no campo de correspondência de URLs: uma que usa o FQDN do Access existente e outra que usa o novo FQDN do Access. O novo FQDN foi disponibilizado para este caso de uso antes da migração, para sua conveniência. Não o utilize para nenhum outro caso de uso. O cronograma de migração será comunicado a todos os clientes por meio do artigo da KB.Email da Conta do Serviço IDP Copie e salve o e-mail da conta de serviço do provedor de identidade (IDP) do locatário. Essa configuração é feita na página de conectores do Omnissa no dashboard de administração do Google. Permitir acesso se não for um navegador Chrome gerenciado Essa configuração está desativada por padrão para impedir o acesso de navegadores Chrome não gerenciados. Não é recomendável ativar essa configuração. Se você deseja oferecer suporte a navegadores Chrome não gerenciados, configure a política de acesso com um método de autenticação alternativo que execute validação forte como autenticação de fallback. Verificar o status de criptografia do disco do dispositivo Ative esta configuração se o disco do dispositivo precisar ser criptografado. Selecione a configuração necessária para acessar os aplicativos por meio de um dispositivo. Quando você seleciona uma configuração com várias opções, a validação opera com uma lógica OR, permitindo qualquer um dos valores escolhidos. - Criptografado. O disco principal é criptografado. Se você selecionar essa opção, a verificação verificará se o disco principal deve ser criptografado. Discos removíveis não são avaliados quanto à criptografia de disco.
- Criptografado | Não especificado. O disco principal está criptografado ou o Chrome não enviou o sinal.
- Criptografado | Desconhecido. O disco principal está criptografado ou o Chrome não conseguiu avaliar o estado da criptografia.
- Criptografado | Não Especificado | Desconhecido. O disco principal está criptografado, o Chrome não enviou o sinal ou não conseguiu avaliar o estado da criptografia.
Verificar o status do firewall do dispositivo Ative esta configuração se for necessário ativar um firewall no dispositivo. Selecione a configuração necessária para acessar os aplicativos por meio de um dispositivo. Quando você seleciona uma configuração com várias opções, se qualquer uma das opções no valor for válida, toda a validação será considerada bem-sucedida. - Habilitado. O firewall está ativado.
- Habilitado | Não especificado. O firewall está ativado ou o Chrome não enviou o sinal.
- Habilitado | Desconhecido. O firewall está ativado ou o Chrome não conseguiu determinar o status do firewall do sistema operacional.
- Habilitado | Não Especificado | Desconhecido. O firewall está ativado, o Chrome não enviou o sinal ou o Chrome não conseguiu determinar o status do firewall do sistema operacional.
Verificar o status de bloqueio de tela do dispositivo Ative esta configuração para exigir que os dispositivos usem uma senha para desbloqueá-los. Quando você seleciona uma configuração com várias opções, se qualquer uma das opções no valor for válida, toda a validação será considerada bem-sucedida. - Habilitado. O bloqueio de tela está ativado.
- Habilitado | Não especificado. O bloqueio de tela está ativado ou o Chrome não enviou o sinal.
- Habilitado | Desconhecido. O bloqueio de tela está ativado ou o Chrome não conseguiu determinar o estado do bloqueio de tela.
- Habilitado | Não Especificado | Desconhecido. O bloqueio de tela está ativado, o Chrome não enviou o sinal ou o Chrome não conseguiu determinar o estado do bloqueio de tela.
-
Clique em SALVAR.
Copie e salve o identificador de URL e as configurações de e-mail da conta de serviço do provedor de identidade (IdP). Em seguida, para integrar com o conector Chrome Enterprise Device Trust, adicione essas configurações à página de conectores do Omnissa no Console de administração do Google.
-
Associe o método de autenticação Sinais de Dispositivo do Google Chrome Enterprise a um provedor de identidade do Omnissa Access. Acesse a página Integrações > Provedores de Identidade no console do Omnissa Access, selecione o provedor de identidade e, na seção Métodos de Autenticação, ative Sinais de Dispositivo do Google Chrome Enterprise. Clique em SALVAR.
Integre com o Chrome Device Trust Connector.
O Device Trust Connector é um serviço do Google Chrome que verifica o nível de segurança dos dispositivos que usam o navegador Chrome para acessar aplicativos por meio do Omnissa Access.
-
Faça login no Console de administração do Google como administrador.
-
Acesse Dispositivos > Chrome > Conectores e clique em Nova configuração de provedor.
-
Selecione Omnissa na lista de provedores de conectores de confiança de dispositivos e clique em Configurar.
-
No campo Nome da configuração, digite um nome exclusivo para sua configuração.
-
Na seção Configuração do provedor, insira o padrão de URL e as informações da conta de serviço que você salvou ao configurar a Autenticação do Adaptador de Sinais de Dispositivo do Google no Omnissa Access.
-
Clique em Adicionar configuração.
-
Aplique essa configuração de provedor à unidade organizacional do Google que inclui os usuários que usam o Adaptador de Sinal de Dispositivo do Google Chrome Enterprise para autenticação.
- Selecione a unidade organizacional listada no widget de árvore da UI.
- Role para baixo até Device trust connector e selecione o botão de opção para aplicar a configuração apropriada.
-
Clique em Salvar.
Em seguida, adicione uma regra à política de acesso no console do Omnissa Access.
Adicione Sinais de Dispositivos do Google Chrome Enterprise como um método de autenticação secundário às políticas do Omnissa Access.
Depois de configurar o Omnissa Access como um Chrome Trust Connector no Console de administração do Google, você cria regras de política de acesso no Omnissa Access para usar sinais de dispositivo do Google Chrome Enterprise para autenticação de segundo fator. Atualize a política de acesso padrão e outras políticas conforme necessário.
Procedimento
-
No console do Omnissa Access, na página Recursos > Políticas, adicione uma política ou edite uma política existente.
-
Clique em Avançar para abrir a página Configuração.
-
Selecione a regra que deseja editar ou clique em Adicionar Regra de Política para criar uma nova regra.
Opção Descrição Caso um intervalo de rede de usuário seja Selecione o intervalo de rede. e o usuário acessando conteúdo de Selecione o tipo de dispositivo que esta regra gerencia: Windows 10 ou superior, macOS ou Chrome OS. e o usuário pertence a grupos Selecione o grupo ao qual essa regra se aplica. Se você não adicionar um grupo à regra, ela se aplicará a todos os usuários. Em seguida, execute esta ação Selecione Autenticar usando.... em seguida, o usuário pode autenticar usando Selecione primeiro o método de autenticação de usuário que deseja aplicar.
Para exigir que os usuários selecionem Sinais de Dispositivo do Google Chrome Enterprise como o segundo método de autenticação, clique em ADICIONAR AUTENTICAÇÃO e, no menu suspenso, selecione Sinais de Dispositivo do Google Chrome Enterprise e clique em ADICIONAR. -
Para salvar as alterações, clique em Avançar e em Salvar.
Quando os usuários fazem login, primeiro eles se autenticam usando seu método primário. Após a aprovação, o processo de autenticação secundária realizado pelo Google verifica o status de segurança do dispositivo e compartilha essa informação com o Omnissa Access. Se o dispositivo não estiver em conformidade, a autenticação falhará. O relatório de eventos de auditoria do Omnissa Access registra o sucesso ou a falha da autenticação, incluindo qual sinal falhou.
Esta página foi útil?