如果您的组织使用第三方身份验证器,您可以在 Omnissa Connect 中为 Omnissa 管理的设备设置多因素身份验证 (MFA),以便为您的帐户提供额外的安全性。
支持的身份验证器
Omnissa Connect 支持基于时间的一次性密码 (TOTP) 身份验证器,包括 Microsoft Authenticator、Google Authenticator 和 Okta Authenticator。
多因素身份验证 (MFA) 文档
有关如何在 Omnissa Connect 中为整个组织实施 MFA 的详细信息,请参阅多因素身份验证。
要求
要使用 MFA 设备,需满足列出的要求。
- 任何 Omnissa Connect 角色都可以在 Omnissa Connect 中配置 MFA 设备。
- 您的 Omnissa Connect 帐户必须是非联合帐户。此功能不适用于联合组织。
- 在设备上安装和使用基于时间的一次性密码身份验证器。
- 使用由 Omnissa 服务(如 Omnissa Workspace ONE UEM)管理的设备。
添加 MFA 设备
将设备添加到 Omnissa Connect,以便可以使用其身份验证器应用访问 Omnissa 资源。
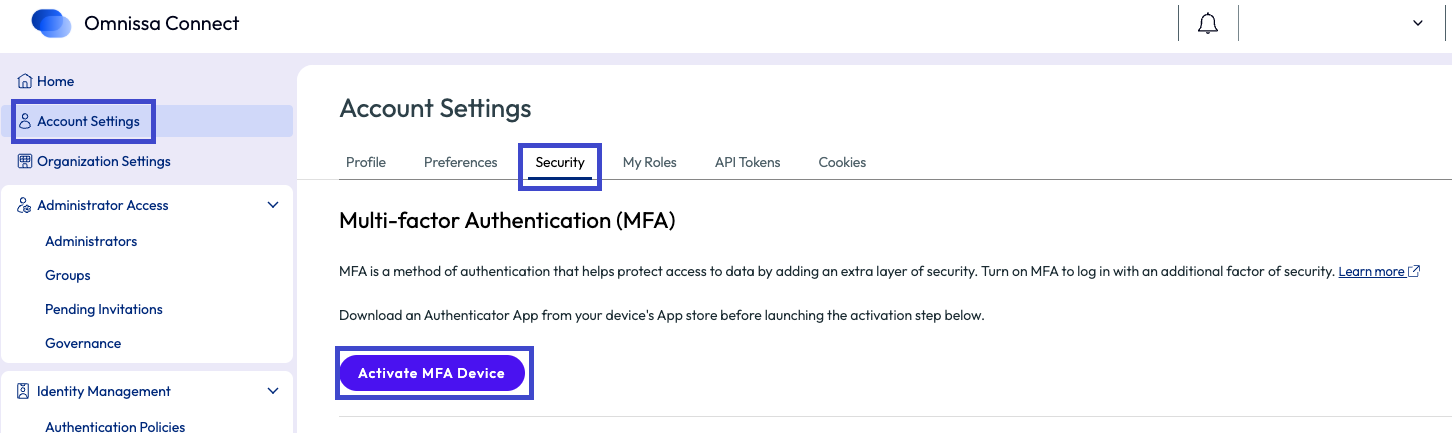
- 在 Omnissa Connect 中,转到帐户设置,选择安全选项卡,然后选择激活 MFA 设备。
- 按照激活虚拟 MFA 设备弹出窗口中的说明进行操作。
- 此窗口包含一个二维码,您可以使用设备上的身份验证器应用进行扫描。
- 输入您的身份验证器应用密码,然后输入身份验证器中显示的另外两个通行码。
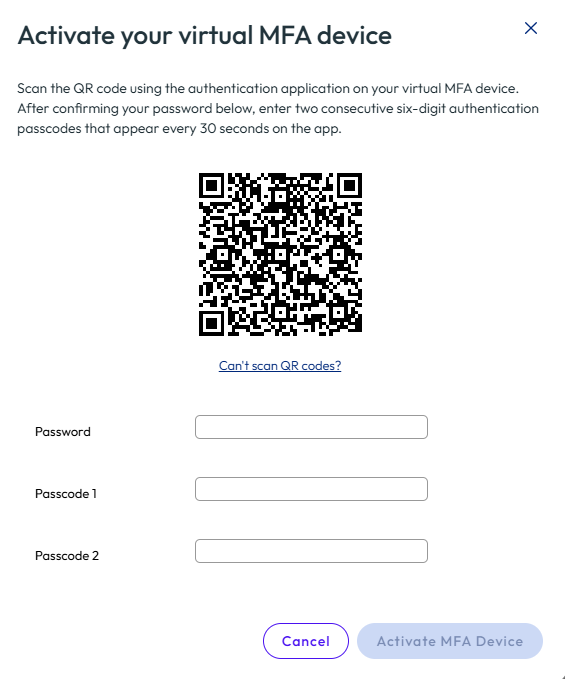
- 完成二维码过程后,选择激活 MFA 设备。
- 将恢复码存储在一个安全的位置。
- 如果失去对 MFA 设备的访问权限,则需要这些恢复码。
- 如果您失去对 MFA 设备的访问权限,并且需要访问 Connect,请导航到 Omnissa Connect 站点并在登录屏幕上选择排除 MFA 故障选项,以使用恢复码。
- 以后将无法检索这些恢复码。
- 每个恢复码可以使用一次。
使用 MFA 设备登录
使用您的设备和第三方身份验证器对 Omnissa 资源进行身份验证。
- 将 MFA 设备置于可用状态并打开身份验证器应用。
- 转到您的 Omnissa Connect 站点并使用您的 Omnissa Connect 用户名和密码登录。
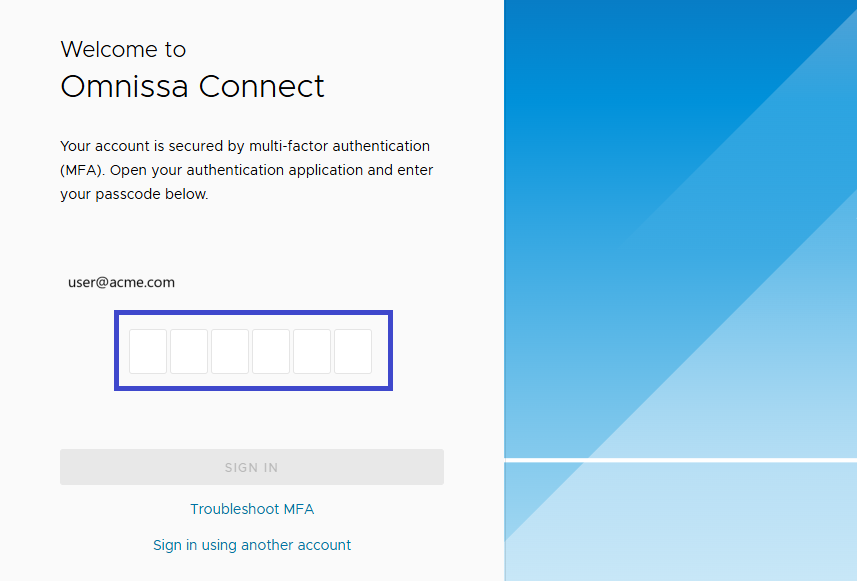
- 在 MFA 设备上的身份验证器应用中,获取生成的通行码。
- 将从身份验证器应用生成的通行码输入到 Omnissa Connect 实例中。
- 如果您已失去对 MFA 设备的访问权限,则必须选择排除 MFA 故障。
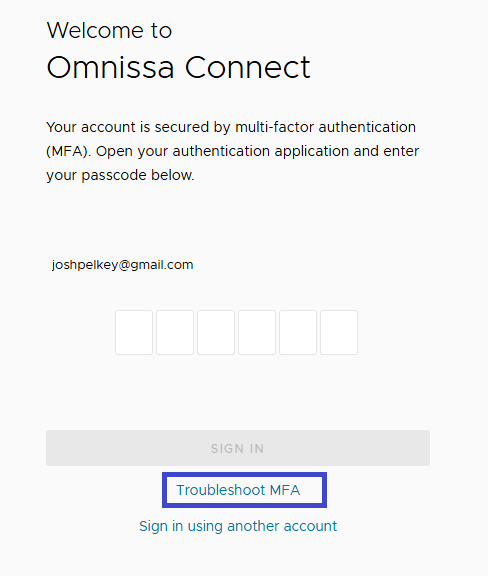
- 输入您在设置 MFA 设备时存储的其中一个恢复码。
- 每个恢复码可以使用一次。
停用 MFA 设备。
如果您不想再使用第三方身份验证器,请按照以下步骤停用 MFA 设备。获取 Omnissa Connect 密码,以便输入该密码确认停用。
- 在 Omnissa Connect 中,转到帐户设置,选择安全选项卡,然后选择 MFA 设备。
- 选择停用 MFA 设备按钮。
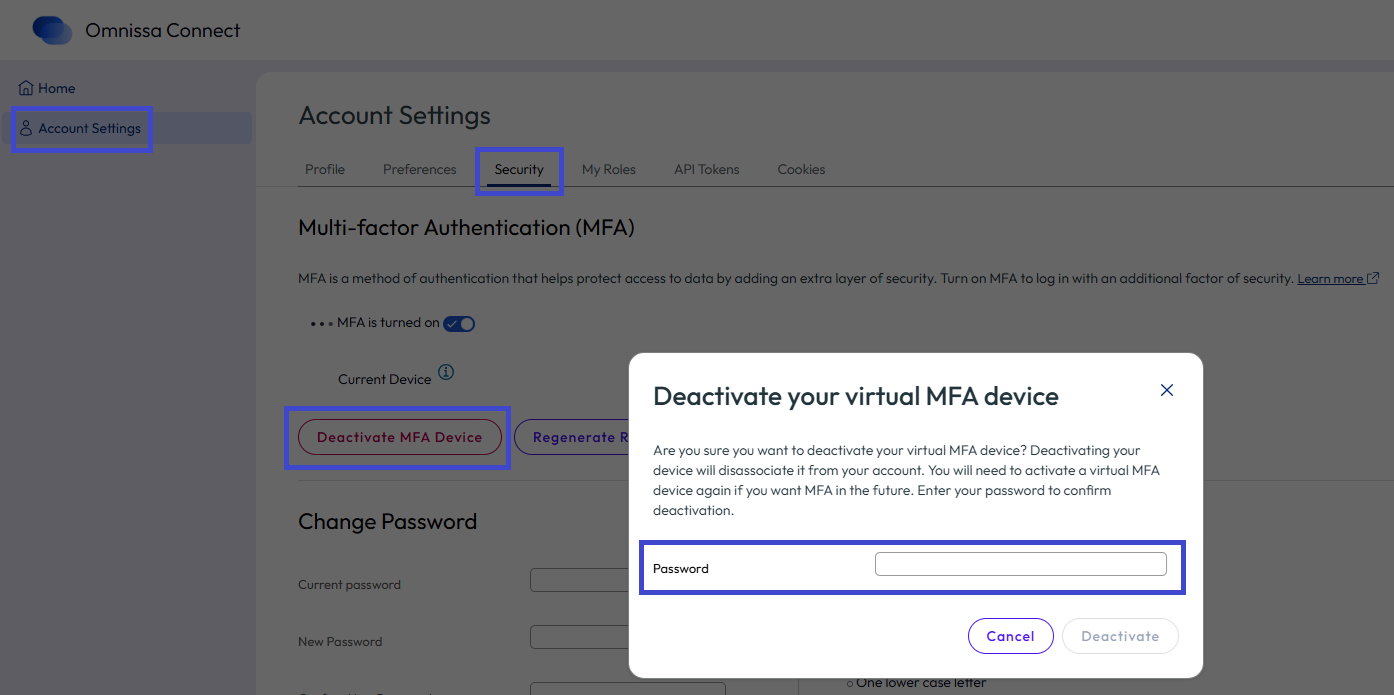
- 输入您的 Omnissa Connect 密码以确认停用,然后选择停用。
Was this page helpful?