为了保护和管理您的电子邮件基础架构,Omnissa Workspace ONE UEM 提供了两种类型的部署模式:代理模式和直接模式。
您可以结合使用以下其中一种电子邮件部署模式和您在 UEM console 中定义的电子邮件策略来高效地管理您的移动设备。
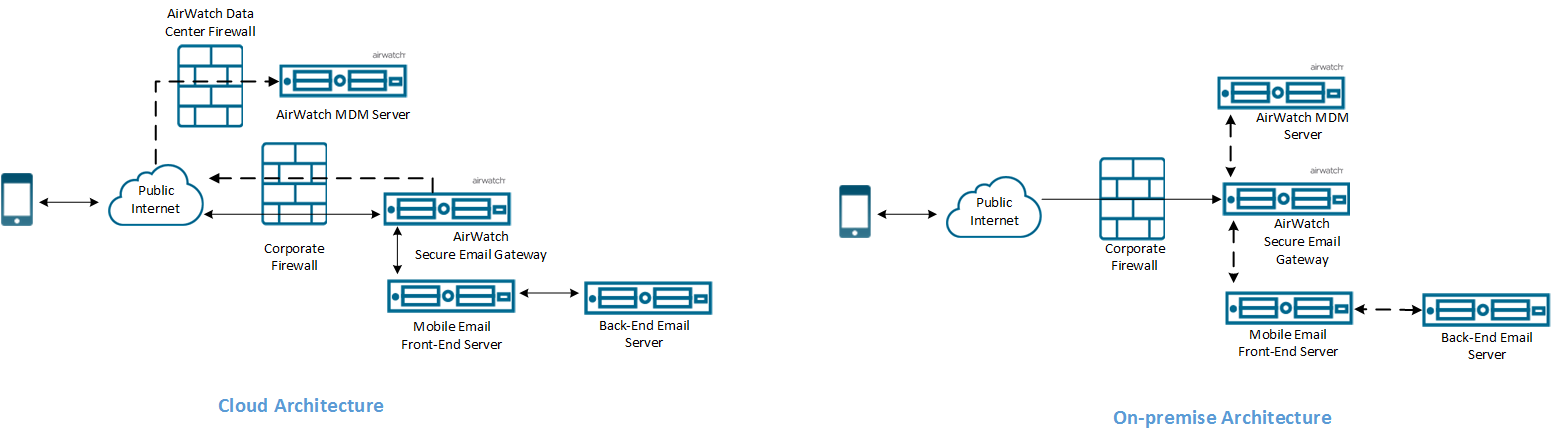
- 在代理部署模式中,将在 Workspace ONE 服务器与企业电子邮件服务器之间放置一个称为安全电子邮件网关 (SEG) 代理服务器的独立服务器。此代理服务器将筛选从设备到电子邮件服务器的所有请求,并仅中继来自已批准设备的流量。这样,企业电子邮件服务器就会受到保护,因为它不与移动设备直接通信。
- 在直接部署模式中,不使用代理服务器,Workspace ONE UEM 直接与电子邮件服务器通信。此模式中不使用代理服务器,从而简化了安装和配置步骤。
**注:**代理部署模式有两种变体,即经典和 SEG v2 平台。经典 SEG 平台不再受支持,而 SEG V2 平台的性能得到提升,超越了经典平台。SEG V2 平台可以在升级期间安装在现有 SEG 服务器上,停机时间最短,无需进行任何配置文件更改或最终用户交互。
| 部署模式 | 配置模式 | 邮件基础架构 |
|---|---|---|
| 代理部署模式 | Microsoft Exchange 2010/2013/2016 Exchange Office 365 | Microsoft Exchange 2010/2013/2016/2019 Exchange Office 365 HCL Domino w/ HCL Gmail |
| 直接部署模式 - PowerShell | PowerShell 模式 | Microsoft Exchange 2010/2013/2016/2019 Microsoft Office 365 |
| 直接部署模式 - Gmail | Gmail |
**注:**Workspace ONE UEM 目前仅支持受电子邮件服务器提供商支持的第三方电子邮件服务器版本。提供商弃用某个服务器版本后,Workspace ONE UEM 就不再支持与已弃用的版本集成。
安全电子邮件网关代理模式
安全电子邮件网关 (SEG) 代理服务器是为了与您现有电子邮件服务器配合使用而安装的一个独立的服务器,其功能是代理所有通往移动设备的电子邮件流量。根据您在 UEM Console 定义的设置,SEG 代理服务器为其管理的每个移动设备做出允许或阻止的决定。
此 SEG 代理服务器筛选对企业电子邮件服务器的所有通信请求,并仅从已批准的设备中继流量。这种中继通过不允许任何设备与其通信来保护企业电子邮件服务器的安全。
您可以将 SEG 服务器安装在您的网络内,使之与企业的电子邮件流量保持内联。您还可以将其安装在隔离区 (DMZ) 或反向代理的后面。无论您的 Workspace ONE MDM 服务器是在云中还是在本地,您都必须在数据中心内托管 SEG 服务器。
直接部署 PowerShell 模式
在 PowerShell 模式下,Workspace ONE UEM 使用 PowerShell 管理员角色并向 Exchange ActiveSync (EAS) 基础结构发出命令,从而根据在 UEM console 中定义的策略允许或拒绝进行电子邮件访问。PowerShell 部署不需要单独的电子邮件代理服务器,而且安装过程更加简单。
PowerShell 部署适用于使用 Microsoft Exchange 2010、2013、2016、2019 或 Office 365 的组织。
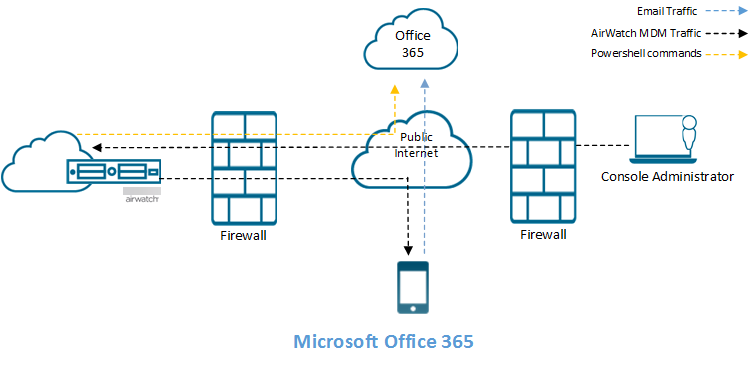
可通过两种方法发出 PowerShell 命令,具体取决于 Workspace ONE UEM 服务器和 Exchange 服务器的位置:
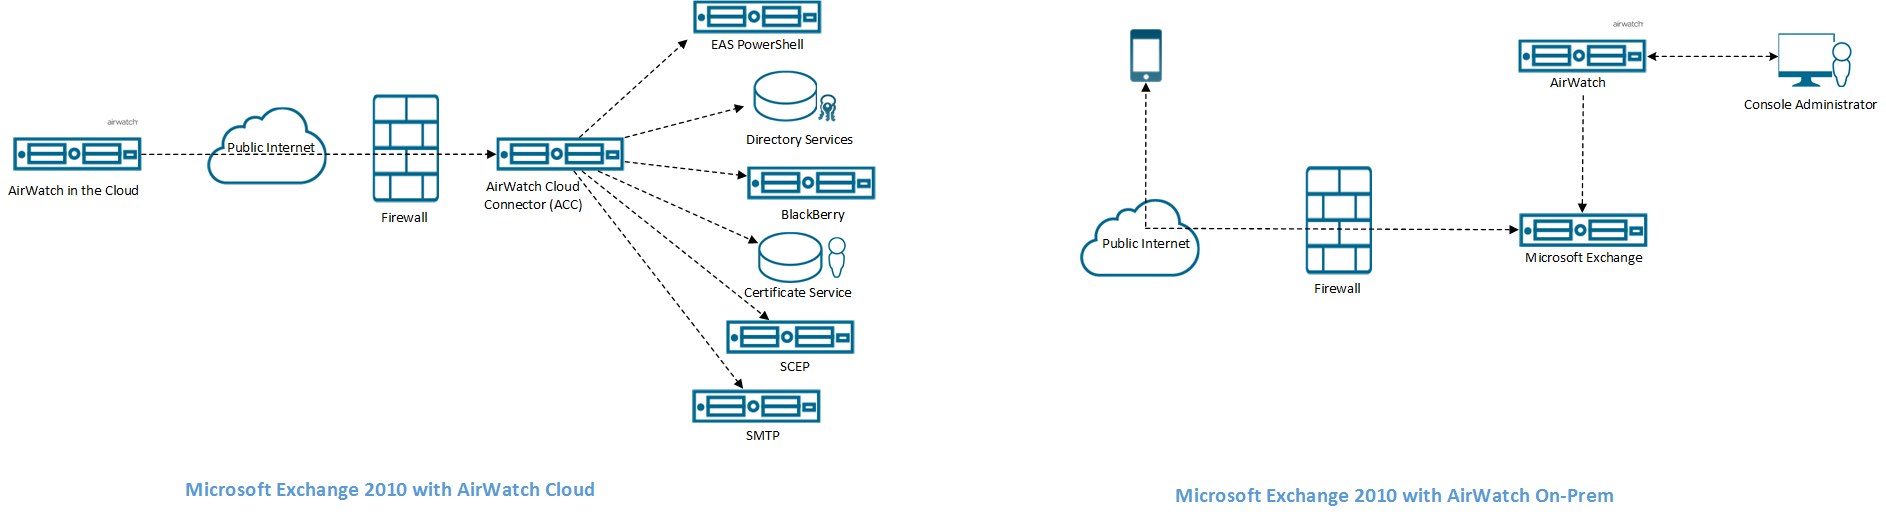
- Workspace ONE 服务器位于云端,而 Exchange 服务器在本地 - 则 Workspace ONE UEM 服务器会发出 PowerShell 命令。Enterprise Systems Connector 将设置与电子邮件服务器的 PowerShell 会话。
- Workspace ONE UEM 服务器和电子邮件服务器在本地 - Workspace ONE UEM 服务器会直接与电子邮件服务器建立 PowerShell 会话。在这种情况下,除非 Workspace ONE UEM 服务器无法与电子邮件服务器直接通信,否则不需要 Enterprise Systems Connector 服务器。
如果不知道如何在 Secure Email Gateway 和 PowerShell 部署模式之间做出选择,请参阅"Workspace ONE UEM 建议"部分。
直接 Gmail 模式
将 Workspace ONE UEM 服务器与 Google 相集成。
使用 Gmail 基础架构的组织可能对保护 Gmail 的电子邮件端点并防止邮件绕过安全端点所面临的挑战有所了解。Workspace ONE UEM 可提供一种既灵活又安全的方式以集成您的电子邮件基础架构,以此来应对上述挑战。
在直接 Gmail 部署模式中,Workspace ONE UEM 服务器与 Google 直接通信。根据安全需求,Workspace ONE 可以管理用户的 Google 密码并控制对用户邮箱的访问权限。
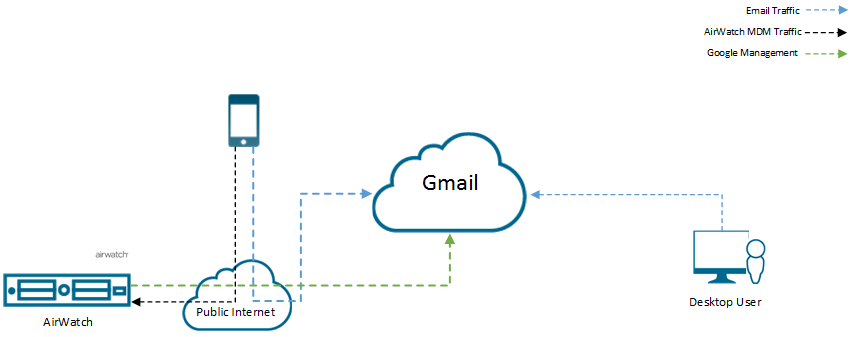
对 Google Suite 进行 API 调用 - 您可以通过指定替代属性(而不是用户的电子邮件地址)来自定义在对 Google Suite 进行 API 调用时使用的属性。默认情况下,将使用用户的电子邮件地址。有关如何配置直接 Gmail 模式的更多信息,请参阅使用密码管理集成直接模式。
MEM 部署模式矩阵
使用以下功能列表比较不同 MEM 部署模式中提供的功能。
Office 365 要求对 SEG 代理模式进行更多配置。Workspace ONE UEM 建议针对基于云的电子邮件服务器使用直接集成模式。有关详情,请参阅"Workspace ONE UEM 建议"部分。
| ✓ | 支持 | □ | Workspace ONE UEM 不支持 |
| X | 功能不可用 | N/A | 不适用 |
| SEG 代理模式 | 直接模式 | |||||
|---|---|---|---|---|---|---|
| Exchange 2010/2013/2016/2019 Office 365 | HCL Notes Traveler | 双向 | Office 365 (PowerShell) | Exchange 2010/2013/2016/2019 (PowerShell) | Gmail | |
| 电子邮件安全工具 | ||||||
| 强制执行的安全设置 | ||||||
| 通过 S/MIME 功能使用数字签名 | ✓ | □ | □ | ✓ | ✓ | N/A |
| 通过强制加密保护敏感数据 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 强制实施 SSL 安全性 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 电子邮件附件和超链接安全性 | ||||||
| 强制要求在 Content Locker 中或仅在 Workspace ONE Web 中打开附件和超链接 | ✓ | ✓ | ✓ | x | x | x |
| 自动电子邮件配置 | ||||||
| 在设备上隔空配置电子邮件 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 电子邮件访问控制 | ||||||
| 屏蔽未纳管设备对电子邮件的访问 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 发现现有的未纳管设备 | ✓ | ✓ | ✓ | ✓ | ✓ | N/A |
| 具有可定制合规策略的电子邮件访问 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 需要加密设备以访问电子邮件 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 禁止被破解设备访问电子邮件 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 允许/屏蔽电子邮件 - 邮件客户端 | ✓ | ✓ | ✓ | ✓ | ✓ | x |
| 电子邮件访问控制 | ||||||
| 允许/屏蔽电子邮件 - 用户 | ✓ | ✓ | ✓ | ✓ | ✓ | x |
| 允许/屏蔽电子邮件 - 设备型号 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 允许/屏蔽电子邮件 - 设备操作系统 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| 允许/屏蔽电子邮件 - EAS 设备类型 | ✓ | ✓ | ✓ | ✓ | ✓ | x |
| 管理可见性 | ||||||
| 电子邮件流量统计 | ✓ | ✓ | ✓ | x | x | x |
| 电子邮件客户端统计 | ✓ | ✓ | ✓ | x | x | x |
| 证书管理 | ||||||
| CA 集成/吊销 | ✓ | □ | □ | ✓ | ✓ | N/A |
| 体系结构 | ||||||
| 内联网关(代理) | ✓ | ✓ | ✓ | N/A | N/A | ✓ |
| Exchange Powershell | N/A | N/A | N/A | ✓ | ✓ | N/A |
| Gmail 密码管理 | N/A | N/A | ✓ | N/A | N/A | ✓ |
| Gmail 目录 API 集成 | N/A | N/A | N/A | N/A | N/A | ✓ |
| 支持 | ||||||
| iOS 和 Android 版 Workspace ONE Boxer [^] | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| iOS 本机电子邮件客户端 | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| Android 本机电子邮件客户端 (Gmail) | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| Android HCL Notes 客户端* | N/A | ✓ | N/A | N/A | N/A | N/A |
*Android HCL Notes 客户端不支持电子邮件附件和超链接安全性。
- 不支持 Exchange 2003
^ Workspace ONE Boxer 不支持 Exchange 2003、"需要 ActiveSync 配置文件"和多个 MEM。
Omnissa Workspace ONE UEM 建议
本部分列出了 Workspace ONE UEM 所支持的功能以及合适的部署规模。使用决策列表来选择最适合您需要的部署。
附件加密
通过在您的移动设备上强制执行附件加密,Workspace ONE UEM 可以帮助您保护电子邮件附件的安全,而又不会妨碍最终用户的使用体验。
| 本机 | Traveler | Workspace ONE Boxer | |
|---|---|---|---|
| iOS | ✓ | ||
| Android | ✓ | ||
| 仅当在 UEM console 上为 Boxer 应用配置启用了附件加密和超链接转换功能时,SEG 才支持 Workspace ONE Boxer 上的这些功能。 SEG 支持在 Exchange 2010/2013/2016/2019 和 Office 365 中使用附件加密功能。 |
注意:
SEG 不会加密 Omnissa Workspace ONE Boxer 的附件,但可以在应用程序级别强制执行 DLP。
电子邮件管理
该列表中的方案使您能够以最简单的部署和管理方式获得最高级别的安全防护。
| 电子邮件基础架构 | Gmail | PowerShell | 安全电子邮件网关 (SEG) |
|---|---|---|---|
| 云邮件基础结构 | |||
| Office 365 | ✓ | ✓ | |
| Gmail | ✓ | ✓ | |
| 本地部署电子邮件基础架构 | |||
| Exchange 2010 | ✓ | ✓ | |
| Exchange 2013 | ✓ | ✓ | |
| Exchange 2016 | ✓ | ✓ | |
| Exchange 2019 | ✓ | ✓ | |
| HCL Notes | ✓ |
**^**对于部署规模达 100,000 台以上设备的所有内部部署电子邮件基础架构,请使用安全电子邮件网关 (SEG)。对于设备数量少于 100,000 台的部署,还可选择使用 PowerShell 进行电子邮件管理。请参阅"安全电子邮件网关与 PowerShell 决策列表"。
**实施 PowerShell 的阈值是根据最近完成的一组性能测试得出的,并可能会根据具体发行版本而改变。设备数量多达 50,000 台的部署预期可实现相当短的同步和运行合规性时间范围(三个小时之内)。当部署规模扩大至约 100,000 台设备时,管理员可预计同步和运行合规性流程的时间范围持续增加到 3-7 个小时。
安全电子邮件网关与 PowerShell 决策矩阵
该矩阵可告知您 SEG 和 PowerShell 的部署特征,以帮助您选择符合您的需要的部署套件。
| 优点 | 缺点 | |
|---|---|---|
| SEG |
|
|
| PowerShell |
|
|
| Microsoft 建议使用 Active Directory 联合服务 (ADFS) 防止对 Office 365 电子邮件帐户的直接访问。 |
此页面对您有帮助吗?