您的证书颁发机构模板必须为 Kerberos 证书分发进行了正确配置。您可以在 Active Directory 证书服务 (Active Directory Certificate Service, AD CS) 中复制现有的 Kerberos 身份验证模板,以便为 iOS Kerberos 身份验证配置新的证书颁发机构模板。
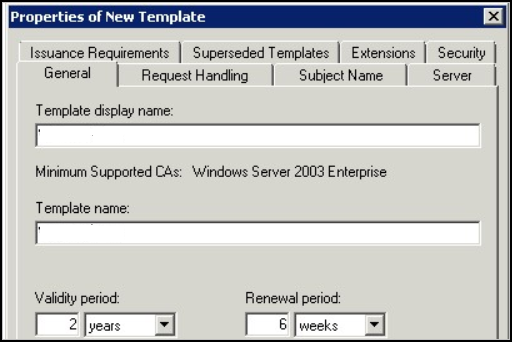
在从 AD CS 复制 Kerberos 身份验证模板时,您必须在“新模板的属性”对话框中配置以下信息。
- 常规选项卡。输入模板显示名称和模板名称。例如,
iOSKerberos。该名称是显示在证书模板管理单元、证书管理单元和证书颁发机构管理单元中的显示名称。 - 请求处理选项卡。启用允许导出私钥。
- 使用者名称选项卡。选中在请求中提供单选按钮。Workspace ONE UEM 会在请求证书时提供主体名称。
- 扩展选项卡。定义应用程序策略。
- 选择“应用程序策略”,并单击“编辑”以添加新的应用程序策略。将此策略命名为
Kerberos Client Authentication。 - 添加如下对象标识符 (Object Identifier, OID):
1.3.6.1.5.2.3.4。请勿对其更改。 - 在“应用程序策略的描述”列表中,删除所列的全部策略,但“Kerberos 客户端身份验证”策略和“智能卡身份验证”策略除外。
- 选择“应用程序策略”,并单击“编辑”以添加新的应用程序策略。将此策略命名为
- 安全性选项卡。将 Workspace ONE UEM 帐户添加到可使用该证书的用户列表中。设置该帐户的权限。设置“完全控制”可允许安全主体修改证书模板的所有属性,包括证书模板的权限。否则,请根据您组织的要求设置权限。
保存所做的更改。将该模板添加到 Active Directory 证书颁发机构所使用的模板列表中。
在 Workspace ONE UEM 中,配置证书颁发机构并添加证书模板。
此页面对您有帮助吗?