如果 Omnissa Access 服务与验证网关(如 F5)集成在一起,则必须在 Omnissa Access 服务中启用“在 JWT 中封装项目”设置以对分配给用户的 Horizon 资源进行身份验证。
如果启用“在 JWT 中封装项目”以对 Horizon 资源启动请求进行身份验证,Omnissa Access 服务会生成一个包含 SAML 项目的数字签名 JWT 令牌以允许进行验证。
此 JWT 令牌会被发送到 DMZ 中的验证网关。网关对来自 Omnissa Access 的 JWT 令牌进行验证,并从令牌中提取 SAML 项目值。网关将具有实际 SAML 项目值的请求转发到 Horizon Connection Server。连接服务器验证该请求,然后将用户登录到 Horizon 资源。
如果未启用“在 JWT 中封装项目”,验证网关不会将项目传送到 Horizon Connection Server 以进行验证,并且身份验证失败。
必备条件
- 必须为验证网关配置以下 Omnissa Access 详细信息。
- SSL 证书
- OAuth2 客户端 ID 和密码
- Omnissa Access 验证端点 URL
- 需要在 Omnissa Access 中具有超级管理员角色以执行该过程。
过程
-
登录 Omnissa Access 控制台。
-
选择资源 > 虚拟应用程序集合。
-
单击要编辑的 Horizon 集合,然后单击网络范围选项卡。
-
单击 Horizon 资源可以使用的 IP 地址的网络范围。
“Pod”部分将列出添加到集合并选择了“同步本地授权”选项的所有 Horizon Pod。有关为 Pod 和 Pod 联合配置客户端访问 FQDN 的步骤,请参阅在 Omnissa Access 中配置 Horizon Pod 和 Pod 联合。
-
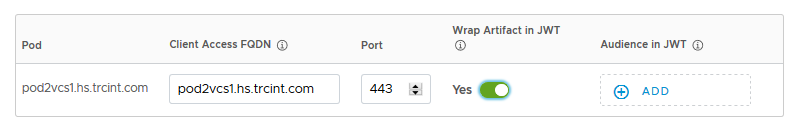
在“Pod”部分中,在配置的 Horizon 环境上启用在 JWT 中封装项目选项。
-
如果有多个验证网关可以处理请求,请创建唯一标识符,并将名称添加到 JWT 中的受众文本框中。
此受众名称是在设置验证网关时配置的,用来验证此网关是目标受众。如果 JWT 中的受众与此处配置的受众名称不匹配,请求会被拒绝。
-
单击保存,然后在“网络范围”页面中单击完成。
后续步骤
还必须将您在此处添加的唯一受众名称添加到验证网关配置中。
Was this page helpful?