有限可用性
Horizon 8 以有限可用性模式提供 OpenShift 整合功能。如需瞭解此有限可用性版本中所提供功能的詳細資料,請參閱 Horizon 8 對 OpenShift 的有限可用性支援。
如果您是現有的 Omnissa 客戶,並希望要求存取此功能,請連絡您的銷售代表或合作夥伴。如果您目前不是 Omnissa 客戶,但想要申請存取此功能,請連絡 GetHorizon8onOpenShiftLA@omnissa.com。概觀
Horizon 8 支援將 Red Hat OpenShift Virtualization 作為容量提供者,因此您可以在 OpenShift 叢集中執行的虛擬機器上部署及管理 Horizon 桌面平台集區和 RDSH 伺服器陣列。
此版本已確認並驗證下列功能:
- 將連線伺服器與 OpenShift、UAG (原生 OpenShift) 和 Edge (原生 OpenShift) 整合。
- 向 OpenShift 叢集進行驗證,包括 OAuth 識別碼/密碼和以重新整理權杖為基礎的驗證;系統會根據您提供的伺服器位址,自動探索驗證和 API 端點。
- 將 OpenShift 叢集導入為容量提供者,包括下述憑證處理方式。
- 自動化非 GPU 和 GPU 桌面平台集區,支援持續性與非持續性工作負載。
- 對於以 GPU 為基礎的桌面平台集區,必須在父系 (最佳配置映像) 虛擬機器中正確設定 GPU 設定檔和授權,才能讓集區中的虛擬機器使用 GPU。NVIDIA GRID 設定檔僅在將 GPU 新增至最佳配置映像時才受支援;之後,集區中的所有複製都會繼承該設定檔。不支援在建立集區期間變更 GPU 設定檔,因此集區建立 UI 中不會顯示任何 GPU 相關選項。
- 支援非硬體式 vTPM。
- 支援專用 (1:1) 和集區式 (1:N) 自動化桌面平台集區。
- 支援在 Windows Server 作業系統上,自動佈建用於桌面平台和已發佈應用程式的 RDSH 伺服器陣列。
此版本的規模目標最高可支援 500 個單一工作階段浮動/非持續性 VDI 桌面平台,以及 500 個多工作階段 RDSH 工作階段。
如需瞭解此有限可用性版本中可使用功能的詳細資料,請參閱 [知識庫文章連結 - TBD]。
憑證先決條件
在 Horizon 中登錄 OpenShift 提供者之前,請確認符合下列憑證先決條件:
- Horizon Server 可以連線至 OpenShift OAuth URL (例如,
https://oauth-openshift.apps.<cluster-domain>)。 - Horizon Server 可以連線至 OpenShift API 伺服器 URL (例如,
https://api.<cluster-domain>:6443)。 - OAuth 端點已設定使用 CA 簽署的憑證。
- OAuth 端點的簽發 CA 或根 CA 憑證可供使用。
- 您具有 Windows Horizon Server 的管理員存取權。
- OAuth 伺服器:必須使用 CA 簽署的憑證。如果簽發 CA 或根 CA 憑證尚未受信任,則必須將其匯入每部 Horizon Connection Server。
- API 伺服器:目前的流程可接受 CA 簽署的憑證和自我簽署憑證。如果 API 伺服器使用自我簽署憑證,您可以透過 UI 接受該憑證。
取得 OpenShift OAuth CA 憑證
您可以使用下列任一方法取得 OpenShift OAuth CA 憑證。
選項 1:從瀏覽器匯出
- 在瀏覽器中開啟 OpenShift OAuth URL。
- 檢視憑證鏈結。
- 將簽發 CA 憑證或根 CA 憑證匯出為
.cer檔案。
選項 2:從 OpenShift Web 主控台取得 OAuth CA 憑證
- 登入 OpenShift Web 主控台。
- 移至工作負載 > 密碼。
- 選取
openshift-ingress-operator命名空間。 - 開啟
router-ca密碼。 - 在詳細資料下,找出
tls.crt。 - 使用顯示選項來顯示憑證內容。複製憑證內容,包括
-----BEGIN CERTIFICATE-----和-----END CERTIFICATE-----行。 - 將複製的憑證內容另存為 Horizon Server 上的憑證檔案,以供匯入。
將 CA 憑證匯入 Windows 受信任的存放區
如果 Horizon Server 尚未信任 OpenShift OAuth 伺服器憑證,請執行下列程序:
- 將憑證檔案複製到 Horizon Server。
- 在 Horizon Server 上,執行
certlm.msc以開啟管理電腦憑證應用程式。 - 在導覽樹狀結構中的憑證 - 本機電腦下,展開受信任的根憑證授權機構。
- 以滑鼠右鍵按一下憑證,然後選取所有工作 > 匯入。
- 在 [憑證匯入] 精靈中,瀏覽至憑證檔案。
- 選取將所有憑證放入下列存放區:受信任的根憑證授權機構。
- 完成精靈,並確認憑證已成功匯入。
- 重新啟動 Omnissa Horizon Connection Server 服務。
附註:憑證必須放置在本機電腦的受信任根憑證存放區 (Cert:\LocalMachine\Root) 中,而非目前使用者存放區。Windows 憑證匯入主要用於建立對 OAuth 伺服器憑證的信任。對於 API 伺服器,如果使用自我簽署憑證,您可以在登錄期間直接透過 UI 接受該憑證。
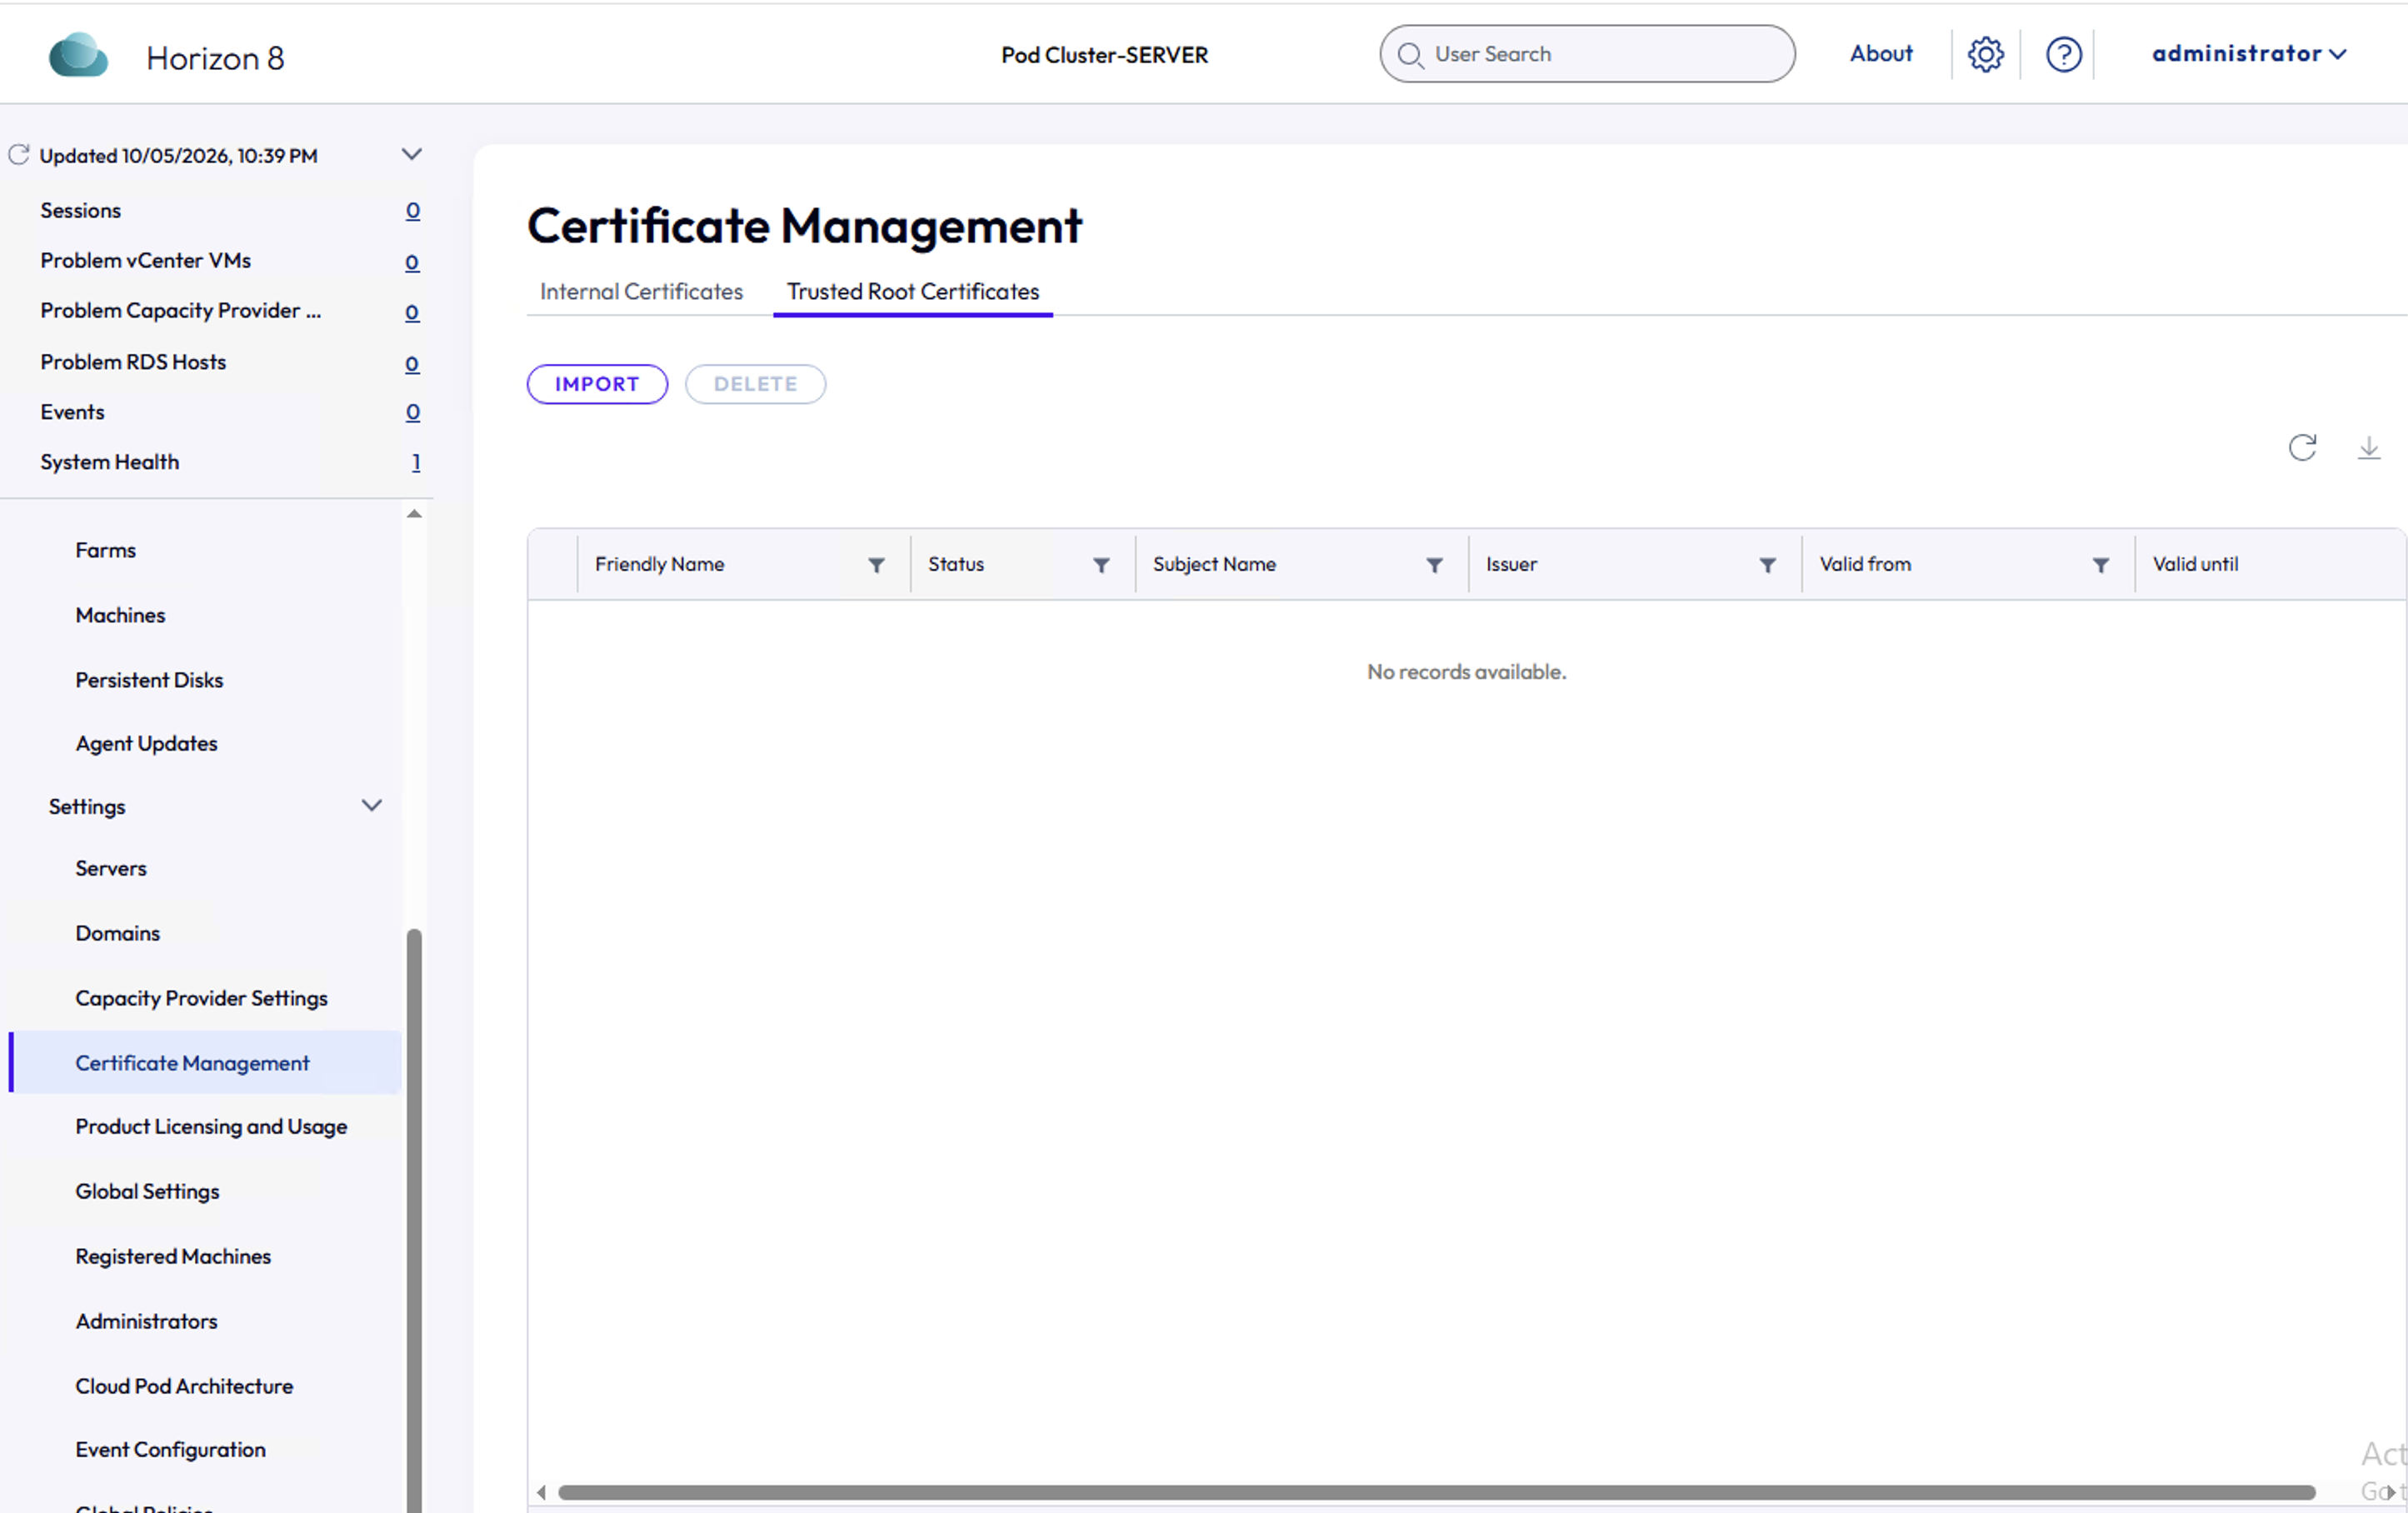
透過 Horizon Console 匯入受信任憑證 (建議)
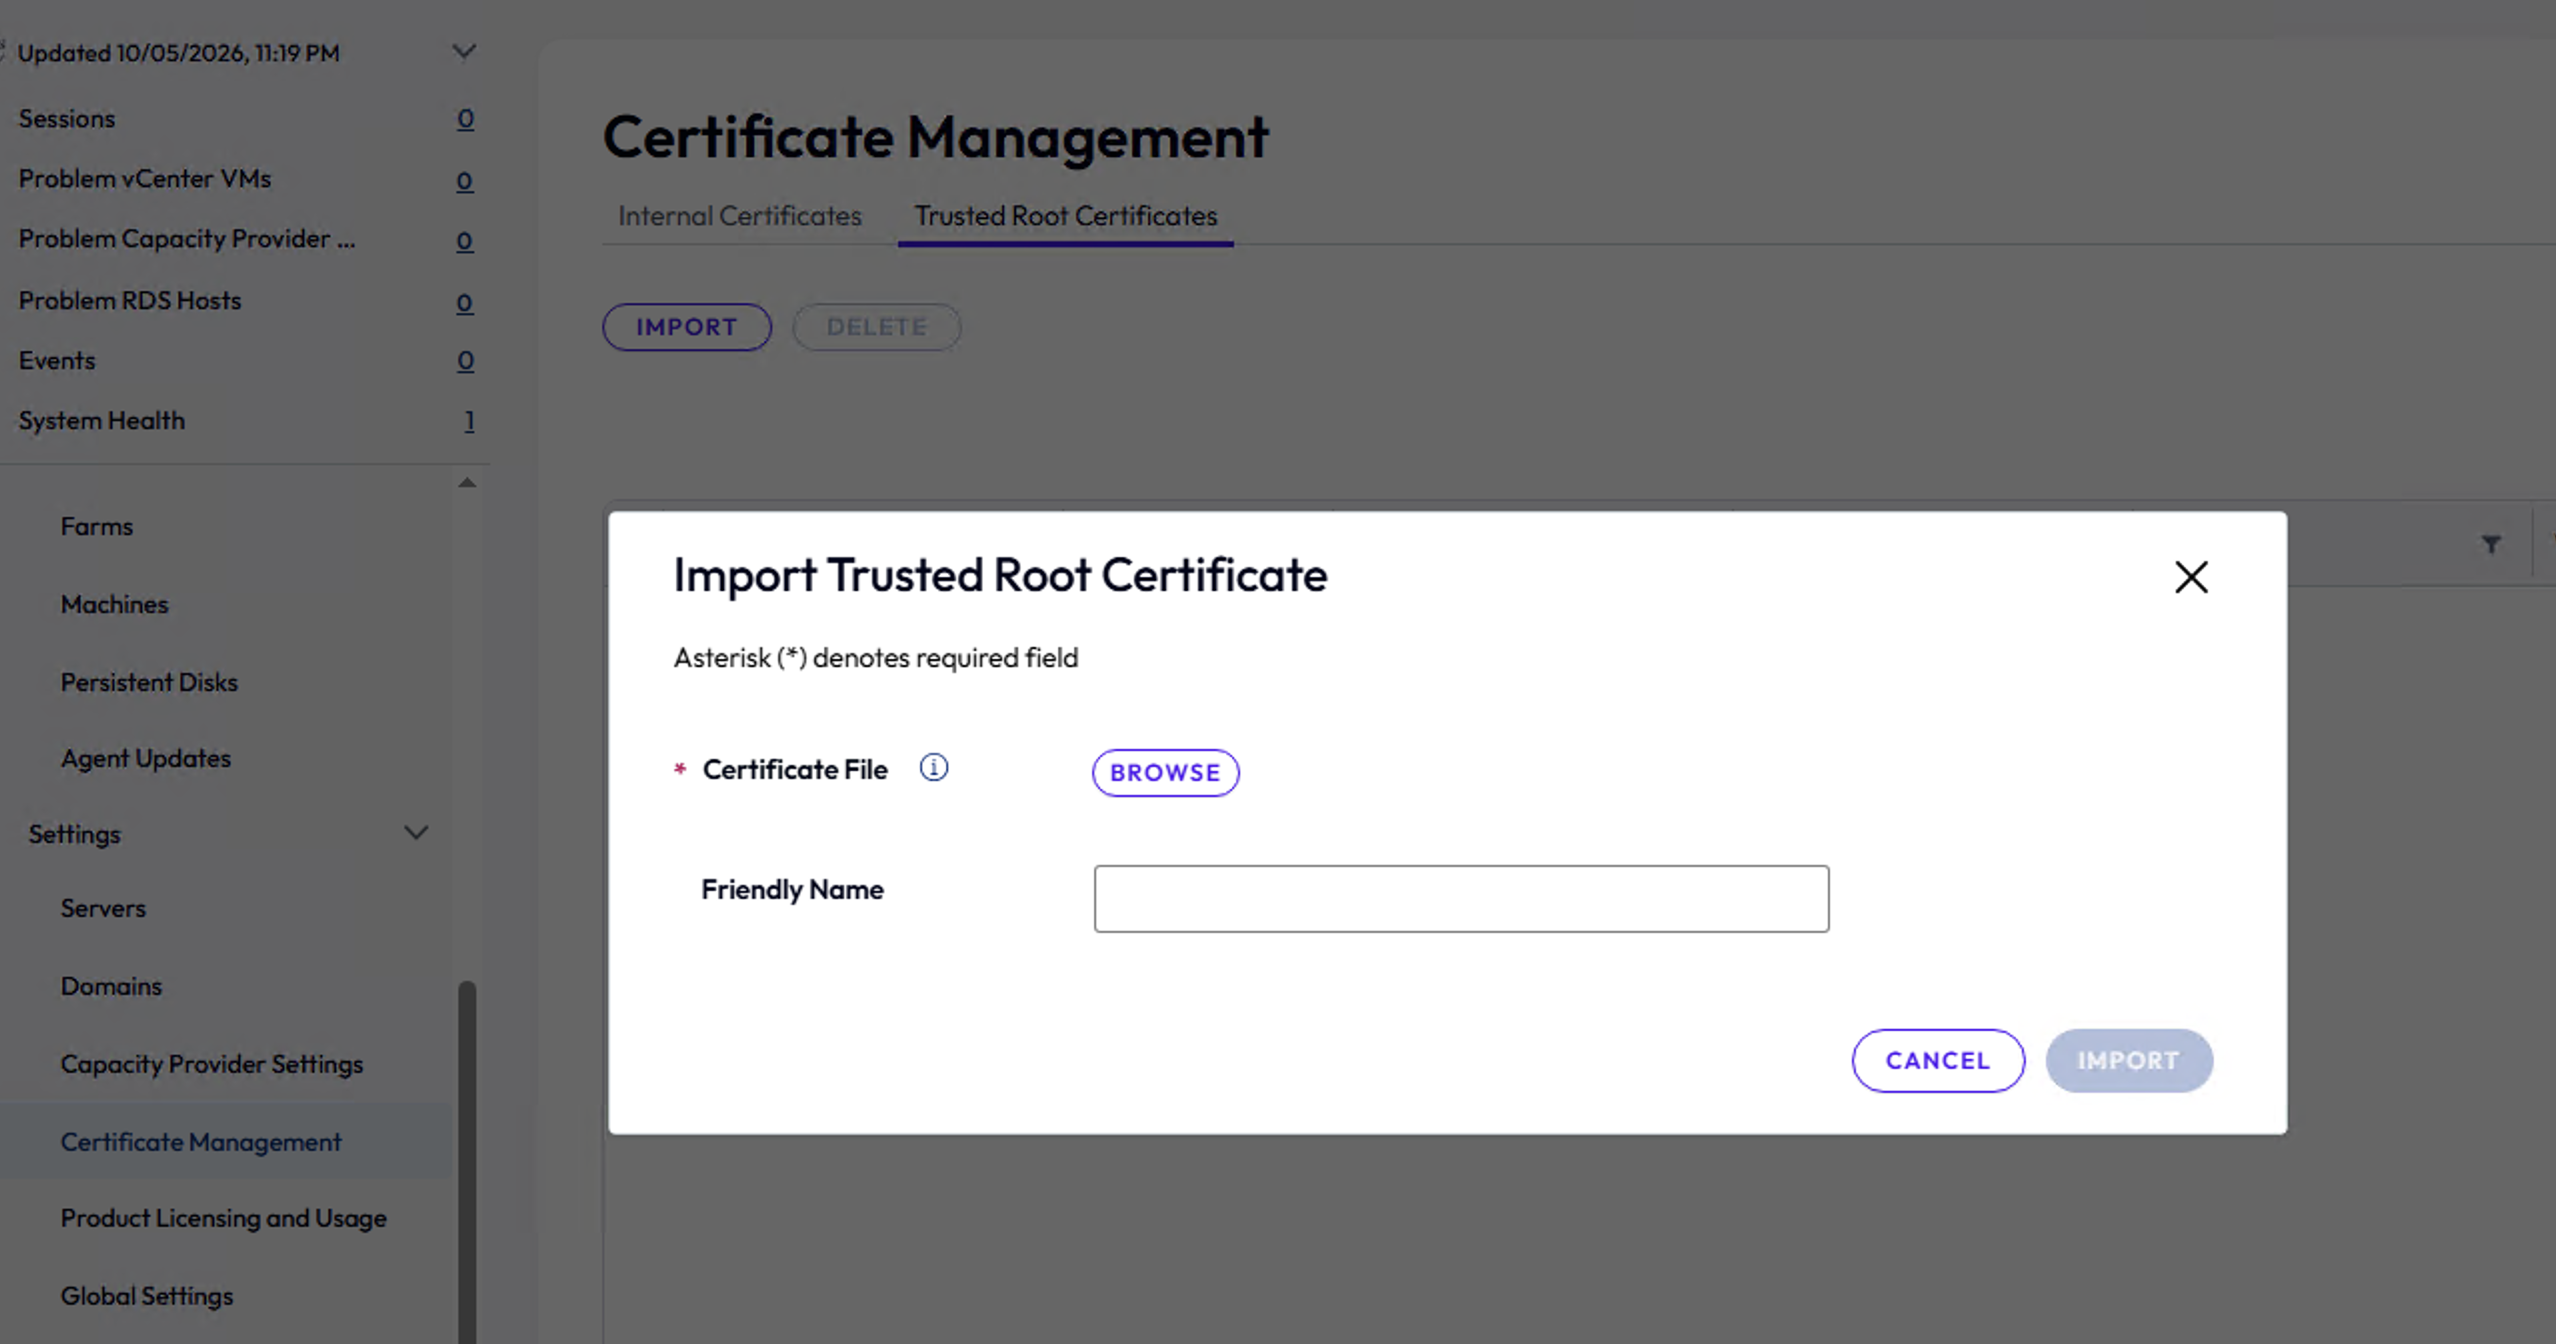
除了手動將憑證匯入 Windows 憑證存放區之外,您也可以透過 Horizon Console,使用憑證管理中的受信任根憑證區段,直接匯入 OpenShift OAuth 憑證。此方法較為簡便,且不需要重新啟動連線伺服器。上述現有的手動方法仍然有效,且不會移除。
先決條件
- 您已備妥 OpenShift OAuth CA 憑證檔案 (請參閱上方的取得 OpenShift OAuth CA 憑證)。
- 您的管理員角色包含管理憑證權限。匯入或刪除受信任根憑證時,需要此權限。如果您的角色尚未包含此權限,請參閱在 Horizon Console 中新增自訂角色或在 Horizon Console 中修改自訂角色中的權限,以新增此權限。
步驟
- 登入 Horizon Console。
- 移至設定 > 憑證管理。
- 選取受信任的根憑證索引標籤。
- 按一下匯入。
- 瀏覽至並選取您取得的憑證檔案,並可選擇輸入易記名稱,以方便日後識別該憑證。支援的檔案類型為
.pem、.crt、.cer和.der,檔案大小上限為 250 KB。 - 按一下匯入以完成上傳。
附註:憑證會在匯入後立即受到信任。不需要重新啟動 Omnissa Horizon Connection Server 服務。
如果同一個網繭中有多部連線伺服器,只需執行一次此匯入作業。憑證會自動套用至網繭中的所有其他連線伺服器,包括之後新增的任何複本。
匯入完成後,即可繼續將 OpenShift 登錄為容量提供者。如果 API 伺服器使用 CA 簽署的憑證,您可以使用相同的受信任根憑證索引標籤預先匯入該憑證。如果 API 伺服器改用自我簽署憑證,則可在新增容量提供者步驟中直接接受該憑證,而不需要先在此處匯入。
OpenShift 需求
- 已安裝並啟用 OpenShift Virtualization 4.19 或更新版本。
- 支援的儲存空間,依 OpenShift 支援矩陣而定。
- 具備足夠且已啟用 KVM 硬體的運算節點。
- OpenShift 叢集已提供 Horizon 可存取的 API 伺服器。
- 網路:Horizon 網繭網路具備足夠的頻寬和延遲條件,可支援 Blast 或 PCoIP 流量。
- 服務帳戶角色:管理員角色可滿足所有整合需求;如需自訂角色的詳細資訊,請參閱 OpenShift 上的 Horizon 8 - 服務帳戶權限。
最佳配置映像和客體作業系統需求
- Windows 10/11 Enterprise (支援的版本依 Horizon 8 相容性對照表而定)。
- 從 OpenShift 範本建立虛擬機器後安裝 Horizon Agent。
- 儲存區:需要 VirtIO 驅動程式。
- 網路:需要適當的驅動程式。
- OpenShift:驅動程式 ISO (設定期間會出現提示)。
- QEMU 客體代理程式:用於主機與客體作業系統之間的通訊 (選用)。
- vTPM:設為非持續性 (OpenShift 會封鎖持續性 vTPM 的複製)。
- 開機類型:將 UEFI 設為非持續性 (OpenShift 會封鎖持續性開機類型的複製)。
- 複製機制:依最佳配置映像中的儲存類別而定。ClonePrep 和 Sysprep 皆受支援。
- 停用最佳配置映像中的 Windows Update。
在 OpenShift 上建立虛擬機器
Horizon 不會提供在 OpenShift Virtualization 中上傳開機映像、建立虛擬機器或安裝客體作業系統的步驟,因為這些程序由 Red Hat 負責及維護,且可能會獨立於 Horizon 版本而變更。如需這些步驟,請參閱 Red Hat 自有的 OpenShift Virtualization 說明文件:
- 使用 Web 主控台建立虛擬機器 - 在 OpenShift Web 主控台中從範本建立虛擬機器。
- 從已上傳映像建立虛擬機器,包括 Windows 虛擬機器 - 上傳開機映像 (ISO、IMG 或 QCOW2) 並從中建立虛擬機器,包括 Windows 特定的上傳和複製程序。
建立虛擬機器並安裝客體作業系統後,請繼續執行下列 Horizon 特定步驟。
接下來需要閱讀的內容
| 主題 | 說明 |
|---|---|
| OpenShift 上的 Horizon 8 - 服務帳戶權限 | Horizon Connection Server 管理叢集資源所需的最低 OpenShift 服務帳戶權限。 |
| 將連線伺服器與 Red Hat OpenShift 整合 | 從已安裝的連線伺服器將 OpenShift 新增為容量提供者。 |
| OpenShift 上的最佳配置映像準備 | 最佳化並完成最佳配置映像,以供集區和伺服器陣列佈建使用。 |
| OpenShift 上的集區部署 | 部署由 OpenShift 容量提供支援的自動化桌面平台集區。 |
| OpenShift 上的伺服器陣列部署 | 部署由 OpenShift 容量提供支援的自動化 RDSH 伺服器陣列。 |
此頁面對您有幫助嗎?