您可以在 Security Events Service 中,將任何實作 SSF CAEP 標準的身分識別或安全性提供者設定為外部來源。若要執行此操作,請在第三方產品中建立整合應用程式,並在 Security Events Service 主控台中將該產品設定為外部來源。
附註:若要整合 Okta,請參閱在 Security Events Service 中將 Okta 設定為外部來源。
先決條件
- Omnissa Risk Analytics 附加元件授權
- 第三方產品中的管理員角色
- Omnissa Connect 中的管理員角色
步驟 1:在第三方產品中建立應用程式
在將第三方產品新增為 Security Events Service 的外部來源之前,您必須先在該產品的主控台中建立整合應用程式,並設定該應用程式以連線至 Security Events Service。
建立應用程式時,請複製並儲存下列值:
- 用戶端識別碼:應用程式的用戶端識別碼
- 用戶端密碼或私密金鑰,視第三方產品提供的項目而定
- SSF 已知 URL:第三方產品的 SSF 探索端點 (通常是在基底 URL 後附加
/.well-known/ssf-configuration) - 權杖 URL 或 OpenID 已知 URL,視第三方產品提供的項目而定
請參閱第三方產品說明文件,以瞭解如何登錄應用程式及取得這些值。
步驟 2:在 Security Events Service 中新增外部來源
在第三方產品主控台中建立整合應用程式後,請在 Security Events Service 主控台中將該產品新增為外部來源。
-
登入 Omnissa Connect。
-
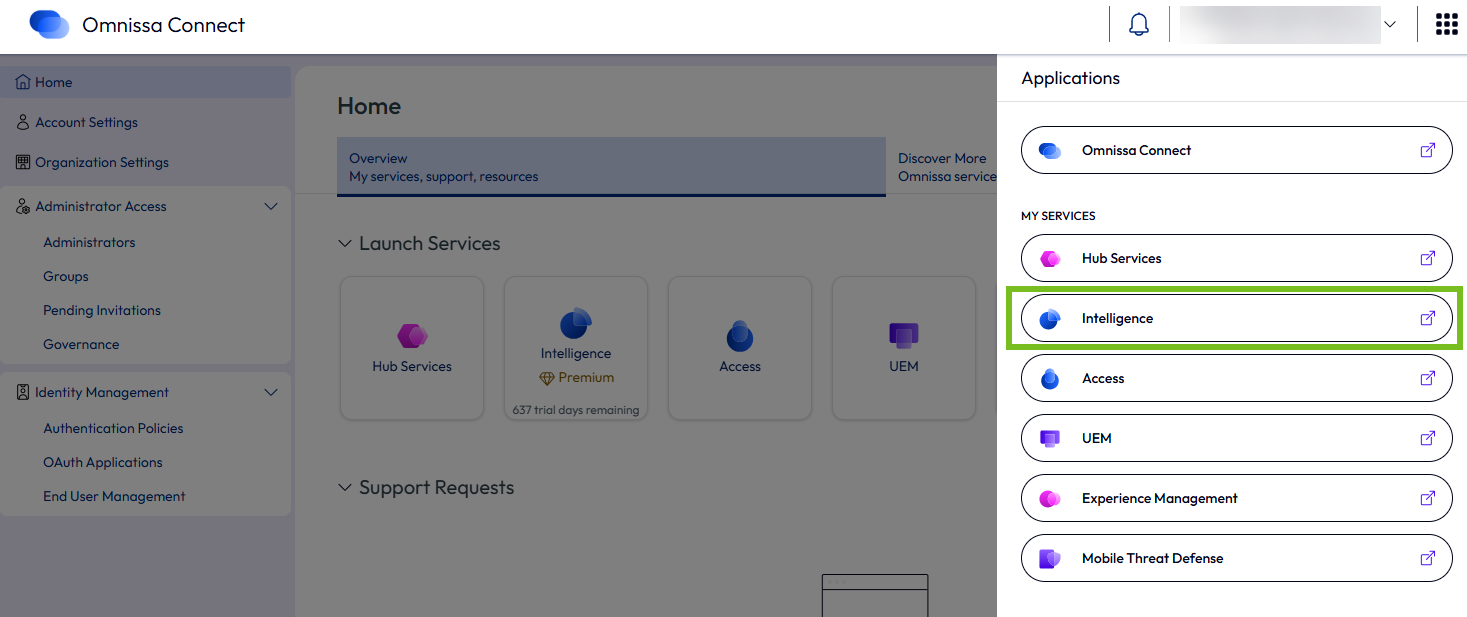
從右上角的功能表中選取 Intelligence,以移至 Intelligence Console。
-
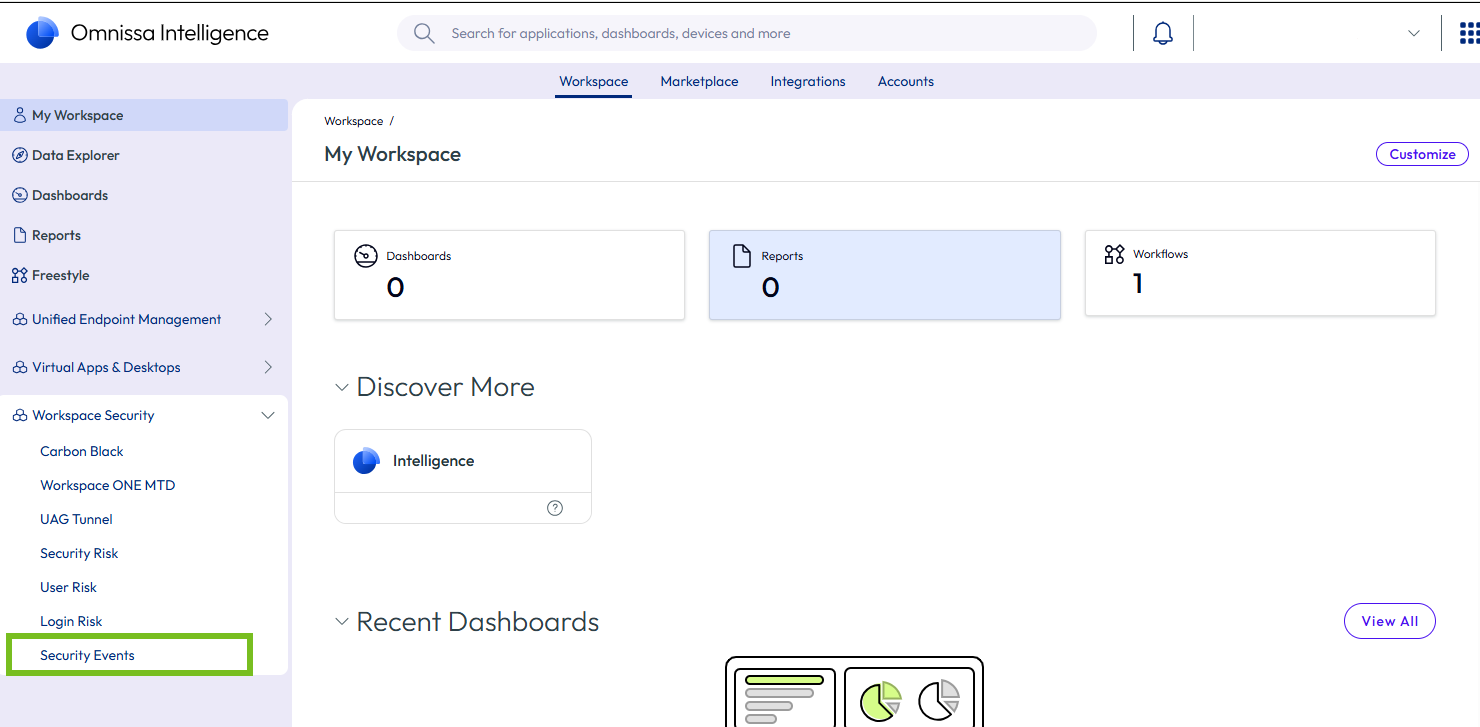
在 Intelligence Console 中,從左窗格中選取工作區安全性 > 安全性事件。
-
按一下啟動安全性事件。
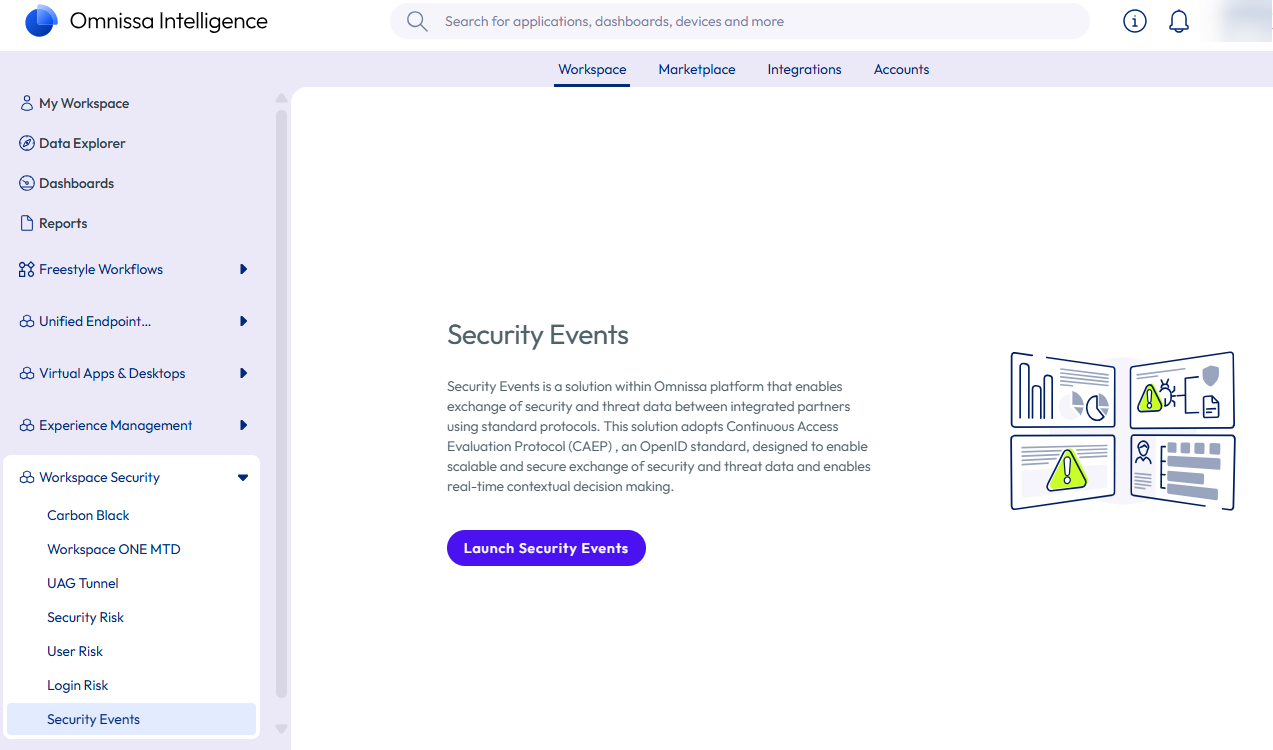
Security Events Service 主控台隨即會顯示在新的索引標籤中。
-
根據您的情境執行下列其中一項操作。
如果尚未在 Security Events Service 中設定任何來源或訂閱者,則會顯示概觀頁面。
-
檢閱資訊,然後按一下開始使用。
-
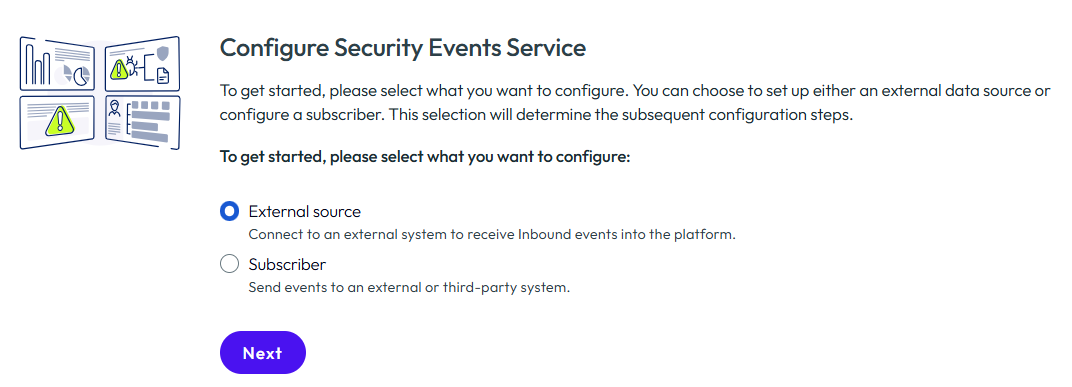
選取外部來源,然後按下一步。
如果您已設定來源或訂閱者,則不會顯示概觀頁面和精靈。
- 選取來源索引標籤。
- 按一下新增外部來源。
-
-
將第三方產品設定為外部來源。
-
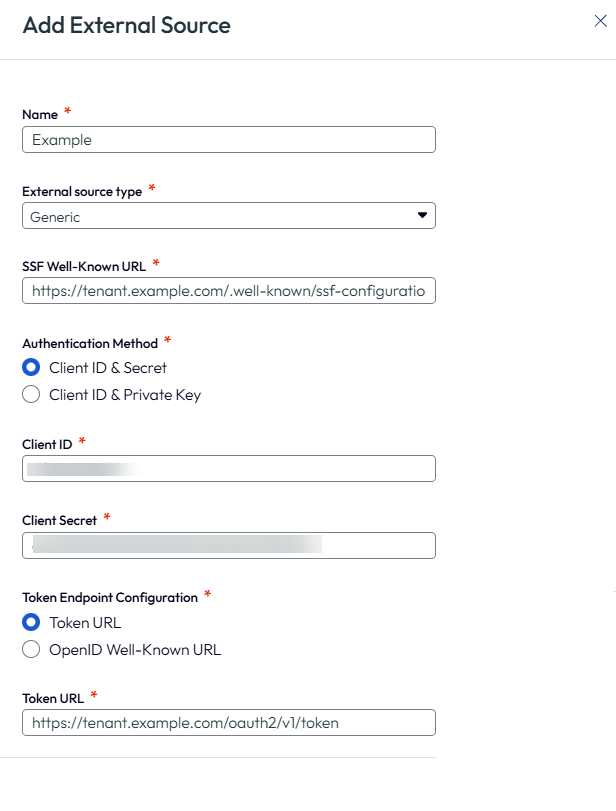
輸入下列資訊:
名稱:輸入外部來源的名稱。
外部來源類型:選取一般。
SSF 已知 URL:輸入產品的 SSF 已知 URL,格式如下:https://<yourTenant>/.well-known/ssf-configuration -
選取您在第三方產品中設定的驗證方法,並輸入相關值:用戶端識別碼和密碼,或用戶端識別碼和私密金鑰。
-
針對權杖端點組態,請視產品提供的項目而定,選取權杖 URL 或 OpenID 已知 URL,並輸入其值。
-
按一下儲存。
例如:
-
-
按一下儲存。
外部來源建立後,會顯示在來源索引標籤中。Security Events Service 會向第三方產品登錄訂閱,並傳送初始驗證要求。
步驟 3:驗證整合
-
在 Security Events Service 主控台中驗證整合:
- 在來源索引標籤中,選取來源。
- 按一下頁面頂端的重新整理,以重新整理視圖。
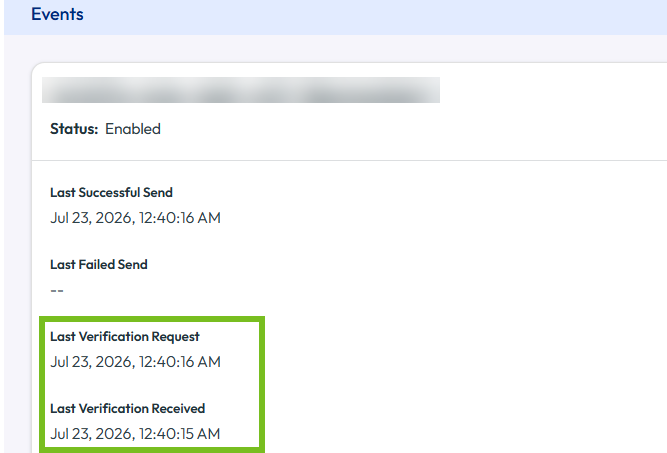
- 在右側窗格中,捲動至事件區段,並確認 Security Events Service 傳送的初始驗證要求已成功完成。例如:
-
在第三方產品主控台中驗證整合。如需相關資訊,請參閱該產品的說明文件。
此頁面對您有幫助嗎?