Der Security Events Service kann Sicherheitsereignisse an mehrere Abonnenten wie Okta und Apple übermitteln. Sie konfigurieren die Abonnenten in der Security Events Service-Konsole und wählen die Ereignistypen aus, die an diese übermittelt werden sollen.
Der Dienst kann die folgenden Ereignisse übermitteln, die von Omnissa Access oder Workspace ONE UEM generiert werden:
- Sitzung widerrufen: Zeigt an, dass ein Benutzer in Omnissa Access deaktiviert wurde. Dieses Ereignis entspricht dem CAEP-Ereignis vom Typ „Sitzung widerrufen“ im SSF-Standard.
- Anmeldedaten geändert: Zeigt an, dass die Anmeldedaten eines Benutzers in Omnissa Access geändert wurden. Dieses Ereignis entspricht dem CAEP-Ereignis vom Typ „Anmeldedaten geändert“ im SSF-Standard.
- Gerätekonformität: Zeigt an, dass sich der Konformitätsstatus eines Geräts in Workspace ONE UEM geändert hat. Dieses Ereignis entspricht dem CAEP-Ereignis vom Typ „Gerätekonformität geändert“ im SSF-Standard.
Voraussetzungen
-
Sie müssen über die folgenden Rechte verfügen:
- Administratorrolle in Omnissa Connect
- Super-Admin-Rolle in Workspace ONE UEM (um Änderungsereignisse der Gerätekonformität zu übertragen)
- Super-Admin-Rolle in Omnissa Access (um Ereignisse „Sitzung widerrufen“ und „Anmeldedaten geändert“ zu übertragen)
-
Wenn Sie Okta als Abonnenten konfigurieren, benötigen Sie die Okta-Zielgruppen-URL, bei der es sich um Ihre Okta-Mandanten-URL handelt.
-
Wenn Sie Apple als Abonnent konfigurieren, müssen Sie die ABM SCIM-App in der Omnissa Access-Konsole erstellen, bevor Sie den Security Events Service konfigurieren. Weitere Informationen finden Sie unter Konfigurieren von Omnissa Access als Identitätsanbieter für Apple Business Manager oder Apple School Manager.
Hinzufügen eines Abonnenten im Security Events Service
-
Melden Sie sich bei Omnissa Connect an.
-
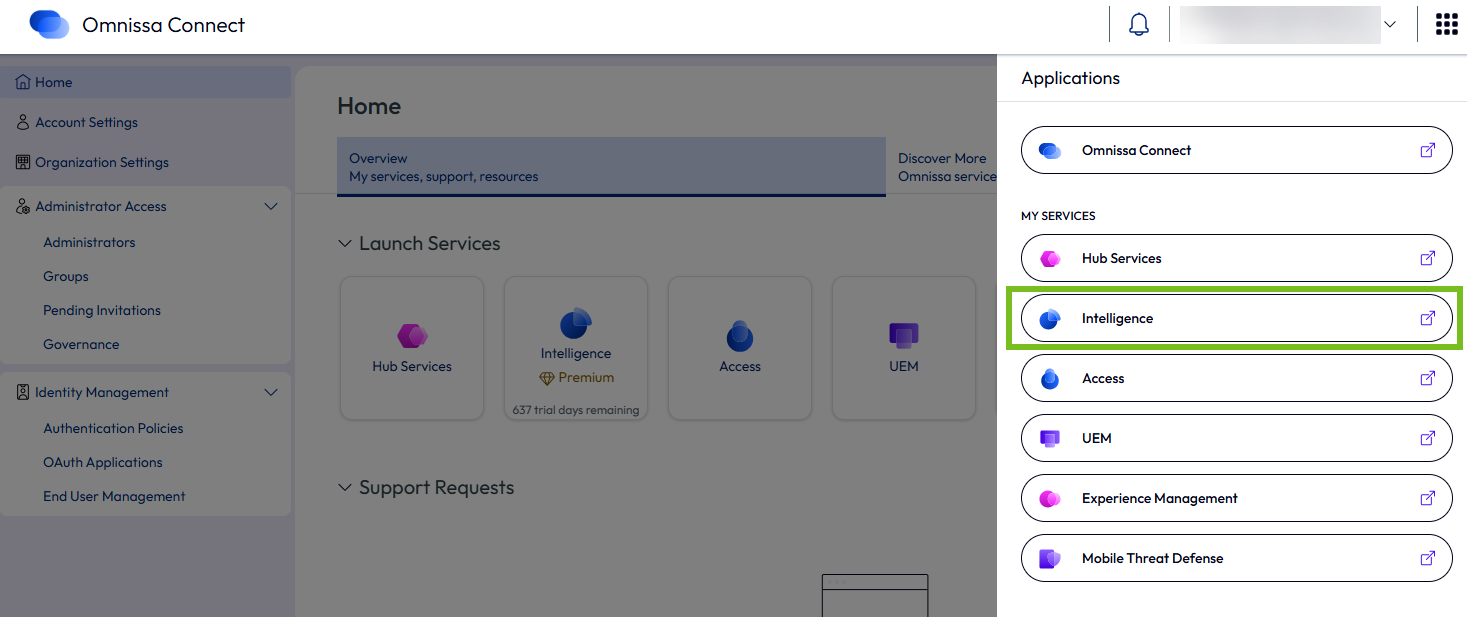
Wählen Sie im Menü in der oberen rechten Ecke Intelligence aus, um zur Intelligence Console zu wechseln.
-
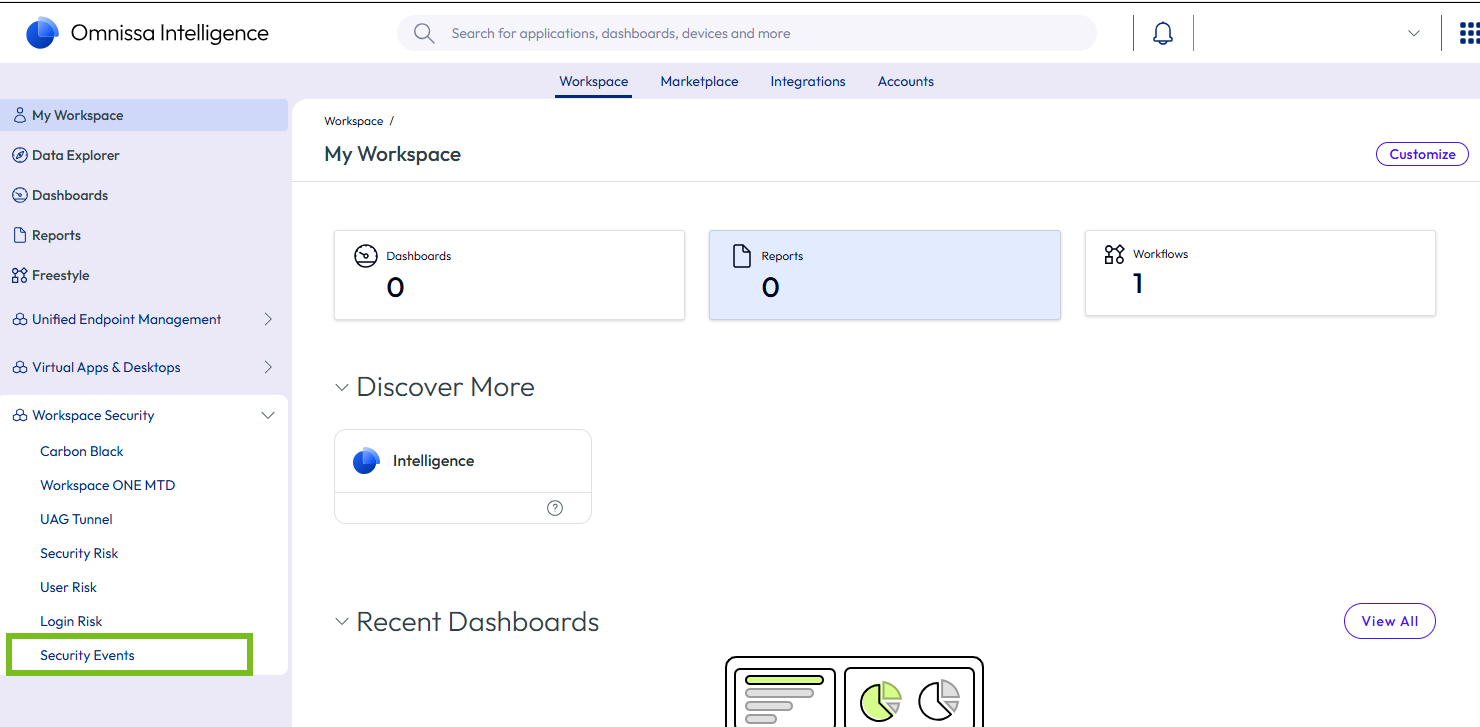
Wählen Sie in der Intelligence Console im linken Bereich Workspace-Sicherheit > Sicherheitsereignisse aus.
-
Klicken Sie auf Sicherheitsereignisse starten.
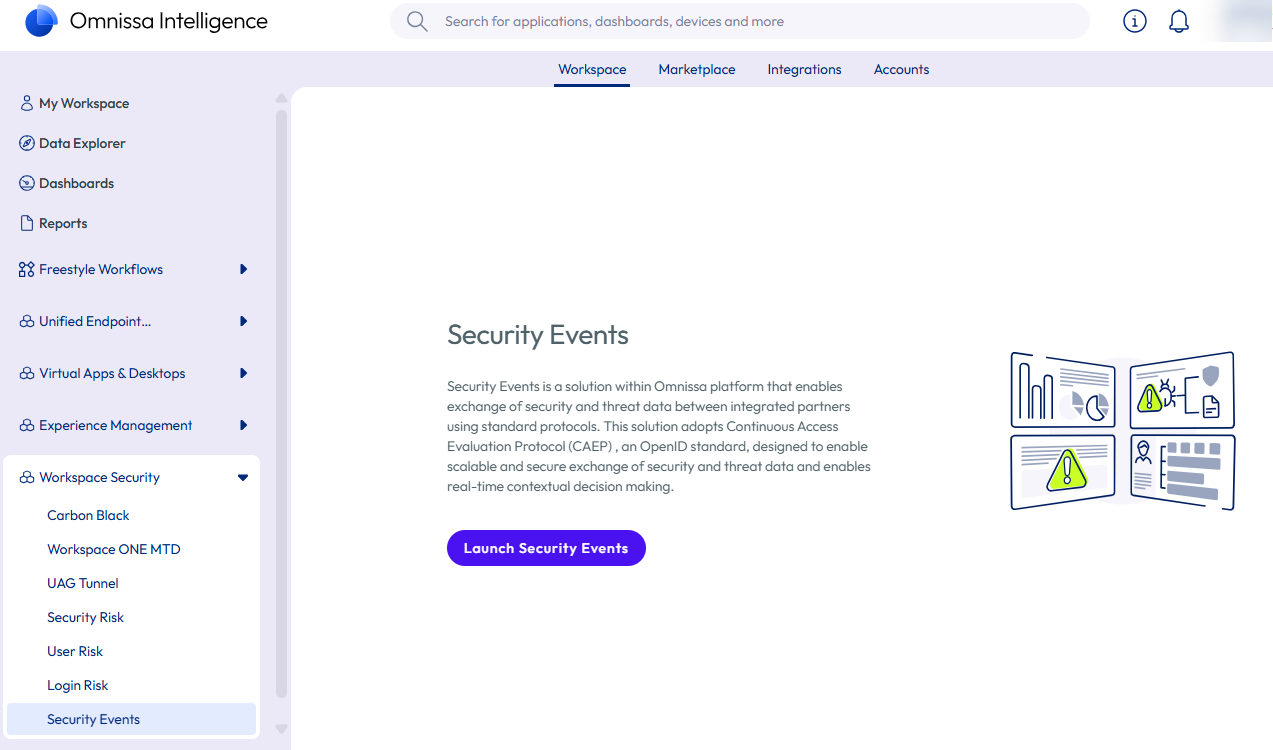
Die Security Events Service-Konsole wird auf einer neuen Registerkarte angezeigt.
-
Führen Sie basierend auf Ihrem Szenario einen der folgenden Schritte aus.
Wenn noch keine Quellen oder Abonnenten im Security Events Service konfiguriert sind, wird eine Übersichtsseite angezeigt.
-
Überprüfen Sie die Informationen und klicken Sie auf Get Started.
-
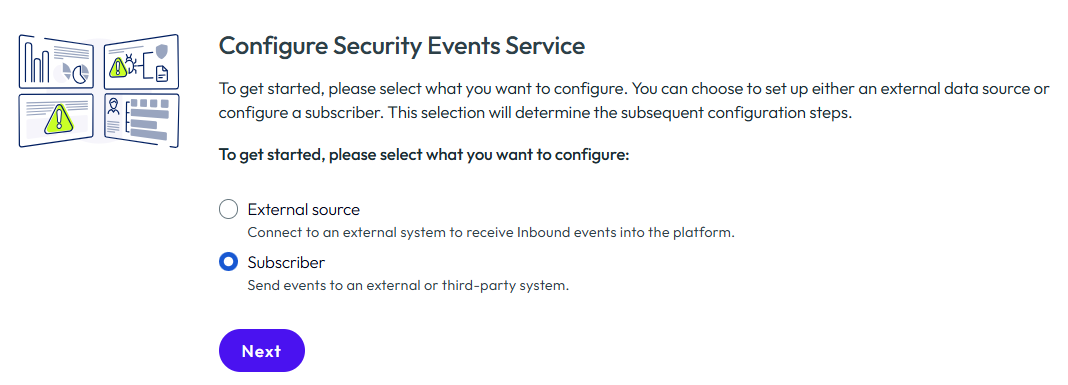
Wählen Sie Abonnenten aus und klicken Sie auf Weiter, um dem Assistenten für erste Schritte zu folgen, der Sie beim Erstellen Ihres ersten Abonnenten führt.
Wenn Sie bereits eine Quelle oder einen Abonnenten konfiguriert haben, werden die Übersichtsseite und der Assistent nicht angezeigt.
- Wählen Sie die Registerkarte Abonnenten aus.
- Klicken Sie auf Hinzufügen.
Hinweis: Die folgenden Schritte beschreiben den Ablauf des Assistenten für erste Schritte. Wenn Sie einen Abonnenten über die Registerkarte Abonnenten hinzufügen, sieht die Benutzeroberfläche etwas anders aus.
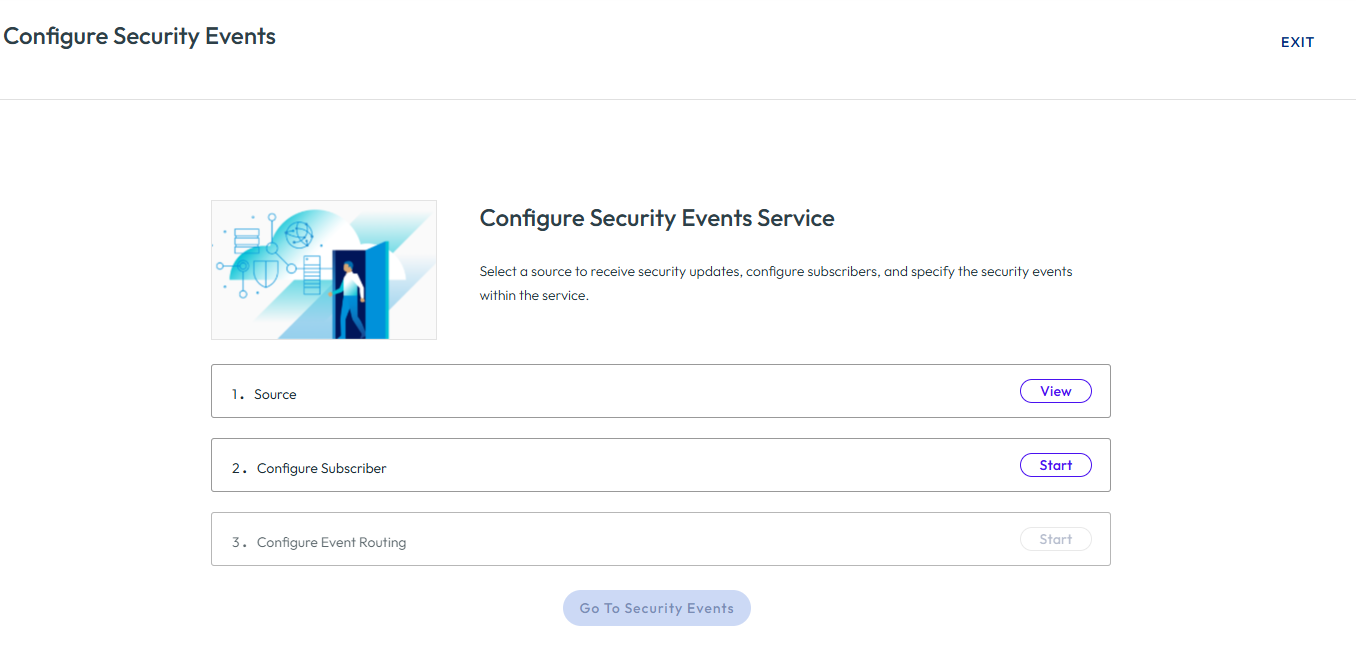
Assistent für Erste Schritte:
-
-
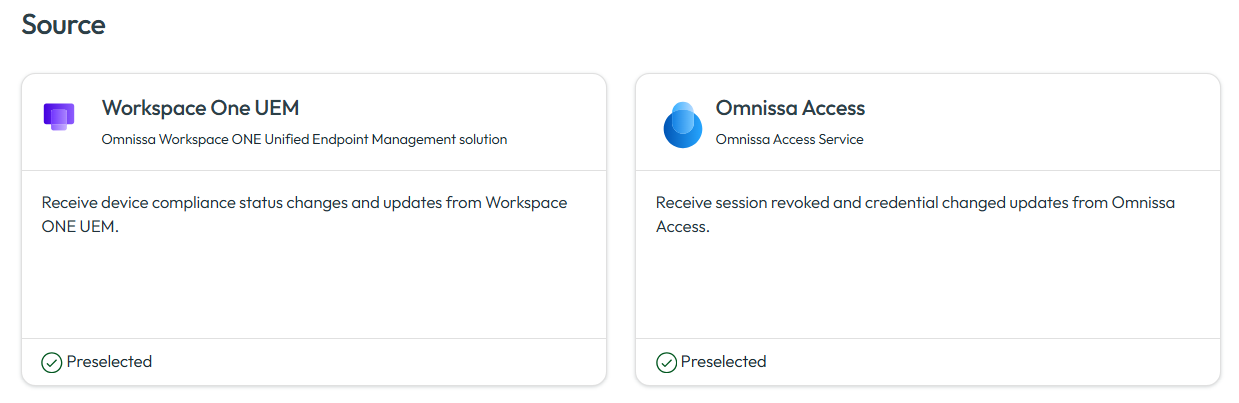
Klicken Sie im Assistenten für erste Schritte in Schritt 1: Quelle auf Anzeigen.
Workspace ONE UEM und Omnissa Access werden als interne Quellen unterstützt. Die Quelle wird automatisch basierend auf dem Abonnenten ausgewählt, den Sie später in der Konfiguration auswählen. Sie müssen nicht explizit eine Quelle in der Konsole auswählen.
-
Klicken Sie in Schritt 2: Abonnenten konfigurieren auf Start und geben Sie die erforderlichen Informationen ein.
Die erforderlichen Informationen variieren je nach der Drittanbieterlösung, in die Sie integrieren.
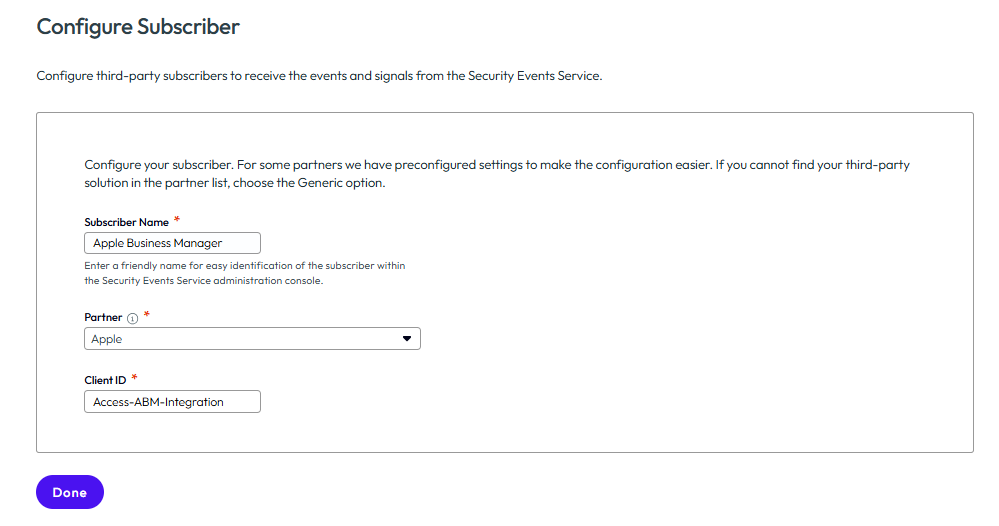
Apple
- Abonnentenname: Geben Sie einen aussagekräftigen Namen ein, anhand dessen Sie den Abonnenten in der Security Events Service-Konsole leicht identifizieren können. Beispiel: Apple Business Manager.
- Partner: Wählen Sie Apple aus.
- Client-ID: Kopieren Sie die Client-ID aus der ABM SCIM-App, die Sie in Omnissa Access erstellt haben, und fügen Sie sie ein. Weitere Informationen finden Sie unter Konfigurieren von Omnissa Access als Identitätsanbieter für Apple Business Manager oder Apple School Manager − Schritt 2: Erstellen einer ABM SCIM-Bereitstellungs-App in Omnissa Access.
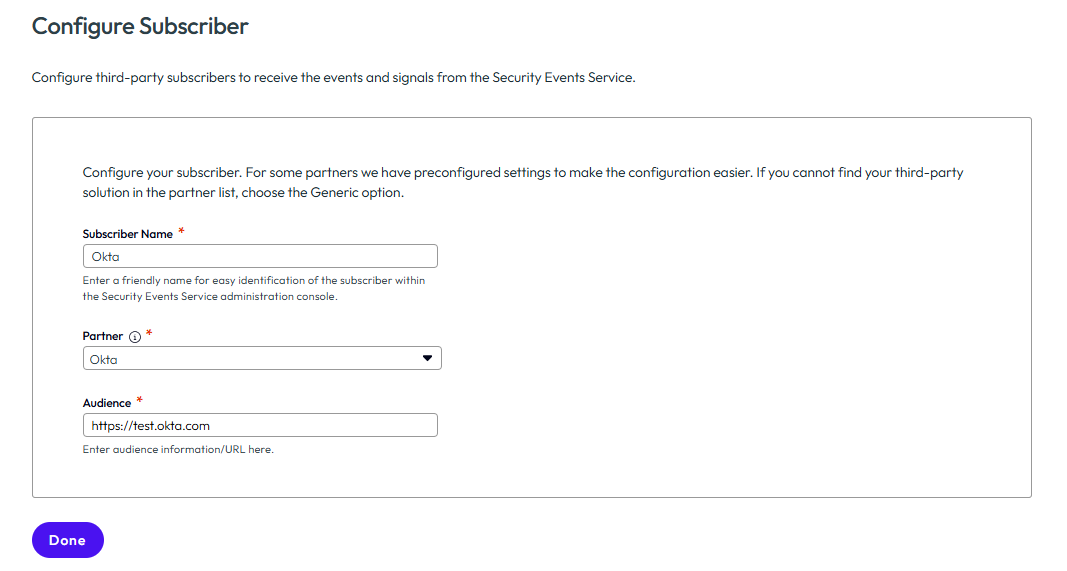
Okta
- Abonnentenname: Geben Sie einen aussagekräftigen Namen ein, anhand dessen Sie den Abonnenten in der Security Events Service-Konsole leicht identifizieren können.
- Partner: Wählen Sie Okta aus.
- Zielgruppe: Geben Sie die Okta-Zielgruppen-URL ein. Die Zielgruppen-URL hat in der Regel das Format https:// meinmandant.okta.com, wobei meinmandant Ihr Mandantenname ist.
Sonstige Integrationen
- Abonnentenname: Geben Sie einen aussagekräftigen Namen ein, anhand dessen Sie den Abonnenten in der Security Events Service-Konsole leicht identifizieren können.
- Partner: Wählen Sie einen Partner aus der Liste aus oder wählen Sie Generisch aus, wenn Ihre Drittanbieterlösung nicht in der Liste angezeigt wird.
Wenn Sie beispielsweise Apple als Abonnent auswählen, konfigurieren Sie Folgendes:
Oder wenn Sie Okta als Abonnent auswählen, konfigurieren Sie Folgendes:
-
Klicken Sie auf Fertig.
-
Klicken Sie in Schritt 3: Ereignisrouting konfigurieren auf Starten.
Geben Sie die Ereignisse an, die an den Abonnenten übertragen werden sollen.
-
Wählen Sie die Quellereignisse aus.
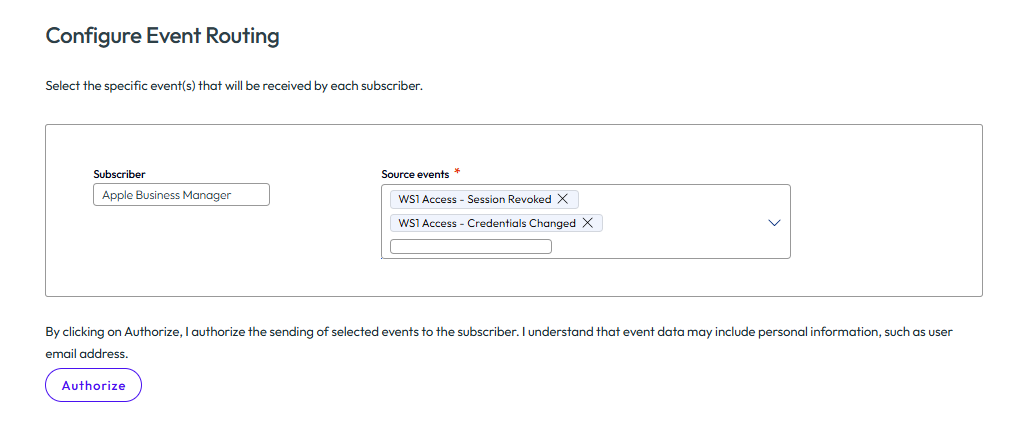
Apple
Wenn Sie eine Integration mit Apple Business Manager oder Apple School Manager vornehmen, wählen Sie die Ereignisse WS1 Access – Sitzung widerrufen und WS1 Access – Anmeldedaten geändert aus.
Beispiel:
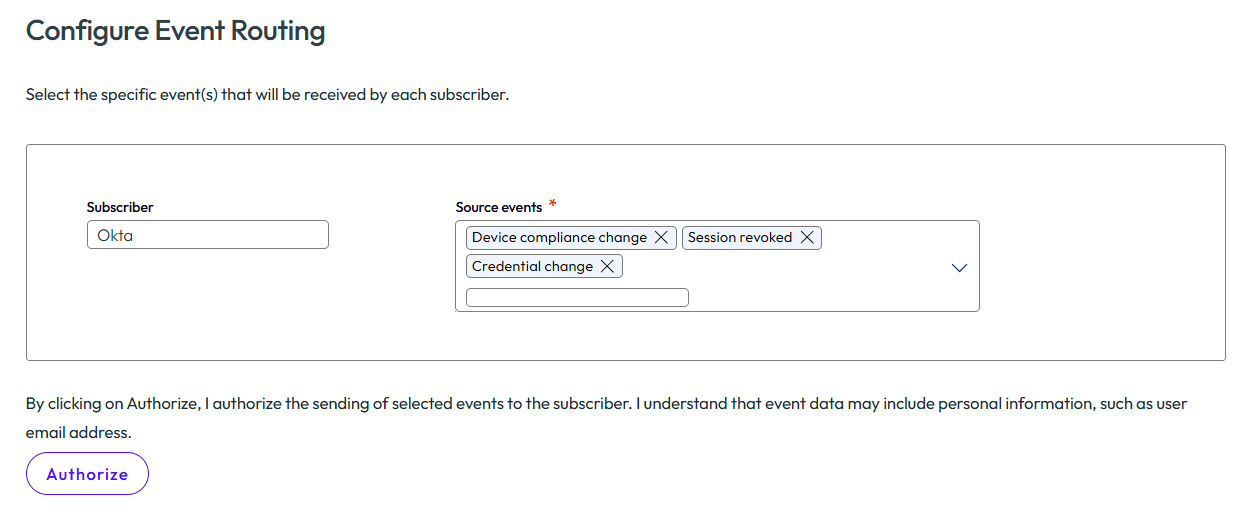
Sonstige Integrationen
Für alle anderen Integrationen können Sie die Ereignisse WS1 UEM – Gerätekonformität, WS1 Access – Sitzung widerrufen und WS1 Access – Anmeldedaten geändert auswählen.
Beispiel:
-
Überprüfen Sie den Text über die von Ihnen gewährten Berechtigungen sorgfältig und klicken Sie dann auf Autorisieren, um die Übertragung der Ereignisse zuzulassen.
-
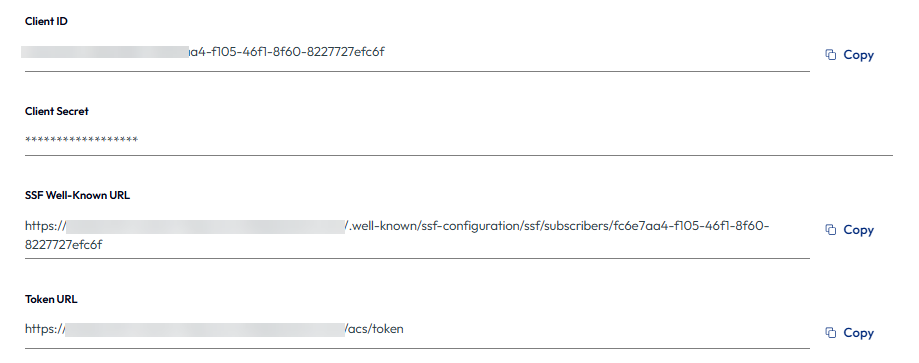
Kopieren und speichern Sie die Werte der Client-ID, des geheimen Clientschlüssels, der bekannten SSF-URL und der Token-URL in einer Textdatei.
Sie benötigen diese Werte, um die Integration in der Drittanbieterproduktkonsole abzuschließen.
Je nach Abonnent benötigen Sie möglicherweise nur einige dieser Werte. Beispielsweise ist für Okta nur die bekannte SSF-URL erforderlich.
Wichtig: Stellen Sie sicher, dass Sie den geheimen Clientschlüssel kopieren, bevor Sie die Seite verlassen, da Sie den geheimen Schlüssel sonst neu generieren müssen. Wenn Sie die Seite verlassen, ohne den geheimen Schlüssel zu kopieren, wählen Sie die Registerkarte Abonnenten aus, klicken Sie auf der Kachel „Abonnenten“ auf Anzeigen und dann auf Neu generieren. Wenn Sie einen geheimen Schlüssel neu generieren, wird der vorherige geheime Schlüssel sofort ungültig und vorhandene Integrationen funktionieren nicht mehr.
Beispiel:
-
-
Klicken Sie auf Fertig und dann im Assistenten „Erste Schritte“ auf Zu Sicherheitsereignissen wechseln.
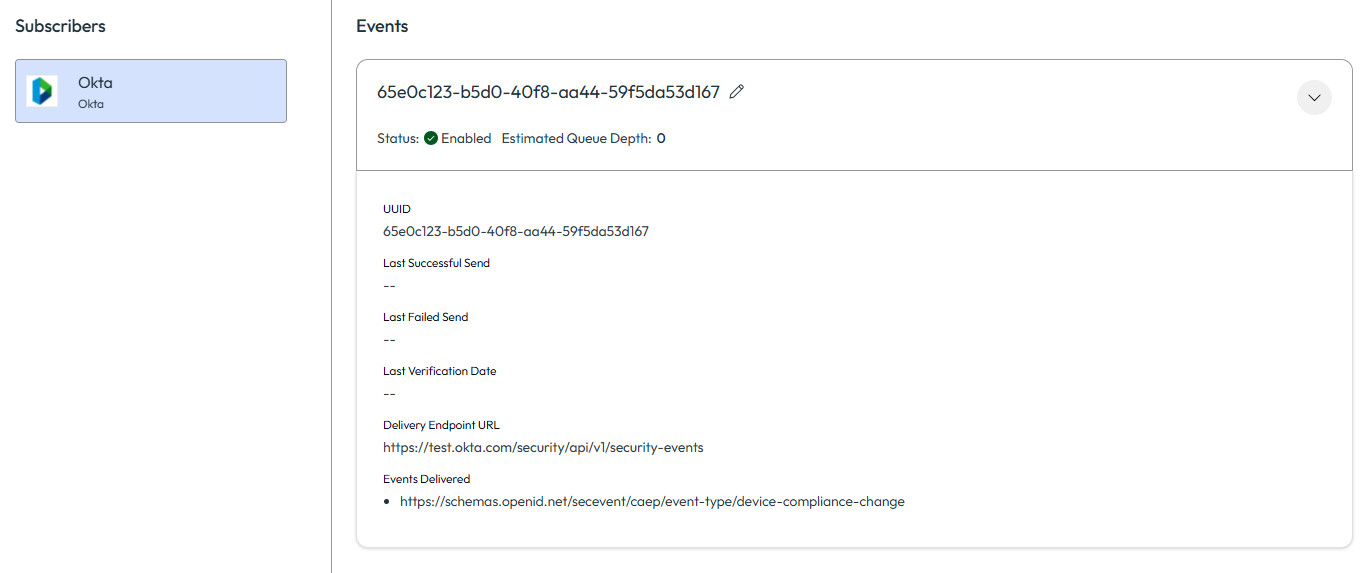
Der Abonnent wird erstellt und auf der Registerkarte Abonnenten angezeigt.
Wenn es sich bei dem Abonnenten um Okta handelt, wird ein Ereignisstream erstellt, der im rechten Fensterbereich angezeigt wird. Beispiel:
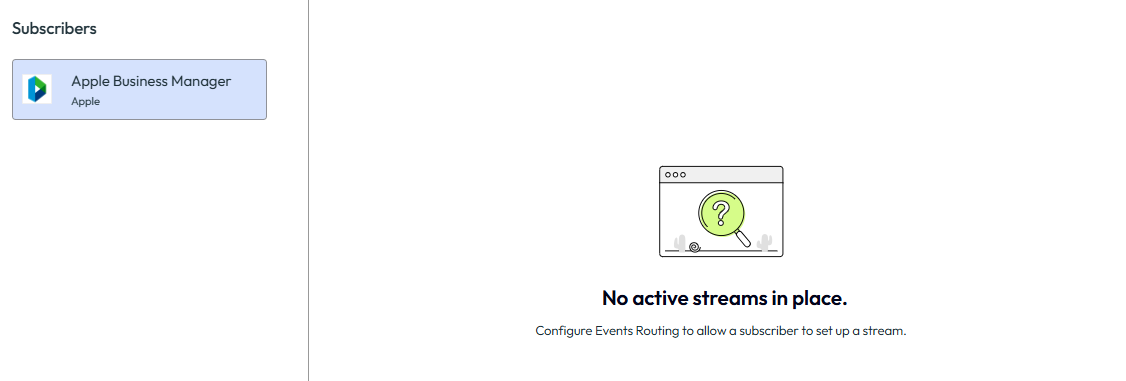
Für alle anderen Abonnenten werden Ereignis-Streams erstellt, wenn Sie die Integration des Drittanbieterprodukts abschließen, indem Sie es als Empfänger konfigurieren. Bis dahin wird die Meldung „Keine aktiven Streams vorhanden“ angezeigt. Beispiel:
Konfigurieren des Drittanbieterprodukts als Empfänger
Apple
Wenn Sie den Security Events Service als Teil der Omnissa Access-Integration mit Apple Business Manager oder Apple School Manager konfigurieren, müssen Sie keine zusätzlichen Schritte unternehmen, um Apple als Empfänger der gemeinsamen Signale zu konfigurieren. Wenn Sie die Integration wie unter Konfigurieren von Omnissa Access als Identitätsanbieter für Apple Business Manager oder Apple School Manager beschrieben konfigurieren, wird Apple automatisch als Empfänger konfiguriert und ein Ereignisstream wird im Security Events Service angezeigt. Sie können den Stream überwachen, indem Sie den Abonnenten auf der Registerkarte Abonnenten auswählen und im rechten Fensterbereich zum Abschnitt Ereignisse scrollen.
Andere Empfänger
Nachdem Sie den Security Events Service konfiguriert haben, melden Sie sich bei der Drittanbieter-Produktkonsole an und konfigurieren Sie sie als Empfänger der Signale, die vom Security Events Service zur gemeinsamen Nutzung freigegeben werden.
Folgen Sie den Anweisungen in der Dokumentation zum Drittanbieterprodukt. Für Okta finden Sie z. B. weitere Informationen unter Konfigurieren eines Gemeinschaftssignalempfängers.
Auf hoher Ebene umfasst der Prozess in der Regel die Integration des Drittanbieterprodukts mit dem Omnissa Security Events Service unter Verwendung der OAuth 2.0-Clientanmeldedaten, das Konfigurieren des Drittanbieterprodukts als Empfänger mithilfe der bekannten SSF-URL, das Erstellen von Ereignis-Streams zum Empfangen von Sicherheitsereignissen und die Angabe des Zu empfangenden Ereignistyps. Möglicherweise sind nicht alle diese Aufgaben für jeden Abonnenten erforderlich. Einzelheiten dazu finden Sie in der Produktdokumentation des Drittanbieters.
Nachdem Sie das Drittanbieterprodukt und einen Ereignisstream konfiguriert haben, wird der Stream im Security Events Service angezeigt. Um den Stream anzuzeigen, wählen Sie den Abonnenten auf der Registerkarte Abonnenten aus und scrollen Sie im rechten Fensterbereich zum Abschnitt Ereignisse.
War diese Seite hilfreich?