Security Events Service peut transmettre des événements de sécurité à plusieurs abonnés, tels qu'Okta et Apple. Vous devez configurer les abonnés dans la console Security Events Service et sélectionnerz les types d'événements à leur transmettre.
Le service peut transmettre les événements suivants, lesquels sont générés par Omnissa Access ou Workspace ONE UEM :
- Session révoquée : indique qu'un utilisateur a été désactivé dans Omnissa Access. Cet événement correspond à l'événement Session CAEP révoquée dans la norme SSF.
- Modification des informations d'identification : indique que les informations d'identification d'un utilisateur ont été modifiées dans Omnissa Access. Cet événement correspond à l'événement Modification des informations d'identification CAEP dans la norme SSF.
- Conformité du terminal : indique que le statut de conformité d'un terminal dans Workspace ONE UEM a changé. Cet événement correspond à l'événement Modification de la conformité du terminal CAEP dans la norme SSF.
Conditions préalables
-
Vous devez disposer des privilèges suivants :
- Rôle d'administrateur dans Omnissa Connect
- Rôle de super administrateur dans Workspace ONE UEM (pour transmettre les événements de modification de la conformité des périphériques)
- Rôle de super administrateur dans Omnissa Access (pour transmettre les événements de session révoquée et de modification des informations d'identification)
-
Si vous configurez Okta en tant qu'abonné, vous aurez besoin de l'URL du public Okta, qui est l'URL du locataire Okta.
-
Si vous configurez Apple en tant qu'abonné, vous devez créer l'application ABM SCIM dans la console Omnissa Access avant de configurer Security Events Service. Reportez-vous à la section Configuration d'Omnissa Access en tant que fournisseur d'identité pour Apple Business Manager ou Apple School Manager.
Ajouter un abonné dans Security Events Service
-
Connectez-vous à Omnissa Connect.
-
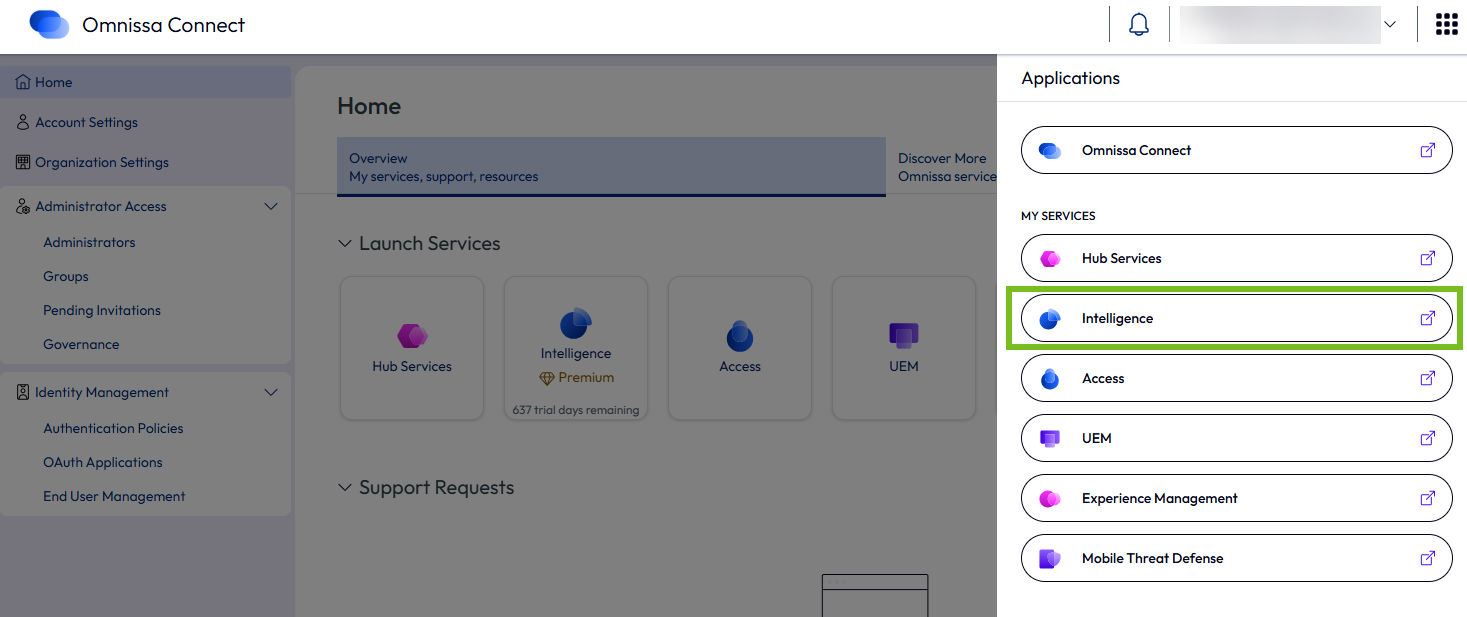
Dans le menu situé dans le coin supérieur droit, sélectionnez Intelligence pour accéder à Intelligence Console.
-
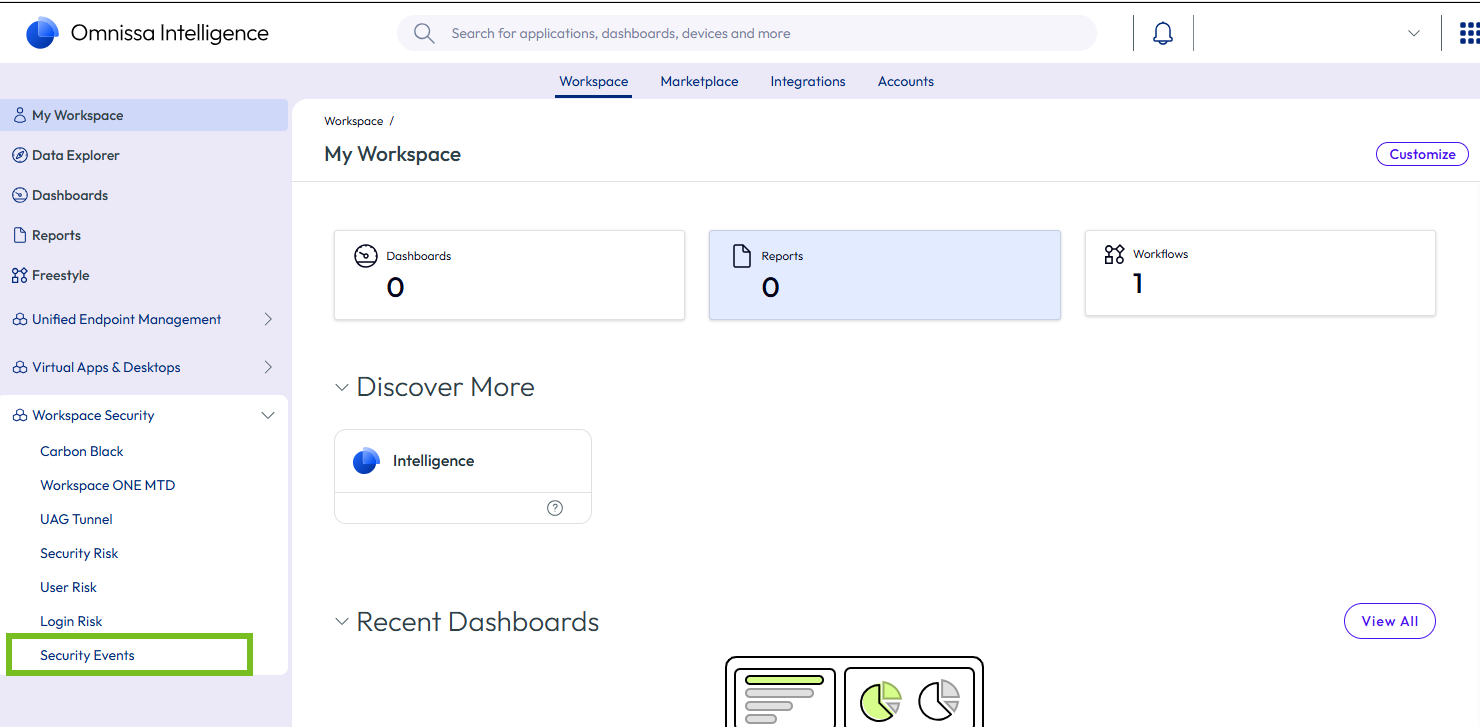
Dans Intelligence Console, sélectionnez Sécurité de l'espace de travail > Événements de sécurité dans le volet de gauche.
-
Cliquez sur Lancer des événements de sécurité.
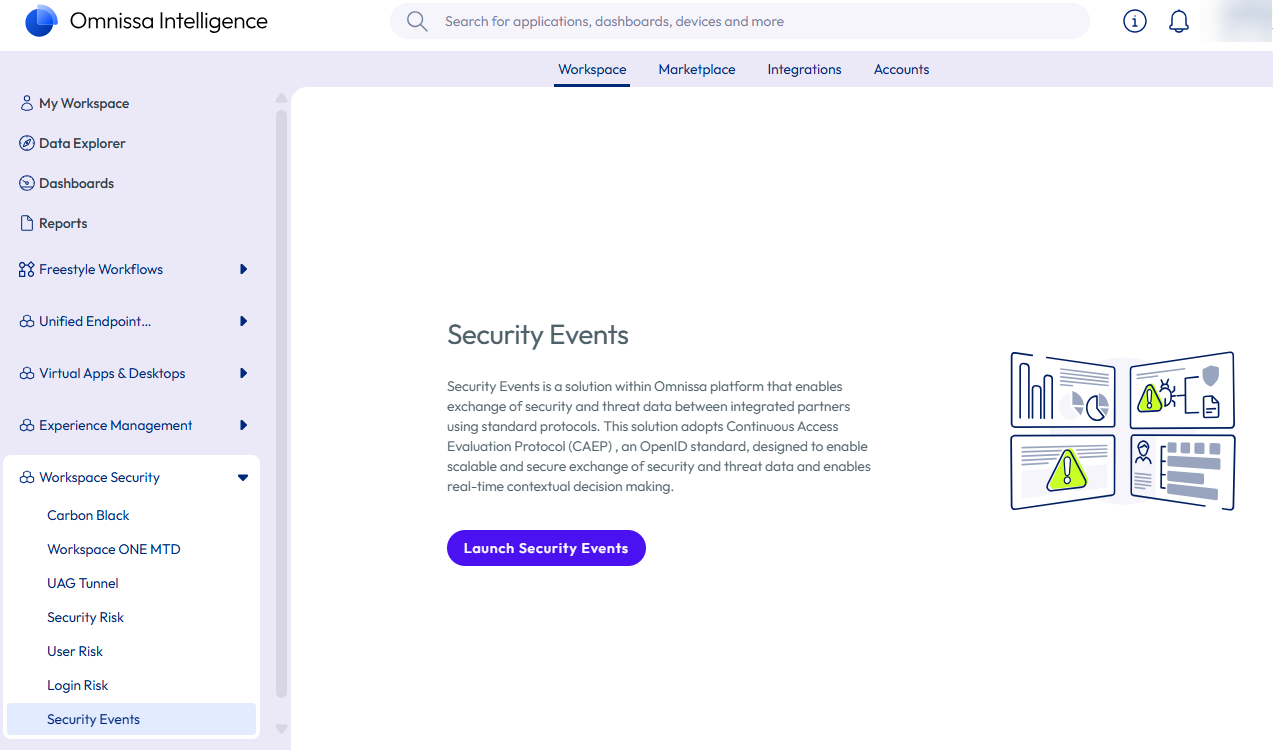
La console Security Events Service s'affiche dans un nouvel onglet.
-
Effectuez l'une des opérations suivantes, en fonction de votre scénario.
Si vous n'avez encore configuré aucune source ni aucun abonné dans Security Events Service, une page de présentation s'affiche.
-
Examinez les informations et cliquez sur Mise en route.
-
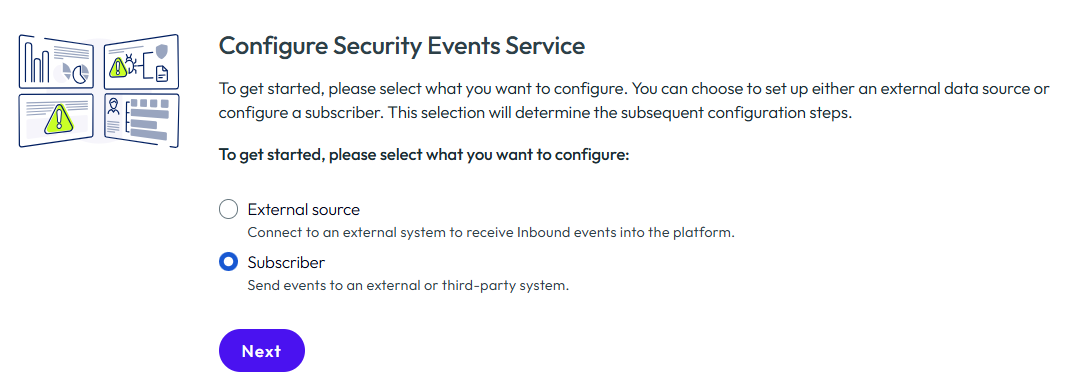
Sélectionnez Abonné et cliquez sur Suivant pour lancer l'assistant de démarrage qui vous guidera dans la création de votre premier abonné.
Si vous avez déjà configuré une source ou un abonné, la page de présentation et l'assistant ne s'affichent pas.
- Sélectionnez l'onglet Abonnés.
- Cliquez sur Ajouter.
Remarque : les étapes suivantes décrivent le flux de l'assistant de démarrage. Si vous ajoutez un abonné dans l'onglet Abonnés , l'interface utilisateur est légèrement différente.
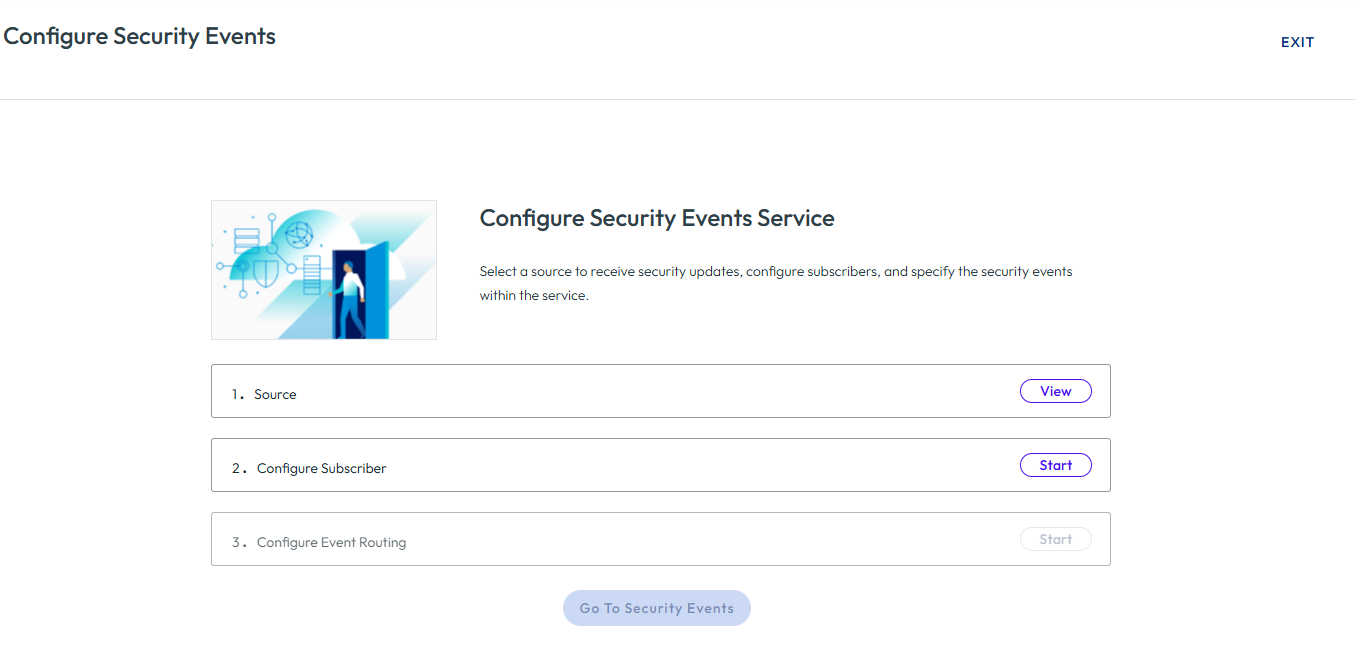
Assistant de démarrage :
-
-
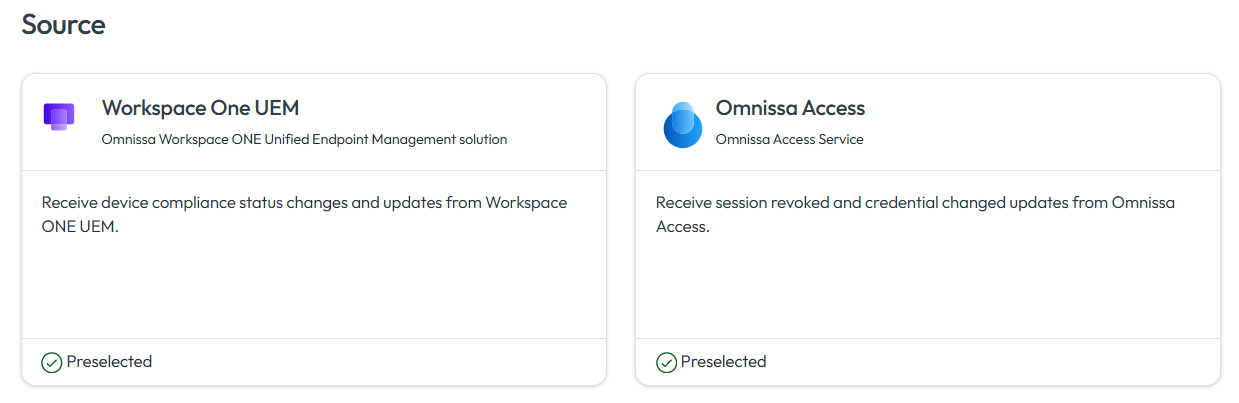
Dans l'assistant de démarrage, à l'étape 1 : Source, cliquez sur Afficher.
Workspace ONE UEM et Omnissa Access sont pris en charge comme sources internes. La source est automatiquement sélectionnée en fonction de l'abonné que vous sélectionnez ultérieurement dans la configuration. Vous n'avez pas besoin de sélectionner explicitement une source.
-
À l'étape 2 : configurer l'abonné, cliquez sur Démarrer et entrez les informations requises.
Celles-ci varient en fonction de la solution tierce à laquelle vous effectuez l'intégration.
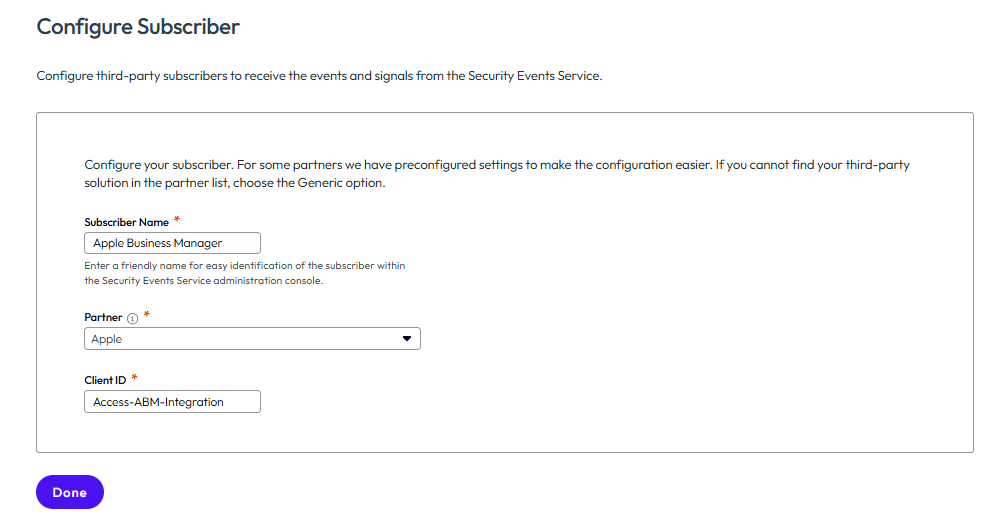
Apple
- Nom de l'abonné : entrez un nom descriptif qui vous permet d'identifier facilement l'abonné dans la console Security Events Service. Par exemple, Apple Business Manager.
- Partenaire : sélectionnez Apple.
- ID client : copiez et collez l'ID client à partir de l'application ABM SCIM que vous avez créée dans Omnissa Access. Reportez-vous à la section Configuration d'Omnissa Access en tant que fournisseur d'identité pour Apple Business Manager ou Apple School Manager - Étape 2 : créer une application de provisionnement ABM SCIM dans Omnissa Access.
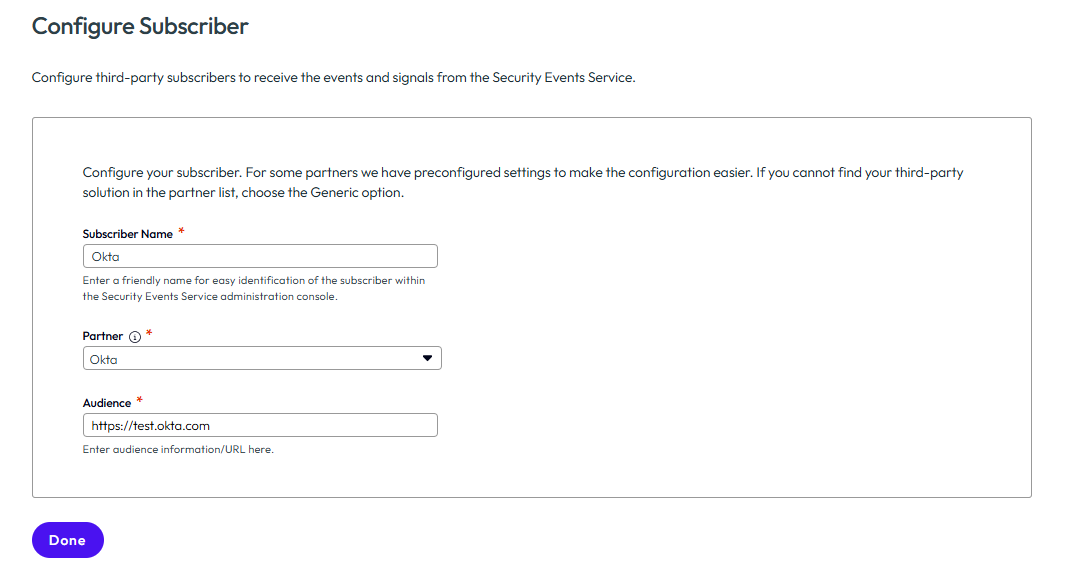
Okta
- Nom de l'abonné : entrez un nom descriptif qui vous permet d'identifier facilement l'abonné dans la console Security Events Service.
- Partenaire : sélectionnez Okta.
- Public : entrez l'URL du public Okta. Le format de l'URL du public est généralement https://mytenant.okta.com, où mytenant est le nom de votre locataire.
Autres intégrations
- Nom de l'abonné : entrez un nom descriptif qui vous permet d'identifier facilement l'abonné dans la console Security Events Service.
- Partenaire : sélectionnez un partenaire dans la liste ou, si votre solution tierce ne s'affiche pas dans la liste, sélectionnez Générique.
Par exemple, si vous sélectionnez Apple comme abonné, configurez les éléments suivants :
Par exemple, si vous sélectionnez Okta comme abonné, configurez les éléments suivants :
-
Cliquez sur Terminé.
-
À l'étape 3 : configurer le routage des événements, cliquez sur Démarrer.
Spécifiez les événements à transmettre à l'abonné.
-
Sélectionnez Événements sources.
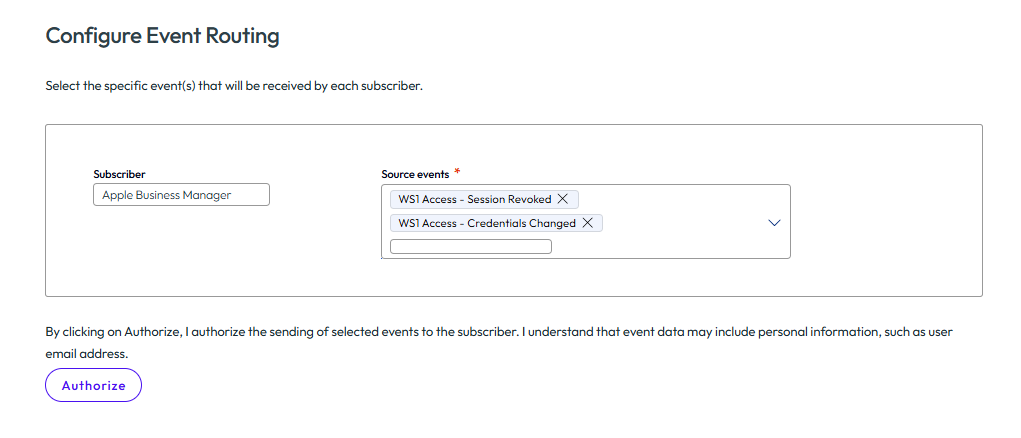
Apple
Si vous effectuez une intégration à Apple Business Manager ou Apple School Manager, sélectionnez les événements WS1 Access - Session révoquée et WS1 Access - Modification des informations d'identification.
Par exemple :
Autres intégrations
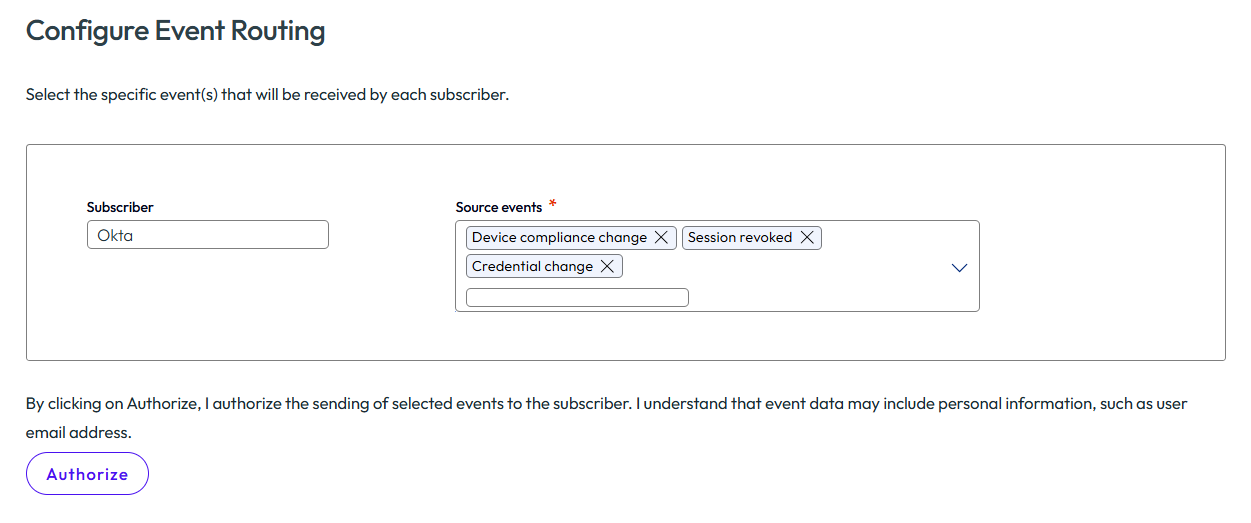
Pour toutes les autres intégrations, vous pouvez sélectionner les événements WS1 UEM – Conformité des terminaux, Accès WS1 - Session révoquée et Accès WS1 - Modification des informations d'identification.
Par exemple :
-
Examinez attentivement le texte sur les autorisations que vous accordez, puis cliquez sur Autoriser pour autoriser la transmission des événements.
-
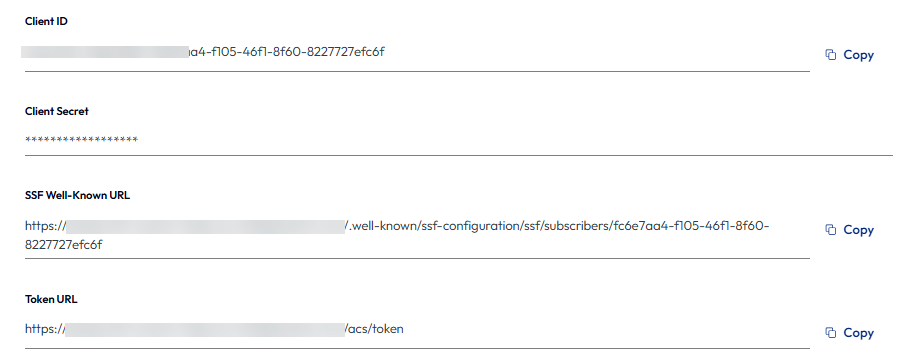
Copiez et enregistrez les valeurs ID client, Secret client, URL connue de SSF et URL de jeton dans un fichier texte.
Vous aurez besoin de ces valeurs pour effectuer l'intégration dans la console du produit tiers.
Selon l'abonné, vous n'aurez peut-être besoin que de certaines de ces valeurs. Par exemple, seule l'URL connue de SSF est requise pour Okta.
Important : assurez-vous que vous copiez le secret client avant de quitter la page, ou vous devrez le régénérer. Si vous quittez la page sans copier le secret, sélectionnez l'onglet Abonnés, cliquez sur Afficher sur la vignette de l'abonné, puis sur Régénérer. Lorsque vous régénérez un secret, le secret précédent est immédiatement invalidé et les intégrations existantes cessent de fonctionner.
Par exemple :
-
-
Cliquez sur Terminé, puis sur Accéder aux événements de sécurité dans l'assistant de démarrage.
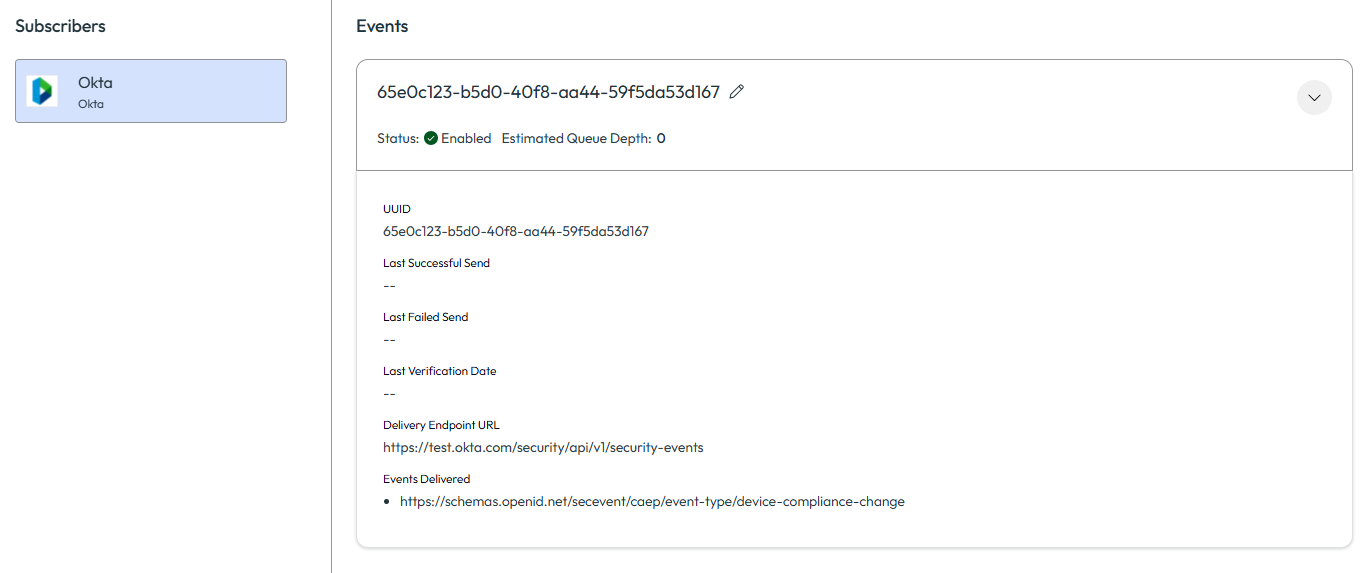
L'abonné est créé et s'affiche dans l'onglet Abonnés.
Si l'abonné est Okta, un flux d'événements est créé et s'affiche dans le volet de droite. Par exemple :
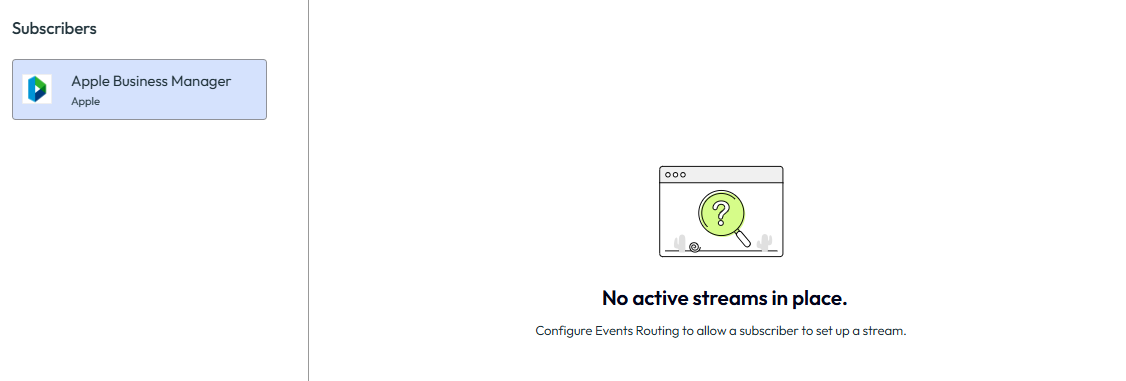
Pour tous les autres abonnés, les flux d'événements sont créés lorsque vous effectuez l'intégration dans le produit tiers en le configurant comme récepteur. En attendant, le message « Aucun flux actif n'est en place » s'affiche. Par exemple :
Configurer le produit tiers en tant que récepteur
Apple
Si vous configurez Security Events Service dans le cadre de l'intégration d'Omnissa Access avec Apple Business Manager ou Apple School Manager, vous n'avez pas besoin de prendre des mesures supplémentaires pour configurer Apple en tant que récepteur des signaux partagés. Lorsque vous configurez l'intégration comme décrit dans la section Configuration d'Omnissa Access en tant que fournisseur d'identité pour Apple Business Manager ou Apple School Manager, Apple est automatiquement configuré comme récepteur et un flux d'événements s'affiche dans Security Events Service. Vous pouvez surveiller le flux en sélectionnant l'abonné dans l'onglet Abonnés et en faisant défiler jusqu'à la section Événements dans le volet de droite.
Autres récepteurs
Après avoir configuré Security Events Service, connectez-vous à la console du produit tiers et configurez-le en tant que récepteur des signaux partagés par Security Events Service.
Suivez les instructions de la documentation du produit tiers. Par exemple, pour Okta, reportez-vous à la section Configurer un récepteur de signal partagé.
À un niveau élevé, le processus implique généralement l'intégration du produit tiers à Omnissa Security Events Service à l'aide des informations d'identification du client OAuth 2.0, la configuration du produit tiers en tant que récepteur à l'aide de l'URL connue de SSF, la création de flux d'événements pour recevoir des événements de sécurité et la spécification du type d'événements à recevoir. Ces tâches peuvent ne pas être toutes requises pour chaque abonné. Pour plus d'informations, reportez-vous à la documentation du produit tiers.
Après avoir configuré le produit tiers et un flux d'événements, ce dernier s'affiche dans Security Events Service. Pour afficher le flux, sélectionnez l'abonné dans l'onglet Abonnés et, dans le volet de droite, faites défiler jusqu'à la section Événements.
Cette page vous a-t-elle été utile ?