SSF (Shared Signals Framework) de OpenID utiliza el concepto de transmisores, receptores y eventos para enviar y recibir señales entre socios de confianza. Omnissa Security Events Service tiene los siguientes elementos correspondientes:
- Transmisor: como transmisor, Security Events Service recibe eventos de seguridad de varios orígenes y los transmite a los suscriptores.
- Origen: los orígenes son servicios de Omnissa que generan los eventos de seguridad, como Workspace ONE UEM y Omnissa Access.
- Suscriptor (receptor): el suscriptor recibe eventos de seguridad y toma las medidas adecuadas. Los suscriptores son productos de terceros, como Okta y Apple.
- Eventos: los eventos son eventos de CAEP definidos en el estándar SSF. Cada origen admite un conjunto específico de eventos.
Los servicios de Omnissa compatibles están preconfigurados como orígenes en Security Events Service. Solo es necesario configurar suscriptores y seleccionar los tipos de eventos que se les transmitirá.
Se admiten los siguientes eventos:
- Sesión revocada: indica que se ha deshabilitado a un usuario en Omnissa Access. Este evento se corresponde con el evento CAEP - Sesión revocada del estándar SSF.
- Cambio de credenciales: indica que las credenciales de un usuario han cambiado en Omnissa Access. Este evento se corresponde con el evento CAEP - Cambio de credencial del estándar SSF.
- Cumplimiento del dispositivo: indica que el estado de cumplimiento de un dispositivo en Workspace ONE UEM ha cambiado. Este evento se corresponde con el evento CAEP - Cambio en la conformidad del dispositivo del estándar SSF.
Cuando acceda por primera vez a Security Events Service, un asistente le guiará por el proceso de configuración de su primer suscriptor. Después, podrá configurar más suscriptores desde la pestaña Suscriptores.
Requisitos
-
Debe tener los siguientes privilegios:
- Un rol de administrador en Omnissa Connect
- Rol de superadministrador en Workspace ONE UEM (para transmitir eventos de cambio de cumplimiento de dispositivos)
- Rol de superadministrador en Omnissa Access (para transmitir eventos de revocación de sesión y cambio de credenciales)
-
Si va a configurar Okta como suscriptor, necesitará la URL del público de Okta, que es la URL del inquilino de Okta.
-
Si va a configurar Apple como suscriptor, debe crear una aplicación SCIM para ABM en la consola de Omnissa Access antes de configurar Security Events Service. Consulte Configurar Omnissa Access como proveedor de identidad para Apple Business Manager o Apple School Manager.
Configurar Security Events Service
-
Inicie sesión en Omnissa Connect.
-
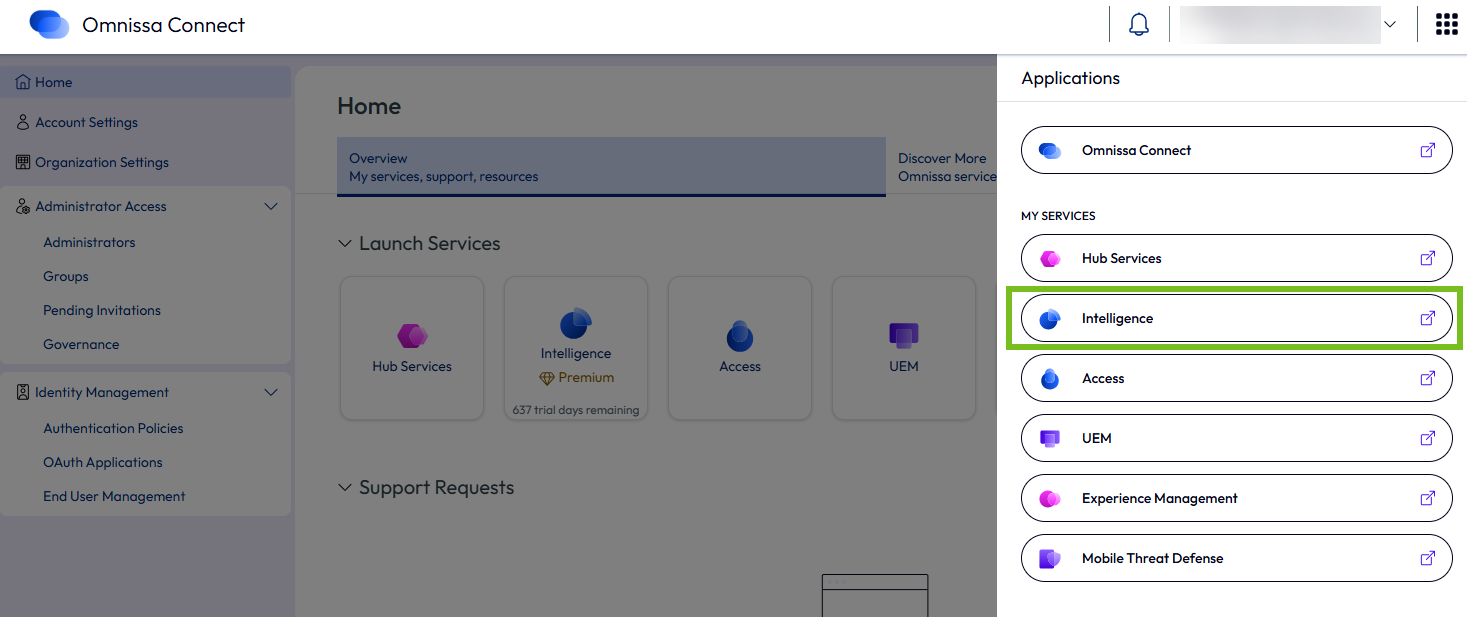
En el menú situado en la esquina superior derecha, seleccione Intelligence para ir a la consola de Intelligence.
-
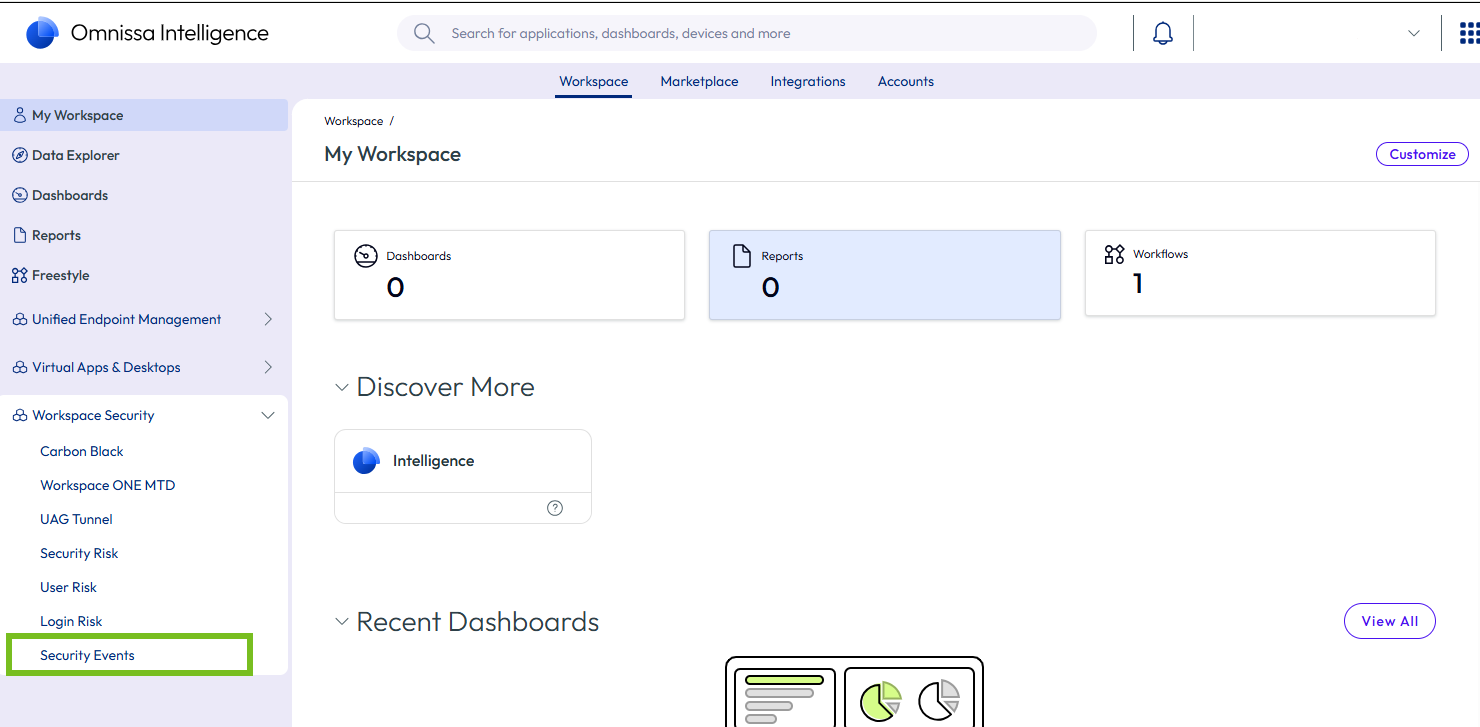
En la consola de Intelligence, seleccione Seguridad de Workspace > Eventos de seguridad en el panel izquierdo.
-
Haga clic en Iniciar eventos de seguridad.
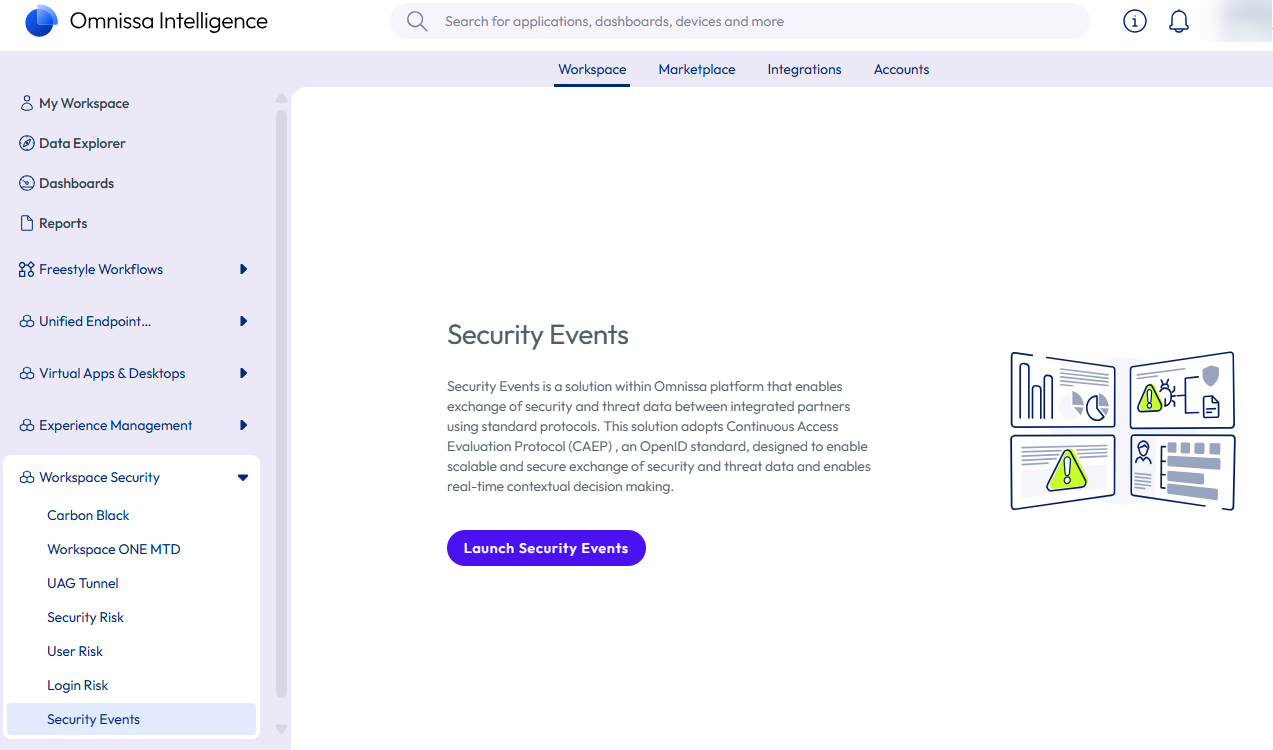
La consola de Security Events Service se abrirá en una pestaña nueva.
-
Revise la información y haga clic en Comenzar.
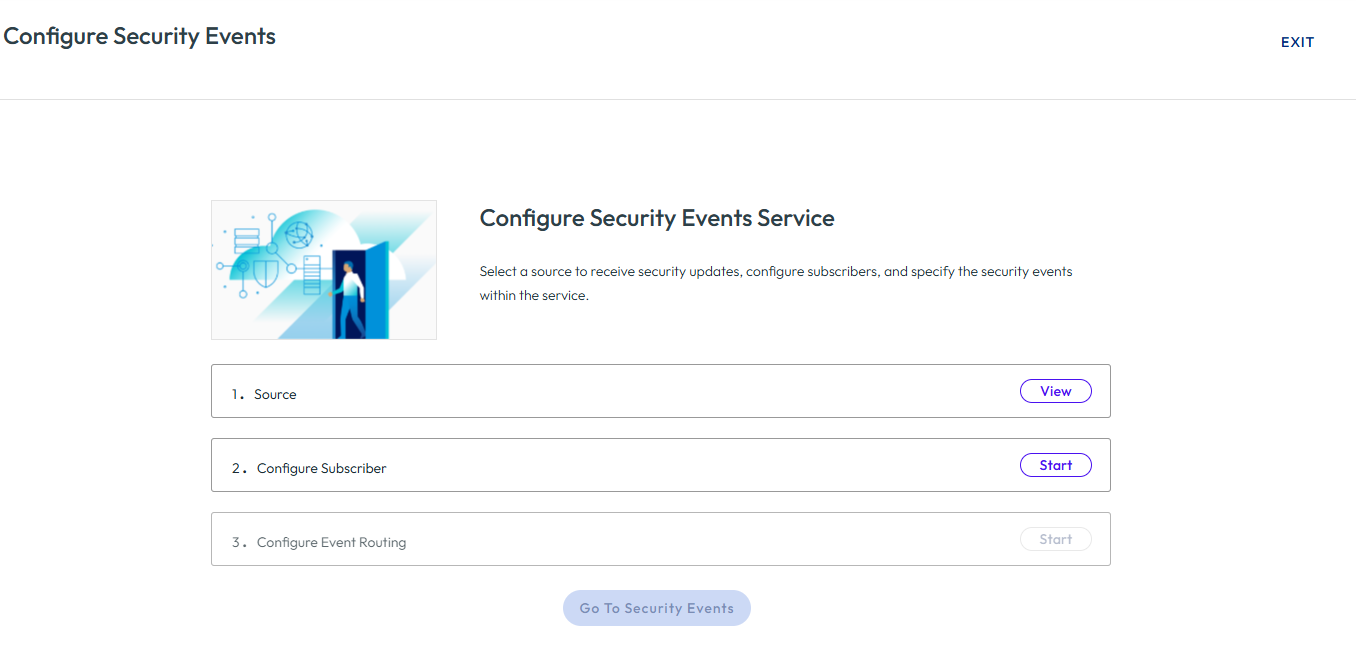
Aparecerá un asistente de introducción para ayudarle a crear el primer suscriptor.
-
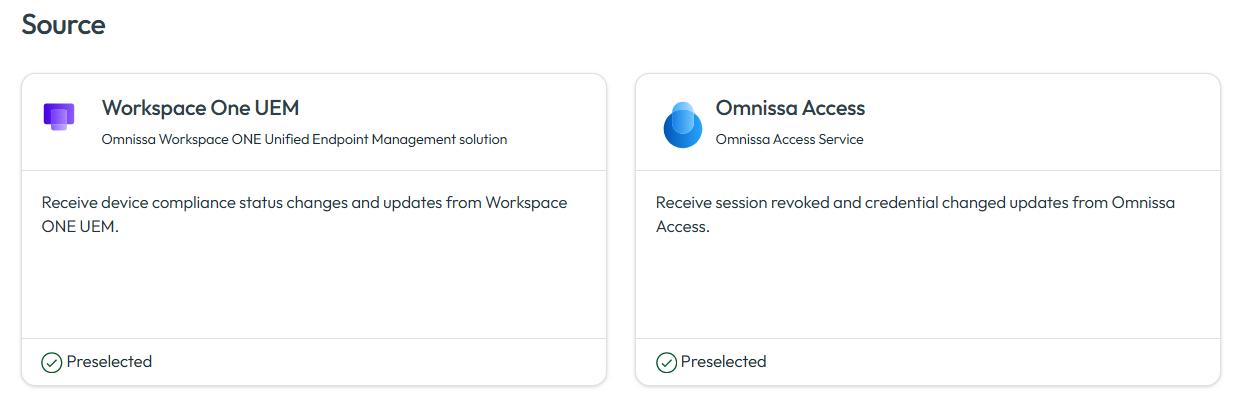
En el Paso 1: Origen, haga clic en Ver.
Workspace ONE UEM y Omnissa Access se admiten como orígenes. El origen se selecciona automáticamente en función del suscriptor que seleccione más adelante en la configuración. No es necesario seleccionar un origen explícitamente.
-
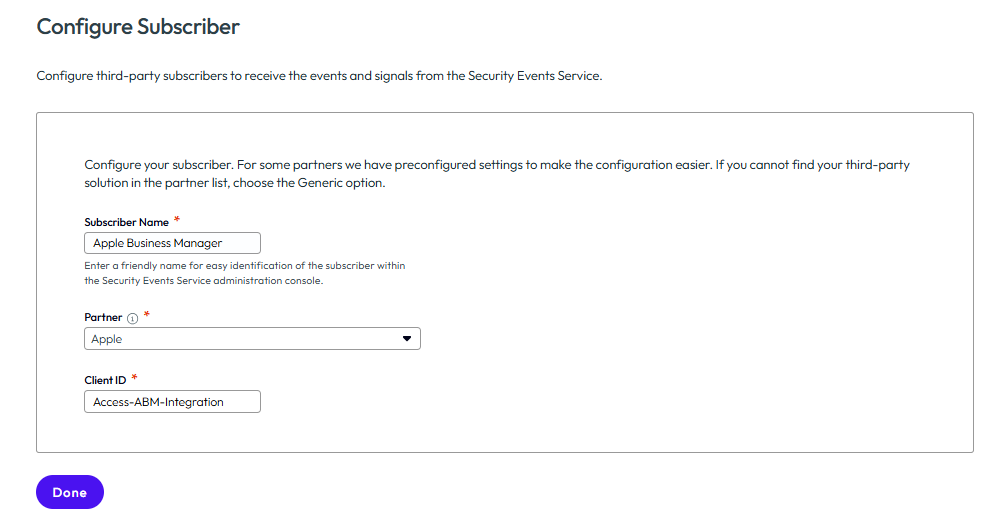
En el Paso 2: Configurar suscriptor, haga clic en Iniciar e introduzca la información necesaria.
Esta información dependerá de la solución de terceros con la que se vaya a integrar.
Apple
- Nombre del suscriptor: introduzca un nombre descriptivo con el que pueda identificar fácilmente al suscriptor en la consola de Security Events Service. Por ejemplo, Apple Business Manager.
- Socio: seleccione Apple.
- ID de cliente: copie y pegue el ID de cliente de la aplicación SCIM para ABM que creó en Omnissa Access. Consulte Configurar Omnissa Access como proveedor de identidad para Apple Business Manager o Apple School Manager - Paso 2: Crear una aplicación de aprovisionamiento SCIM para ABM en Omnissa Access.
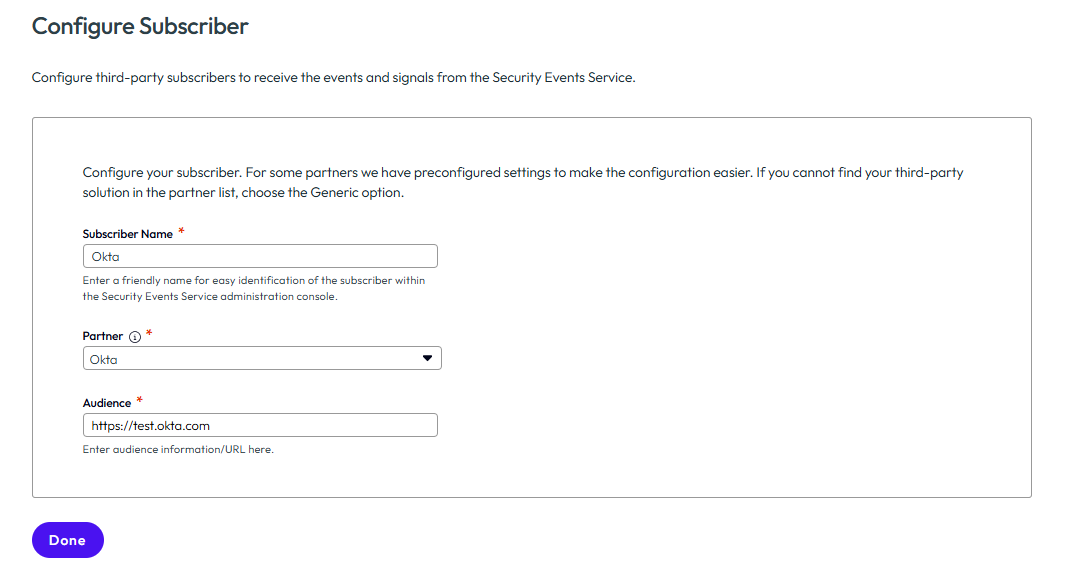
Okta
- Nombre del suscriptor: introduzca un nombre descriptivo con el que pueda identificar fácilmente al suscriptor en la consola de Security Events Service.
- Socio: seleccione Okta.
- Público: introduzca la dirección URL del público de Okta. La URL del público suele tener el formato https://mytenant.okta.com, donde mytenant es el nombre del inquilino.
Otras integraciones
- Nombre del suscriptor: introduzca un nombre descriptivo con el que pueda identificar fácilmente al suscriptor en la consola de Security Events Service.
- Socio: seleccione un socio de la lista o, si la solución de terceros no aparece en la lista, seleccione Genérico.
Por ejemplo, si selecciona Apple como suscriptor, configure lo siguiente:
Si selecciona Okta como suscriptor, configure lo siguiente:
-
Haga clic en Listo.
-
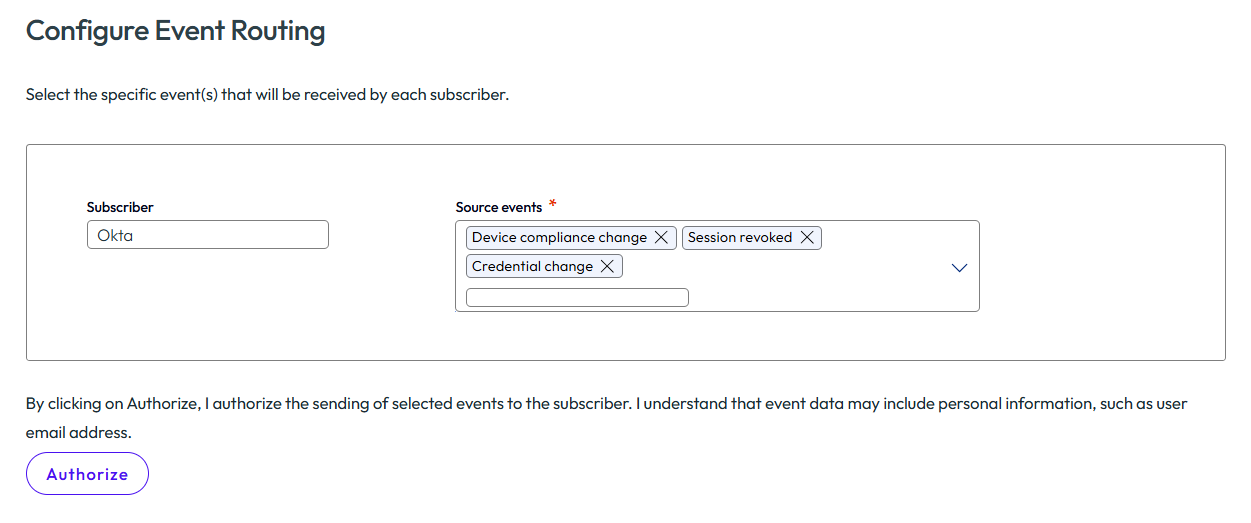
En el Paso 3: Configurar enrutamiento de eventos, haga clic en Iniciar.
Especifique los eventos que se transmitirán al suscriptor.
-
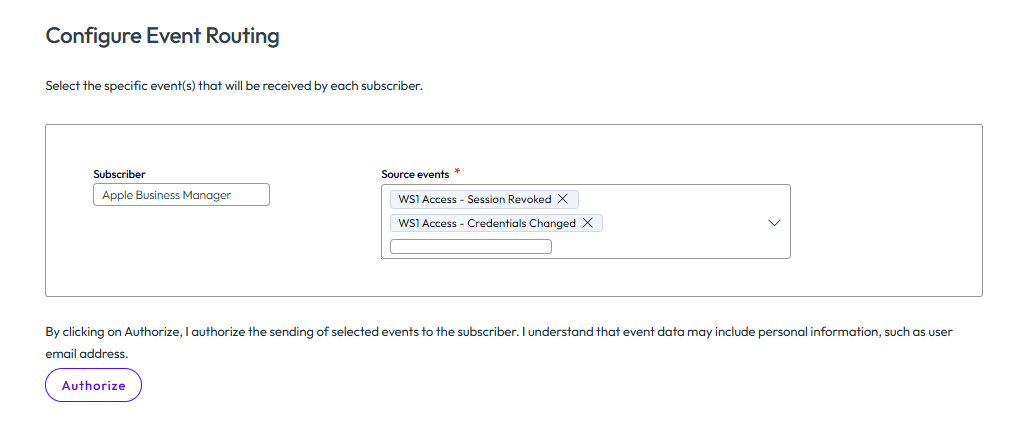
Seleccione los eventos de origen.
Apple
Si va a realizar la integración con Apple Business Manager o Apple School Manager, seleccione los eventos WS1 Access - Sesión revocada y WS1 Access - Credencial modificada.
Por ejemplo:
Otras integraciones
Para las demás integraciones, puede seleccionar los eventos WS1 UEM - Conformidad del dispositivo, WS1 Access - Sesión revocada y WS1 Access - Credencial modificada.
Por ejemplo:
-
Revise atentamente el texto sobre los permisos que va a otorgar y, a continuación, haga clic en Autorizar para permitir que se transmitan los eventos.
-
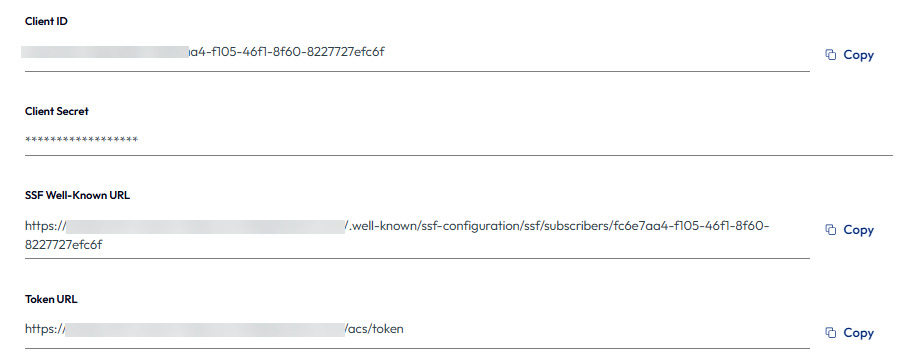
Copie y guarde los valores de ID de cliente, Secreto de cliente, URL conocida de SSF y URL de token en un archivo de texto.
Necesitará estos valores para completar la integración en la consola del producto de terceros.
En función del suscriptor, es posible que solo necesite algunos de estos valores. Por ejemplo, solo se requiere la URL conocida de SSF para Okta.
Importante: Asegúrese de copiar el secreto del cliente antes de salir de la página o tendrá que volver a generarlo. Si sale de la página sin copiar el secreto, seleccione la pestaña Suscriptores, haga clic en Ver en el mosaico del suscriptor y haga clic en Volver a generar. Al volver a generar un secreto, el secreto anterior se invalidará inmediatamente y las integraciones existentes dejarán de funcionar.
Por ejemplo:
-
-
Haga clic en Listo y, a continuación, en Ir a eventos de seguridad en el asistente de introducción.
Se creará el suscriptor.
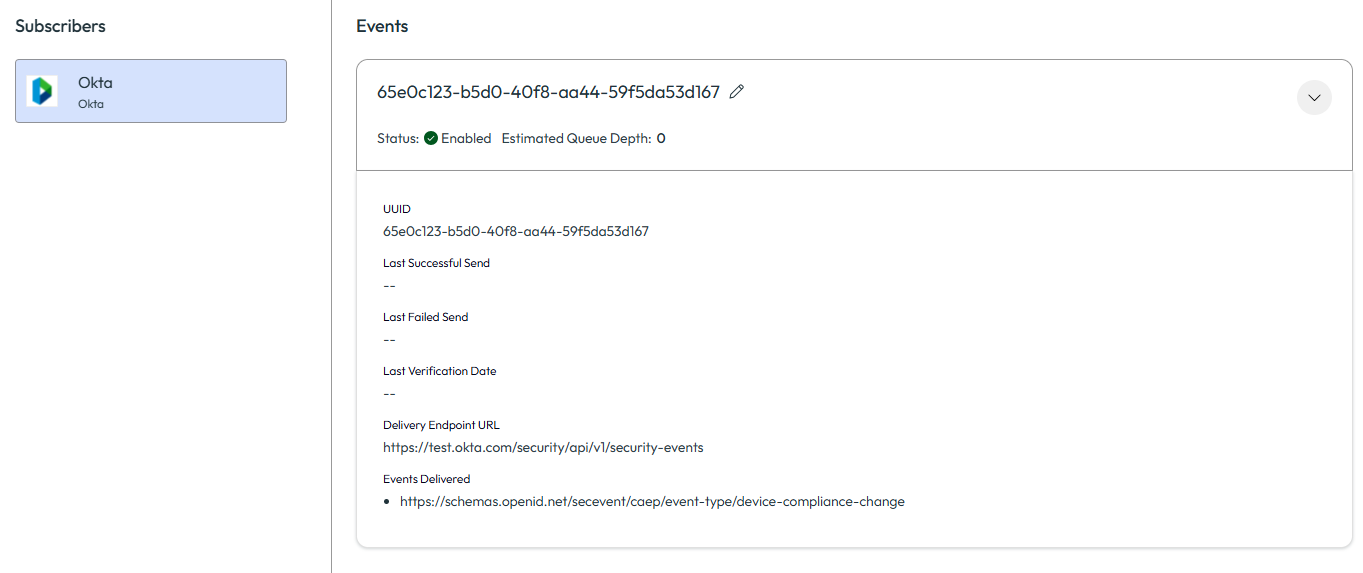
Si el suscriptor es Okta, se creará una transmisión de eventos que aparecerá en la pestaña Transmisiones activas. Por ejemplo:
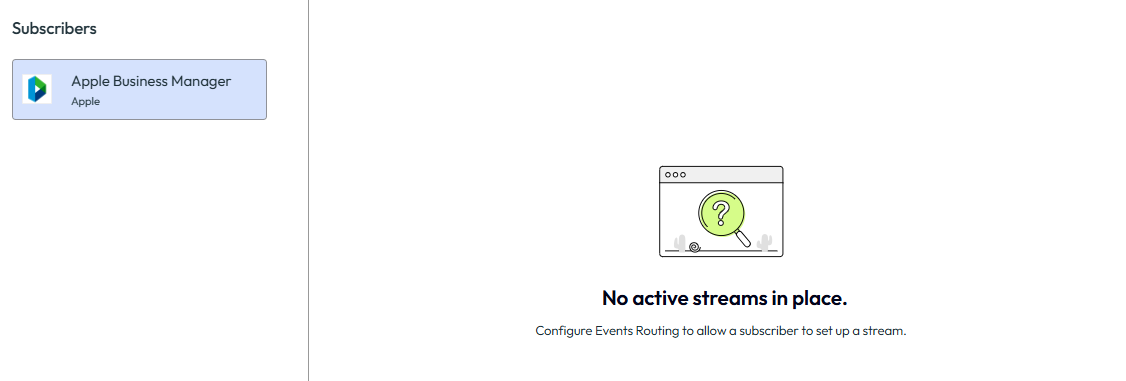
Para los demás suscriptores, las transmisiones de eventos se crean cuando se completa la integración en el producto de terceros configurándolo como receptor. Hasta entonces, se mostrará el mensaje "No hay transmisiones activas". Por ejemplo:
Configurar el producto de terceros como receptor
Apple
Si va a configurar Security Events Service como parte de la integración de Omnissa Access con Apple Business Manager o Apple School Manager, no necesitará realizar ningún paso adicional para configurar Apple como receptor de las señales compartidas. Si se configura la integración como se describe en Configurar Omnissa Access como proveedor de identidad para Apple Business Manager o Apple School Manager, Apple se configurará automáticamente como receptor y aparecerá una transmisión de eventos en Security Events Service. Puede supervisar la transmisión desde la pestaña Transmisiones activas.
Otros receptores
Después de configurar Security Events Service, inicie sesión en la consola del producto de terceros y configúrelo como receptor de las señales compartidas por Security Events Service.
Siga las instrucciones en la documentación del producto de terceros. Por ejemplo, para Okta, consulte Configurar un receptor de señal compartida.
En un nivel alto, el proceso suele incluir la integración del producto de terceros con Omnissa Security Events Service mediante las credenciales de cliente de OAuth 2.0, la configuración del producto de terceros como receptor mediante la URL conocida de SSF, la creación de transmisiones de eventos para recibir eventos de seguridad y la especificación del tipo de eventos que se deben recibir. Es posible que no todas estas tareas sean necesarias para cada suscriptor. Consulte la documentación del producto de terceros para obtener información específica.
Después de configurar el producto de terceros y configurar una transmisión de eventos, esta aparecerá en la pestaña Transmisiones activas de Security Events Service.
¿Le resultó útil esta página?