ドメイン情報が Horizon Cloud で正常に保存されたら、エンド ユーザー認証とアクセスのために ID プロバイダを組織の ID に接続します。
注:Microsoft Entra ID を使用し、接続後に組織 ID を変更する場合は、Microsoft Entra ID を再接続する必要があります。
ID プロバイダとしての Microsoft Entra の接続
Microsoft Entra ID Commercial または Microsoft Entra ID Government が ID プロバイダの場合、Microsoft Entra ID アプリのグローバル管理者権限を持つユーザーは次の操作を行う必要があります。
-
要求された権限を承認する。必要な権限のリストについては、「Horizon Cloud アプリケーション登録にカスタム ロールを使用する」を参照してください。
-
組織全体の同意書を提供する。
-
Entra ID アプリケーションが組織のデータにアクセスすることについての同意書を提供する。Microsoft Graph の権限は、次の項目に対してアプリケーションによって要求されます。
| 権限 | 詳細 | 管理者の同意が必要 - はい/いいえ |
|---|---|---|
| Group.Read.All |
|
はい |
| GroupMember.Read.All |
|
はい |
| User.Read.All |
|
はい |
| openid |
|
いいえ |
| profile |
|
いいえ |
| User.Read |
|
いいえ |
| user_impersonation |
|
はい |
注:レガシーの理由により、Horizon Cloud は Directory.Read.All 権限の同意を要求する場合があります。この権限は、後でアプリケーション権限リストから安全に削除できます。
関連情報については、「ID プロバイダとしての Microsoft Entra ID の構成」を参照してください。
Workspace ONE Access の ID プロバイダとしての接続
Workspace ONE Access Cloud または Workspace ONE Access On Premises が ID プロバイダの場合、管理者権限を持つユーザーは次の操作を行う必要があります。
- 要求された権限を承認する。
- 組織全体の同意書を提供する。
Omnissa Identity Service の ID プロバイダとしての接続
Omnissa Identity Service が ID プロバイダの場合、管理者権限を持つユーザーは次の操作を行う必要があります。
- 要求された権限を承認する。
- 組織全体の同意書を提供する。
ID プロバイダを接続する手順
-
Horizon Universal Console から [統合] をクリックします。
-
[ID とアクセス] タイルで [管理] をクリックします。
Microsoft Entra ID Commercial または Microsoft Entra ID Government
-
[ID とアクセス] ページで、[ID プロバイダ] として [Microsoft Entra ID Commercial] または [Microsoft Entra ID Government] を選択します。
-
エンド ユーザーが資格にアクセスできるように、[ブローカ URL] の [テナント サブドメイン] を追加します。
[グローバル管理者] でない場合は、[リンクを生成] をクリックしてリンクを生成し、管理者と共有して承認を要求します。
-
[接続] をクリックします。
-
ページの内容を確認し、[同意する] をクリックして Horizon Universal Console に移動する権限を付与します。
プロンプトに従って次の手順を実行します。
Workspace ONE Access クラウド
-
[ID とアクセス] ページで、[ID プロバイダ] として [Workspace ONE Access Cloud] を選択します。
-
エンド ユーザーが資格にアクセスできるように、[ブローカ URL] の [テナント サブドメイン] を追加します。
-
yourcompany.workspaceoneaccess.com の形式で Workspace ONE Access テナントの FQDN を追加します。
-
[接続] をクリックして、Horizon Universal Console に移動します。
オンプレミスの Workspace ONE Access
-
[ID とアクセス] ページで、[ID プロバイダ] として [オンプレミスの Workspace ONE Access] を選択します。
-
エンド ユーザーが資格にアクセスできるように、[ブローカ URL] の [テナント サブドメイン] を追加します。
-
yourcompany.workspaceoneaccess.com の形式で Workspace ONE Access テナントの FQDN を追加します。
-
オンプレミスの Workspace ONE で構成されている OAuth クライアント ID を入力します。
-
オンプレミスの Workspace ONE で構成されている OAuth クライアント シークレットを入力します。
-
[接続] をクリックして、Horizon Universal Console に移動します。
Omnissa Identity Service
-
[ID とアクセス] ページで、[ID プロバイダ] として [Omnissa Identity Service] を選択します。
-
エンド ユーザーが資格にアクセスできるように、[テナント サブドメイン] を指定します。
-
エンド ユーザーが資格にアクセスできるように、[テナント URL] を指定します。
-
[接続] をクリックします。
-
ページの内容を確認し、[同意する] をクリックして Horizon Universal Console に移動する権限を付与します。
-
プロンプトに従って次の手順を実行します。
-
Microsoft Entra ID の ID プロバイダの再接続
組織 ID を変更する場合は、リソース機能とエンド ユーザー アクセスを維持するために、Entra ID を新しい組織 ID に再接続する必要があります。
手順
-
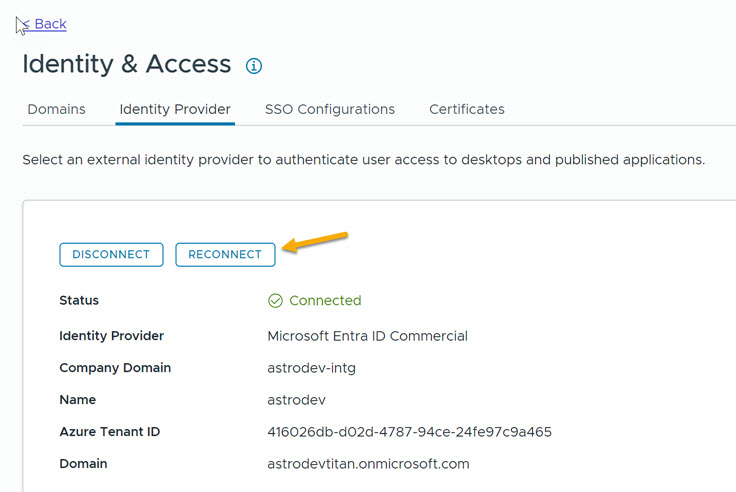
[統合] > [ID とアクセス] の順にクリックし、[ID プロバイダ] タブの [再接続] オプションをクリックします。
-
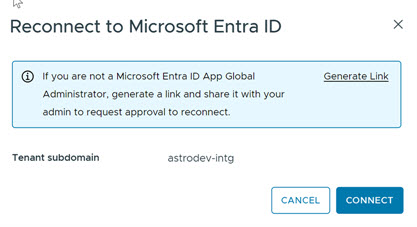
リンクを生成するか、[接続] をクリックするように求められます。Microsoft Entra ID アプリケーションのグローバル管理者権限がある場合は、直接 [接続] をクリックできます。それ以外の場合は、[リンクの生成] をクリックし、プロンプトに従って応答します。
-
すべての Microsoft プロンプトに応答します。
再接続が完了すると、接続したことを示すメッセージが [ID とアクセス] ページに表示され、Microsoft Azure ID プロバイダのステータスがテナントに対して [接続済み] と表示されます。
ID プロバイダの再接続後の古いアプリケーションの削除
ID プロバイダに再接続した後、古いアプリケーションを削除できます。削除は必須ではありませんが、今後使用されることはないため削除することが望ましい場合があります。
-
Entra ID に新しい Omnissa ベースの ID プロバイダが存在することを確認します。以下にサンプルを示します。
アプリケーション ID:b3227489-6673-4623-xxxx-b805fb2f8009 ホームページ URL:https://cloud.horizon.omnissa.com -
古いアプリケーションを削除します。以下にサンプルを示します。
   アプリケーション ID:7909838c-2842-xxxx-8440-aaedd5a6998c
   ホームページ URL:https://cloud.horizon.omnissa.com
次の手順
ID プロバイダに接続したら、『Horizon Cloud の使用と管理』の説明に従って Horizon Edge を追加できます。
Was this page helpful?