|
Omnissa Identity Service | JUNHO DE 2026 Verifique se há adições e atualizações às notas da versão. |
Novidades em junho de 2026
Migração de diretório para clientes do Workspace ONE UEM com o Omnissa Access configurado (disponibilidade limitada): suporte para o aplicativo de provisionamento da AirWatch
Com base na versão de disponibilidade limitada de março de 2026 da migração de diretório para implantações do Workspace ONE UEM com o Omnissa Access configurado, o Omnissa Identity Service agora oferece suporte à migração de um diretório Omnissa Access que provisiona usuários e grupos para o Workspace ONE UEM usando o aplicativo de provisionamento da AirWatch.
Essa atualização remove a seguinte limitação previamente mencionada: "Não há suporte para a sincronização por meio do adaptador de provisionamento da AirWatch pelo Omnissa Access para Workspace ONE UEM."
Principais informações
- Somente um único diretório do Omnissa Access pode ser migrado juntamente com o diretório do Workspace ONE UEM.
- Você deve atender aos pré-requisitos adicionais descritos em Pré-requisito: remover contas de usuários básicas do UEM de grupos de usuários personalizados sincronizados do Omnissa Access (caso de uso do aplicativo de provisionamento da AirWatch).
- Para conhecer benefícios, recursos sem suporte e outras limitações da migração de diretório, consulte a seção Novidades em março de 2026.
Saiba mais
- Migração de diretórios para o Omnissa Identity Service (disponibilidade limitada)
- Workspace ONE UEM: Omnissa Identity Service com Serviços de diretório
Novidades em maio de 2026
Integração do Omnissa com o Google Workspace para novos ambientes
Agora você pode conectar o Omnissa Identity Service diretamente ao Google Workspace para automatizar os ciclos de vida do usuário e ativar a autenticação federada de forma integrada.
O que é suportado
- Provisionamento automatizado (SCIM): sincronização unidirecional em tempo real do Google para o Omnissa Identity Service. Isso cria, atualiza, exclui, ativa e desativa usuários automaticamente, eliminando a necessidade de intervenção manual e protegendo seu perímetro.
- Autenticação única (SAML): os usuários fazem login nos serviços da Omnissa instantaneamente usando suas credenciais existentes do Google Workspace.
Limitações atuais
- Sem grupos: o Google Workspace não oferece suporte ao provisionamento de grupos SCIM, portanto, a sincronização é limitada a usuários individuais.
- Protocolos: baseado estritamente em SAML. OpenID Connect (OIDC) e Workspace ONE UEM Password Grant não são suportados.
- A migração para o Google Workspace de suas integrações atuais do Workspace ONE UEM e do Omnissa Access ainda não é suportada.
Guias de Configuração
- Omnissa: integrar o Omnissa Identity Service com o Google Workspace
- Google: Guia de integração de aplicativos da Central de Ajuda do Google Workspace
Novidades em março de 2026
Migração para o SCIM 2.0 para clientes do Workspace ONE UEM com o Omnissa Access configurado (Disponibilidade Limitada)
O Omnissa Identity Service agora oferece suporte à migração de diretórios do Active Directory local para Provedores de Identidade na nuvem compatíveis com SCIM 2.0 para clientes existentes com o Workspace ONE UEM e o Omnissa Access configurados.
Esse recurso permite que as organizações centralizem o gerenciamento de identidade, eliminem dependências no local e agilizem o provisionamento e a autenticação do usuário.
Este recurso foi adicionado ao programa de Disponibilidade Limitada. Use o Programa Omnissa Beta para verificar os requisitos e solicitá-lo.
Principais benefícios para clientes do Workspace ONE UEM e do Omnissa Access
- Provisionamento nativo da nuvem: provisione usuários e grupos de seu provedor de identidade na nuvem para o Workspace ONE UEM usando o SCIM 2.0, substituindo a sincronização herdada do Active Directory.
- Sem componentes locais: elimine a necessidade do AirWatch Cloud Connector e do Omnissa Access Connector para autenticação e sincronização de usuários.
- Gerenciamento centralizado: gerencie usuários e grupos do Omnissa Connect, um portal unificado baseado na Web para todos os serviços Omnissa.
- Autenticação Federada: ative o SSO contínuo no Omnissa Services usando seu IDP na nuvem como provedor de identidade.
Processo de migração
O processo de migração é guiado por um assistente no Omnissa Connect e inclui:
- Concluir os pré-requisitos (como configuração do IDP e mapeamento de atributos)
- Integrar seu provedor de identidade na nuvem com o Omnissa Identity Service
- Comparar dados de diretório entre o Workspace ONE UEM, o Omnissa Access e o Omnissa Identity Service
- Execução da migração em estágios (switch de autenticação, transição de provisionamento)
Um tempo mínimo de inatividade é esperado durante a migração.
Recursos sem suporte e limitações
Antes de migrar, examine as seguintes limitações:
-
Sem reversão: depois que o provisionamento for migrado para o Omnissa Identity Service, não será possível reverter para o Active Directory.
-
externalId imutável: para o Microsoft Entra ID, o externalId no Entra ID deve corresponder ao valor original do Active Directory.
-
Lacunas de recursos — Workspace ONE UEM: alguns recursos do Workspace ONE UEM não são suportados após a migração. Consulte a Lista de recursos sem suporte para obter detalhes.
-
Lacunas de recursos — Omnissa Access: os recursos que não são compatíveis após a migração incluem os seguintes.
-
Usuários locais e administradores
-
Grupos dinâmicos
-
Administradores de diretório (os administradores são provisionados do Omnissa Connect)
-
Métodos de autenticação por senha (implantação em nuvem) e senha (diretório local)
-
People Search
Consulte a Lista de recursos sem suporte para obter mais informações.
-
-
Não há suporte para a sincronização por meio do adaptador de provisionamento do AirWatch pelo Omnissa Access para Workspace ONE UEM.
Saiba mais
Para obter instruções detalhadas de configuração, pré-requisitos e práticas recomendadas, consulte a documentação:
- Migração de diretórios para o Omnissa Identity Service (disponibilidade limitada)
- Workspace ONE UEM: Omnissa Identity Service com Serviços de diretório
Novidades de janeiro de 2026
Migração do Provedor de Identidade SCIM genérico e do Okta para o Omnissa Identity Service (Disponibilidade Limitada)
O Omnissa Identity Service (OIS) agora estende o suporte à migração de diretório do Workspace ONE UEM além do Microsoft Entra ID para incluir Okta e provedores de identidade genéricos compatíveis com SCIM 2.0, permitindo que os clientes do Workspace ONE UEM modernizem arquiteturas de identidade usando seus IDPs de nuvem existentes. Esse aprimoramento permite que as organizações migrem do Active Directory local, enquanto preservam seu provedor de identidade preferido para gerenciamento do ciclo de vida do usuário e autenticação.
Esse recurso está em Disponibilidade Limitada. Use o Programa Omnissa Beta para verificar os requisitos e solicitar acesso.
Principais benefícios para os clientes do Workspace ONE UEM
- Provisionamento nativo da nuvem: provisione usuários e grupos do Okta ou de um IDP SCIM genérico no Workspace ONE UEM usando SCIM 2.0, substituindo a sincronização herdada baseada no Active Directory.
- Nenhum componente local: elimine a necessidade do AirWatch Cloud Connector e outras infraestruturas de diretório locais.
- Gerenciamento centralizado de identidades: gerencie usuários, grupos e integrações de diretórios por meio do Omnissa Connect, um portal unificado baseado na Web para todos os serviços Omnissa.
- Autenticação Federada: ative o Single Sign-On (SSO) contínuo no Omnissa Services usando o Okta ou um provedor de identidade baseado em SCIM compatível como fonte de autenticação.
Processo de migração
A experiência de migração é guiada por um assistente no Omnissa Connect e segue uma estrutura consistente entre provedores de identidade compatíveis. A abordagem em etapas foi projetada para minimizar as interrupções, com tempo mínimo esperado de inatividade durante a janela de migração.
Nota: por padrão, uma notificação por e-mail é enviada aos usuários quando eles são provisionados no Workspace ONE UEM por meio do Omnissa Identity Service. Você pode personalizar ou desativar essa notificação. Para obter detalhes, consulte Configuração de Serviços de Diretório do Workspace ONE UEM para obter informações.
Recursos sem suporte e limitações
Antes de migrar, examine as seguintes limitações:
- Integração do Omnissa Access: se qualquer diretório ou provedor de identidade estiver configurado no Omnissa Access, a migração não será compatível. Os cenários de migração envolvendo o Workspace ONE UEM mais o Access terão suporte em uma versão futura.
- Sem reversão: depois que o provisionamento é migrado para o Omnissa Identity Service, a reversão para o diretório anterior (Active Directory ou sincronização herdada) não é suportada.
- Identificador Externo Imutável: o EXTERNALId do SCIM fornecido pelo Okta ou o IDP genérico deve permanecer imutável e deve corresponder ao identificador de diretório existente no Workspace ONE UEM.
- Lacunas de recursos: alguns recursos dependentes de diretório do Workspace ONE UEM não são compatíveis após a migração. Consulte a lista de Recursos sem suporte antes de prosseguir.
Saiba mais
Para obter instruções detalhadas de configuração, pré-requisitos e práticas recomendadas, consulte a seguinte documentação:
- Migração de diretórios para o Omnissa Identity Service (disponibilidade limitada)
- Integrar o Omnissa Identity Service ao Okta
- Integrar o Omnissa Identity Service a um provedor de identidade genérico
- Workspace ONE UEM: Omnissa Identity Service com Serviços de diretório
Capacidade de selecionar o identificador comum durante a migração para o Omnissa Identity Service
O Omnissa Identity Service agora oferece suporte ao uso de um atributo diferente de distinguishedName como o identificador comum exclusivo para corresponder aos usuários e grupos do Workspace ONE UEM existentes com aqueles sincronizados do seu provedor de identidade de nuvem. Você pode selecionar o identificador comum durante a Etapa 1: concluir os pré-requisitos do diretório do processo de migração. Esse recurso está disponível para todos os provedores de identidade de nuvem compatíveis.
Novidades de dezembro de 2025
Suporte para usuários básicos do Workspace ONE UEM em novos ambientes
O Omnissa Identity Service agora oferece suporte a contas de usuário básicas do Workspace ONE UEM em ambientes do Workspace ONE UEM integrados ao Identity Service, ampliando o suporte para novas organizações. Anteriormente, as contas de usuários básicos do Workspace ONE UEM eram suportadas apenas em ambientes de migração.
Para usar esse recurso, ative a opção Autenticação básica do usuário para UEM na Etapa 4: selecionar protocolo de autenticação do assistente de integração do Omnissa Identity Service. Quando esta opção é selecionada, os usuários federados são autenticados pelo provedor de identidade de terceiros, enquanto os usuários básicos são autenticados pela autenticação básica de usuário do Workspace ONE UEM.
Para obter mais informações, consulte Configurar a autenticação para usuários básicos do Workspace ONE UEM.
Extensão do suporte a SSO da plataforma em ambientes do Workspace ONE com sincronização de usuários por meio do Identity Service ( SCIM 2.0)
Agora estamos ampliando o suporte para o Workspace ONE UEM para configurar o SSO da plataforma usando o Omnissa Access como IdP para ambientes que sincronizam usuários e grupos via SCIM 2.0 com o Identity Service.
Os administradores usam o Workspace ONE UEM para configurar e gerenciar o SSO da plataforma, implantando os perfis e configurações necessários nos Macs. O Platform SSO estende o Single Sign-On diretamente para o login do macOS, o que significa que a senha do IdP do usuário passa a ser sincronizada com a senha de seu Mac. Ele pode facilitar a criação de contas de usuário locais do macOS diretamente por meio do IdP, além de sincronizar as políticas de senha do IdP e aplicá-las à senha local.
Nota: o Omnissa Identity Service deve ser integrado a um provedor de identidade de terceiros que suporte o protocolo OpenID Connect (OIDC).
Consulte o artigo Configurar o Single Sign-On da plataforma Apple macOS com o Omnissa Access para obter mais informações.
Suporte para SSO do Horizon 8 em VMs do Azure associadas ao Entra ID
O Horizon 8 adicionou suporte para Single Sign-On em desktops e aplicativos associados ao Entra ID quando o cliente Windows é iniciado usando o Omnissa Identity Service e o Workspace ONE Access. Os usuários são sincronizados por meio do Entra ID e autenticados por meio do Omnissa Access. Eles podem iniciar seus desktops e aplicativos Horizon sem precisar inserir novamente as credenciais do Entra ID no desktop. Isso simplifica o acesso a ambientes criados com base no Entra ID e oferece às organizações locais um caminho mais simples ap fornecer recursos do Horizon baseados no Azure. Consulte SSO para desktops e aplicativos associados ao Microsoft Entra ID por meio do Workspace ONE Access na documentação Desktops e aplicativos no Omnissa Horizon 8.
Novidades de novembro de 2025
Dashboard de Migração de URLs
Como parte da migração de domínios herdados para domínios Omnissa, as URLs estão sendo atualizadas no Omnissa Access e no Omnissa Identity Service para clientes em regiões de nuvem selecionadas. Essas alterações exigem que você atualize suas integrações com os provedores de identidade. Um dashboard de controle de migração está disponível no console de administração do Identity Service para as regiões afetadas, a fim de orientá-lo durante o processo de migração.
Consulte o artigo KB 6001062 para obter informações detalhadas sobre o processo de migração e o cronograma.
Ação necessária:
- Consulte o artigo 6001062 KB.
- No console do Identity Service, selecione Suporte à Migração para acessar o dashboard de Migração.
- Siga as instruções no dashboard para concluir a migração. Consulte o artigo da base de conhecimento para obter informações adicionais.
IMPORTANTE: recomendamos enfaticamente que você inicie a migração o mais rápido possível. Consulte o artigo KB 6001062 para obter o cronograma de transição.
Novidades de setembro de 2025
Omnissa Identity Service; é aberto em uma nova aba
Agora você pode iniciar o Omnissa Identity Service diretamente por meio do menu Omnissa Connect em uma guia separada para gerenciar as configurações do diretório do usuário final e exibir os detalhes. No Omnissa Connect, selecione Gerenciamento de Identidade > Gerenciamento de Usuário Final e clique em Iniciar Gerenciamento de Usuário Final.
Suporte ao aplicativo Horizon 8
O Omnissa Identity Service agora oferece suporte à integração do Omnissa Access com o Horizon 8, permitindo que os usuários acessem áreas de trabalho virtuais e aplicativos publicados:
- Nativamente com Horizon Client
- Por meio do Workspace ONE Intelligent Hub
Essa integração só é compatível com pods do Horizon 8 que têm o True SSO ativado.
São necessários atributos adicionais para a integração do Omnissa Access com o Horizon 8. Para obter mais informações, consulte:
- Mapeamento de atributos do usuário para o Omnissa Identity Service
- Configurar seu ambiente do Omnissa Access para integração com o Horizon - locatários do Omnissa Access que tenham o Omnissa Identity Service ativado
Nota: se o Okta estiver configurado como o provedor de identidade de terceiros no Omnissa Identity Service, não haverá suporte para a integração do Omnissa Access com o Horizon 8.
Novidades em julho de 2025
Migração do Active Directory para o Microsoft Entra ID (disponibilidade limitada)
O Omnissa Identity Service (OIS) agora oferece suporte à migração de diretório do Active Directory local para o Microsoft Entra ID, permitindo uma arquitetura de identidade moderna e que prioriza a nuvem para clientes do Workspace ONE UEM. Esse recurso permite que as organizações centralizem o gerenciamento de identidade, eliminem dependências no local e agilizem o provisionamento e a autenticação do usuário.
Esse recurso está em Disponibilidade Limitada. Use o Programa Omnissa Beta para verificar os requisitos e solicitá-lo.
Principais benefícios para os clientes do Workspace ONE UEM
- Provisionamento nativo da nuvem: provisione usuários e grupos do Microsoft Entra ID para o Workspace ONE UEM usando o SCIM 2.0, substituindo a sincronização do Active Directory legada.
- Nenhum componente local: elimine a necessidade do AirWatch Cloud Connector.
- Gerenciamento centralizado: gerencie usuários e grupos do Omnissa Connect, um portal unificado baseado na Web para todos os serviços Omnissa.
- Autenticação federada: ative o SSO contínuo nos serviços Omnissa usando o Microsoft Entra ID como o provedor de identidade.
Processo de migração
O processo de migração é guiado por um assistente no Omnissa Connect e inclui:
- Preenchimento de pré-requisitos (como configuração do Entra ID e mapeamento de atributos)
- Integração do Microsoft Entra ID com o Omnissa Identity Service
- Comparação de dados de diretório entre o Workspace ONE UEM e o Omnissa Identity Service
- Execução da migração em estágios (switch de autenticação, transição de provisionamento)
Um tempo mínimo de inatividade é esperado durante a migração.
Nota: por padrão, uma notificação por e-mail é enviada aos usuários quando eles são provisionados para o Workspace ONE UEM por meio do Omnissa Identity Service. Você pode personalizar o e-mail ou desativar a notificação. Consulte Configuração de Serviços de Diretório do Workspace ONE UEM para obter informações.
Recursos sem suporte e limitações
Antes de migrar, examine as seguintes limitações:
- Integração do Omnissa Access: se qualquer diretório ou provedor de identidade estiver configurado no Omnissa Access, a migração não será compatível. A migração do Workspace ONE UEM mais o Access terá suporte em uma versão subsequente.
- Sem reversão: depois que o provisionamento for migrado para o Omnissa Identity Service, não será possível reverter para o Active Directory.
- externalId immutável: o externalId no Entra ID deve corresponder ao valor do Active Directory original.
- Lacunas de recursos: alguns recursos do Workspace ONE UEM não têm suporte após a migração. Consulte a Lista de recursos sem suporte para obter detalhes.
Saiba mais
Para obter instruções detalhadas de configuração, pré-requisitos e práticas recomendadas, consulte a documentação:
- Migração de diretórios para o Omnissa Identity Service (disponibilidade limitada)
- Workspace ONE UEM: Omnissa Identity Service com Serviços de diretório
Configurações de notificação do usuário para usuários provisionados para o Workspace ONE UEM
Agora você pode configurar se os usuários finais recebem uma notificação por e-mail quando suas contas são provisionadas no Workspace ONE UEM por meio do Omnissa Identity Service. Por padrão, um e-mail de ativação do usuário é enviado ao ser feito o provisionamento. Você pode personalizar o e-mail ou desativar a notificação. Consulte Configuração de Serviços de Diretório do Workspace ONE UEM para obter informações.
Novidades de janeiro de 2025
- Integração com o Horizon Cloud Service Next-Gen
- Mudar para o Omnissa Connect
Integração com o Horizon Cloud Service Next-Gen
O Horizon Cloud agora pode aproveitar o Omnissa Identity Service para integração com o Microsoft Entra ID a fim de sincronizar usuários e grupos e configurar a federação para usuários finais. O Omnissa Identity Service está disponível como outra opção de provedor de identidade no Horizon Cloud Service next-gen, além das opções do provedor de identidade existente. O serviço está disponível para locatários sem configuração anterior de Gerenciamento de Identidade na Horizon Cloud Control Plane next-gen.
No console do Omnissa Connect, selecione Gerenciamento de Usuário Final, configure a integração com o Entra ID, selecione Horizon e adicione as informações necessárias à sua Horizon Cloud Control Plane next-gen para concluir a integração.
Há suporte para a seguinte configuração:
- Microsoft Entra ID como o provedor de identidade de terceiros integrado ao Omnissa Identity Service
No momento, não há suporte para os provedores de identidade Okta e SCIM 2.0 genérico. - OpenID Connect como o protocolo de autenticação
- Ativar o Intelligent Hub
No entanto, não há suporte para a configuração Aplicar Intelligent Hub, que força os usuários a acessar seus aplicativos por meio de Intelligent Hub.
Para obter mais informações, consulte:
- Configurar o provisionamento de usuários e a federação de identidade com o Omnissa Identity Service
- Uso do Horizon Control Plane Next-Gen - Horizon Cloud Service e Horizon 8 Cloud-Connected
Mudar para o Omnissa Connect
O Omnissa Identity Service agora faz parte do Omnissa Connect, um novo serviço baseado na Web que fornece um ponto de acesso centralizado para todos os serviços e soluções Omnissa. No console do Omnissa Connect, selecione Gerenciamento de Usuário Final no painel esquerdo para acessar e configurar o Omnissa Identity Service.
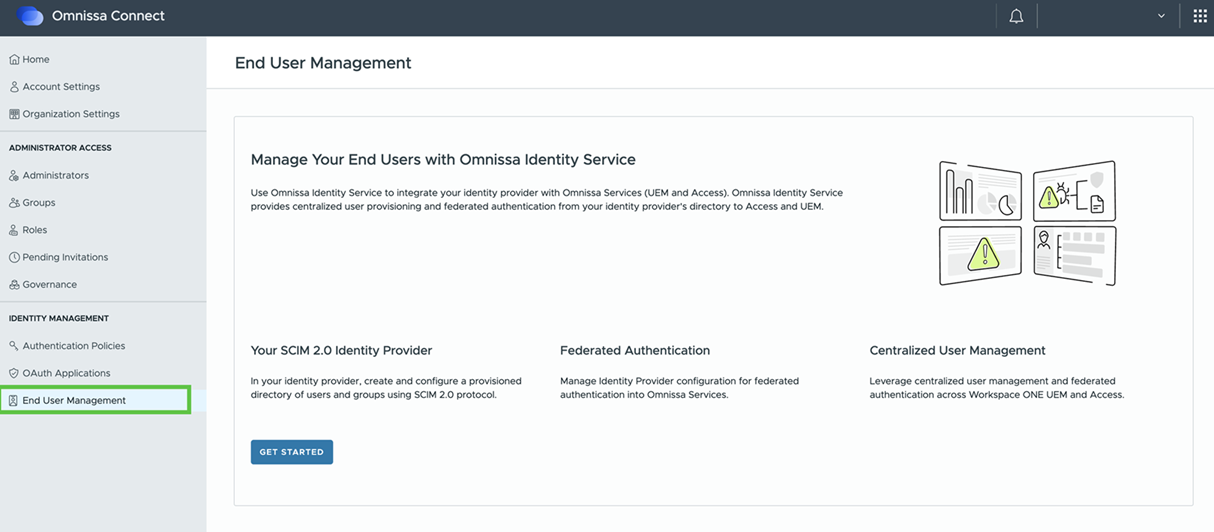
Sua configuração existente do Omnissa Identity Service não mudou com a mudança do Workspace ONE Cloud Admin Hub, o console do Workspace ONE Cloud, para o Omnissa Connect.
Para obter mais informações, consulte:
- Omnissa Connect: projetado para simplificar seu espaço de trabalho digital
- Documentação do Omnissa Connect
- Migração do Omnissa Identity Service
Novidades de dezembro de 2024
- Novo aplicativo de provisionamento para a integração do Okta
- Nova guia Status para erros de provisionamento
Novo aplicativo de provisionamento para a integração do Okta
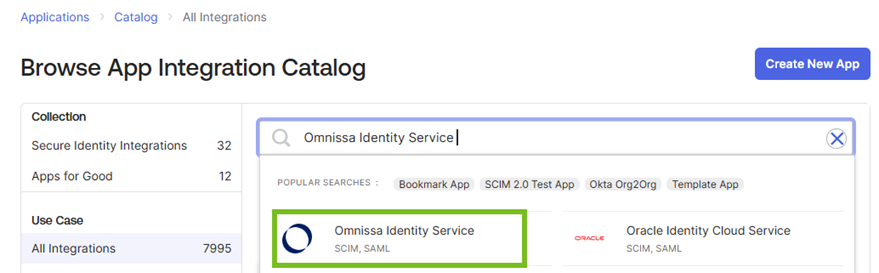
Temos o prazer de anunciar a disponibilidade de um novo aplicativo de provisionamento, o aplicativo Omnissa Identity Service, no Catálogo de aplicativos para redes de integração do Okta! O aplicativo torna mais fácil para você configurar o provisionamento de usuários do Okta para o Omnissa, incluindo configurações predefinidas.
Para começar a usar seu aplicativo de provisionamento, pesquise "Omnissa Identity Services" no Catálogo de aplicativos do Okta e selecione o aplicativo.
Leia mais sobre como integrar o Omnissa Identity Services ao Okta na documentação do Identity Service.
Nova guia Status para erros de provisionamento
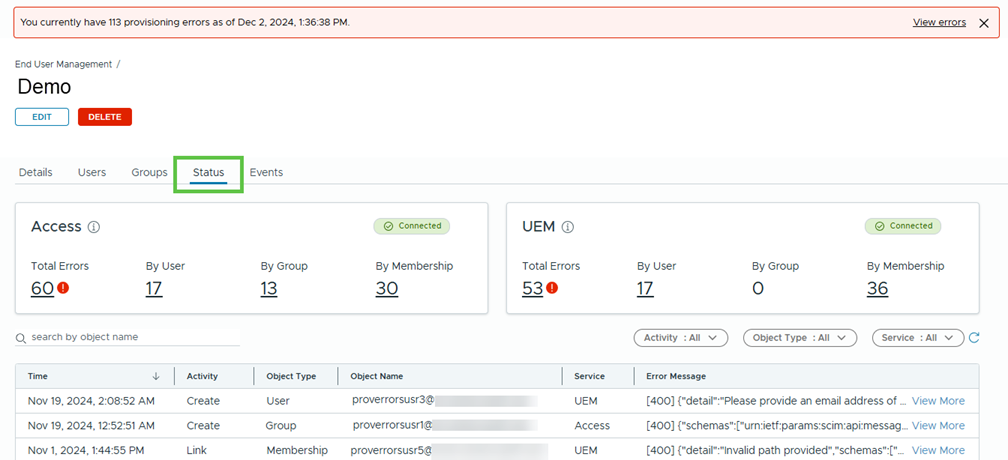
Agora você pode usar uma nova guia Status para monitorar erros de provisionamento em tempo real. A guia exibe informações sobre o status de provisionamento do Omnissa Identity Service para os serviços que você selecionou para usar com ele (Workspace ONE UEM ou Access), bem como detalhes de erro para objetos de usuário, grupo e associação.
Também adicionamos uma faixa de erro na página de resumo do Identity Service que exibe a contagem total de erros em serviços downstream.
Por exemplo:
Novidades de setembro de 2024
Fluxos de Concessão de Senha
Quando um locatário do Omnissa Workspace ONE® UEM está integrado ao Omnissa Identity Service, os usuários finais são redirecionados ao seu Provedor de Identidade (IdP) para autenticação SAML ao inscrever ou fazer check-out de dispositivos. Não é possível o redirecionamento de SAML no dispositivo ou no cliente em alguns fluxos de autenticação. O recurso Fluxo de Concessão de Senha, quando ativado, permite que os usuários provisionados pelo SCIM se autentiquem no IdP quando o redirecionamento de SAML não está disponível. Além disso, ele permite determinados fluxos básicos de autenticação do usuário. Consulte a seção Suporte para determinados fluxos baseados em nome de usuário e senha do Workspace ONE UEM para obter detalhes sobre esses fluxos. Consulte também Definir as configurações do Workspace ONE UEM para o Omnissa Identity Service para obter informações sobre como definir a nova configuração de Concessão de Senha.
Novidades em abril de 2024
Contexto de autenticação SAML para integrações de provedores de identidade genéricos
Se você integrar um provedor de identidade SAML 2.0 genérico com o Omnissa Identity Service e selecionar SAML como o protocolo de autenticação, agora poderá escolher entre os seguintes tipos de contexto de autenticação: não especificado, PasswordProtectedTransport ou um valor personalizado.
O contexto de autenticação indica como um usuário é autenticado em um provedor de identidade. O provedor de identidade inclui o contexto de autenticação em uma asserção a pedido de um provedor de serviços ou com base na configuração no provedor de identidade.
Nota: você pode alterar o contexto de autenticação para as configurações existentes.
Novidades em fevereiro de 2024
Capacidade de desativar o Omnissa Identity Service no console
Agora tornamos possível desativar o Omnissa Identity Service no console do Workspace ONE Cloud. Após desativar o Omnissa Identity Service, você pode configurar o provisionamento de diretório e a autenticação federada diretamente por meio do Workspace ONE UEM e do Omnissa Access. Talvez seja necessário desativar o Omnissa Identity Service nos seguintes cenários:
- Seus casos de uso não são compatíveis com o Omnissa Identity Service.
- Você deseja sincronizar usuários e grupos diretamente por meio do Active Directory.
- Você deseja configurar serviços de diretório e federação de identidade no Workspace ONE UEM ou no Omnissa Access, em vez do serviço Workspace ONE Cloud.
Veja como fazer isso: Desativar o Omnissa Identity Service
Novidades em dezembro de 2023
- APIs públicas do Omnissa Identity Service
- Notificação de expiração de token para administradores
APIs públicas do Omnissa Identity Service
Temos o prazer de anunciar o lançamento de APIs públicas do Omnissa Identity Service, trazendo o poder da automação para sua integração do Workspace ONE Cloud, com provedores de identidade de nuvem que usam o protocolo SCIM 2.0.
Os seguintes casos de uso estão disponíveis para a integração da API:
- Crie e configure um diretório provisionado de usuários e grupos usando o protocolo System for Cross-domain Identity Management (SCIM 2.0).
- Gerencie a configuração do provedor de identidade para autenticação federada nos produtos e serviços Omnissa.
- Aproveitar a autenticação e o gerenciamento centralizado de usuários para Omnissa Access e Workspace ONE UEM.
Você pode criar um cliente OAuth 2.0 no console do Workspace ONE a fim de obter acesso à API para começar.
Para saber mais sobre as novas APIs, consulte APIs do Omnissa Identity Service.
Nota: as APIs do Omnissa Identity Service estão disponíveis para novos clientes do Omnissa Access ou Workspace ONE UEM e para clientes existentes que já integraram o Omnissa Identity Service.
Notificação de expiração de token para administradores
Agora enviamos notificações aos administradores quando o token secreto usado para sincronização de diretório está prestes a expirar ou expirou. As notificações são enviadas ao administrador por e-mail e também aparecem como uma faixa no console do Workspace ONE Cloud.
Os administradores podem optar por não receber notificações por e-mail.
Novidades em outubro de 2023
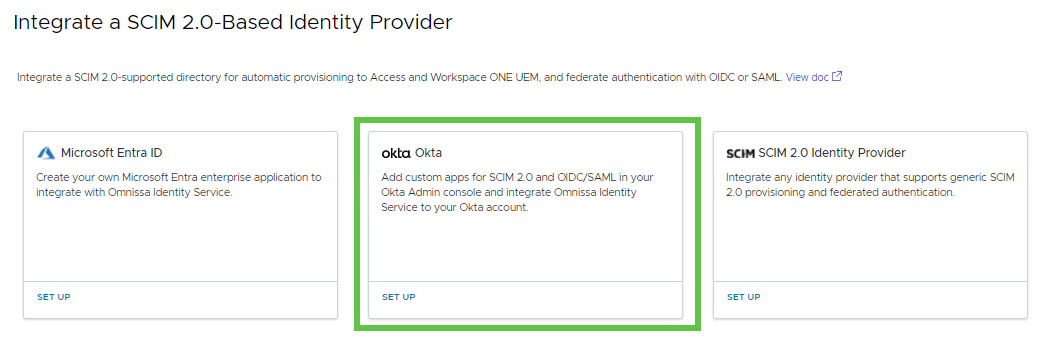
Novo fluxo para a integração do Okta ao Workspace ONE Cloud
Temos o prazer de anunciar que um novo fluxo do Okta agora está disponível no console do Workspace ONE Cloud para oferecer suporte à integração com o Okta. Esse fluxo facilita o provisionamento de usuários e grupos do Okta ao Workspace ONE Cloud e a autenticação de usuários usando o Okta. Antes desta versão, o Okta era testado e documentado para o fluxo genérico do Provedor de Identidade do SCIM 2.0.
Familiarize-se com o novo fluxo lendo Integrar o Omnissa Identity Service com o Okta na documentação do Omnissa Identity Service.
Nota: a integração do Okta está disponível para novos clientes ou clientes que já tenham feito a integração ao Omnissa Identity Service.
Novidades em junho de 2023
Eventos de auditoria para provisionamento a produtos e serviços downstream
O Omnissa Identity Service apresenta eventos de auditoria para rastrear sucessos e falhas no envio de dados do Workspace ONE Cloud para produtos e serviços downstream, como o Workspace ONE UEM e o Omnissa Access. Os administradores podem usar as informações auditadas para identificar, rastrear e depurar problemas baseados em provisionamento. Os eventos de auditoria oferecem suporte à filtragem com base no nome do objeto, no tipo de objeto, no serviço downstream e nos erros. Uma exibição detalhada dos eventos de auditoria fornece estados de erro.
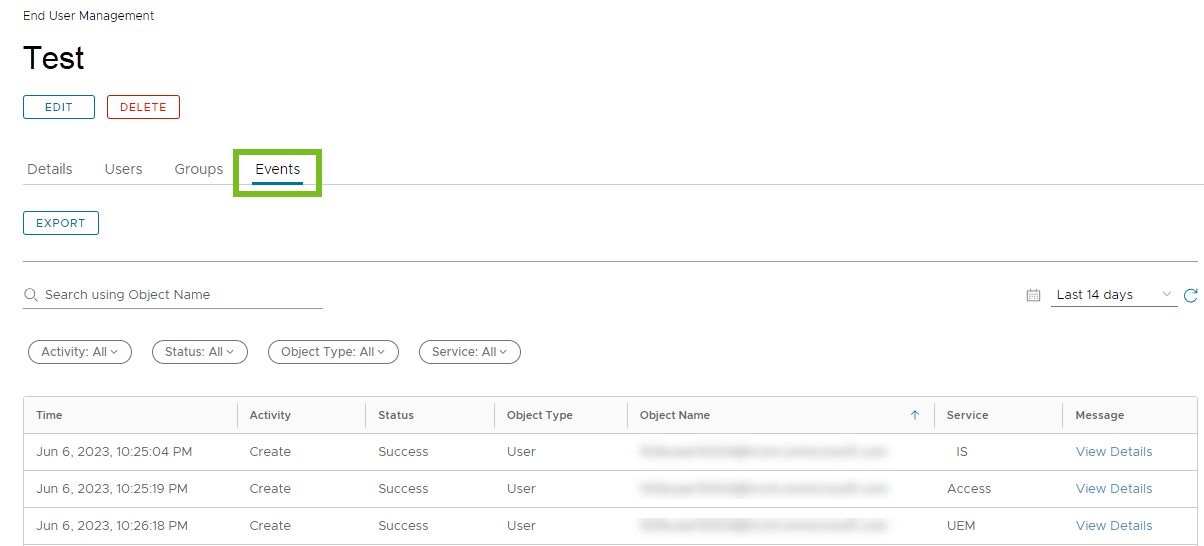
Consulte Exibir eventos de auditoria para Omnissa Identity Service para obter mais informações.
Novidades em abril de 2023
Novo aplicativo de provisionamento para a integração do Microsoft Entra ID
Temos o prazer de anunciar a disponibilidade de um novo aplicativo de provisionamento na Galeria de Aplicativos do Microsoft Entra! O aplicativo facilita a configuração do provisionamento de usuários do Microsoft Entra ID para o Omnissa Identity Service, incluindo configurações predefinidas.
Leia mais sobre como integrar o Omnissa Identity Service ao Microsoft Entra ID na documentação.
Apresentação do Omnissa Identity Service: janeiro de 2023
Estamos introduzindo um novo serviço que facilita o provisionamento de usuários e a federação de identidade para novos clientes do Omnissa Access e do Workspace ONE UEM. Agora você pode aproveitar o Omnissa Identity Service para configurar um diretório provisionado de usuários e grupos com base no SCIM 2.0 no console do Workspace ONE Cloud. O Omnissa Identity Service provisionará automaticamente os usuários e os grupos, bem como configurações de autenticação, para seus consoles de administração do Workspace ONE UEM e do Omnissa Access.
Durante a integração com seu provedor de identidade de terceiros, você confirma os atributos de usuário a serem sincronizados com o Omnissa Identity Service.
Veja alguns dos casos de uso:
- Crie e configure um diretório provisionado de usuários e grupos usando o protocolo System for Cross-domain Identity Management (SCIM) 2.0.
- Gerencie a configuração do provedor de identidade para autenticação federada nos produtos e serviços Omnissa.
- Aproveite o gerenciamento e a autenticação centralizados de usuários nos produtos e serviços Omnissa.
Atualmente, o Omnissa Identity Service oferece suporte ao Workspace ONE UEM e ao Omnissa Access para gerenciamento centralizado de usuários e autenticação por meio do console do Workspace ONE Cloud para ambientes recém-criados.
Provedores de identidade e origens de diretório com suporte:
- Microsoft Entra ID, um Identity Service com base na nuvem no Microsoft Azure
- Origem de identidade genérica do SCIM 2.0 (testada para Okta)
Importante:
- O Omnissa Identity Service só está disponível para novos ambientes do Workspace ONE Cloud.
- O Omnissa Identity Service não está disponível para clientes do Managed Services Provider no momento.
Para começar a usar o Omnissa Identity Service, faça login no Workspace ONE Cloud Admin Hub de sua organização, o Workspace ONE Cloud console, e selecione Contas > Gerenciamento de Usuário Final.
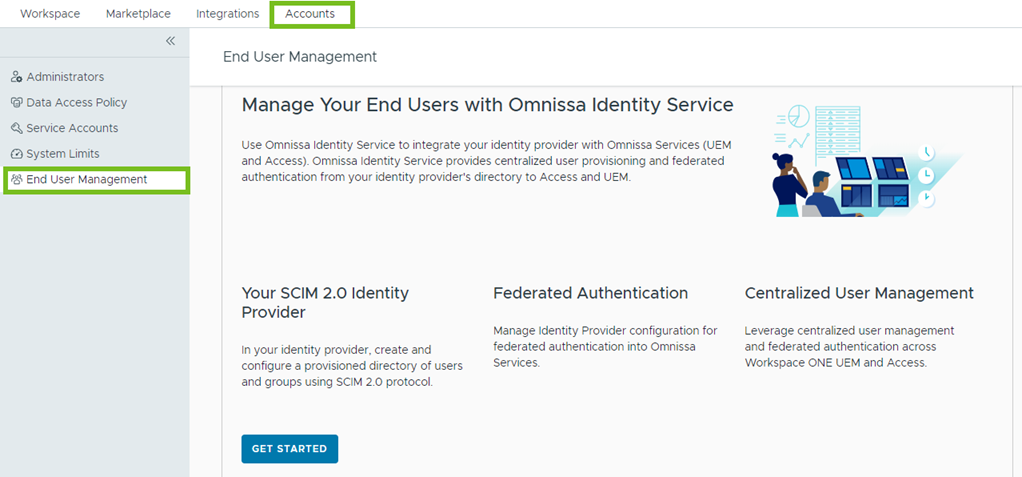
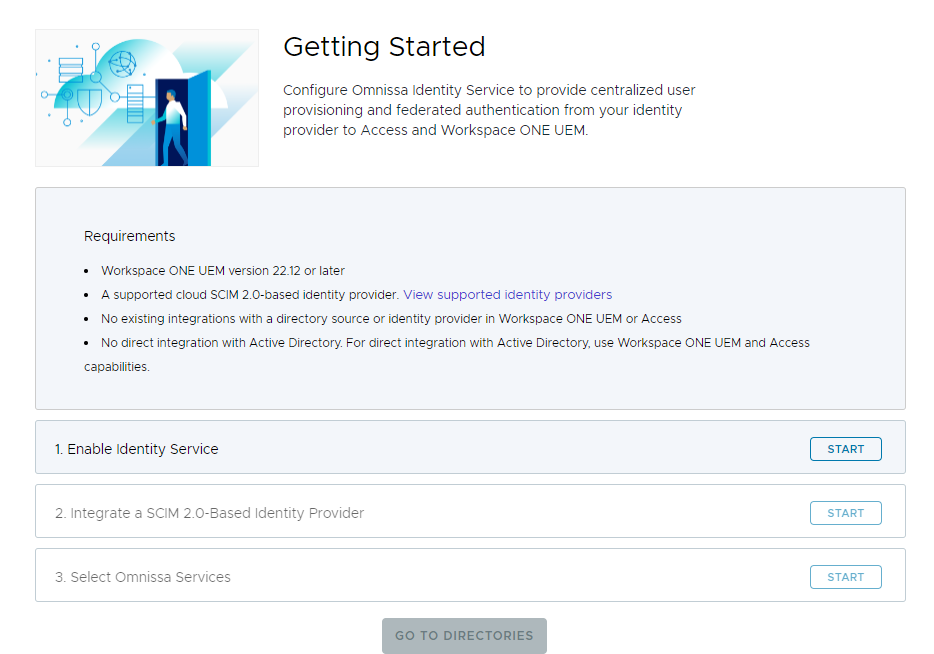
Clique em Iniciar e use o assistente para configurar a integração com o seu provedor de identidade.
Problemas conhecidos
-
Recursos sem suporte
Quando o Omnissa Identity Service está ativado, alguns recursos não têm suporte no Omnissa Access, Workspace ONE UEM, Omnissa Workspace ONE® Hub Services e Omnissa Workspace ONE® Intelligent Hub e portal. Consulte Configurar o provisionamento de usuários e a federação de identidade com o Omnissa Identity Service para obter mais informações.
-
Depois de selecionar um serviço como Omnissa Access ou Workspace ONE UEM a ser usado com o Omnissa Identity Service e salvar sua seleção, você não poderá remover a seleção.
Solução : entre em contato com o suporte para redefinir a seleção.
-
A exclusão de um usuário no Microsoft Entra ID não exclui o usuário do Omnissa Identity Service
Quando você exclui um usuário no Microsoft Entra ID, a conta é suspensa por um período específico antes de ser excluída. O usuário também é desativado no Omnissa Identity Service durante esse período. No Microsoft Entra ID, o nome de usuário do usuário excluído também é modificado, e as alterações são refletidas no Omnissa Identity Service. Consulte Como os usuários do Microsoft Entra ID são excluídos para obter mais informações.
-
A exclusão de valores de atributos de usuários e grupos no Microsoft Entra ID não exclui os valores no Omnissa Identity Service
No Microsoft Entra ID, quando você exclui um valor de atributo de usuário ou grupo que já foi sincronizado com o Omnissa Identity Service, o valor não é excluído no Omnissa Identity Service e nos serviços posteriores. O Microsoft Entra ID não propaga valores nulos.
Solução: em vez de limpar completamente o valor, digite um caractere de espaço.
-
A integração do Okta requer dois aplicativos
Ao integrar o Omnissa Identity Service ao Okta, você deve criar aplicativos separados no console de Administração do Okta para o provisionamento de usuários e a configuração do provedor de identidade. Não é possível usar o mesmo aplicativo para provisionamento e autenticação.
-
O recurso login_hint não funciona
Quando você integra um provedor de identidade de terceiros ao Omnissa Identity Service usando o protocolo OpenID Connect, o recurso de login_hint não funciona. Se a parte confiável enviar um login_hint, o Omnissa Identity Service não o enviará ao provedor de identidade.
-
A exclusão de um mapeamento de atributo no Microsoft Entra ID ou no Okta não remove o atributo dos usuários no Omnissa Identity Service
Quando você exclui um mapeamento de atributos do aplicativo de provisionamento no Microsoft Entra ID ou no Okta, as alterações não são propagadas para o Omnissa Identity Service. O atributo não é excluído para usuários no Omnissa Identity Service e em serviços downstream.
Documentação
Consulte Configurar o provisionamento de usuários e a federação de identidade com o Omnissa Identity Service no Centro de documentação do Omnissa Identity Service.
Internacionalização
O Omnissa Identity Service está disponível nos seguintes idiomas:
| Tcheco | Francês | Polonês | Chinês simplificado (China) |
| Dinamarquês | Italiano | Português | Chinês (Taiwan) |
| Alemão | Japonês | Russo | |
| Inglês | Coreano | Sueco | |
| Espanhol | Holandês | Turco |
Para exibir a documentação no idioma de sua preferência, selecione o ícone de idioma no canto superior direito da página.
Conteúdo traduzido para o Omnissa Docs
Consulte o artigo KB 6000664: Anunciando o suporte à localização do Omnissa para obter informações sobre conteúdo localizado.
Informações de contato de suporte
Entre em contato com o Suporte no Omnissa Customer Connect quando precisar de ajuda para seu ambiente do Omnissa Identity Service. Consulte Como registrar uma solicitação de suporte no Customer Connect e pelo Portal de Cloud Services.
Esta página foi útil?