Ative o componente Per App Tunnel nas configurações do Workspace ONE Tunnel para configurar a funcionalidade de tunelamento por aplicativo para dispositivos Android. O encapsulamento por aplicativo permite que seus aplicativos públicos internos e gerenciados acessem os recursos corporativos aplicativo por aplicativo.
Nota: Se você estiver configurando o Single Sign-On somente para dispositivos Android e não estiver usando o Acesso à VPN, na página Detalhes, insira valores fictícios para o nome e a porta do host, pois essas informações não são usadas para a configuração de Single Sign-On.
Procedimento
-
No Workspace ONE UEM console, navegue até Sistema > Integração Empresarial > Definir > Configuração.
Se esta for a primeira vez que você configura o Workspace ONE Tunnel, selecione Configurar e siga o assistente de configuração. Caso contrário, selecione Substituir e marque a caixa de seleção Ativar Definir. Em seguida, clique em Configurar
-
Na página Tipo de Configuração, habilite Encapsulamento Por Aplicativo (somente Linux).
Escolha entre os modos Básico e Cascata. Consulte o Guia do Workspace ONE Tunnel para obter ajuda na escolha do método apropriado.
Clique em Avançar.
-
Na página Detalhes, para a Configuração de tunelamento por aplicativo, digite o nome do host público FQDN do servidor do Workspace ONE Tunnel e a porta, se estiver usando acesso VPN.
Clique em Avançar.
-
Na página SSL, configure o certificado SSL de encapsulamento por aplicativo. Para usar um público SSL, marque a caixa de seleção Usar certificado SSL público. Clique em Avançar.
Um certificado do Workspace ONE UEM pode ser gerado automaticamente. Se você preferir usar seu certificado SSL público, marque a caixa de texto e carregue o certificado.
-
Clique em Avançar.
O Certificado Raiz do Dispositivo de Encapsulamento é gerado automaticamente quando você clica em Avançar.
-
Na página Autenticação, selecione o tipo de autenticação de certificado a ser usado. Clique em Avançar.
Opção Descrição Padrão Selecione Padrão para usar os certificados emitidos pelo Workspace ONE UEM. Autoridade de Certificação Corporativa É exibido um menu suspenso listando a autoridade de certificação e o modelo de certificado que você configurou. Você também pode enviar o certificado raiz da sua autoridade de certificação.
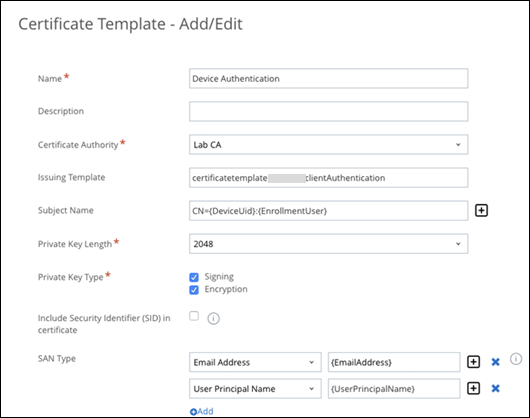
Se você selecionar Autoridade de Certificação Corporativa, certifique-se de que o modelo da autoridade de certificação contenha o nome da entidade CN={DeviceUid}:{EnrollmentUser}. Certifique-se de incluir os dois pontos (:). Você pode baixar os certificados de CA na página de configuração do Workspace ONE Tunnel.
Outra opção para especificar o ID do dispositivo é colocar uma SAN DNS no certificado com o valor UDID={DeviceUid}.
-
Clique em Avançar.
-
Opcional. Na página Diversos, ative os logs de acesso para os componentes do Per-App Tunnel. Clique em Avançar.
-
Analise o resumo de sua configuração e clique em Salvar.
-
Na página de configuração Configurações do Sistema, selecione a guia Configuração > Geral e clique em Baixar Unified Access Gateway.
Próximo passo
Defina as configurações do Workspace ONE Tunnel para o Workspace ONE UEM. Para obter instruções, consulte a documentação mais recente do Workspace ONE Tunnel.
Was this page helpful?