Durante a implantação do Omnissa Access, a instância do Omnissa Access é configurada dentro da rede interna. Um balanceador de carga ou um proxy reverso, como Unified Access Gateway, NSX® Advanced Load Balancer™, Apache ou Nginx, é um componente necessário de cada implantação do Omnissa Access e deve ser instalado na zona desmilitarizada antes de iniciar a implantação.
O balanceador de carga ou o proxy reverso fornecem o ponto único de entrada necessário para dimensionar seu ambiente ao longo do tempo, adicionar instâncias para redundância e distribuir o tráfego em toda a implantação. A alta disponibilidade requer um balanceador de carga. Não há suporte para implantações de nó único.
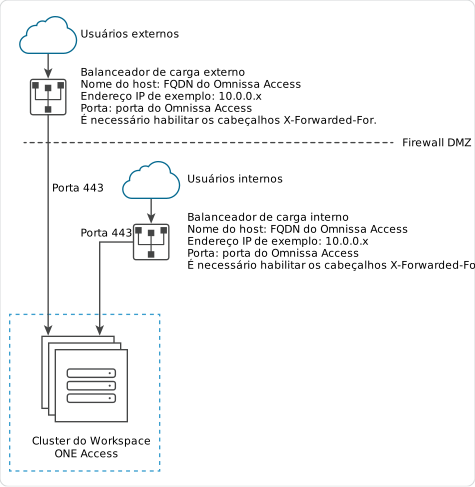
O diagrama a seguir mostra a arquitetura de implantação básica que você pode usar para habilitar o acesso externo.
Nota: o mesmo FQDN do Omnissa Access é usado para acesso interno e externo nesta implantação.
Especificar o FQDN do Omnissa Access durante a implantação
Durante a implantação do dispositivo Omnissa Access, use um único FQDN do Omnissa Access e o número da porta. Esses valores devem apontar para o FQDN que você deseja que os usuários finais acessem.
A máquina do Omnissa Access é sempre executada na porta 443.
Definições do balanceador de carga a serem configuradas
As configurações do balanceador de carga a serem definidas incluem a ativação dos cabeçalhos X-Forwarded-For e a definição correta do tempo limite do balanceador de carga. Além disso, a confiança SSL deve ser configurada entre a máquina Omnissa Access e o balanceador de carga.
-
Cabeçalhos X-Forwarded-For
Você deve ativar os cabeçalhos X-Forwarded-For no seu balanceador de carga. Isso determina o método de autenticação. Consulte a documentação fornecida pelo fornecedor do seu balanceador de carga para obter mais informações.
-
Tempo limite do balanceador de carga
Para que o Omnissa Access funcione corretamente, talvez você precise aumentar o padrão do tempo limite de solicitação do balanceador de carga. O valor é definido em minutos. Se a configuração de tempo limite for muito baixa, talvez você veja este erro: "Erro 502: o serviço está indisponível".
-
Não bloquear cookies de sessão
Não bloqueie cookies de sessão adicionando regras ao balanceador de carga. Adicionar tais regras ao balanceador de carga pode resultar em comportamento inconsistente e em solicitações com falha.
-
Suporte a WebSocket
O balanceador de carga deve ter suporte ao WebSocket para habilitar canais de comunicação segura entre as instâncias do conector e os nós do Omnissa Access.
Para sua implantação, se o Workspace ONE Hub Services estiver integrado, o suporte do WebSocket será necessário para as notificações do Hub Services. Portanto, o suporte ao WebSocket deve ser fornecido para navegadores e dispositivos do usuário final.
-
Codificações com forward secrecy
Os requisitos da Apple iOS App Transport Security (ATS) se aplicam ao aplicativo do Workspace ONE no iOS. Para permitir que os usuários usem o aplicativo do Workspace ONE no iOS, o balanceador de carga deve usar as codificações que fornecem o forward secrecy. Os seguintes conjuntos de codificações atendem a esse requisito:
- ECDHE_ECDSA_AES e ECDHE_RSA_AES no modo GCM (AES-GCM com SHA-256/384)
- Qualquer pacote de codificação TLS 1.3 (todos os conjuntos TLS 1.3 fornecem forward secrecy por design)
Conforme declarado na documentação de Segurança da Plataforma do Apple:
"Por padrão, a App Transport Security limita a seleção de codificação para incluir apenas os conjuntos que fornecem forward secrecy, especificamente ECDHE_ECDSA_AES e ECDHE_RSA_AES em Galois/Counter Mode (GCM)... Os servidores devem oferecer suporte ao TLS 1.2 e ao forward secrecy, e os certificados devem ser válidos e assinados usando SHA-256 ou mais forte com uma chave RSA mínima de 2048 bits ou uma chave de curva elíptica de 256 bits."
Esta página foi útil?