从 Horizon 8 2512 开始,在通过 Omnissa Workspace ONE Access 进行访问时,Horizon 支持对仅加入 Entra ID 的手动置备(手动池)Azure 虚拟机进行单点登录 (SSO)。
源自 Active Directory 的最终用户通过 Omnissa Access 进行身份验证,并且无需在虚拟机中重新输入凭据即可启动其手动置备(手动池)的 Horizon 桌面。此功能简化了基于 Entra ID 构建的环境访问,并为内部部署组织提供了更顺畅的途径来交付基于 Azure 的 Horizon 资源。
仅当用户通过 Workspace ONE Access 进行身份验证时,才支持 SSO。
**注意:**正在等待 Microsoft 正式发布版本在 Azure 门户上推出(暂定:2026 年 1 月底)。
设置和配置要求
以下配置支持对仅加入 Entra ID 的 Azure 虚拟机进行 SSO:
- Horizon 8 Server 版本 2512 或更高版本
- 已加入 Entra ID、部署在手动桌面池中,且代理版本为 2512 或更高版本的 Azure 托管代理计算机
- 源自 Active Directory,且已使用 Microsoft Entra Connect Sync 同步到 Entra ID 的最终用户
- 通过 Workspace ONE Access(托管版本)进行身份验证的最终用户
- 配置为使用 Microsoft Entra ID 作为身份提供程序,且使用密码哈希同步功能或委派到 AD FS 的 Workspace ONE Access(托管版本)
- Blast 协议
- Horizon Windows Client 版本 2512 或更高版本
不支持以下配置:
- 在不使用 Workspace ONE Access 的情况下直接启动的 Windows 客户端
- 其他类型的客户端(仅支持 Windows 客户端。)
- PCoIP 协议
Workspace ONE Access 托管版本
有关使用 Entra ID 配置 Omnissa Identity Service 的文档,请参阅启用 Omnissa Identity Service。
配置了 Microsoft Entra ID 的 Omnissa Identity Service
以下步骤介绍了如何配置 Omnissa Identity Service 以使用 Microsoft Entra ID 对用户进行身份验证。
- 登录到 Workspace ONE Access 管理控制台。
- 导航到身份和访问管理 > 身份提供程序。
- 选择添加身份提供程序,然后选择 SAML 2.0(或 Microsoft Entra ID 以用于引导式设置)。
- 配置身份提供程序:
- 设置名称和描述。
- 上载或引用 Microsoft Entra ID 联合元数据。
- 输入由 Microsoft Entra ID 指定的单点登录 URL 和单点注销 URL。
- 设置名称和描述。
- 仅配置所需的身份验证属性(例如,
userPrincipalName和email)。 - 保存该身份提供程序。
- 将该身份提供程序分配给相应的访问策略。
- 使用 Entra ID 帐户登录到 Workspace ONE Access 用户门户,以确认身份验证情况。
内部部署 SCIM 属性映射
以下步骤介绍了如何在 Microsoft Entra ID 中配置 SCIM 置备,以便与 Omnissa Identity Service 同步用户、组和其他属性。
-
在 Microsoft Entra ID 中,导航到您的企业应用程序。
-
转到管理 > 置备。
-
转到管理 > 属性映射。
-
打开以下任一项:
- 置备 Microsoft Entra ID 用户或
- 置备 Microsoft Entra ID 组
-
通过修改 URL 来启用架构编辑器:
- 添加查询参数:
Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=true
确保该查询参数出现在 URL 片段
#之前。-
旧 URL 格式:
https://aad.portal.azure.com/#view/Microsoft_AAD_Connect_Provisioning/… -
新 URL 格式:
https://aad.portal.azure.com/?Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=true#view/Microsoft_AAD_Connect_Provisioning/…
- 添加查询参数:
-
导航到更新后的 URL。
-
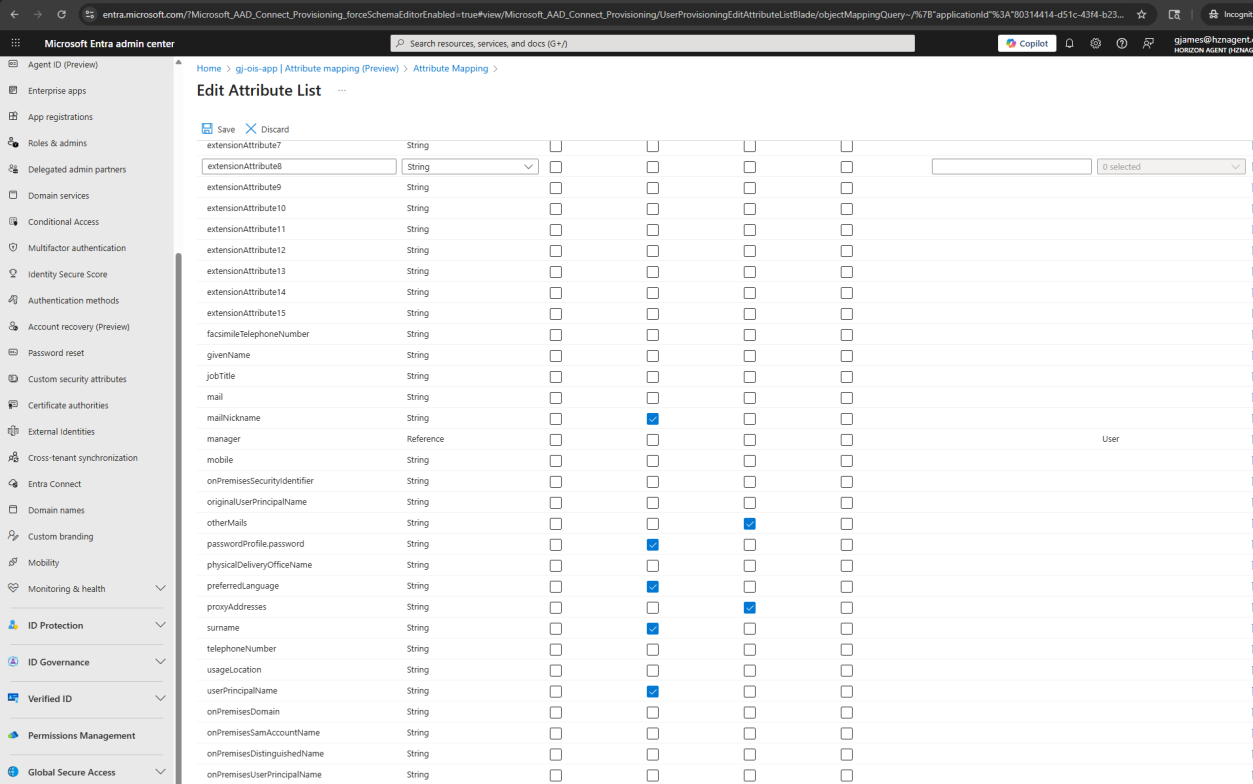
转到显示高级选项 > 支持的属性 > 编辑 Microsoft Entra ID 的属性列表。
在 Microsoft Entra ID 组属性下,添加新行并将名称设置为:onPremisesDistinguishedNameonPremisesUserPrincipalName
单击保存 > 是。
-
转到:
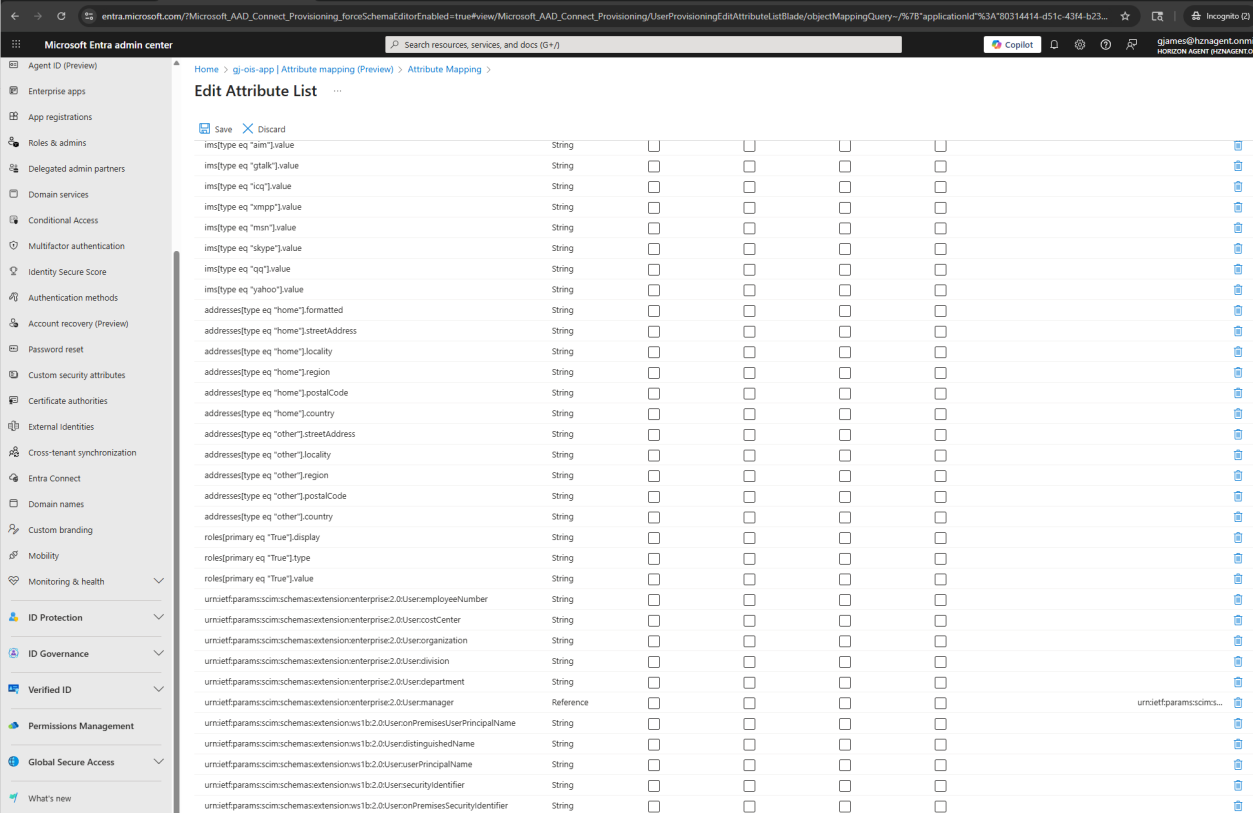
显示高级选项 > 支持的属性 > 编辑<your registered app name>的属性列表
添加新行:urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:onPremisesUserPrincipalNameurn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedNameurn:ietf:params:scim:schemas:extension:ws1b:2.0:User:userPrincipalNameurn:ietf:params:scim:schemas:extension:ws1b:2.0:User:onPremisesSecurityIdentifier
单击保存 > 是。
属性映射
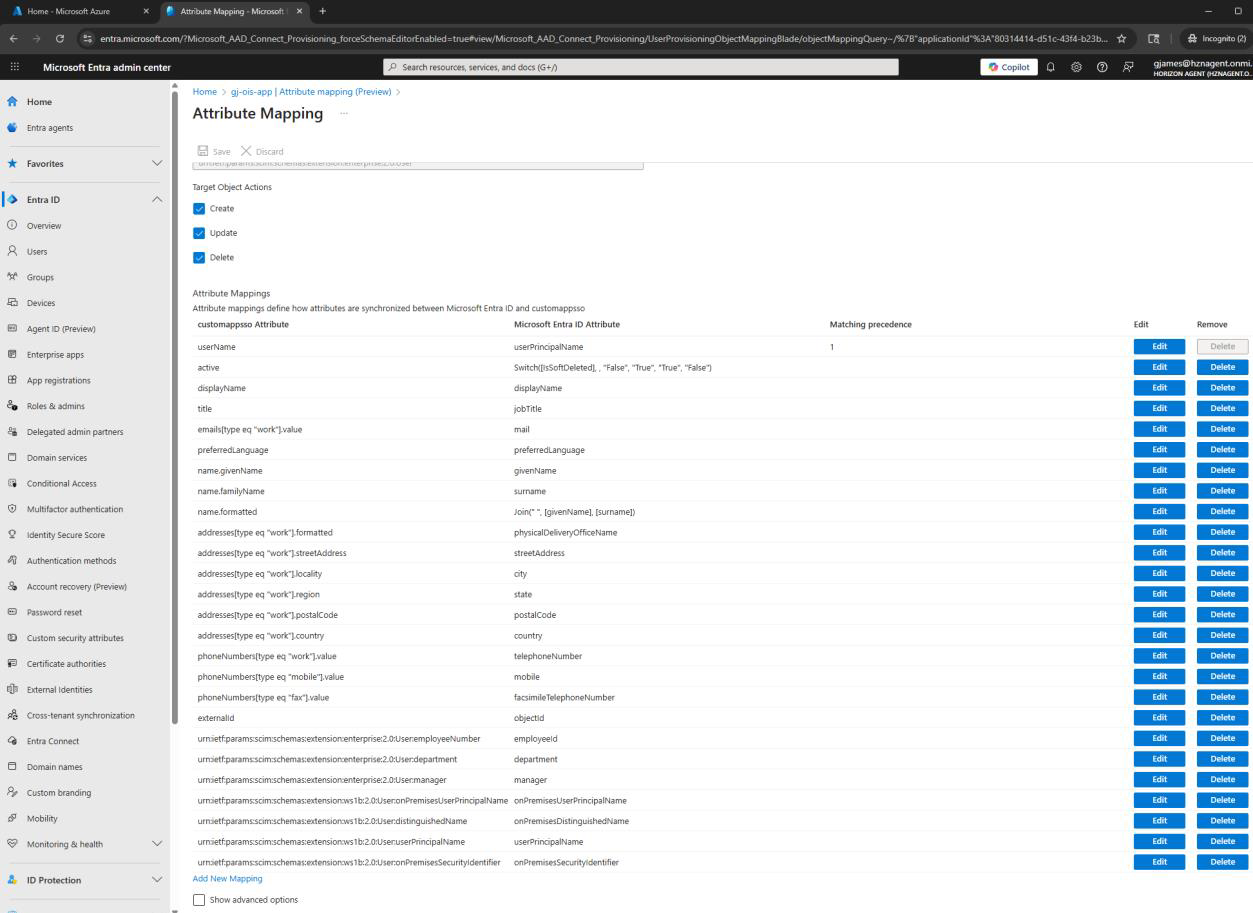
按如下方式映射新添加的属性:
| SCIM 属性 | Entra 属性 |
|---|---|
externalId |
objectId(常规 WS1 要求) |
urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:onPremisesUserPrincipalName |
onPremisesUserPrincipalName |
urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:distinguishedName |
onPremisesDistinguishedName |
urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:userPrincipalName |
userPrincipalName |
urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:onPremisesSecurityIdentifier |
onPremisesSecurityIdentifier |
Horizon 8 Server
连接服务器域要求:
- 每个 Horizon Connection Server 都必须加入一个可以搜索用户域的域。
- 如果用户位于不同的域中,则必须建立域信任。
- 对于通过 Workspace ONE Access 进行身份验证的所有域,验证其用户查找是否成功。
在 Workspace ONE 模式下配置的 SAML 身份验证器
以下步骤介绍了如何配置 Horizon 以使用 SAML 将身份验证委派给 Workspace ONE Access。
- 登录到 Horizon Console。
- 导航到设置 > 身份验证 > SAML 2.0。
- 添加或编辑 SAML 身份验证器。
- 将身份验证器模式设置为 Workspace ONE。
- 指定 Workspace ONE Access URL。
- 保存配置。
- 导航到设置 > 服务器 > 连接服务器。
- 编辑每个连接服务器并启用 SAML 身份验证。
- 保存更改。
Horizon Windows Agent
- 代理操作系统:带有 2025 年 10 月安全累积更新的 Windows 11 24H2 或更高版本
- 带有 2026 年 1 月安全累积更新的 Windows Server 2025
- 在手动置备模式下,在 Azure 虚拟机上安装代理。请参阅创建和管理手动桌面池(手动置备模式)。
Horizon Windows Client
无需进行任何特殊配置。
AD FS
有关设置 AD FS 的详细说明,请参阅 Microsoft 文档。
Entra ID Connect Sync
有关如何设置 Entra ID Connect Sync 的信息,请参阅 Microsoft 文档。
Horizon Enterprise 资源和客户端应用程序的 Entra ID 租户启用
您必须将 Horizon Enterprise 资源和客户端应用程序添加到 Entra ID 租户中,并授予管理员同意。此步骤是通过 Azure 门户配置远程桌面安全性的必备条件。
此启用过程:
- 为 Entra ID 租户中的 Horizon Enterprise 和 Horizon Enterprise Client 应用程序创建服务主体。
- 为 Horizon Enterprise 应用程序授予管理员同意。
- 为 Horizon Enterprise Client 应用程序授予管理员同意。
应用程序标识符
Horizon Enterprise 应用程序标识符定义如下:
- Horizon Enterprise:
7ca77652-da87-4868-b1f2-1e858d1653f1 - Horizon Windows Client:
507b8294-17f2-4e93-b950-32883747b3c5
Omnissa 技术支持团队可以提供用于自动执行此过程的 PowerShell 脚本示例。
通过 Azure 门户配置远程桌面安全性
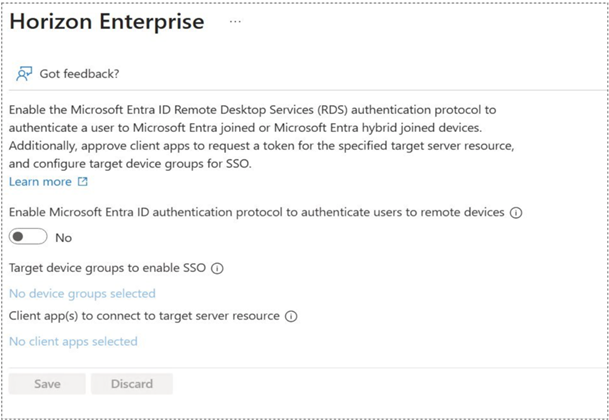
*正在等待 Microsoft 正式发布版本推出(暂定:2026 年 1 月底) *以下步骤介绍了如何在 Microsoft Entra 管理中心为 Horizon Enterprise 应用程序设置远程连接配置。
- 打开 Microsoft Entra 管理中心。
- 导航到设备。
- 通过修改 URL 来添加以下查询参数,以启用“远程连接配置”预览功能:
feature.enableRccExperience=true
确保该查询参数出现在 URL 片段 # 之前。
-
旧 URL 格式:
https://entra.microsoft.com/#view/Microsoft_AAD_Devices/DevicesMenuBlade/~/Overview/menuId/Overview -
新 URL 格式:
https://entra.microsoft.com/?feature.enableRccExperience=true#view/Microsoft_AAD_Devices/DevicesMenuBlade/~/Overview/menuId/Overview
- 导航到更新后的 URL。
- 选择 Horizon Enterprise 应用程序。
- 激活启用 Microsoft Entra ID 身份验证协议以对远程设备的用户进行身份验证切换开关。
- 在要启用 SSO 的目标设备组选项下,选择一个包含所有要启用 SSO 的设备的动态设备组。
- 在要连接到目标服务器资源的客户端应用程序选项下,选择 Horizon Enterprise Client 应用程序。
客户端应用程序批准
此配置可明确批准 Windows 客户端应用程序与资源应用程序进行通信以实现 SSO,从而确保通信安全可信
可信设备组启用
此配置可禁止对已知/可信设备重复显示身份验证同意提示,从而改善用户体验并减少操作阻碍。
此页面对您有帮助吗?