有限可用性
Horizon 8 提供 OpenShift 集成,但处于“有限可用性”状态。有关此有限可用性版本中所提供功能的更多详细信息,请参阅 Horizon 8 对 OpenShift 有限可用性的支持。
如果您是当前的 Omnissa 客户,并且想要请求访问此功能,请联系您的销售代表或合作伙伴。如果您不是当前的 Omnissa 客户,并且想要请求访问此功能,请联系 GetHorizon8onOpenShiftLA@omnissa.com。概览
Horizon 8 支持 Red Hat OpenShift Virtualization 作为容量提供程序,因此您可以在运行于 OpenShift 集群中的虚拟机上部署和管理 Horizon 桌面池与 RDSH 场。
此版本已确认并验证以下功能:
- 将连接服务器与 OpenShift、UAG(本机 OpenShift)和 Edge(本机 OpenShift)集成。
- 通过从您提供的服务器地址自动发现的身份验证和 API 端点,向 OpenShift 集群进行身份验证,包括 OAuth ID/密钥和基于刷新令牌的身份验证。
- 将 OpenShift 集群作为容量提供程序载入,包括下面介绍的证书处理。
- 自动化的非 GPU 和 GPU 桌面池,支持永久和非永久工作负载。
- 对于基于 GPU 的桌面池,必须在父(最佳配置映像)虚拟机中正确设置 GPU 配置文件和许可,才能使其可供池中的虚拟机使用。仅当将 GPU 添加到最佳配置映像时,才支持 Nvidia GRID 配置文件;然后,该配置文件会被池中的所有克隆继承。不支持在池创建期间更改 GPU 配置文件,因此池创建 UI 中没有与 GPU 相关的选项。
- 支持非硬件依赖的 vTPM。
- 专用 (1:1) 和共用 (1:N) 自动桌面池。
- 在 Windows Server 操作系统上自动置备适用于桌面和已发布应用程序的 RDSH 场。
此版本的规模目标为最多 500 个单会话浮动/非永久 VDI 桌面和 500 个多会话 RDSH 会话。
有关此有限可用性版本中所提供功能的更多详细信息,请参阅 [知识库文章链接 - 待定]。
证书必备条件
在 Horizon 中注册 OpenShift 提供程序之前,请确保满足以下证书必备条件:
- OpenShift OAuth URL 可以从 Horizon Server 访问(例如,
https://oauth-openshift.apps.<cluster-domain>)。 - OpenShift API 服务器 URL 可以从 Horizon Server 访问(例如,
https://api.<cluster-domain>:6443)。 - OAuth 端点已配置 CA 签名的证书。
- OAuth 端点的颁发 CA 或根 CA 证书可用。
- 您具有对 Windows Horizon Server 的管理员访问权限。
- OAuth 服务器:需要 CA 签名的证书。如果颁发 CA 或根 CA 证书尚不受信任,则必须在每个 Horizon Connection Server 上导入该证书。
- API 服务器:当前流程同时接受 CA 签名证书和自签名证书。如果 API 服务器使用自签名证书,您可以通过 UI 接受该证书。
获取 OpenShift OAuth CA 证书
您可以使用以下任一方法获取 OpenShift OAuth CA 证书。
选项 1:从浏览器导出
- 在浏览器中打开 OpenShift OAuth URL。
- 查看证书链。
- 将颁发 CA 证书或根 CA 证书导出为
.cer文件。
选项 2:从 OpenShift Web 控制台获取 OAuth CA 证书
- 登录到 OpenShift Web 控制台。
- 转到工作负载 > 密钥。
- 选择
openshift-ingress-operator命名空间。 - 打开
router-ca密钥。 - 在详细信息下,找到
tls.crt。 - 使用显示选项显示证书内容。复制证书内容,包括
-----BEGIN CERTIFICATE-----和-----END CERTIFICATE-----行。 - 将复制的证书内容保存为 Horizon Server 上的证书文件,以便导入。
将 CA 证书导入到 Windows 可信存储中
如果 Horizon Server 尚未信任 OpenShift OAuth 服务器证书,请执行以下过程:
- 将证书文件复制到 Horizon Server。
- 在 Horizon Server 上,运行
certlm.msc以打开“管理计算机证书”应用程序。 - 在导航树的证书 - 本地计算机下,展开受信任的根证书颁发机构。
- 右键单击证书,然后选择所有任务 > 导入。
- 在“证书导入”向导中,浏览到该证书文件。
- 选择将所有证书放入下列存储:受信任的根证书颁发机构。
- 完成向导并确认证书导入成功。
- 重新启动 Omnissa Horizon Connection Server 服务。
注意:证书必须放在本地计算机的受信任根存储 (Cert:\LocalMachine\Root) 中,而不是当前用户存储中。Windows 证书导入主要用于建立对 OAuth 服务器证书的信任。对于 API 服务器,如果使用自签名证书,则可以在注册期间直接通过 UI 接受该证书。
通过 Horizon Console 导入受信任的证书(建议)
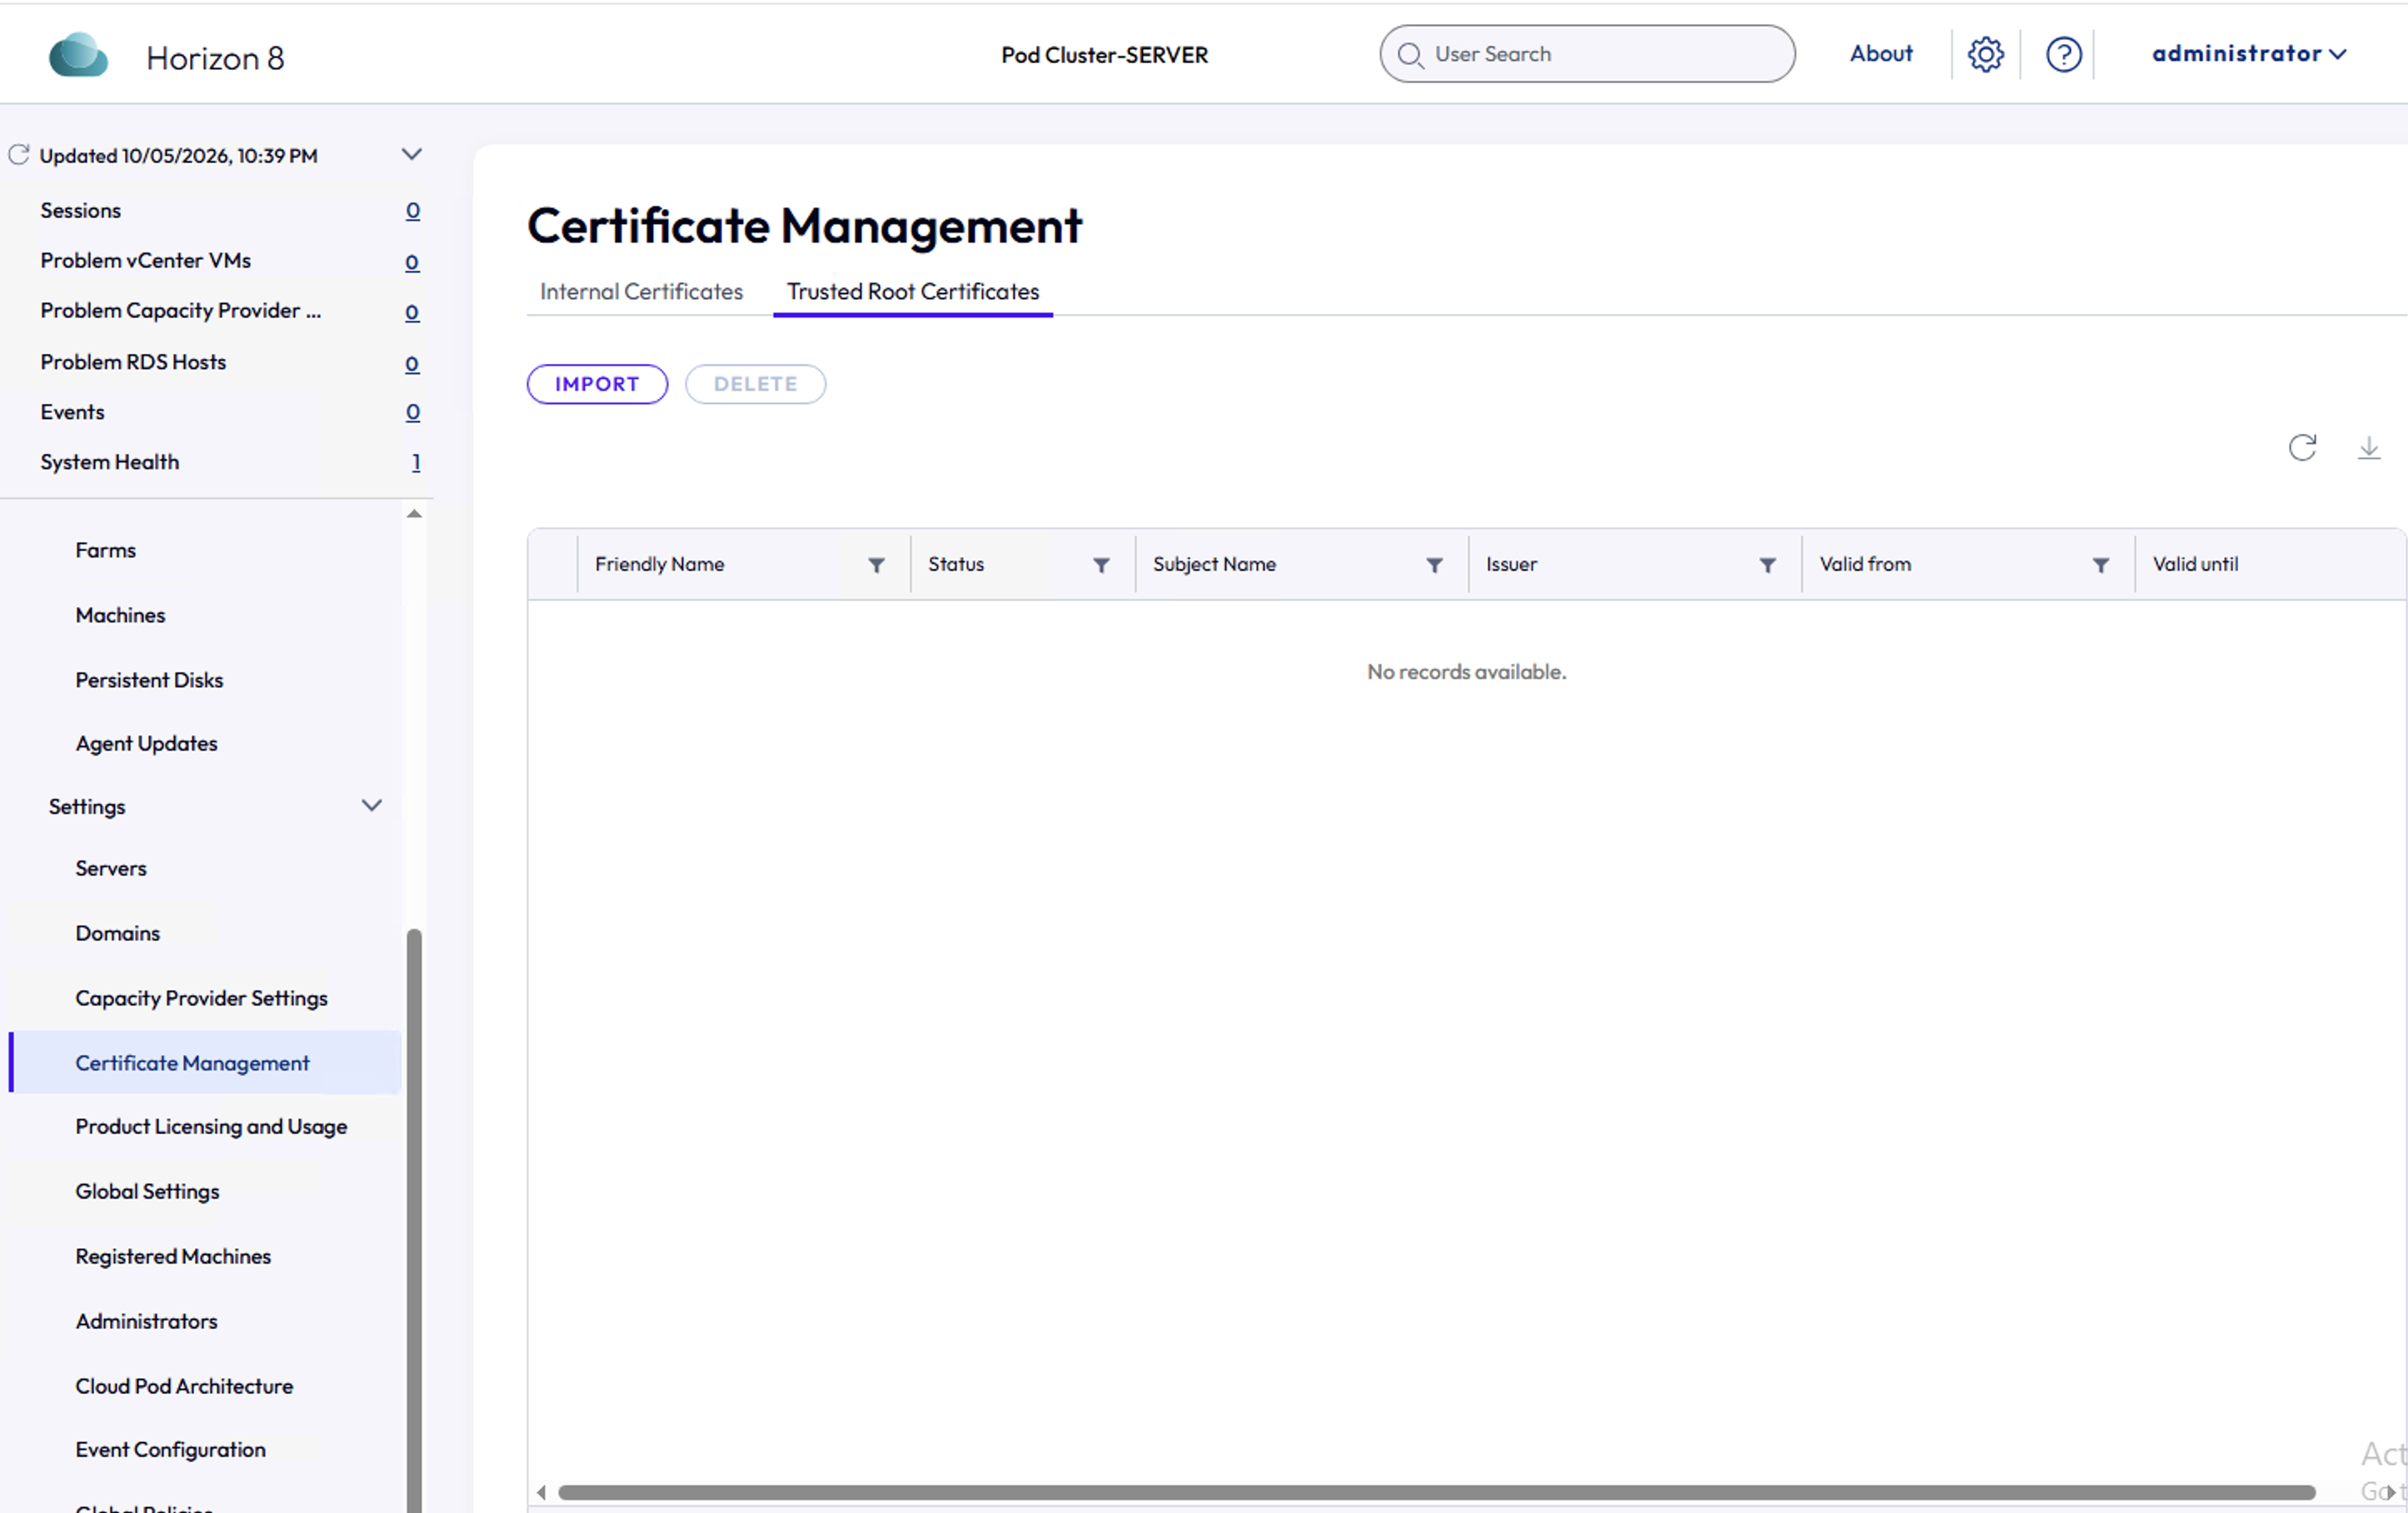
除手动将证书导入 Windows 证书存储外,您还可以直接通过 Horizon Console,使用“证书管理”的“可信根证书”部分导入 OpenShift OAuth 证书。这种方法比较简单,并且不需要重新启动连接服务器。上文所述的现有手动方法仍然有效,且不会被移除。
必备条件
- 您已准备好 OpenShift OAuth CA 证书文件(请参阅上文的获取 OpenShift OAuth CA 证书)。
- 您的管理员角色包含管理证书特权。需要拥有此特权才能导入或删除可信根证书。如果您的角色尚未包含此特权,请参阅在 Horizon Console 中添加自定义角色或在 Horizon Console 中修改自定义角色中的特权以添加该特权。
步骤
- 登录到 Horizon Console。
- 转到设置 > 证书管理。
- 选择可信根证书选项卡。
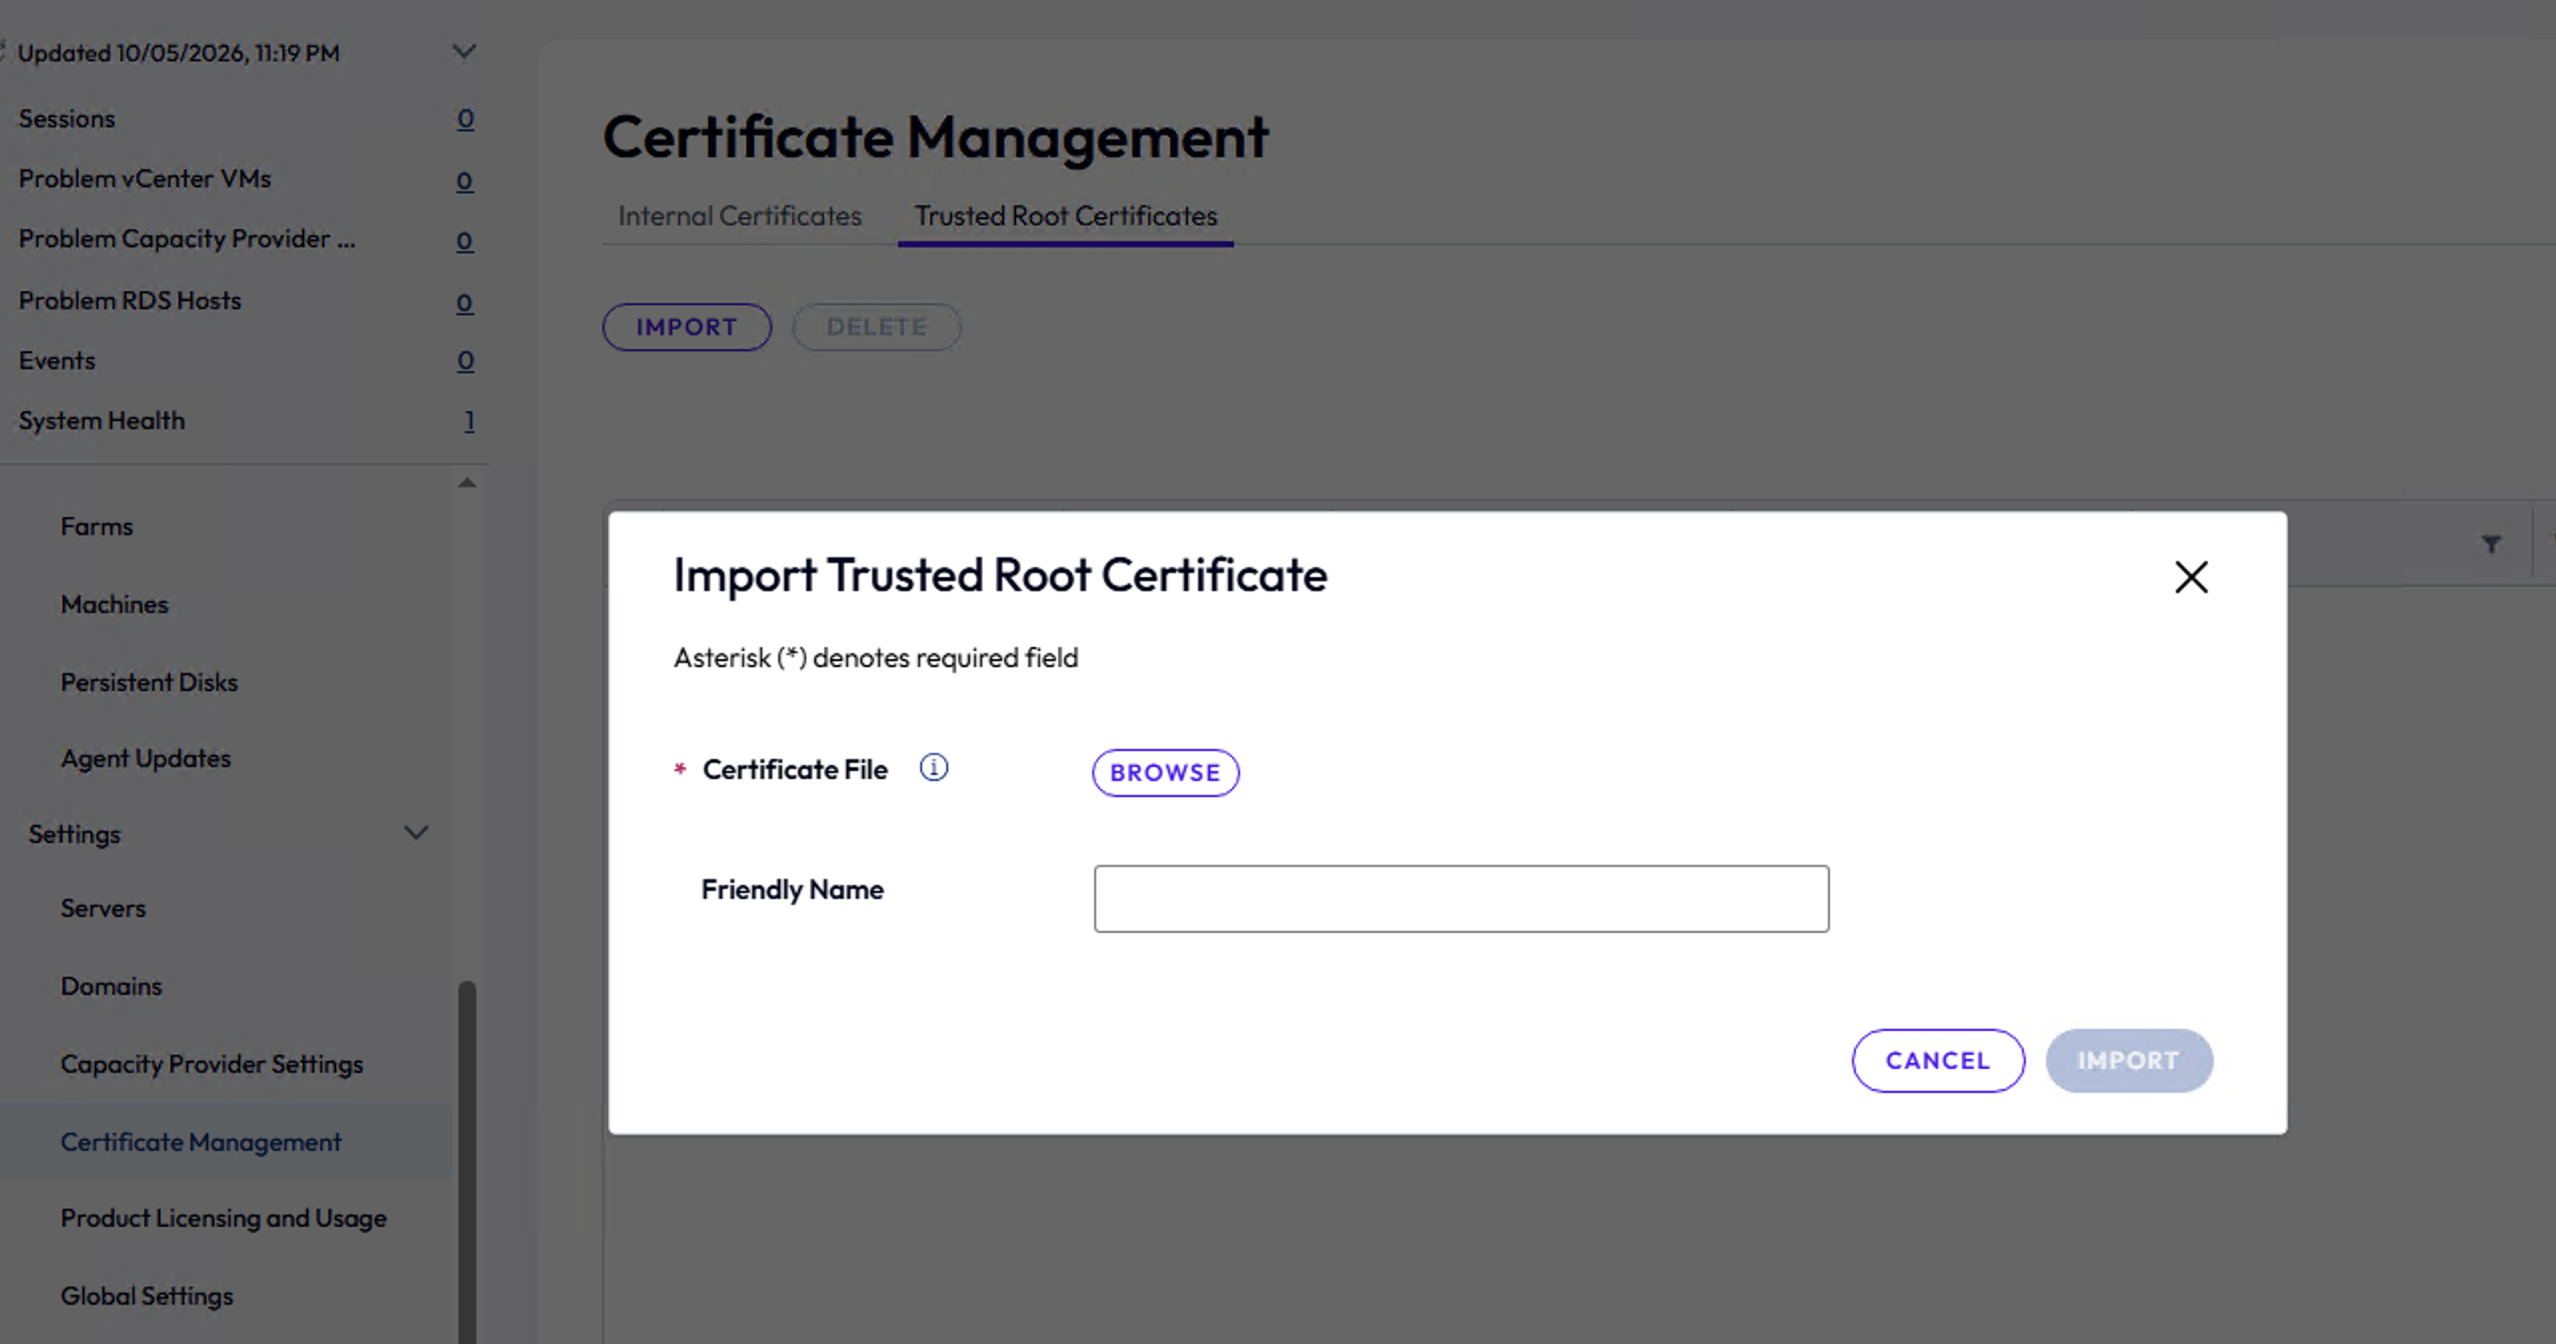
- 单击导入。
- 浏览并选择您获取的证书文件,还可以选择输入友好名称,以便之后识别该证书。支持的文件类型包括
.pem、.crt、.cer和.der,最大大小为 250 KB。 - 单击导入以完成上载。
注意:证书在导入后会立即受信任。无需重新启动 Omnissa Horizon Connection Server 服务。
如果同一个 Pod 中有多个连接服务器,则只需执行一次此导入。该证书会自动应用于 Pod 中的所有其他连接服务器,包括后续添加的任何副本。
导入后,您可以继续将 OpenShift 注册为容量提供程序。如果您拥有 API 服务器的 CA 签名证书,则可以在此处使用相同的“可信根证书”选项卡预导入该证书。如果 API 服务器使用自签名证书,则可以在“添加容量提供程序”步骤中直接接受该证书,而无需先在此处导入。
OpenShift 要求
- 已安装并启用 OpenShift Virtualization 4.19+。
- 支持的存储,依 OpenShift 支持列表而定。
- 计算节点数量充足且具备启用了 KVM 的硬件。
- 为 Horizon 提供了 API 服务器访问权限的 OpenShift 集群。
- 网络:Horizon Pod 网络具有足以传输 Blast 或 PCoIP 流量的带宽和延迟。
- 服务帐户角色:管理员角色处理所有集成要求;有关自定义角色的详细信息,请参阅 Horizon 8 on OpenShift - 服务帐户权限。
最佳配置映像和客户机操作系统要求
- Windows 10/11 企业版(支持的版本依 Horizon 8 兼容性列表而定)。
- Horizon Agent 是在从 OpenShift 模板创建虚拟机后安装的。
- 存储:需要 VirtIO 驱动程序。
- 网络连接:需要安装适当的驱动程序。
- OpenShift:驱动程序 ISO(在安装过程中会提示加载)。
- QEMU 客户机代理:用于主机到客户机操作系统的通信(可选)。
- vTPM:设置为非永久(OpenShift 会阻止克隆永久 vTPM)。
- 引导类型:UEFI 设置为非永久(OpenShift 会阻止克隆永久引导类型)。
- 克隆机制:基于最佳配置映像中的存储类。ClonePrep 和 Sysprep 均受支持。
- 在最佳配置映像中禁用 Windows 更新功能。
在 OpenShift 上创建虚拟机
本 Horizon 文档未记录在 OpenShift Virtualization 中上载引导映像、创建虚拟机或安装客户机操作系统的步骤,因为这些过程由 Red Hat 拥有和维护,更改可能并不依赖于 Horizon 版本。有关这些步骤,请参阅 Red Hat 自己的 OpenShift Virtualization 文档:
- 使用 Web 控制台创建虚拟机 - 在 OpenShift Web 控制台中从模板创建虚拟机。
- 从上载的映像创建虚拟机,包括 Windows 虚拟机 - 上载引导映像(ISO、IMG 或 QCOW2),然后从该映像创建虚拟机,包括 Windows 特定的上载和克隆过程。
创建虚拟机并安装客户机操作系统后,继续执行以下 Horizon 特定的步骤。
接下来要了解的内容
| 主题 | 描述 |
|---|---|
| Horizon 8 on OpenShift - 服务帐户权限 | Horizon Connection Server 管理集群资源所需的最低 OpenShift 服务帐户权限。 |
| 将连接服务器与 Red Hat OpenShift 集成 | 从已安装的连接服务器将 OpenShift 添加为容量提供程序。 |
| 在 OpenShift 上准备最佳配置映像 | 优化并完成用于池和场置备的最佳配置映像。 |
| 在 OpenShift 上部署池 | 部署由 OpenShift 容量提供支持的自动桌面池。 |
| 在 OpenShift 上部署场 | 部署由 OpenShift 容量提供支持的 RDSH 场。 |
此页面对您有帮助吗?