INI 文件的大部分内容与 vSphere、Hyper-V 和 Azure 部署支持的 Unified Access Gateway 标准 INI 设置相同。
- 如果没有 Amazon AWS 帐户,请创建一个帐户。
- 创建访问密钥,并获取访问密钥 ID 和私有访问密钥的值。请参阅 AWS PowerShell 用户指南。
- 出于安全原因,.INI 文件将不包含访问密钥 ID 或私有访问密钥,因此必须将其存储在指定的配置文件中或默认配置文件中。这些 AWS 凭据用于以图形方式对 PowerShell 脚本使用的相应 Web 服务请求进行加密签名。应将它们存储在一个随后可从 .INI 文件中引用的指定配置文件中。请参阅 AWS PowerShell 用户指南。使用以下 PowerShell 示例命令可将这些值存储在一个名为
awsCredentialProfile的配置文件中:
Set-AWSCredential-AccessKey AKIAIOSFODNN7EXAMPLE `
-SecretKey wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY `
-StoreAs awsCredentialProfile
对于 AWS EC2 部署,不使用“General”节中的以下设置。
- diskMode
- ds
- folder
- netInternet
- netManagementNetwork
- netmask0
- netmask1
- netmask2
- netBackendNetwork
- source
- target
- 所有 IPv4 设置
- 所有 IPv6 设置
对于 AWS EC2,有一个名为 AmazonEC2 的新组,其中包含特定于 AWS EC2 的所有设置。
特定于 AWS EC2 的设置
| User/Group(用户/组) | 值 | 示例 | 描述 |
|---|---|---|---|
| AmazonEC2 | amiId | | 已注册的 Amazon 计算机映像 (Amazon Machine Image, AMI) 的 ID。这表示上载到 Amazon S3 的 Unified Access Gateway 设备映像。 注意:这是必需设置。 |
credentialProfileName | | 包含访问密钥 ID 和私有访问密钥的凭据配置文件的名称。必须先进行此设置。如果未进行此设置,部署将尝试使用默认凭据配置文件。 | |
instanceType | | AWS EC2 实例类型。默认值为 c4.large。 | |
ipv6AddressCount0
ipv6AddressCount1
ipv6AddressCount2 | | EC2 DHCP 用于 eth0、eth1 或 eth2 的 IPv6 地址计数。
这是可选字段。如果任何网卡需要 IPv6,可以将此字段的值设置为 1。
如果未指定任何值,则每个网卡的默认值为 0。 | |
region | | AWS EC2 区域名称。 注意:这是必需设置。 | |
privateIPAddress0
privateIPAddress1
privateIPAddress2 | |
EC2 DHCP 用于 eth0、eth1 或 eth2 的可选固定 IP 地址。通常,此设置不是必需设置,但可用于设置静态专用 IP 地址,而不是动态 IP 地址。 | |
publicIPId0
publicIPId1
publicIPId2 | |
与 eth0、eth1 或 eth2 关联的 AWS EC2 弹性公共 IP 地址 ID。此设置对于每个网卡都是可选的。 | |
securityGroupId0
securityGroupId1
securityGroupId2 | |
与 eth0、eth1 或 eth2 关联的 AWS EC2 安全组 ID。同一安全组可供多个 Unified Access Gateway 实例使用。
注意:此设置是可选的。
如果未指定此设置,将使用默认 EC2 安全组。 | |
subnetId0
subnetId1
subnetId2 | |
与 eth0、eth1 或 eth2 关联的 AWS EC2 子网 ID。
|
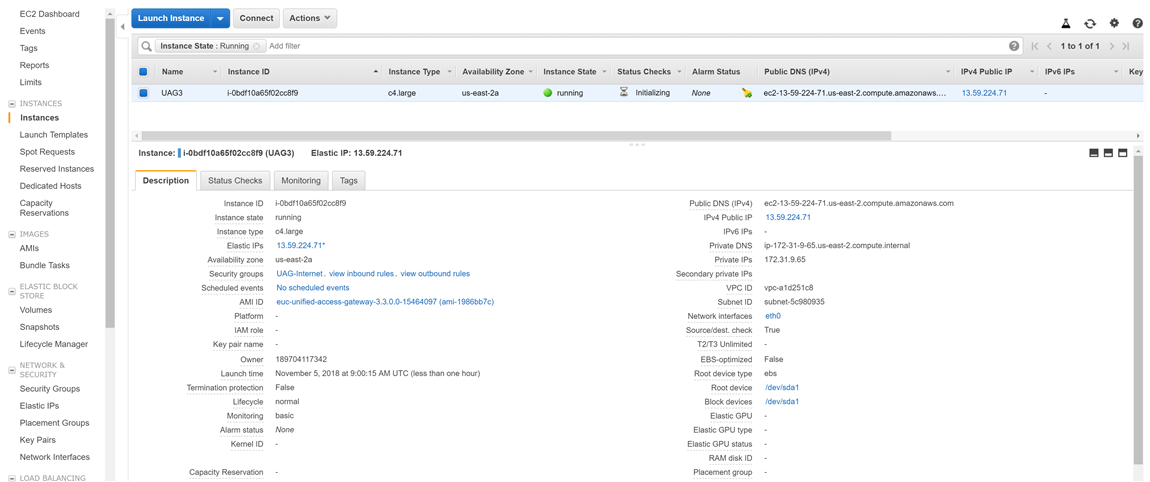
INI 文件定义示例
[General]
name=UAG12
deploymentOption=twonic

[AmazonEC2]

# authentication

credentialProfileName=awsCredentialProfile

# type, region and image

instanceType=c4.large
region=us-east-2
amiId=ami-1986bb7c

# eth0 settings
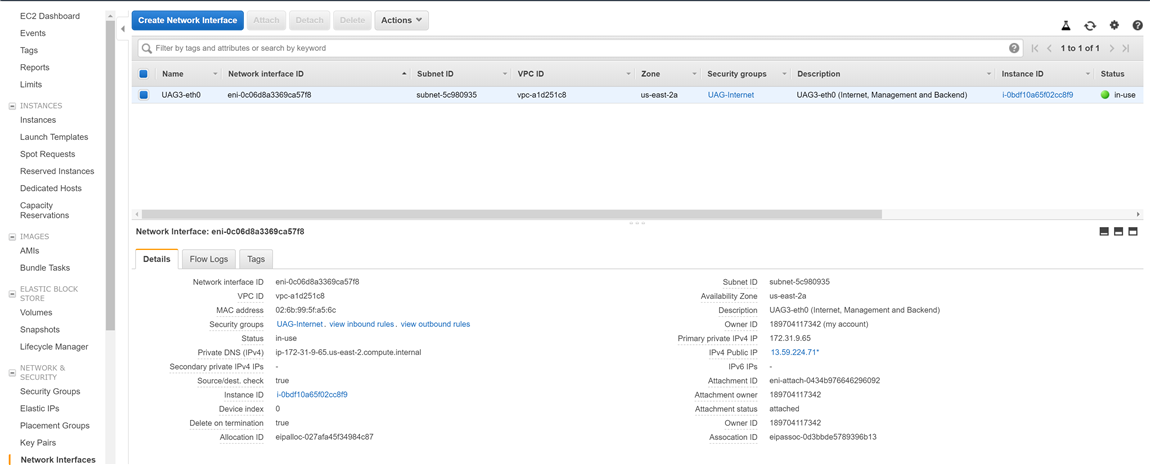
subnetId0=subnet-5c980935
securityGroupId0=sg-00877c33656609407
publicIPId0=eipalloc-027afa45f34984c87

# eth1 settings
subnetId1=subnet-1f2743c2
此页面对您有帮助吗?