在为 Omnissa Access 部署添加和配置新的 SAML 身份提供程序实例时,您可以提供高可用性,支持额外的用户身份验证方法,以及灵活地根据用户 IP 地址范围管理用户身份验证过程。
必备条件
在添加第三方身份提供程序实例之前,请完成以下任务。
- 确认第三方实例符合 SAML 2.0 标准,并且 Omnissa Access 服务可以访问第三方实例。
- 协调与第三方身份提供程序的集成。根据身份提供程序,您可能需要统一配置两者的设置。
- 获取相应的第三方元数据信息,以便在 Omnissa Access 控制台中配置身份提供程序时添加该信息。您从第三方实例获取的元数据信息可以是元数据的 URL 或实际的元数据。
过程
-
在 Omnissa Access 控制台的集成 > 身份提供程序页面中,单击添加,然后选择 SAML IDP。
-
配置以下设置。
| 表单项目 | 描述 |
|---|---|
| 身份提供程序名称 | 输入此身份提供程序实例的名称。 |
| SAML 元数据 |
添加第三方身份提供程序基于 XML 的元数据文档,以便与身份提供程序建立信任关系。
|
| 即时用户置备 | 即时置备用户会在他们登录时根据身份提供程序发送的 SAML 断言进行动态创建和更新。请参阅即时用户置备在 Workspace Access 中的工作方式。如果启用 JIT,请输入 JIT 目录的目录名称和域名。 |
| 用户 | 选择包含可使用此身份提供程序进行身份验证的用户的目录。 |
| 网络 | 此处列出了在服务中配置的现有网络范围。 根据用户 IP 地址,选择要定向到此身份提供程序实例进行身份验证的用户的网络范围。 |
| 身份验证方法 |
在身份验证方法文本框中,输入要与此第三方身份提供程序关联的身份验证方法名称。您可以输入多种身份验证方法以与第三方身份提供程序相关联。为每种身份验证方法提供一个标识身份验证方法的友好名称。这是在访问策略中配置的身份验证名称。这是提示用户登录时显示的身份验证名称。 在 SAML 上下文文本框中,将身份验证方法名称映射到第三方身份提供程序在 SAML 响应中发送的 SAML 身份验证上下文。在下拉菜单中,从常用字符串列表中选择 SAML 身份验证上下文类字符串,也可以输入自定义字符串。 在描述文本框中,编写相应的内容来帮助用户确定是否应选择此身份验证方法。当此第三方身份提供程序身份验证方法是访问策略规则中的身份验证选项时,将在“选择身份验证”登录提示页面中显示描述文本框中的文本。 此文本不会自动翻译为最终用户浏览器指定的语言。但是,您可以在“描述”文本框中将多种语言的内容组合为一个条目,描述将显示在登录提示页面上的身份验证方法下。例如: 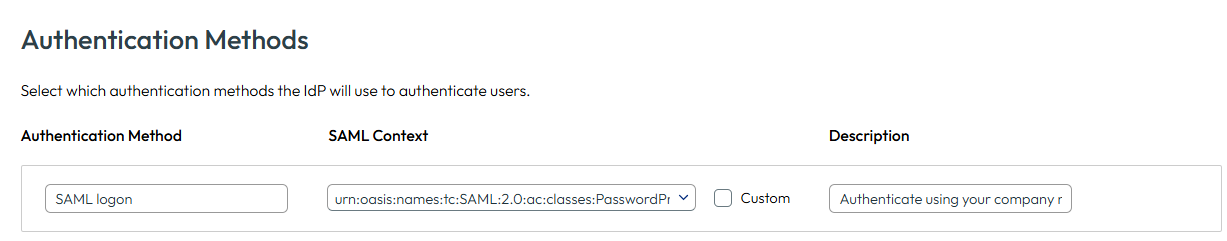 |
| 单点注销配置 |
用户从第三方身份提供程序 (Identity Provider, IDP) 登录 Workspace ONE 时,会打开两个会话,一个会话关于第三方身份提供程序,第二个会话关于 Workspace ONE 的 Identity Manager 服务提供程序。这两个会话的生命周期是单独管理的。用户注销 Workspace ONE 时,Workspace ONE 会话会关闭,但第三方 IDP 会话可能仍打开。根据您的安全要求,您可以启用单点注销,并将单点注销配置为注销这两个会话,或者也可以保持第三方 IDP 会话不变。 配置选项 1
|
| SAML 签名证书 | 单击服务提供程序 (SP) 元数据以查看 Omnissa Access SAML 服务提供程序元数据 URL。复制并保存该 URL。在第三方身份提供程序中编辑 SAML 断言以映射 Omnissa Access 用户时,将配置该 URL。 |
| IdP 主机名 | 如果显示“主机名”文本框,请输入为进行身份验证而将身份提供程序重定向到的主机名。如果使用 443 以外的非标准端口,则可以将主机名设置为“主机名:端口”。例如,myco.example.com:8443。 |
- 单击添加。
后续步骤
- 在控制台中,转到“资源”>“策略”页面,然后编辑默认访问策略以添加策略规则,从而选择 SAML 身份验证方法名称作为要使用的身份验证方法。请参阅在 Omnissa Access 服务中管理访问策略。
- 编辑第三方身份提供程序的配置以添加保存的 SAML 签名证书 URL。
此页面对您有帮助吗?