當您為 Omnissa Access 部署新增並設定新的 SAML 身分識別提供者執行個體時,可實現高可用性、支援更多使用者驗證方法,並根據使用者 IP 位址範圍提供更靈活的驗證程序管理方式。
先決條件
新增第三方身分識別提供者執行個體之前,請先完成下列工作。
- 確認第三方執行個體符合 SAML 2.0 規範,且 Omnissa Access 服務可連線至該第三方執行個體。
- 協調與第三方身分識別提供者的整合。視身分識別提供者而定,您可能需要同時設定這兩個設定。
- 在 Omnissa Access Console 中設定身分識別提供者時,取得適用的第三方中繼資料資訊以供新增。從第三方執行個體取得的中繼資料資訊可以是中繼資料的 URL,也可以是實際的中繼資料。
程序
-
在 Omnissa Access Console 的整合 > 身分識別提供者頁面中,按一下新增,然後選取 SAML IDP。
-
進行下列設定。
| 表單項目 | 說明 |
|---|---|
| 身分識別提供者名稱 | 輸入此身分識別提供者執行個體的名稱。 |
| SAML 中繼資料 |
新增第三方身分識別提供者 XML 式中繼資料文件,以建立與身分識別提供者的信任關係。
|
| 即時使用者佈建 | 透過即時佈建而建立的使用者會在登入時,根據身分識別提供者所傳送的 SAML 判斷提示進行動態建立及更新。請參閱即時使用者佈建在 Workspace Access 中的運作方式。如果啟用 JIT,請輸入 JIT 目錄的目錄和網域名稱。 |
| 使用者 | 選取包含可使用此身分識別提供者進行驗證之使用者的目錄。 |
| 網路 | 列出了服務中設定的現有網路範圍。 根據使用者的 IP 位址,為使用者選取想要導向至此身分識別提供者執行個體的網路範圍,以便進行驗證。 |
| 驗證方法 |
在驗證方法文字方塊中,輸入要與此第三方身分識別提供者關聯的驗證方法名稱。您可以輸入多種與第三方身分識別提供者建立關聯的驗證方法。為每種驗證方法提供一個識別驗證方法的易記名稱。這是在存取原則中設定的驗證名稱。這是提示使用者登入時顯示的驗證名稱。 在 SAML 內容文字方塊中,將驗證方法名稱對應至第三方身分識別提供者在 SAML 回應中傳送的 SAML 驗證內容。在下拉式功能表中,從常用字串清單中選取 SAML 驗證內容類別字串,也可以輸入自訂字串。 在說明文字方塊中,撰寫相應的內容來協助使用者確定是否應選擇此驗證方法。當此第三方身分識別提供者驗證方法是存取原則規則中的驗證選項時,將在 [選取驗證] 登入提示頁面中顯示說明文字方塊中的文字。 此文字不會自動翻譯為使用者瀏覽器所指定的語言。但是,您可以在 [說明] 文字方塊中將多種語言的內容撰寫為一個單一項目,這項說明將顯示在登入提示頁面上的驗證方法之下。例如: 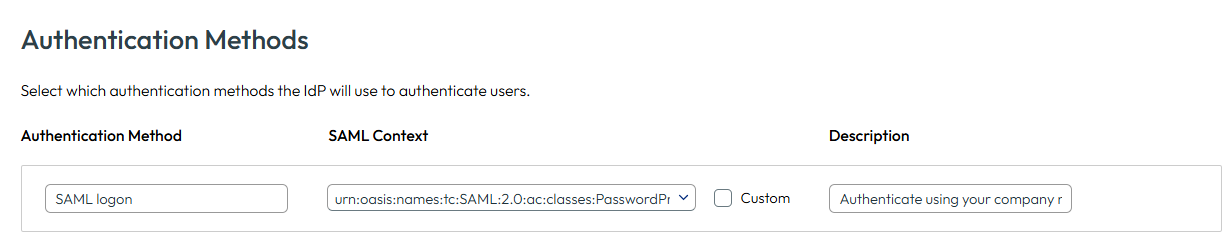 |
| 單一登出組態 |
當使用者從第三方身分識別提供者 (IDP) 登入 Workspace ONE 時,系統會開啟兩個工作階段,其中一個適用於第三方身分識別提供者,另一個則適用於 Workspace ONE 的 Identity Manager 服務提供者。您可以分別管理這些工作階段的存留期。當使用者登出 Workspace ONE 時,隨即會關閉 Workspace ONE 工作階段,但第三方 IDP 工作階段仍可能處於開啟狀態。根據您的安全性需求,您可以啟用單一登出並設定同時登出兩個工作階段,或選擇保留第三方 IDP 的工作階段。 組態選項 1
|
| SAML 簽署憑證 | 按一下服務提供者 (SP) 中繼資料,以查看 Omnissa Access SAML 服務提供者中繼資料的 URL。複製並儲存該 URL。當您在第三方身分識別提供者中編輯 SAML 判斷提示以對應 Omnissa Access 使用者時,會設定此 URL。 |
| IdP 主機名稱 | 如果顯示 [主機名稱] 文字方塊,請輸入身分識別提供者重新導向到的主機名稱,以進行驗證。如果使用的是 443 以外的非標準連接埠,您可以將主機名稱設定為「主機名稱:連接埠」。例如 myco.example.com:8443。 |
- 按一下新增。
後續步驟
- 在主控台中,前往 [資源] > [原則] 頁面,然後編輯預設存取原則,以新增原則規則,從而選取 SAML 驗證方法名稱作為要使用的驗證方法。請參閱在 Omnissa Access 服務中管理存取原則。
- 編輯第三方身分識別提供者的組態,以新增您儲存的 SAML 簽署憑證 URL。
此頁面對您有幫助嗎?