必須正確設定您的憑證授權機構範本,才能進行 Kerberos 憑證發佈。您可以在 Active Directory 憑證服務 (AD CS) 中複製現有的 Kerberos 驗證範本,以便為 iOS Kerberos 驗證設定新的憑證授權機構範本。
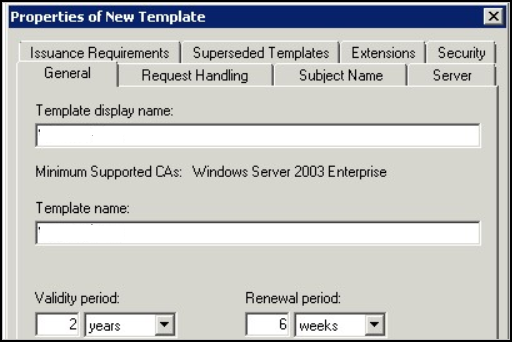
從 AD CS 複製 Kerberos 驗證範本時,您必須在 [新增範本] 對話方塊的 [內容] 中設定下列資訊。
- 一般索引標籤。輸入範本顯示名稱和範本名稱。例如,
iOSKerberos。此名稱是顯示在 [憑證範本] 嵌入式管理單元、[憑證] 嵌入式管理單元和 [憑證授權機構] 嵌入式管理單元中的顯示名稱。 - 要求處理索引標籤。啟用允許匯出私密金鑰。
- 主體名稱索引標籤。選取在要求中提供選項按鈕。在要求憑證時,Workspace ONE UEM 會提供主體名稱。
- 延伸模組索引標籤。定義應用程式原則。
- 選取 [應用程式原則],然後按一下 [編輯] 來新增應用程式原則。將此原則命名為
Kerberos Client Authentication。 - 如下所示新增物件識別碼 (OID):
1.3.6.1.5.2.3.4。請勿變更。 - 在 [應用程式原則的說明] 清單中,刪除所列出 Kerberos 用戶端驗證原則和智慧卡驗證原則以外的所有原則。
- 選取 [應用程式原則],然後按一下 [編輯] 來新增應用程式原則。將此原則命名為
- 安全性索引標籤。將 Workspace ONE UEM 帳戶新增至可使用該憑證的使用者清單中。設定帳戶的權限。設定「完整控制」以允許安全性主體修改憑證範本的所有屬性,包括憑證範本的權限。否則,請根據組織的需求設定權限。
儲存變更。新增範本至 Active Directory 憑證授權機構所使用範本的清單。
在 Workspace ONE UEM 中設定憑證授權機構,並新增憑證範本。
此頁面對您有幫助嗎?