Ihre Zertifizierungsstellenvorlage muss für die Kerberors-Zertifikatverteilung korrekt konfiguriert sein. Sie können die vorhandene Kerberos-Authentifizierungsvorlage in den Active Directory-Zertifikatdiensten (AD CS) duplizieren, um eine neue Zertifizierungsstellenvorlage für die iOS-Kerberos-Authentifizierung zu konfigurieren.
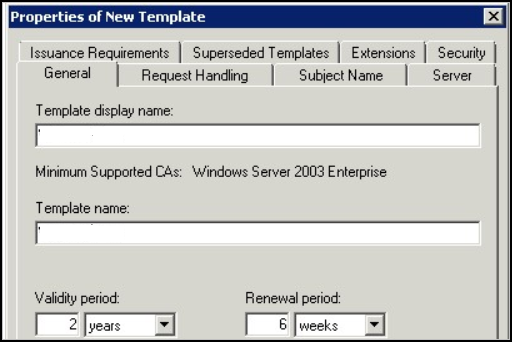
Wenn Sie die Kerberos-Authentifizierungsvorlage von AD CS duplizieren, müssen Sie die nachfolgend aufgeführten Informationen im Dialogfeld „Eigenschaften der neuen Vorlage“ konfigurieren.
- Registerkarte Allgemein. Geben Sie den Anzeigenamen der Vorlage und den Vorlagennamen ein. Beispiel:
iOSKerberos. Dieser Anzeigename wird im Zertifikatsvorlagen-, Zertifikate- und Zertifizierungsstellen-Snap-in dargestellt. - Registerkarte Anforderungsverarbeitung. Aktivieren Sie Exportieren von privatem Schlüssel zulassen.
- Registerkarte Antragstellername. Wählen Sie das Optionsfeld Informationen werden in der Anforderung angegeben aus. Workspace ONE UEM gibt den Antragstellernamen an, wenn das Zertifikat angefordert wird.
- Registerkarte Erweiterungen. Definieren Sie die Anwendungsrichtlinien.
- Wählen Sie „Anwendungsrichtlinien“ aus und klicken Sie auf „Bearbeiten“, um eine neue Anwendungsrichtlinie hinzuzufügen. Nennen Sie diese Richtlinie
Kerberos Client Authentication. - Fügen Sie die Objektkennung (Object Identifier, OID) wie folgt hinzu:
1.3.6.1.5.2.3.4. Nicht ändern. - In der Liste „Beschreibung der Anwendungsrichtlinien“ löschen Sie alle aufgeführten Richtlinien außer der Richtlinie „Kerberos-Clientauthentifizierung“ und der Richtlinie „Smartcard-Authentifizierung“.
- Wählen Sie „Anwendungsrichtlinien“ aus und klicken Sie auf „Bearbeiten“, um eine neue Anwendungsrichtlinie hinzuzufügen. Nennen Sie diese Richtlinie
- Registerkarte Sicherheit. Entfernen Sie die Berechtigung Registrieren für Domänenbenutzer. Stellen Sie sicher, dass nur Administratoren und das Omnissa CA-Dienstkonto über die Berechtigung Registrieren verfügen. Fügen Sie das Omnissa CA-Dienstkonto zur Liste der Benutzer hinzu, die ein Zertifikat anfordern können, und aktivieren Sie unter „Berechtigungen“ das Kontrollkästchen Registrieren für das Dienstkonto.
- Für alle CA-Integrationen empfiehlt Omnissa, Zertifikatsanforderungen auf Anzeichen verdächtiger Aktivitäten zu überwachen.
Speichern Sie die Änderungen. Fügen Sie die Vorlage der Liste der Vorlagen hinzu, die von der Active Directory-Zertifizierungsstelle verwendet werden.
Konfigurieren Sie in Workspace ONE UEM die Zertifizierungsstelle und fügen Sie die Zertifikatsvorlage hinzu.
War diese Seite hilfreich?