Seu modelo de autoridade de certificação deve ser devidamente configurado para a distribuição de certificado Kerberos. Você pode duplicar o modelo de Autenticação Kerberos existente nos Serviços de Certificados do Active Directory (AD CS) para configurar um novo modelo de autoridade de certificação para a autenticação Kerberos do iOS.
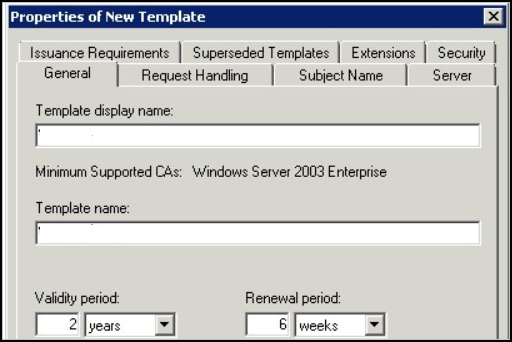
Quando você duplica o modelo de autenticação Kerberos a partir do AD CS, é necessário configurar as seguintes informações na caixa de diálogo Propriedades do Novo Modelo.
- Guia Geral. Digite o Nome para exibição do modelo e o Nome do modelo. Por exemplo,
iOSKerberos. Esse é o nome para exibição mostrado nos snap-ins Modelos de Certificado, Certificados e Autoridade de Certificação. - Guia Tratamento de Solicitação. Habilite Permitir que a chave privada seja exportada.
- Guia Nome da Entidade. Selecione o botão de opções Fornecer na solicitação. O Workspace ONE UEM fornece o nome da entidade quando o certificado é solicitado.
- Guia Extensões. Defina as políticas de aplicativo.
- Selecione Políticas de Aplicativos e clique em Editar para adicionar uma nova política de aplicativos. Nomeie esta política como
Kerberos Client Authentication. - Adicione o identificador de objeto (OID) da seguinte maneira:
1.3.6.1.5.2.3.4. Não altere. - Na lista Descrição das políticas de aplicativo, exclua todas as políticas listadas, exceto a política de Autenticação de cliente Kerberos e a política de Autenticação por cartão inteligente.
- Selecione Políticas de Aplicativos e clique em Editar para adicionar uma nova política de aplicativos. Nomeie esta política como
- Guia Segurança. Remova a permissão Inscrever para usuários do domínio. Verifique se somente Administradores e a conta de serviço da CA da Omnissa têm a permissão Inscrever. Adicione a conta de serviço da CA da Omnissa à lista de usuários que podem solicitar um certificado e marque a caixa de seleção Inscrever em Permissões para a conta de serviço.
- Para todas as integrações de CA, a Omnissa recomenda o monitoramento de solicitações de certificado para sinais de atividades suspeitas.
Salve as alterações. Adicione o modelo à lista de modelos utilizados pelo Autoridade de certificação do Active Directory.
No Workspace ONE UEM, configure a Autoridade de certificação e adicione o Modelo de Certificado.
Esta página foi útil?