Durante la implementación de Omnissa Access, la instancia de Omnissa Access se configura dentro de la propia red interna. Un equilibrador de carga o un proxy inverso, como Unified Access Gateway, NSX® Advanced Load Balancer™, Apache o Nginx, es un componente obligatorio de toda implementación de Omnissa Access y debe instalarse en la DMZ antes de comenzar la implementación.
El equilibrador de carga o el proxy inverso proporciona el único punto de entrada necesario para ampliar el entorno con el tiempo, agregar instancias para garantizar la redundancia y distribuir el tráfico por toda la implementación. La alta disponibilidad requiere un equilibrador de carga. No se admiten implementaciones de un solo nodo.
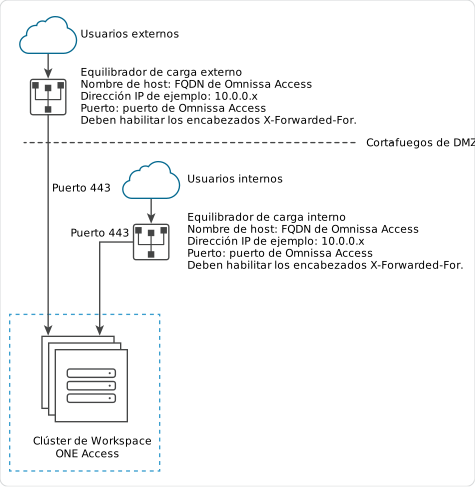
El diagrama siguiente muestra la arquitectura de implementación básica que puede usar para habilitar el acceso externo.
Nota: El mismo FQDN de Omnissa Access se utiliza para el acceso interno y externo en esta implementación.
Especificar el FQDN de Omnissa Access durante la implementación
Durante la implementación del dispositivo de Omnissa Access, debe usar un único FQDN de Omnissa Access y el número de puerto. Estos valores deben dirigir al FQDN al que desea que los usuarios finales obtengan acceso.
El equipo de Omnissa Access siempre se ejecuta a través del puerto 443.
Opciones del equilibrador de carga para configurar
La configuración del equilibrador de carga incluye habilitar encabezados X-Forwarded-For y establecer correctamente el tiempo de espera del equilibrador de carga. Además, se debe configurar la confianza SSL entre el equilibrador de carga y la máquina de Omnissa Access.
-
Encabezados X-Forwarded-For
Debe habilitar encabezados X-Forwarded-For para su equilibrador de carga. Esto determina el método de autenticación. Consulte la documentación proporcionada por el proveedor de su equilibrador de carga para obtener más información.
-
Tiempo de espera del equilibrador de carga
Para que Omnissa Access funcione correctamente, es posible que necesite aumentar el valor predeterminado correspondiente al tiempo de espera para las solicitudes del equilibrador de carga. Este valor se expresa en minutos. Si el valor del tiempo de espera es demasiado bajo, puede que se muestre el mensaje "Error 502: El servicio no se encuentra disponible".
-
No bloquear cookies de sesión
No bloquee las cookies de sesión agregando reglas al equilibrador de carga. Si agrega reglas de este tipo al equilibrador de carga, puede producirse un comportamiento incoherente y solicitudes erróneas.
-
Compatibilidad con WebSocket
El equilibrador de carga debe admitir WebSocket para habilitar los canales de comunicación segura entre las instancias de conector y los nodos de Omnissa Access.
Para su implementación, si Workspace ONE Hub Services está integrado, se requiere la compatibilidad con WebSocket para las notificaciones de Hub Services. Por lo tanto, se debe proporcionar la compatibilidad de WebSocket para los navegadores y los dispositivos de los usuarios finales.
-
Cifrados con confidencialidad directa
Los requisitos de App Transport Security (ATS) de Apple se aplican a la aplicación Workspace ONE en iOS. Para permitir que los usuarios utilicen la aplicación Workspace ONE en iOS, el equilibrador de carga debe usar cifrados que proporcionen confidencialidad directa. Los siguientes conjuntos de cifrado cumplen este requisito:
- ECDHE_ECDSA_AES y ECDHE_RSA_AES en modo GCM (AES-GCM con SHA-256/384)
- Cualquier conjunto de cifrado TLS 1.3 (todos los conjuntos de cifrado TLS 1.3 proporcionan confidencialidad directa por diseño)
Como se indica en la documentación de Seguridad de las plataformas de Apple:
"Por defecto, la seguridad de transporte de las apps limita la selección de cifrados para incluir solo conjuntos que proporcionen la confidencialidad directa, concretamente: ECDHE_ECDSA_AES y ECDHE_RSA_AES en modo Galois/Counter (GCM)... Los servidores deben ser compatibles con TLS 1.2 y con la confidencialidad directa, y los certificados deben ser válidos y estar firmados mediante SHA-256 o algo más seguro, con un mínimo de una clave RSA de 2048 bits o una clave de curva elíptica de 256 bits".
¿Le resultó útil esta página?