ユーザーが Workspace ONE にログインするときにコネクタベースの RADIUS(クラウド デプロイ)認証方法を使用するように、Omnissa Access Connector でユーザー認証サービスを構成します。Omnissa Access コンソールで RADIUS 認証方法を有効にし、RADIUS 設定を構成します。
前提条件
-
認証マネージャー サーバで RADIUS ソフトウェアをインストールして構成します。RADIUS の 2 要素認証ソリューションは、異なるサーバにインストールされた認証マネージャとともに機能するので、RADIUS サーバを構成し、Omnissa Access サービスにアクセスできるようにする必要があります。RADIUS 認証については、ベンダーの構成ドキュメントに従ってください。
Omnissa Access サービスで RADIUS を構成するには、次の RADIUS サーバ情報が必要です。
- RADIUS サーバの IP アドレスまたは DNS 名。
- 認証ポート番号。認証ポートは、通常 1812 です。
- 認証タイプ。認証タイプには、PAP(パスワード認証プロトコル)、CHAP(チャレンジ ハンドシェイク認証プロトコル)、MSCHAP1 および MSCHAP2(Microsoft チャレンジ ハンドシェイク認証プロトコル、バージョン 1 および 2)があります。
- RADIUS プロトコル メッセージで暗号化および復号化に使用される RADIUS 共有シークレット。
- RADIUS 認証に必要な特定のタイムアウトおよび再試行の値。
-
Omnissa Access Connector のコンポーネントとしてインストールされたユーザー認証サービス。
手順
-
Omnissa Access コンソールの [統合] > [コネクタ認証方法] ページで、[新規] をクリックし [RADIUS (クラウド デプロイ)] を選択します。
-
この認証方法を使用して構成するには、[ディレクトリ] と [サービス ホスト] を選択し、[次へ] をクリックします。
-
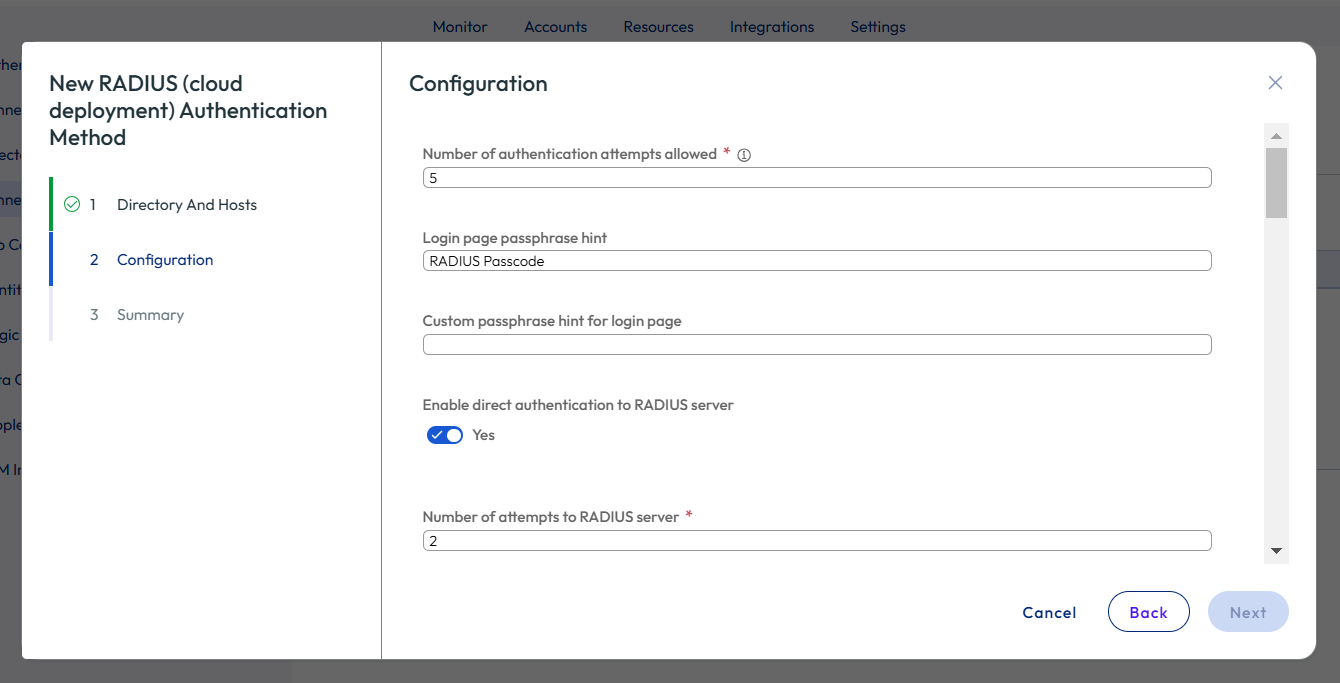
RADIUS 認証方法設定を構成します。
オプション アクション 許可されている認証試行回数 RADIUS を使用してログインする場合のログイン失敗が許可される最大回数を入力します。デフォルトは、5 回です。 ログイン ページのパスフレーズのヒント 正しい RADIUS パスコードの入力をユーザーに促すために、ユーザー ログイン ページに表示するテキスト文字列を入力します。デフォルトのテキスト文字列は、[RADIUS パスコード] です。デフォルトのメッセージは「RADIUS パスコードを入力してください」です。 ログイン ページのカスタム パスフレーズのヒント このテキスト ボックスにカスタム パスフレーズのヒントを入力すると、ログイン ページのパスフレーズのヒントの代わりに、このヒントがメッセージとしてユーザー ログイン ページに表示されます。たとえば、[Active Directory パスワード、それから SMS パスコードを入力してください] でこのテキスト ボックスを構成すると、ログイン ページには「Active Directory パスワード、それから SMS パスコードを入力してください。」というメッセージが表示されます。 RADIUS サーバへの直接認証の有効化 [いいえ] を [はい] に変更すると、直接ユーザー認証が有効になります。ユーザーは認証情報を再入力する必要はありません。この場合、パスワードには同じユーザー名が使用されます。
RADIUS サーバで Access-Challenge が構成されている場合にのみ、このオプションを有効にします。
RADIUS サーバへの直接認証を使用するには、RADIUS サーバと Active Directory の両方でユーザー名を同様に構成する必要があります。Active Directory のユーザー名 JSmith は RADIUS サーバの jsmith と一致しないことに注意してください。RADIUS サーバへの試行回数 再試行の合計回数を入力します。プライマリ サーバが反応しない場合、サービスは決められた時間が経つまで待機してからもう一度再試行します。 サーバ タイムアウト(秒) RADIUS サーバのタイムアウトを秒単位で入力します。この時間が経過しても RADIUS サーバが応答しない場合には、再試行が送信されます。 RADIUS サーバのホスト名/アドレス (オプション)RADIUS サーバのホスト名または IP アドレスを入力します。 認証ポート RADIUS 認証ポート番号を入力します。ポートは、通常 1812 です。 アカウント ポート ポート番号に 0 を入力します。アカウント ポートは現在使用されません。 認証タイプ RADIUS サーバでサポートされている認証プロトコルを入力します。PAP、CHAP、MSCHAP1、MSCHAP2 のいずれかを入力します。 共有シークレット RADIUS サーバと Omnissa Access サービス間で使用される共有シークレット キーを入力します。 レルムのプリフィックス (オプション)ユーザー アカウントの場所はレルムと呼ばれます。使用するレルムのプリフィックスを入力します。 レルムのプリフィックス文字列を入力すると、ユーザー名が RADIUS サーバに送信されるときに、その文字列が名前の先頭に置かれます。たとえば、jdoe というユーザー名が入力され、レルムのプリフィックスとして DOMAIN-A\ が指定された場合は、DOMAIN-A\jdoe というユーザー名が RADIUS サーバに送信されます。レルム テキスト ボックスを構成しない場合は、入力したユーザー名だけが送信されます。 レルムのサフィックス (オプション)レルムのサフィックスを指定すると、その文字列はユーザー名の末尾に置かれます。たとえば、サフィックスが @myco.com の場合は、jdoe@myco.com というユーザー名が RADIUS サーバに送信されます。 基本の MSCHAPv2 検証を有効化 [いいえ] を [はい] に変更すると、基本の MS-CHAPv2 検証が有効になります。このオプションが [はい] に設定されている場合、RADIUS サーバからの応答の追加の検証はスキップされます。デフォルトでは、完全な検証が実行されます。 -
セカンダリ RADIUS サーバを有効にして、高可用性を実現できます。
セカンダリ サーバは、手順 4 の説明に従って構成します。
-
[次へ] をクリックし、構成を確認して [保存] をクリックします。
次のステップ
組み込み ID プロバイダの構成ページに、認証方法として RADIUS を追加します。
デフォルトのアクセス ポリシーに RADIUS 認証方法を追加します。コンソールで、[リソース] > [ポリシー] ページに移動し、デフォルトのポリシー ルールを編集して、RADIUS 認証方法をルールに追加します。「Omnissa Access サービスでのアクセス ポリシーの管理」を参照してください。
高可用性を実現するために、この RADIUS 認証方法を、エンタープライズ サービス ユーザー認証コンポーネントがインストールされている他の登録済み Omnissa Access Connector に関連付けます。
Was this page helpful?