Você configura o serviço de Autenticação do Usuário no Omnissa Access Connector para usar o método de autenticação RADIUS (implantação em nuvem) baseado no conector quando os usuários fazem login no Workspace ONE. Ative o método de autenticação RADIUS e defina as configurações do RADIUS no console do Omnissa Access.
Pré-requisitos
-
Instale e configure o software do RADIUS em um servidor do gerenciador de autenticação. Como as soluções de autenticação de dois fatores RADIUS funcionam com os gerenciadores de autenticação instalados em servidores separados, o servidor RADIUS deve ser configurado e estar acessível ao serviço do Omnissa Access. Para a autenticação RADIUS, siga a documentação de configuração do fornecedor.
As seguintes informações do servidor RADIUS são necessárias para configurar o RADIUS no serviço do Omnissa Access.
- Endereço IP ou nome DNS do servidor RADIUS.
- Números da porta de autenticação. A porta de autenticação é normalmente 1812.
- Tipo de autenticação. Os tipos de autenticação incluem protocolo PAP (Password Authentication Protocol), protocolo CHAP (Challenge Handshake Authentication Protocol), protocolo MSCHAP1 e MSCHAP2 (Microsoft Challenge Handshake Authentication Protocol, versões 1 e 2).
- Segredo compartilhado do RADIUS usado para criptografia e descriptografia em mensagens do protocolo RADIUS.
- Valores específicos de tempo limite e repetição necessários para a autenticação RADIUS.
-
O serviço de Autenticação do Usuário instalado como um componente do Omnissa Access Connector.
Procedimento
-
No console do Omnissa Access, na página Integrações > Métodos de Autenticação do Conector, clique em NOVO e selecione RADIUS (implantação na nuvem).
-
Para configurar com esse método de autenticação, selecione o Diretório e o Host de Serviço e clique em AVANÇAR.
-
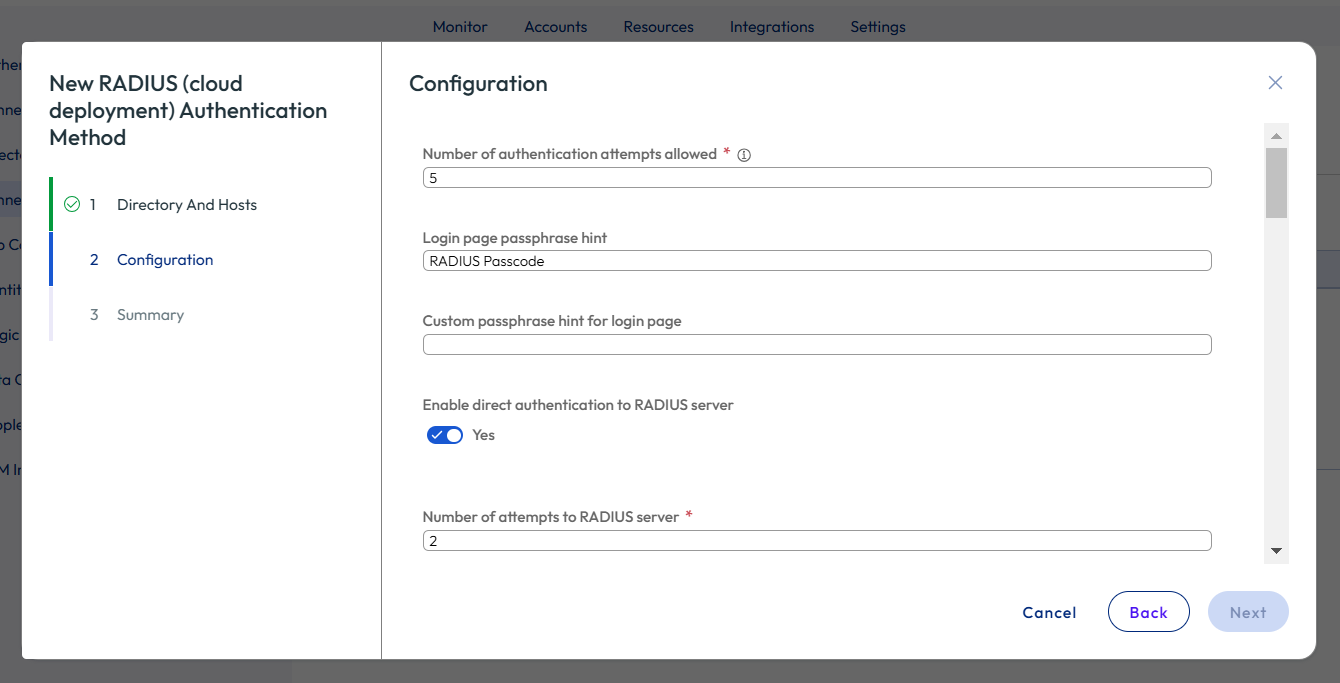
Defina as configurações do método de autenticação RADIUS.
Opção Ação Número de tentativas de autenticação permitidas Insira o número máximo de tentativas de login com falha ao usar o RADIUS para fazer o logon. O padrão é de cinco tentativas. Dica da frase-chave na página de logon Digite a cadeia de caracteres de texto a ser exibida como a mensagem na página de logon do usuário para direcioná-los a inserir o código de acesso do RADIUS correto. A cadeia de caracteres de texto padrão é Código de Acesso do RADIUS. A mensagem padrão é Digite o Código de Acesso do RADIUS. Dica de frase secreta para a página de logon Se você digitar uma dica de frase-chave personalizada nessa caixa de texto, a dica será exibida como a mensagem na página de logon do usuário, em vez da dica da frase secreta na página de logon. Por exemplo, se essa caixa de texto for configurada com Digite a senha do AD primeiro e, em seguida, o código de acesso de SMS, a mensagem da página de logon será Digite a senha do AD primeiro e, em seguida, o código de acesso de SMS. Ativar autenticação direta para o servidor RADIUS Altere NÃO para SIM para ativar a autenticação direta do usuário. Os usuários não precisam reinserir suas credenciais. Nesse caso, o mesmo nome de usuário é usado para a senha.
Só ative essa opção quando Acesso-Desafio estiver configurado no servidor RADIUS.
Para usar a autenticação direta para o servidor RADIUS, o nome do usuário deve ser configurado da mesma maneira no servidor RADIUS e no Active Directory. Observe que um nome de usuário JSmith no Active Directory não corresponde a jsmith no servidor RADIUS.Número de tentativas do servidor RADIUS Insira o número total de novas tentativas. Se o servidor primário não responder, o serviço aguardará o tempo configurado antes de tentar novamente. Tempo limite do servidor em segundos Insira o tempo limite do servidor RADIUS em segundos. Depois disso, uma nova tentativa será enviada se o servidor RADIUS não responder. Endereço/Nome do Host do Servidor RADIUS (Opcional) Digite o nome do host ou o endereço IP do servidor RADIUS. Porta de autenticação Digite o número da porta de autenticação RADIUS. Normalmente, a porta é 1812. Porta de contabilização Insira 0 para o número da porta. A porta de contabilização não é usada no momento. Tipo de autenticação Insira o protocolo de autenticação suportado pelo servidor RADIUS. PAP, CHAP, MSCHAP1 OU MSCHAP2. Segredo compartilhado Digite o segredo compartilhado que é usado entre o servidor RADIUS e o serviço do Omnissa Access. Prefixo do Território (Opcional) A localização da conta do usuário é chamada território. Digite o prefixo do território a ser usado. Se você inserir uma cadeia de prefixo do território, a cadeia de caracteres será colocada no começo do nome de usuário quando o nome for enviado ao servidor RADIUS. Por exemplo, se o nome de usuário for inserido como jdoe e o prefixo do território DOMAIN-A\ for especificado, o nome de usuário DOMAIN-A\jdoe será enviado ao servidor RADIUS. Se você não configurar as caixas de texto de Território, somente o nome de usuário inserido será enviado. Sufixo do território (Opcional) Se você especificar um sufixo do território, a sequência de caracteres será colocada no final do nome de usuário. Por exemplo, se o sufixo for @myco.com, o nome de usuário jdoe@myco.com será enviado ao servidor RADIUS. Ativar validação básica do MSCHAPv2 Altere NÃO para SIM para ativar a validação básica do MS-CHAPv2. Se essa opção estiver definida como SIM, a validação adicional de resposta do servidor RADIUS servidor será ignorada. Por padrão, a validação completa será executada. -
Você pode habilitar um servidor RADIUS secundário para alta disponibilidade.
Configure o servidor secundário como descrito na etapa 4.
-
Clique em AVANÇAR para examinar a configuração e clique em SALVAR.
Próximo passo
Adicione o RADIUS como um método de autenticação à página de configuração do provedor de identidade integrado.
Adicione o método de autenticação RADIUS à política de acesso padrão. No console, acesse a página Recursos > Políticas e edite as regras de política padrão para adicionar o método de autenticação RADIUS à regra. Consulte Gerenciar políticas de acesso do serviço do Omnissa Access.
Para alta disponibilidade, associe esse método de autenticação RADIUS a outros Omnissa Access Connectors registrados nos quais o componente Autenticação do Usuário do serviço empresarial está instalado.
Was this page helpful?