您可以在 Omnissa Access Connector 中配置用户身份验证服务,以便在用户登录到 Workspace ONE 时使用基于连接器的 RADIUS(云部署)身份验证方法。您可以在 Omnissa Access 控制台中启用 RADIUS 身份验证方法并配置 RADIUS 设置。
必备条件
-
在身份验证管理器服务器上安装并配置 RADIUS 软件。由于 RADIUS 双因素身份验证解决方案可与不同服务器上安装的身份验证管理器配合使用,因此必须配置 RADIUS 服务器,并且 Omnissa Access 服务可访问该服务器。对于 RADIUS 身份验证,请按照供应商的配置文档进行操作。
需要提供以下 RADIUS 服务器信息以在 Omnissa Access 服务上配置 RADIUS。
- RADIUS 服务器的 IP 地址或 DNS 名称。
- 身份验证端口号。身份验证端口通常为 1812。
- 身份验证类型。身份验证类型包括 PAP(密码身份验证协议)、CHAP(质询握手身份验证协议)、MSCHAP1 和 MSCHAP2(Microsoft 质询握手身份验证协议版本 1 和 2)。
- 用于在 RADIUS 协议消息中加密和解密的 RADIUS 共享密钥。
- RADIUS 身份验证所需的特定超时和重试值。
-
用户身份验证服务作为 Omnissa Access Connector 的一个组件安装。
过程
-
在 Omnissa Access 控制台的集成 > 连接器身份验证方法页面中,单击新建,然后选择 RADIUS (云部署)。
-
要使用此身份验证方法进行配置,请选择目录和服务主机,然后单击下一步。
-
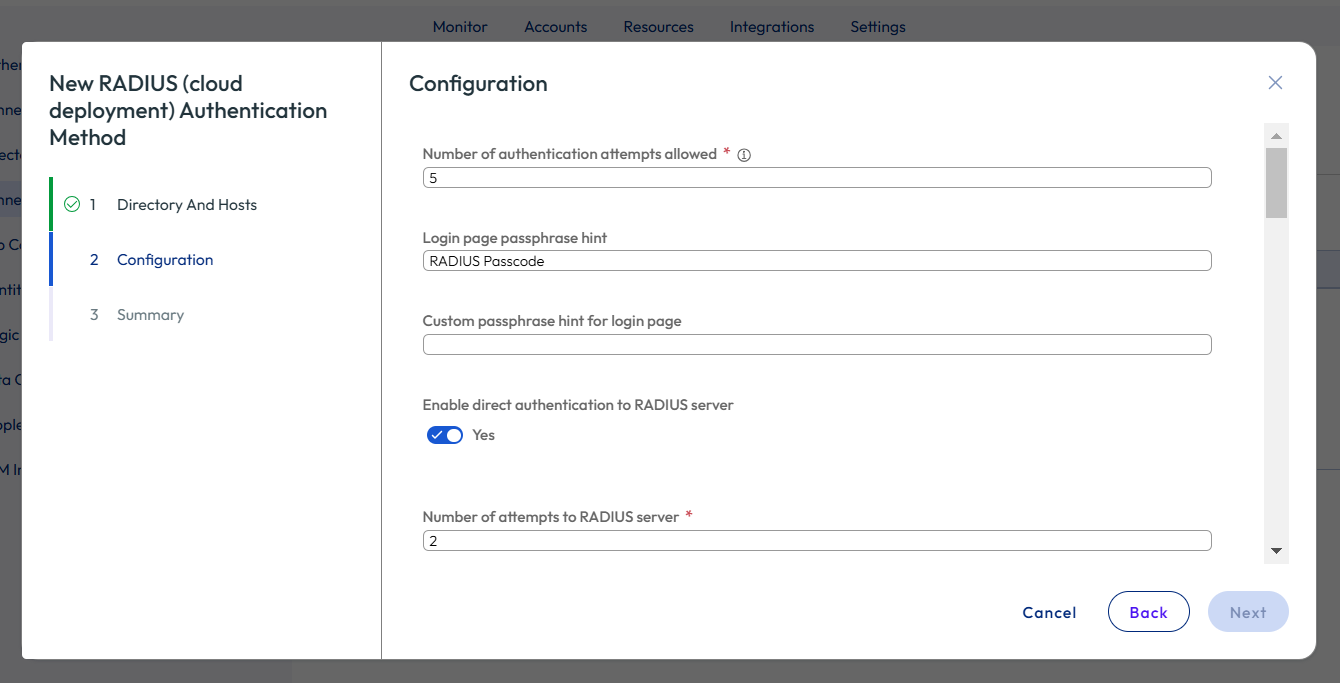
配置 RADIUS 身份验证方法设置。
选项 操作 允许的身份验证尝试次数 输入在使用 RADIUS 登录时的最大失败登录尝试次数。默认为尝试 5 次。 登录页密码短语提示 输入在用户登录页面上作为消息显示的文本字符串,以指示用户输入正确的 RADIUS 通行码。默认文本字符串为 RADIUS Passcode。默认消息为请输入 RADIUS 通行码 (Please enter the RADIUS Passcode)。 登录页面的自定义密码短语提示 如果在此文本框中输入一个自定义密码短语提示,则该提示将作为消息显示在用户登录页面上,而不是显示登录页面密码短语提示。例如,如果该文本框配置为先输入 AD 密码,然后输入 SMS 通行码 (Enter your AD password first and then SMS passcode),则登录页消息显示先输入 AD 密码,然后输入 SMS 通行码 (Enter your AD password first and then SMS passcode)。 对 RADIUS 服务器启用直接身份验证 将“否”更改为是以启用直接用户身份验证。用户无需重新输入其凭据。在这种情况下,将使用同一用户名作为密码。
仅当在 RADIUS 服务器中配置了访问质询时,才应启用此选项。
要对 RADIUS 服务器使用直接身份验证,必须以相同的方式在 RADIUS 服务器和 Active Directory 中配置用户名。请注意,Active Directory 中的用户名 JSmith 与 RADIUS 服务器中的 jsmith 不匹配。尝试访问 RADIUS 服务器的次数 输入总重试次数。如果主服务器没有响应,该服务将等待配置的时间后再重试。 服务器超时(秒) 输入 RADIUS 服务器超时(秒);如果 RADIUS 服务器没有响应,将在这段时间过后发送重试。 RADIUS 服务器主机名/地址 (可选)输入 RADIUS 服务器的主机名或 IP 地址。 身份验证端口 输入 RADIUS 身份验证端口号。该端口通常为 1812。 计帐端口 输入 0 以作为端口号。当前未使用计帐端口。 身份验证类型 输入 RADIUS 服务器支持的身份验证协议。PAP、CHAP、MSCHAP1 或 MSCHAP2。 共享密码 输入在 RADIUS 服务器和 Omnissa Access 服务之间使用的共享密码。 领域前缀 (可选)用户帐户位置称为领域。输入要使用的领域前缀。 如果输入领域前缀字符串,在将用户名发送到 RADIUS 服务器时,将该字符串放在用户名的开头。例如,如果输入用户名 jdoe 并指定领域前缀 DOMAIN-A\,则将用户名 DOMAIN-A\jdoe 发送到 RADIUS 服务器。如果未配置“领域”文本框,则仅发送输入的用户名。 领域后缀 (可选)如果指定领域后缀,则将该字符串放在用户名的末尾。例如,如果后缀为 @myco.com,则将用户名 jdoe@myco.com 发送到 RADIUS 服务器。 启用基本 MSCHAPv2 验证 将“否”更改为是以启用基本 MS-CHAPv2 验证。如果将此选项设置为“是”,则会跳过对来自 RADIUS 服务器的响应的额外验证。默认情况下,将执行完整验证。 -
您可以启用辅助 RADIUS 服务器以实现高可用性。
请按照步骤 4 中所述配置辅助服务器。
-
单击下一步以查看配置,然后单击保存。
后续步骤
将 RADIUS 作为身份验证方法添加到内置身份提供程序配置页面。
将 RADIUS 身份验证方法添加到默认访问策略中。在控制台中,转到资源 > 策略页面,然后编辑默认策略规则以将 RADIUS 身份验证方法添加到规则中。请参阅在 Omnissa Access 服务中管理访问策略。
为实现高可用性,请将此 RADIUS 身份验证方法关联到安装了企业服务用户身份验证组件的其他已注册 Omnissa Access Connector。
Was this page helpful?