Okta를 Security Events Service의 외부 소스로 구성하려면 Okta 관리 콘솔에서 API 서비스 애플리케이션을 생성하고 Security Events Service 콘솔에서 외부 소스를 생성합니다.
참고: 다른 타사 제품을 통합하려면 Security Events Service에서 타사 제품을 외부 소스로 구성을 참조하십시오.
사전 요구 사항
- Omnissa Risk Analytics 추가 기능 라이센스
- Okta 관리 콘솔에서의 관리자 역할
- Omnissa Connect에서의 관리자 역할
1단계: Okta에서 API 서비스 애플리케이션 생성
Security Events Service에서 Okta를 외부 소스로 추가하려면 먼저 Okta에서 API 서비스 애플리케이션을 생성하고 구성해야 합니다.
-
관리자로 Okta 관리 콘솔에 로그인합니다.
-
애플리케이션 > 애플리케이션을 선택합니다.
-
애플리케이션 통합 생성을 클릭합니다.
-
API 서비스를 선택하고 다음을 클릭합니다.
-
애플리케이션의 이름을 입력하고 저장을 클릭합니다.
-
애플리케이션의 일반 탭에서 공용/개인 키 쌍을 생성합니다.
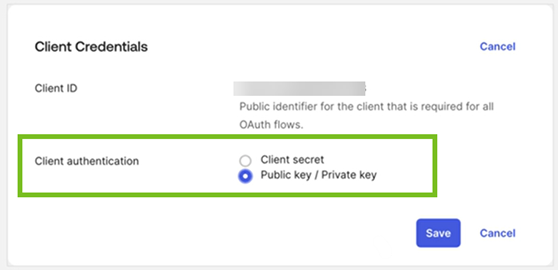
- 클라이언트 자격 증명 섹션에서 편집을 클릭한 다음 클라이언트 인증을 위한 공용 키/개인 키 옵션을 선택합니다.
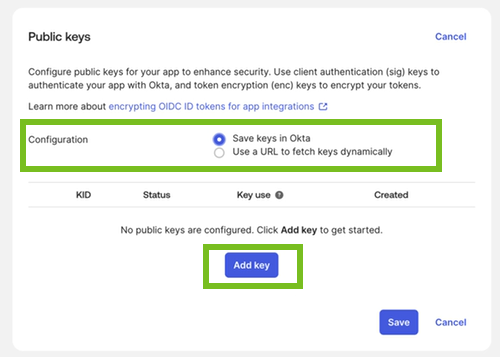
- 공용 키 섹션에서 편집을 클릭하고 Okta에 키 저장 옵션이 선택되었는지 확인한 다음 키 추가를 클릭합니다.
- 공용 키 추가 팝업 창에서 새 키 생성을 클릭한 다음 클립보드에 복사를 클릭하여 개인 키를 복사합니다.
중요: 계속하기 전에 키를 복사하여 안전한 위치에 저장합니다. 팝업 창을 닫은 후에는 키가 표시되지 않습니다. 나중에 Security Events Service 콘솔에서 소스를 구성해야 합니다. - 팝업 창에서 완료를 클릭합니다.
- 공개 키 섹션에서 저장을 클릭합니다.
- 클라이언트 자격 증명 섹션에서 저장을 클릭합니다.
- 클라이언트 자격 증명 섹션에서 클라이언트 ID를 복사하고 저장합니다. 나중에 Security Events Service에서 소스를 구성해야 합니다.
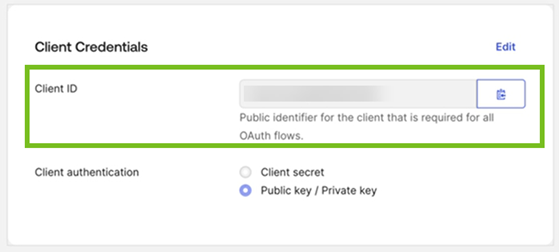
- 클라이언트 자격 증명 섹션에서 편집을 클릭한 다음 클라이언트 인증을 위한 공용 키/개인 키 옵션을 선택합니다.
-
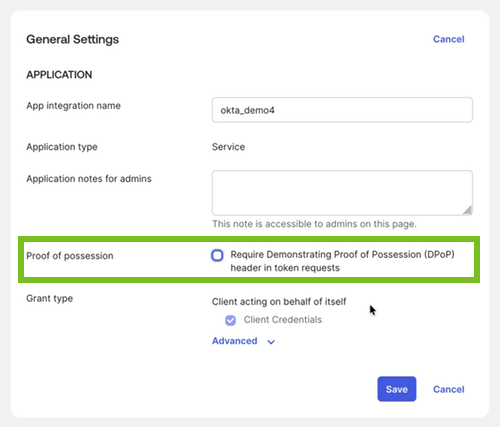
일반 설정 - 애플리케이션 섹션에서 편집을 클릭하고 소유 증명: 토큰 요청에서 DPoP(소유 증명) 헤더 필요 옵션의 선택을 취소한 후 저장을 클릭합니다.
-
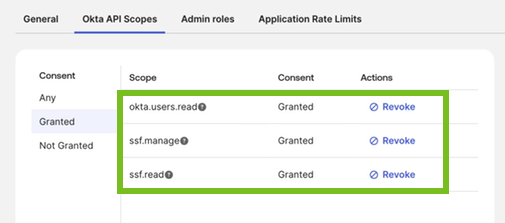
Okta API 범위 탭을 선택하고 다음 범위를 부여합니다.
ssf.readssf.manageokta.users.read
그런 다음 왼쪽 창에서 부여됨 탭을 선택하고 범위가 부여되었는지 확인합니다.
-
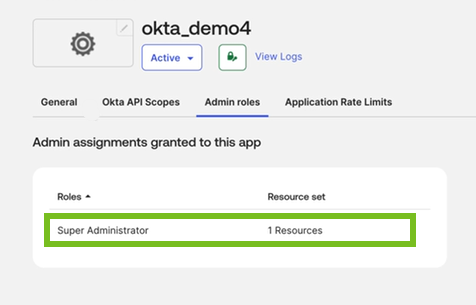
애플리케이션에 슈퍼 관리자 역할을 할당합니다.
- 관리자 역할 탭을 선택합니다.
- 할당 편집을 클릭합니다.
- 할당 완료 섹션에서 슈퍼 관리자 역할을 선택합니다.
- 변경 사항 저장을 클릭합니다.
- Okta Verify 코드를 입력하라는 메시지가 표시되면 입력하여 관리 콘솔에 다시 로그인합니다.
- 애플리케이션으로 이동하고 관리자 역할 탭을 선택한 후 슈퍼 관리자 역할이 나타나는지 확인합니다.
2단계: Security Events Service에서 Okta를 외부 소스로 추가
Okta 관리 콘솔에서 API 서비스 애플리케이션을 생성한 후 Security Events Service 콘솔에서 Okta를 외부 소스로 구성합니다.
시작하기 전에 다음 정보가 있는지 확인합니다.
- Okta API 서비스 애플리케이션의 클라이언트 ID
- Okta API 서비스 애플리케이션의 개인 키
- Okta 테넌트 URL
-
Omnissa Connect에 로그인합니다.
-
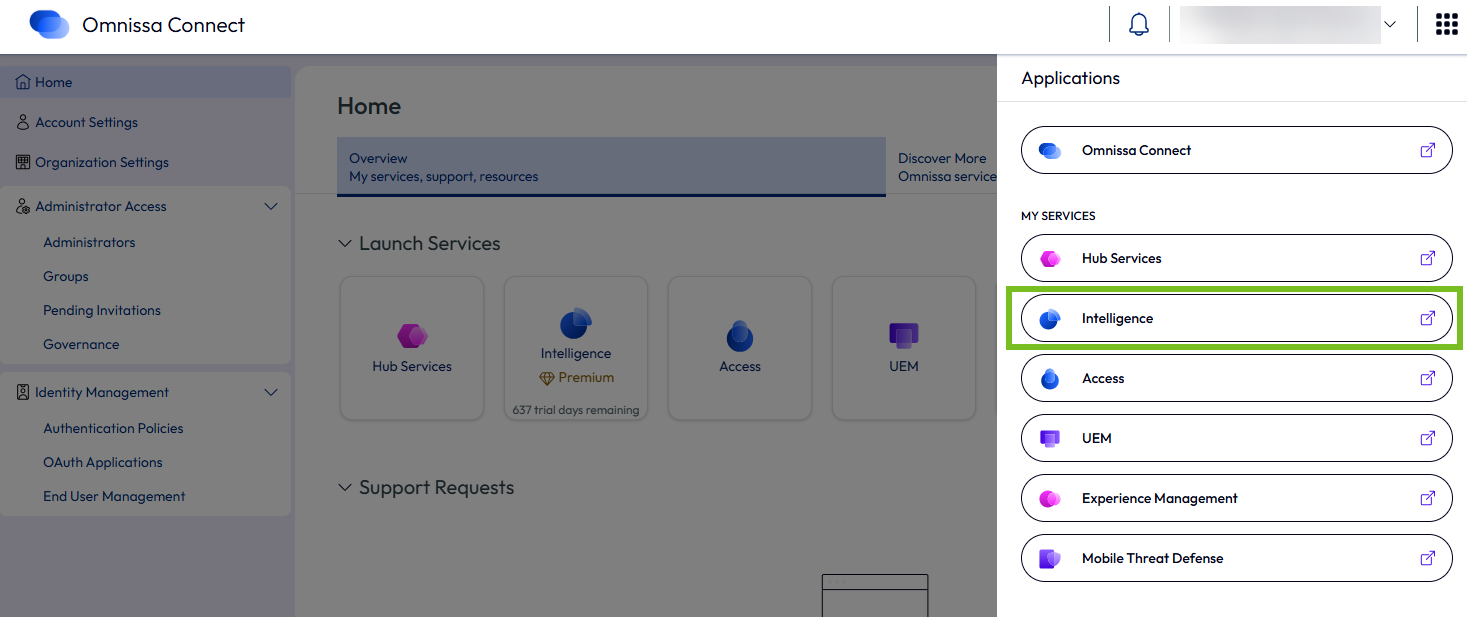
오른쪽 상단 모서리에 있는 메뉴에서 Intelligence를 선택하여 Intelligence Console로 이동합니다.
-
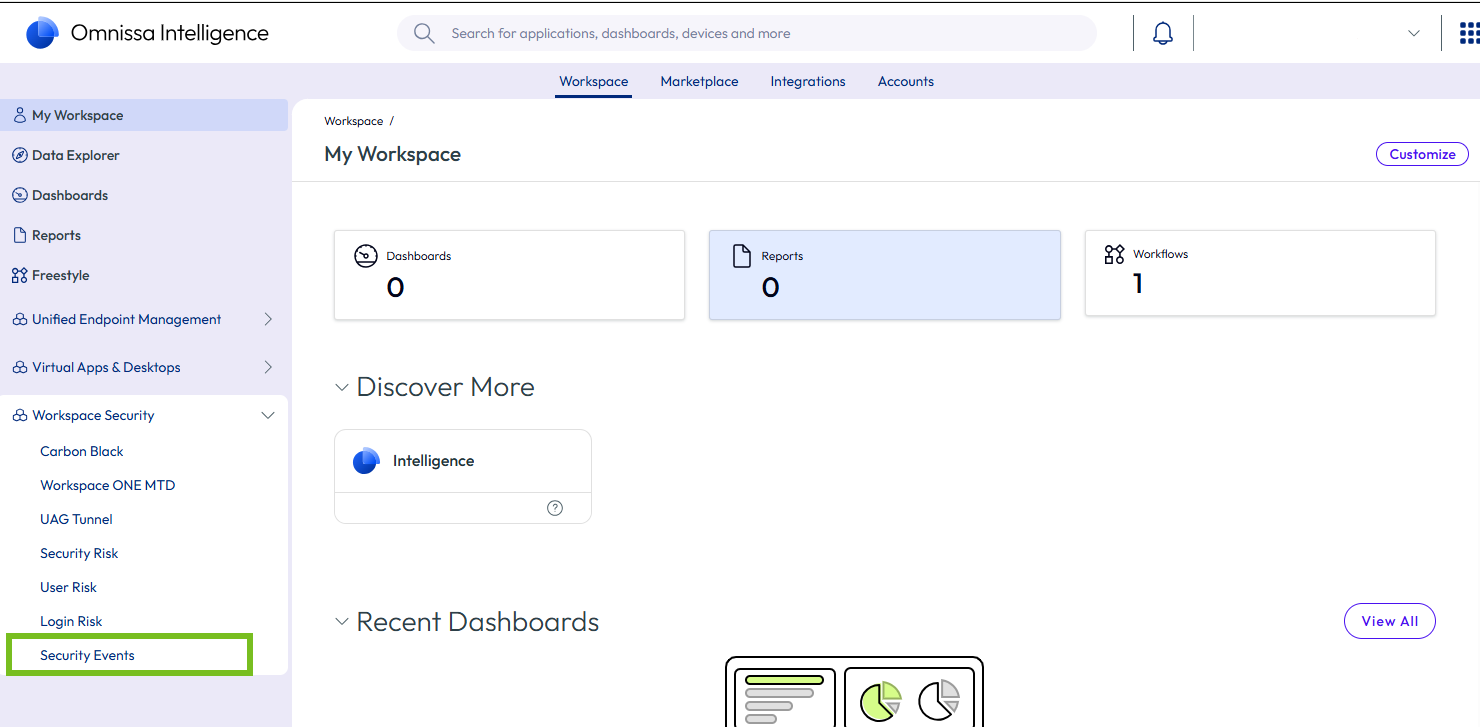
Intelligence Console의 왼쪽 창에서 Workspace 보안 > 보안 이벤트를 선택합니다.
-
보안 이벤트 시작을 클릭합니다.
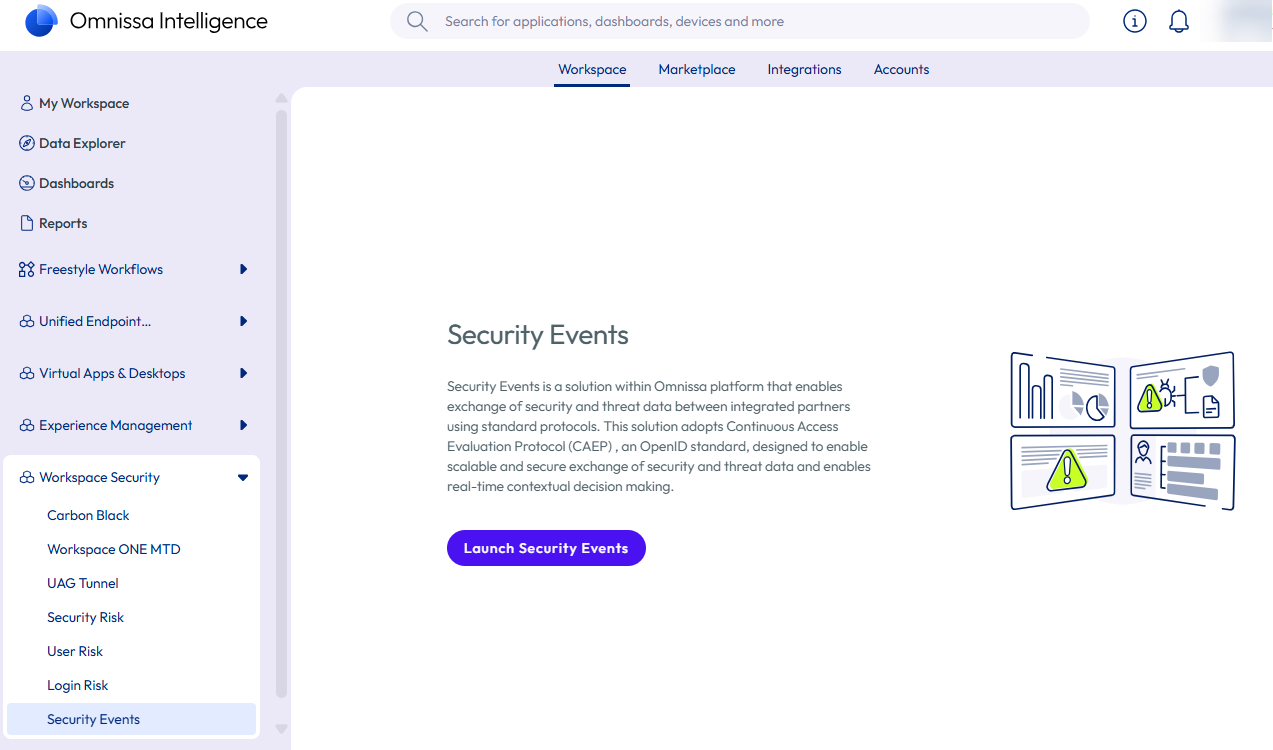
Security Events Service 콘솔이 새 탭에 나타납니다.
-
시나리오에 따라 다음 중 하나를 수행합니다.
Security Events Service에 아직 구성된 소스 또는 구독자가 없는 경우 개요 페이지가 나타납니다.
-
정보를 검토하고 시작을 클릭합니다.
-
외부 소스를 선택하고 다음을 클릭합니다.
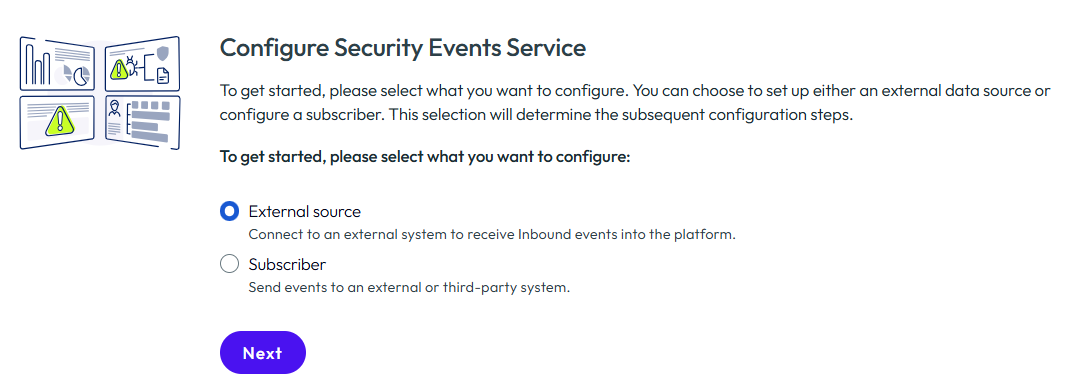
소스 또는 구독자를 이미 구성한 경우 개요 페이지 및 마법사가 표시되지 않습니다.
- 소스 탭을 선택합니다.
- 외부 소스 추가를 클릭합니다.
-
-
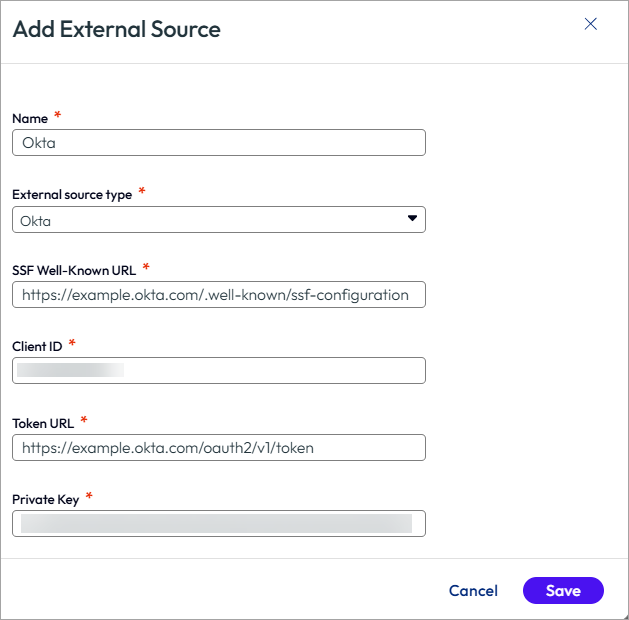
Okta를 외부 소스로 구성합니다.
이름: 외부 소스의 이름을 입력합니다.
외부 소스 유형: Okta를 선택합니다.
SSF 잘 알려진 URL: Okta 테넌트의 SSF 잘 알려진 URL을 입력합니다. 형식은 다음과 같습니다.https://<yourOktaTenant>/.well-known/ssf-configuration
클라이언트 ID: 1단계: Okta에서 API 서비스 애플리케이션 생성에서 저장한 클라이언트 ID를 복사하여 붙여넣습니다.
토큰 URL: Okta 테넌트의 토큰 URL을 입력합니다. 형식은 다음과 같습니다.https://<yourOktaTenant>/oauth2/v1/token
개인 키: 1단계: Okta에서 API 서비스 애플리케이션 생성에서 저장한 개인 키를 복사하여 붙여넣습니다.예:
-
저장을 클릭합니다.
외부 소스가 생성되고 소스 탭에 나타납니다. Security Events Service는 구독을 Okta에 등록하고 초기 확인 요청을 전송합니다.
3단계: 통합 확인
-
Security Events Service 콘솔에서 통합을 확인합니다.
- 소스 탭에서 소스를 선택합니다.
- 페이지 상단에서 새로 고침을 클릭하여 보기를 새로 고칩니다.
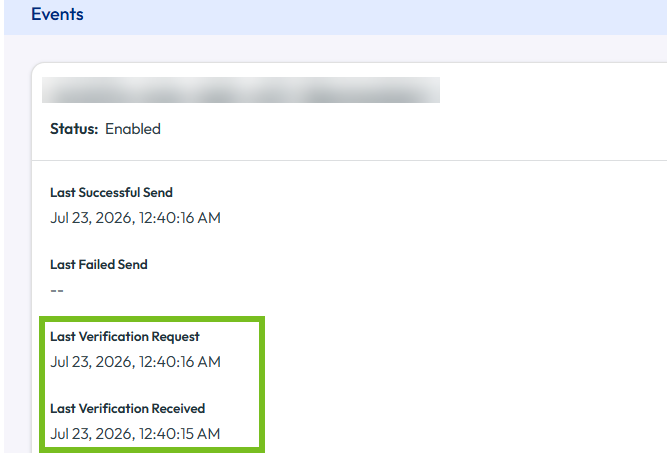
- 오른쪽 창에서 이벤트 섹션으로 스크롤하여 Security Events Service에서 보낸 초기 확인 요청이 성공했는지 확인합니다. 예:
-
Okta 관리 콘솔에서 통합을 확인합니다.
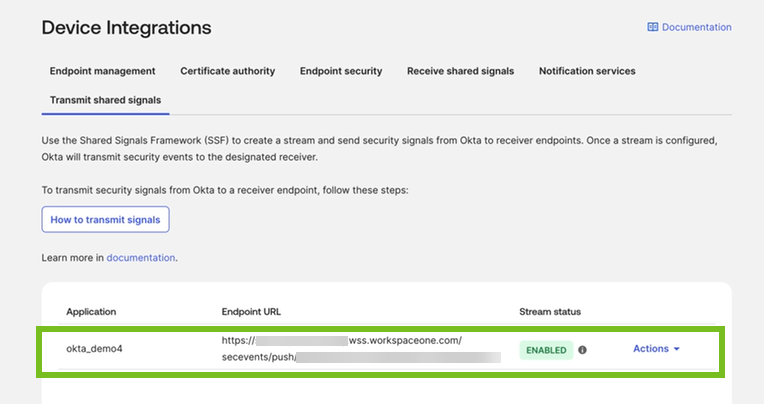
- Okta 관리 콘솔에서 보안 > 디바이스 통합을 선택합니다.
- 공유 신호 전송 탭을 선택합니다.
- 통합이 사용의 스트림 상태로 나열되어 있는지 확인합니다. 예:
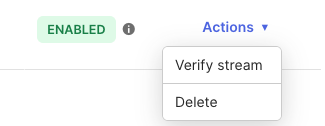
- 작업 > 스트림 확인을 선택하여 스트림을 확인합니다.
- Security Events Service 콘솔로 이동하여 새 이벤트가 수신되었는지 확인합니다.
이 페이지가 도움이 되었나요?