Um Okta als externe Quelle für den Security Events Service zu konfigurieren, erstellen Sie eine API-Dienstanwendung in der Okta-Verwaltungskonsole und eine externe Quelle in der Security Events Service-Konsole.
Hinweis: Informationen zur Integration eines anderen Drittanbieterprodukts finden Sie unter Konfigurieren von Drittanbieterprodukten als externe Quellen im Security Events Service.
Voraussetzungen
- Omnissa Add-On-Lizenz „Risikoanalyse“
- Eine Administratorrolle in der Okta-Verwaltungskonsole
- Administratorrolle in Omnissa Connect
Schritt 1: Erstellen einer API-Dienstanwendung in Okta
Bevor Sie Okta als externe Quelle im Security Events Service hinzufügen können, müssen Sie eine API-Dienstanwendung in Okta erstellen und konfigurieren.
-
Melden Sie sich bei der Okta-Verwaltungskonsole als Administrator an.
-
Wählen Sie Anwendungen > Anwendungen aus.
-
Klicken Sie auf App-Integration erstellen.
-
Wählen Sie API Services aus und klicken Sie auf Weiter.
-
Geben Sie einen Namen für die Anwendung ein und klicken Sie auf Speichern.
-
Generieren Sie auf der Registerkarte Allgemein der Anwendung ein öffentliches/privates Schlüsselpaar:
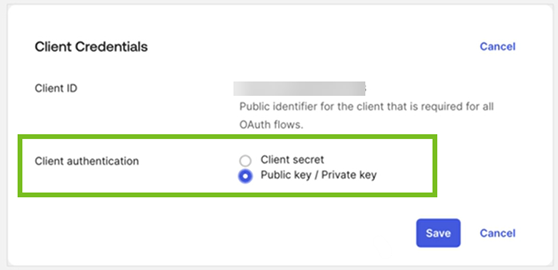
- Klicken Sie im Abschnitt Clientanmeldedaten auf Bearbeiten und wählen Sie dann die Option Öffentlicher Schlüssel/Privater Schlüssel für die Clientauthentifizierung aus.
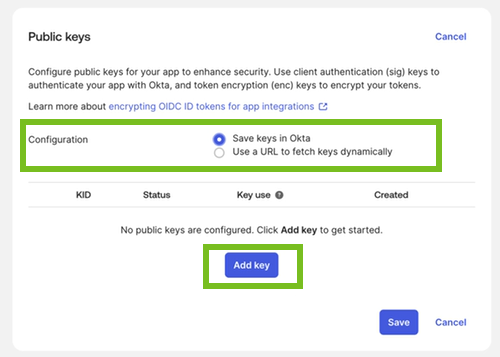
- Klicken Sie im Abschnitt Öffentliche Schlüssel auf Bearbeiten, stellen Sie sicher, dass die Option Schlüssel in Okta speichern ausgewählt ist, und klicken Sie dann auf Schlüssel hinzufügen.
- Klicken Sie im Popup-Fenster Öffentlichen Schlüssel hinzufügen auf Neuen Schlüssel generieren und dann auf In Zwischenablage kopieren, um den privaten Schlüssel zu kopieren.
WICHTIG: Kopieren Sie den Schlüssel und speichern Sie ihn an einem sicheren Ort, bevor Sie fortfahren. Der Schlüssel wird nach dem Schließen des Popup-Fensters nicht angezeigt. Sie benötigen ihn später, um die Quelle in der Security Events Service-Konsole zu konfigurieren. - Klicken Sie im Popup-Fenster auf Fertig.
- Klicken Sie im Abschnitt Öffentliche Schlüssel auf Speichern.
- Klicken Sie im Abschnitt Clientanmeldedaten auf Speichern.
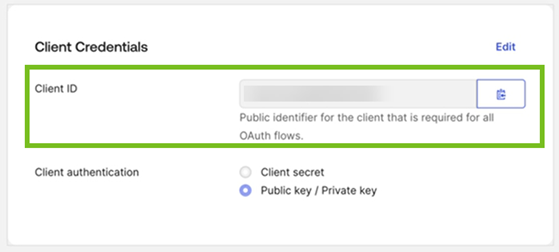
- Kopieren Sie die Client-ID aus dem Abschnitt Clientanmeldedaten und speichern Sie sie. Sie benötigen sie später, um die Quelle im Security Events Service zu konfigurieren.
- Klicken Sie im Abschnitt Clientanmeldedaten auf Bearbeiten und wählen Sie dann die Option Öffentlicher Schlüssel/Privater Schlüssel für die Clientauthentifizierung aus.
-
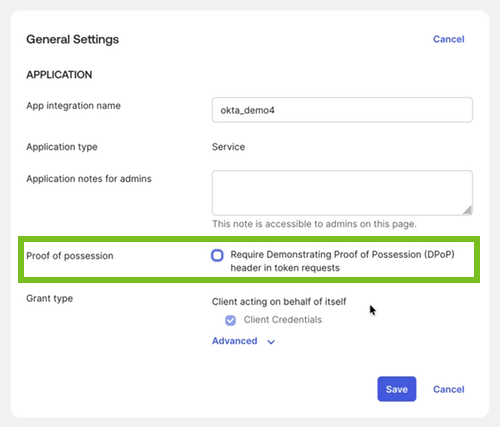
Klicken Sie im Abschnitt Allgemeine Einstellungen – ANWENDUNG auf Bearbeiten, deaktivieren Sie die Kopfzeile Besitznachweis: Nachweis des Besitzes (DPoP) in Token-Anforderungen erfordern und klicken Sie auf Speichern.
-
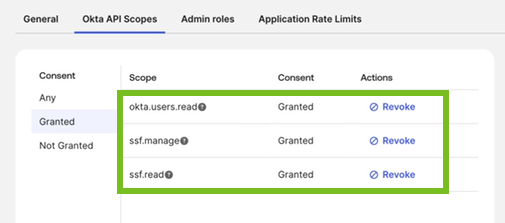
Wählen Sie die Registerkarte Okta-API-Geltungsbereiche aus und gewähren Sie die folgenden Geltungsbereiche:
ssf.readssf.manageokta.users.read
Wählen Sie dann im linken Fensterbereich die Registerkarte Gewährt aus und stellen Sie sicher, dass die Geltungsbereiche gewährt wurden.
-
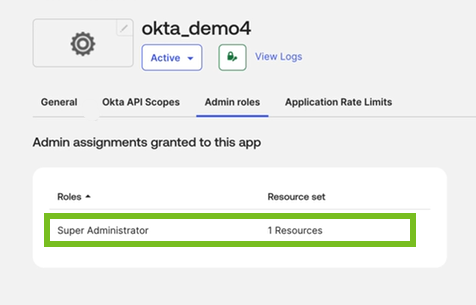
Weisen Sie der Anwendung die Rolle „Superadministrator“ zu.
- Wählen Sie die Registerkarte Adminrollen aus.
- Klicken Sie auf Zuweisungen bearbeiten.
- Wählen Sie im Abschnitt Zuweisung abschließen die Rolle Superadministrator aus.
- Klicken Sie auf Änderungen speichern.
- Wenn Sie aufgefordert werden, den Okta Verify-Code einzugeben, geben Sie ihn ein, um sich wieder bei der Verwaltungskonsole anzumelden.
- Navigieren Sie zur Anwendung, wählen Sie die Registerkarte Adminrollen aus und stellen Sie sicher, dass die Rolle Superadministrator angezeigt wird.
Schritt 2: Hinzufügen von Okta als externe Quelle im Security Events Service
Nachdem Sie die API-Dienstanwendung in der Okta-Verwaltungskonsole erstellt haben, konfigurieren Sie Okta als externe Quelle in der Security Events Service-Konsole.
Stellen Sie sicher, dass Sie über die folgenden Informationen verfügen:
- Client-ID der Okta-API-Dienstanwendung
- Privater Schlüssel der Okta-API-Dienstanwendung
- Okta-Mandanten-URL
-
Melden Sie sich bei Omnissa Connect an.
-
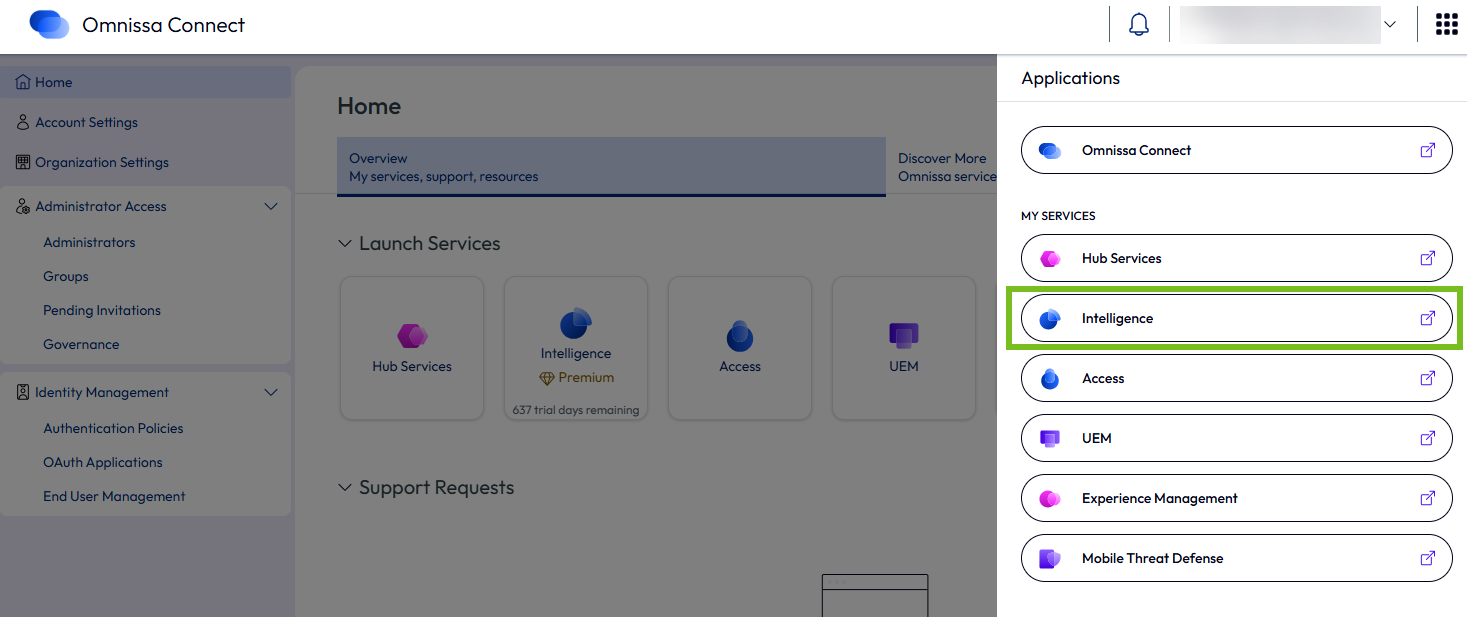
Wählen Sie im Menü in der oberen rechten Ecke Intelligence aus, um zur Intelligence Console zu wechseln.
-
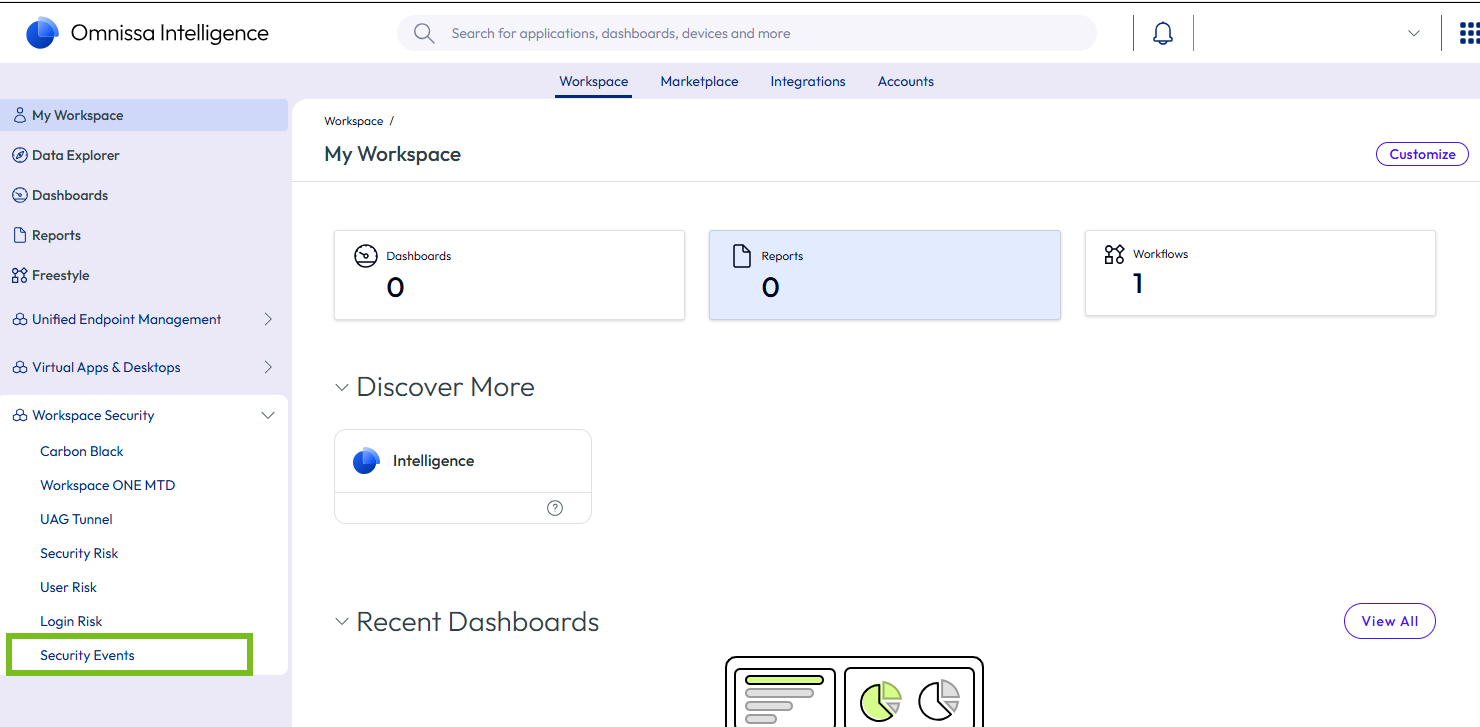
Wählen Sie in der Intelligence Console im linken Bereich Workspace-Sicherheit > Sicherheitsereignisse aus.
-
Klicken Sie auf Sicherheitsereignisse starten.
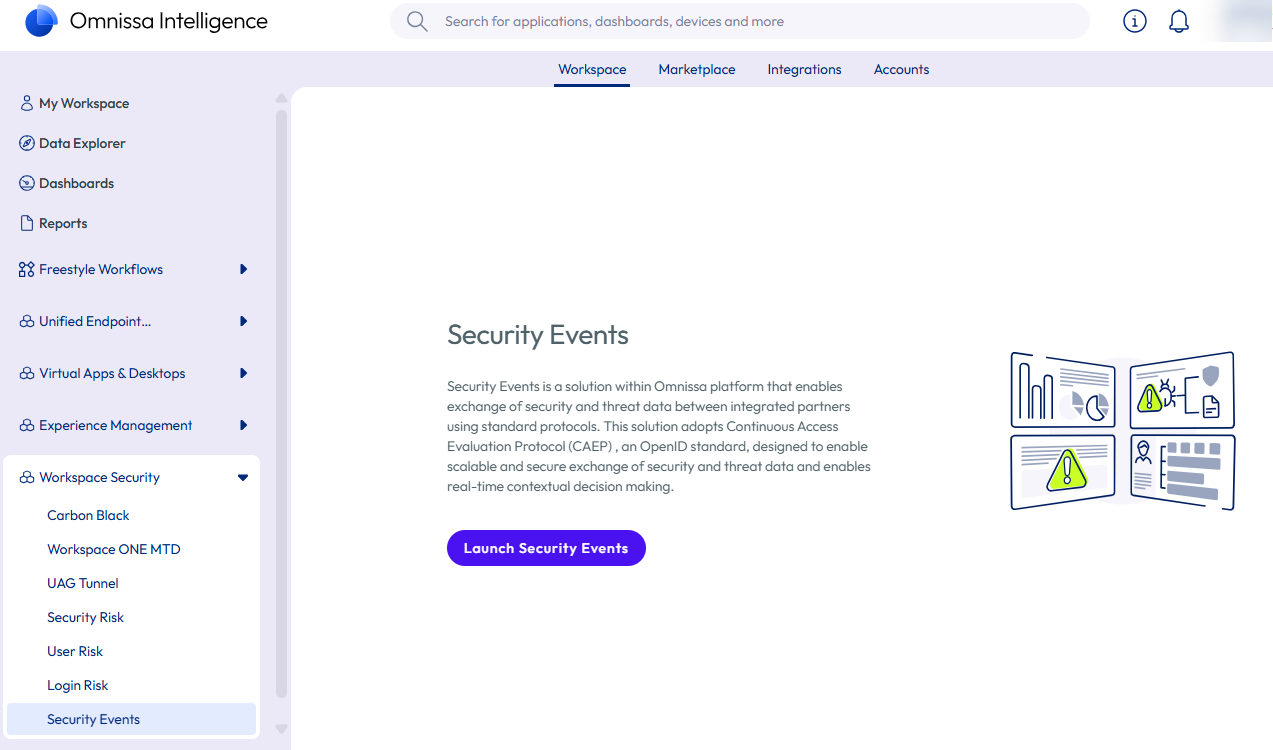
Die Security Events Service-Konsole wird auf einer neuen Registerkarte angezeigt.
-
Führen Sie basierend auf Ihrem Szenario einen der folgenden Schritte aus.
Wenn noch keine Quellen oder Abonnenten im Security Events Service konfiguriert sind, wird eine Übersichtsseite angezeigt.
-
Überprüfen Sie die Informationen und klicken Sie auf Get Started.
-
Wählen Sie Externe Quelle aus und klicken Sie auf Weiter.
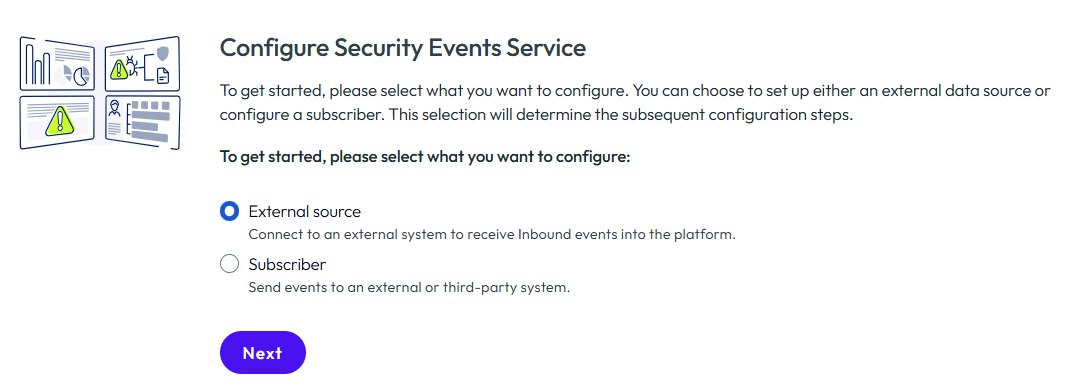
Wenn Sie bereits eine Quelle oder einen Abonnenten konfiguriert haben, werden die Übersichtsseite und der Assistent nicht angezeigt.
- Wählen Sie die Registerkarte Quellen aus.
- Klicken Sie auf Externe Quelle hinzufügen.
-
-
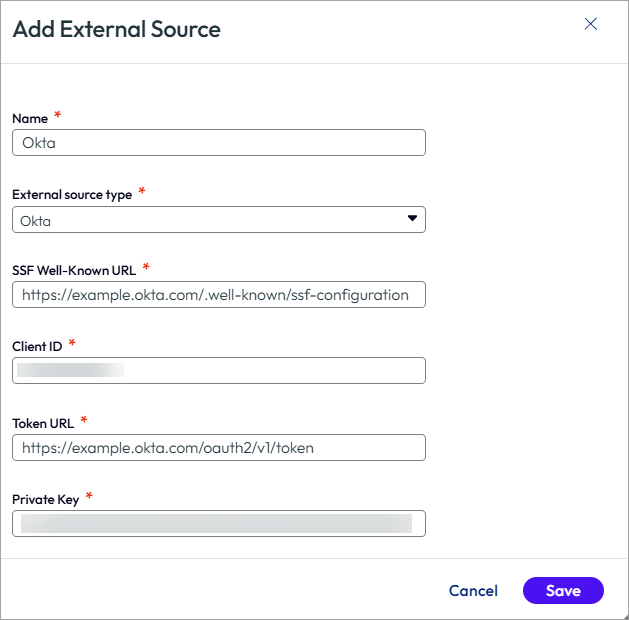
Konfigurieren Sie Okta als externe Quelle.
Name: Geben Sie einen Namen für die externe Quelle ein.
Typ der externen Quelle: Wählen Sie Okta aus.
SSF-Well-Known-URL: Geben Sie die SSF-Well-Known-URL Ihres Okta-Mandanten im folgenden Format ein:https://<yourOktaTenant>/.well-known/ssf-configuration
Client-ID: Kopieren Sie die Client-ID, die Sie in Schritt 1: Erstellen einer API-Dienstanwendung in Okta gespeichert haben, und fügen Sie sie ein.
Token-URL: Geben Sie die Token-URL Ihres Okta-Mandanten im folgenden Format ein:https://<yourOktaTenant>/oauth2/v1/token
Privater Schlüssel: Kopieren Sie den privaten Schlüssel, den Sie in Schritt 1: Erstellen einer API-Dienstanwendung in Okta gespeichert haben, und fügen Sie ihn ein.Beispiel:
-
Klicken Sie auf Speichern.
Die externe Quelle wird erstellt und auf der Registerkarte Quellen angezeigt. Der Security Events Service registriert das Abonnement bei Okta und sendet eine erste Überprüfungsanforderung.
Schritt 3: Überprüfen der Integration
-
Überprüfen Sie die Integration in der Security Events Service-Konsole:
- Wählen Sie auf der Registerkarte Quellen die Quelle aus.
- Klicken Sie oben auf der Seite auf Aktualisieren, um die Ansicht zu aktualisieren.
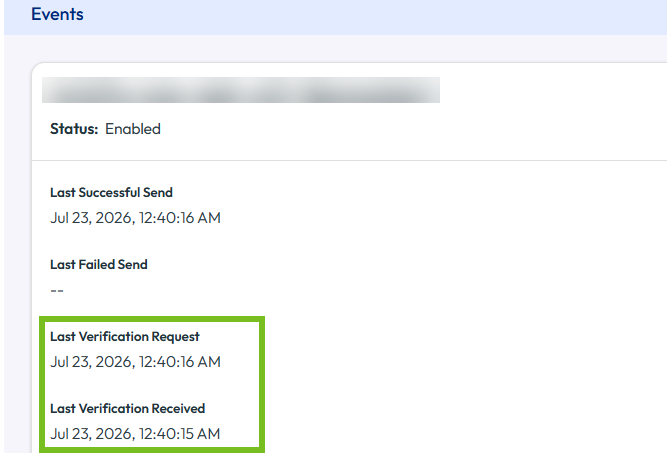
- Scrollen Sie im rechten Bereich zum Abschnitt Ereignisse und überprüfen Sie, ob die anfängliche Überprüfungsanforderung, die vom Security Events Service gesendet wurde, erfolgreich war. Beispiel:
-
Überprüfen Sie die Integration in der Okta-Verwaltungskonsole:
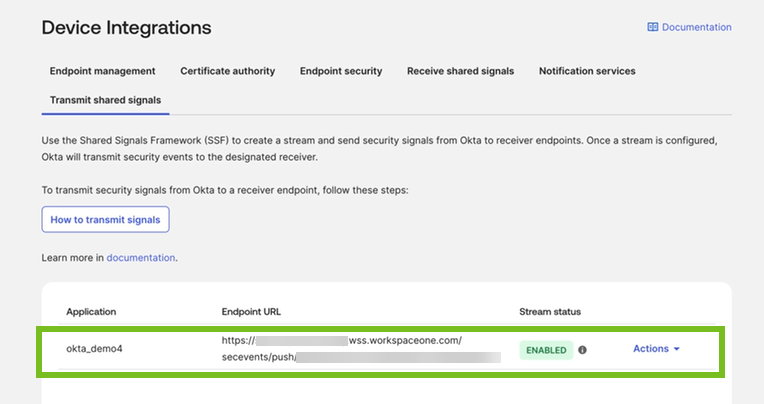
- Wählen Sie in der Okta-Verwaltungskonsole Sicherheit > Geräteintegrationen aus.
- Wählen Sie die Registerkarte Gemeinsam genutzte Signale übertragen aus.
- Stellen Sie sicher, dass die Integration mit dem Stream-Status Aktiviert aufgeführt ist. Beispiel:
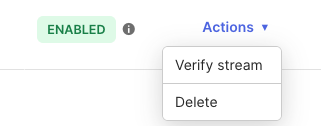
- Überprüfen Sie den Stream, indem Sie Aktionen > Stream überprüfen auswählen.
- Wechseln Sie zur Security Events Service-Konsole und stellen Sie sicher, dass ein neues Ereignis empfangen wird.
War diese Seite hilfreich?