CA(인증 기관) 템플릿은 Kerberos 인증서 배포에 적합하게 구성해야 합니다. AD CS(Active Directory Certificate Services)에서 기존 Kerberos 인증 템플릿을 복제하여 iOS Kerberos 인증을 위한 새 CA(인증 기관) 템플릿을 구성할 수 있습니다.
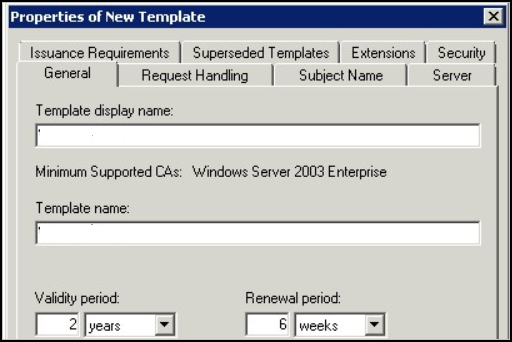
AD CS에서 Kerberos 인증 템플릿을 복제할 때, [새 템플릿] 대화상자의 [속성]에서 다음 정보를 구성해야 합니다.
- 일반 탭. 템플릿 표시 이름과 템플릿 이름을 입력합니다. 예:
iOSKerberos. 이 이름은 인증서 템플릿 스냅인, 인증서 스냅인, 인증 기관 스냅인에 표시되는 표시 이름입니다. - 요청 처리 탭. 개인 키 내보내기 허용을 사용하도록 설정합니다.
- 주체 이름 탭. 요청에서 공급 라디오 버튼을 선택합니다. Workspace ONE UEM은 인증서가 요청될 때 주체 이름을 제공합니다.
- 확장 탭. 애플리케이션 정책을 정의합니다.
- [애플리케이션 정책]을 선택하고 [편집]을 클릭하여 새 애플리케이션 정책을 추가합니다. 이 정책의 이름을
Kerberos Client Authentication으로 지정합니다. - 다음과 같이 OID(개체 식별자)를 추가합니다.
1.3.6.1.5.2.3.4. 변경하지 않습니다. - [애플리케이션 정책 설명] 목록에서 Kerberos Client Authentication 정책과 Smart Card Authentication 정책을 제외한 모든 정책을 삭제합니다.
- [애플리케이션 정책]을 선택하고 [편집]을 클릭하여 새 애플리케이션 정책을 추가합니다. 이 정책의 이름을
- 보안 탭. 도메인 사용자에 대한 등록 사용 권한을 제거합니다. 관리자 및 Omnissa CA 서비스 계정만 등록 사용 권한이 있는지 확인합니다. 인증서를 요청할 수 있는 사용자 목록에 Omnissa CA 서비스 계정을 추가하고 서비스 계정에 대한 사용 권한 아래에서 등록 확인란을 선택합니다.
- 모든 CA 통합에 대해 Omnissa는 의심스러운 활동의 징후에 대한 인증서 요청을 모니터링할 것을 권장합니다.
변경 사항을 저장합니다. Active Directory CA(인증 기관)에서 사용하는 템플릿의 목록에 템플릿을 추가합니다.
Workspace ONE UEM에서 CA(인증 기관)를 구성하고 인증서 템플릿을 추가합니다.
이 페이지가 도움이 되었나요?