请参阅本节,了解在迁移过程中可能会遇到的一些常见问题。
目录报告不允许您进入迁移阶段
如果目录比较报告识别到新的 Identity Service 目录与现有 Workspace ONE UEM 或 Omnissa Access 目录之间存在关键差异,则会显示未准备好迁移状态,并且不允许您继续操作。必须先解决这些差异,然后才能继续迁移。
迁移要求包括:
- Identity Service 目录必须包含 Workspace ONE UEM 和 Omnissa Access 目录中存在的所有组。即使有一个组缺失,也无法迁移。
- 关键属性的差异数必须低于阈值。关键属性是指 Identity Service 与 Workspace ONE UEM 或 Omnissa Access 之间必须匹配的属性。
- 使用设备的缺失用户数量必须低于阈值。缺失用户是指 Workspace ONE UEM 或 Omnissa Access 目录中存在但在 Identity Service 目录中缺失的用户。
- 缺失成员资格的数量必须低于阈值。缺失成员资格是指 Workspace ONE UEM 或 Omnissa Access 目录中存在但在 Identity Service 目录中缺失的成员资格。
某些用户未显示在目录比较报告中
在开始运行报告后置备的用户不会显示在报告中。成功置备用户后,再次运行报告。
在 Workspace ONE UEM 中找不到 AirWatch 置备应用程序组时,Workspace ONE UEM 报告失败
如果在 Workspace ONE UEM 中找不到在 Omnissa Access 中分配给 AirWatch 置备应用程序的组(组使用 displayName 属性进行匹配),则无法生成 Workspace ONE UEM 报告。
错误消息中列出了 Omnissa Access 组名称。请确保 Omnissa Access 和 Workspace ONE UEM 之间的组一致,然后再次尝试运行报告。
如果 Omnissa Access 中存在多个 AirWatch SAML 应用程序,则无法在迁移阶段将身份验证切换到 Identity Service
将 Omnissa Access 与 Workspace ONE UEM 集成时,系统会在 Omnissa Access 中创建一个 AirWatch SAML 应用程序。只允许存在此应用程序的一个实例。可从 Omnissa Access 控制台的资源 > Web 应用程序页面中删除任何额外的应用程序。
调查身份验证切换到 Identity Service 后登录失败的原因
如果在迁移阶段将身份验证切换到 Identity Service 后用户无法登录,请在 Omnissa Access 控制台中查看审核事件。
- 在 Omnissa Connect 主页中,单击启动服务下的 Access 图块以启动 Omnissa Access 控制台。
- 有关查看审核事件的信息,请参阅在 Omnissa Access 中生成审核事件报告。
身份验证切换到 Identity Service 后,新用户无法登录
在迁移阶段将身份验证切换到 Identity Service 后,新用户可能无法登录。
迁移期间添加的新用户会直接从 Active Directory 同步到 Workspace ONE UEM(和 Omnissa Access,如果适用),并且还会从云身份提供程序置备到 Omnissa Identity Service。用户在系统之间进行协调需要一些时间。新用户成功同步到 Workspace ONE UEM 或 Omnissa Access 后,用户可能需要最长一小时才能登录。
身份提供程序更新未反映在 Identity Service 中
如果在云身份提供程序中所做的更改(如对用户和组属性或分配的更新)未反映在 Identity Service 中,请检查身份提供程序中的置备状态。
- 查看身份提供程序中的置备日志。在 Entra ID 中,这些日志可在置备应用程序的“置备”页面上找到。
- 测试身份提供程序与 Identity Service 之间的连接。
迁移后从身份提供程序置备失败,并显示“altExternalId 格式无效 (Invalid format of altExternalId)”错误
迁移后,从第三方身份提供程序置备到 Identity Service 失败,并显示以下错误:
Invalid format of altExternalId. Make sure the format is aligned with the Microsoft standard for ObjectGUID.
请从身份提供程序中移除 urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId 映射。
删除缺失用户
缺失用户是指 Workspace ONE UEM 或 Omnissa Access 目录中存在但 Identity Service 目录中不存在的用户。在迁移过程中,这些用户保持不变。我们建议在迁移期间或迁移后删除 Workspace ONE UEM 和 Omnissa Access 中的缺失用户,以避免出现潜在的置备错误。
请联系支持部门,以请求获取有关删除这些用户的相关 API 文档。
Omnissa Access 目录迁移期间出现与 SAML IDP 相关的错误
Omnissa Access 和 Omnissa Identity Service 中的第三方 SAML IDP 配置之间的名称 ID 格式设置差异可能会导致目录迁移期间出现集成问题。SAML IDP 中的其他设置也可能会导致出现错误。
在开始迁移之前,Omnissa Identity Service 会评估 Omnissa Access 设置。错误会以横幅消息的形式显示在迁移向导中的步骤 1: 完成目录服务必备条件页面上。
请参考以下信息,在开始迁移之前解决错误。
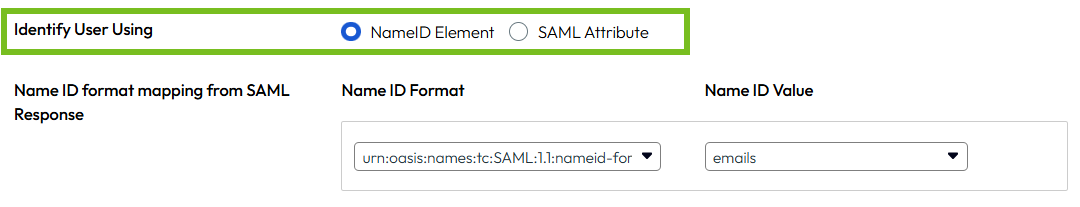
错误:Your identity provider configuration is not supported. Update the IDP IDP_name to send a valid Name ID using a supported format, then try again.
解决方案:当 Omnissa Access 中的 SAML IDP 配置为使用 SAML 属性而不是名称 ID 元素时,会出现此错误。请将配置更新为使用名称 ID 元素。
-
在 Omnissa Access 控制台中,选择集成 > 身份提供程序 > IDP_name 以导航到 SAML IDP。
-
在 SAML 元数据部分中,对于用户识别方式,选择 NameID 元素而不是 SAML 属性,然后选择“名称 ID 格式”和“名称 ID 值”。
例如:
-
保存更改。
-
更新云身份提供程序中的配置以匹配更改。
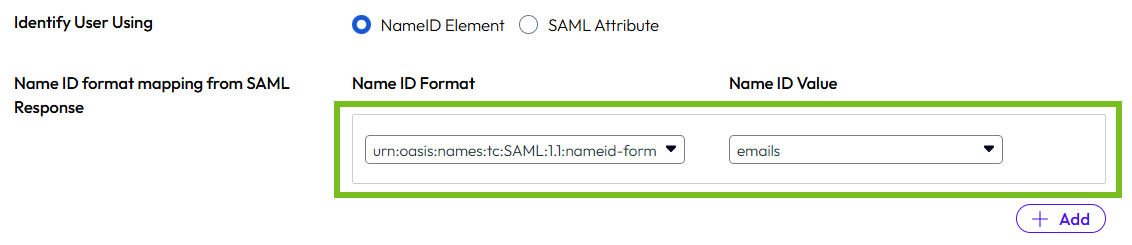
错误:We could not determine the Name ID Format and Name ID Value from your identity provider configuration for IDP_name. Please update these fields, then try again.
解决方案:Omnissa Access 支持多个名称 ID 格式映射,而 Omnissa Identity Service 仅支持一个。如果 Omnissa Access 中的 SAML IDP 具有多个映射,Omnissa Identity Service 会尝试确定要使用的正确映射。当它无法执行此操作时,会出现此错误。
请将 Omnissa Access 中的 SAML IDP 更新为仅使用一个名称 ID 格式映射。
-
在 Omnissa Access 控制台中,选择集成 > 身份提供程序 > IDP_name 以导航到 SAML IDP。
-
在 SAML 元数据部分中,对于映射自 SAML 响应的名称 ID 格式,请删除所有映射,只保留一个,并验证该映射是否正确。
例如:
-
保存更改。
-
更新云身份提供程序中的配置以匹配更改。
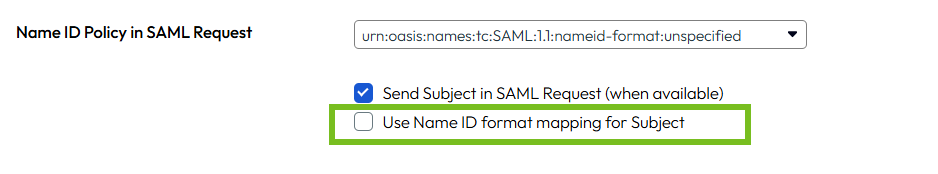
错误:Your identity provider IDP_name is configured to use the “Send Subject with Mapping” feature, which is not supported by Omnissa Identity Service. Update your IDP configuration to disable this feature, then try again.
解决方案:在以下情况下,会出现此错误: Omnissa Access 的 SAML IDP 中选择了在 SAML 请求中发送主体 (如果可用) > 使用主体的名称 ID 格式映射选项。Omnissa Identity Service 不支持使用主体的名称 ID 格式映射选项。
请更新 Omnissa Access 中的 SAML IDP 以取消选择该选项。
-
在 Omnissa Access 控制台中,选择集成 > 身份提供程序 > IDP_name 以导航到 SAML IDP。
-
在 SAML 元数据部分中的 SAML 请求中的名称 ID 策略下,取消选中使用主体的名称 ID 格式映射选项。
-
验证 SAML 请求中的名称 ID 策略值是否正确。
-
保存更改。
-
更新云身份提供程序中的配置以匹配更改。
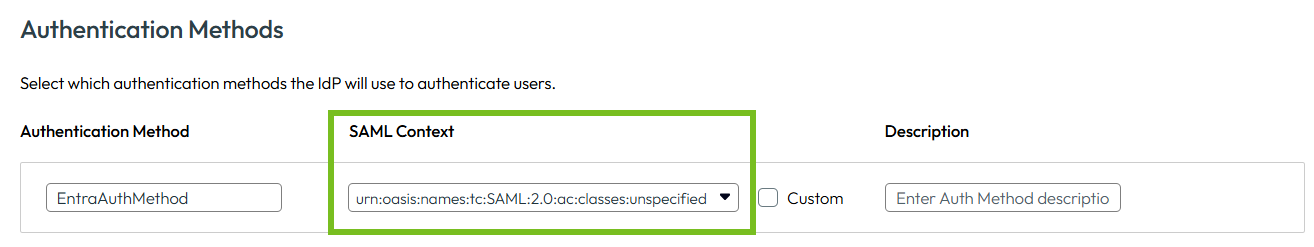
错误:Your identity provider IDP_name is sending an unsupported SAML authentication context. Update your IDP to use the unspecified AuthNContext class, then try again.
解决方案:当 Omnissa Access 的 SAML IDP 中设置的身份验证方法 SAML 上下文不受 Omnissa Identity Service 支持时,会出现此错误。Omnissa Identity Service 仅支持以下 SAML 上下文:urn:oasis:names:tc:SAML:2.0:ac:classes:unspecified。
请更新 Omnissa Access 的 SAML IDP 中配置的所有身份验证方法的 SAML 上下文。
-
在 Omnissa Access 控制台中,选择集成 > 身份提供程序 > IDP_name 以导航到 SAML IDP。
-
在身份验证方法部分中,为所有身份验证方法选择以下 SAML 上下文:urn:oasis:names:tc:SAML:2.0:ac:classes:unspecified。
例如:
-
保存更改。
-
更新云身份提供程序中的配置以匹配更改。
错误:The Name ID Format sent by your identity provider IDP_name is not supported. Update your IDP to use a Name ID Format supported by Omnissa Identity Service.
解决方案:当 Omnissa Access 的 SAML IDP 中设置的名称 ID 格式不受 Omnissa Identity Service 支持时,会出现此错误。Omnissa Identity Service 支持以下格式:
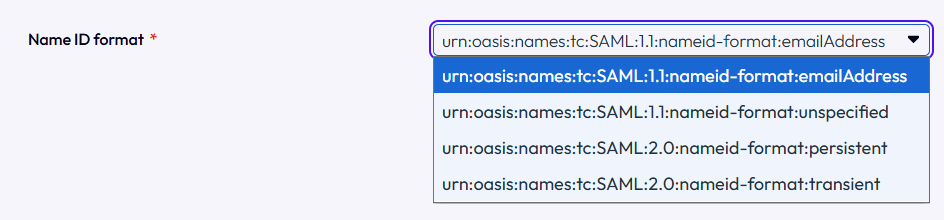
请将 Omnissa Access 中的名称 ID 格式更新为 Omnissa Identity Service 支持的值。
-
在 Omnissa Access 控制台中,选择集成 > 身份提供程序 > IDP_name 以导航到 SAML IDP。
-
在 SAML 元数据部分中,对于映射自 SAML 响应的名称 ID 格式,选择 Omnissa Identity Service 支持的值:
例如:
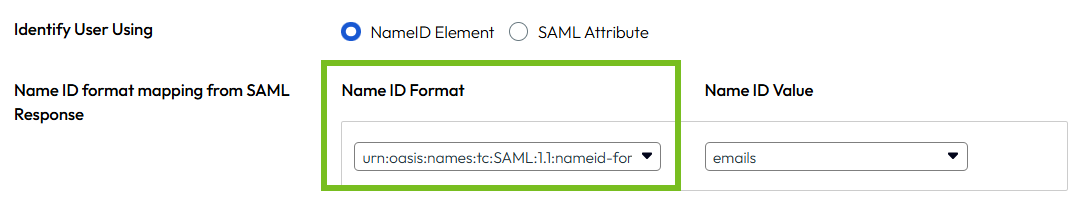
-
选择名称 ID 值。
-
保存更改。
-
更新云身份提供程序中的配置以匹配更改。
错误:The Name ID Value sent by your identity provider IDP_name is not supported. Update your IDP to use a Name ID Value supported by Omnissa Identity Service.
解决方案:当 Omnissa Access 的 SAML IDP 中设置的名称 ID 值不受 Omnissa Identity Service 支持时,会出现此错误。Omnissa Identity Service 支持以下值:userName、userPrincipalName 和 emails。
请将 Omnissa Access 的 SAML IDP 中的名称 ID 值更新为 Omnissa Identity Service 支持的值。
-
在 Omnissa Access 控制台中,选择集成 > 身份提供程序 > IDP_name 以导航到 SAML IDP。
-
在 SAML 元数据部分中,对于映射自 SAML 响应的名称 ID 格式,选择 Omnissa Identity Service 支持的名称 ID 值。
例如:
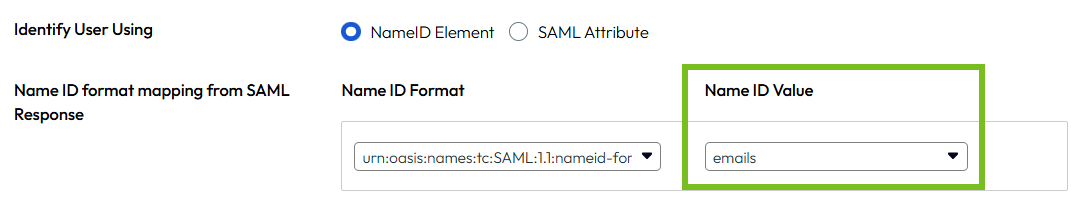
-
保存更改。
-
更新云身份提供程序中的配置以匹配更改。
此页面对您有帮助吗?