在 Omnissa Identity Service 中启动迁移过程之前,必须完成某些目录必备条件。
以下目录配置支持迁移:
- Workspace ONE UEM 目录(在关联的 Omnissa Access 租户中未配置目录)
- Workspace ONE UEM 目录和单个 Omnissa Access 目录(两个目录都使用相同的 Active Directory 作为源并包含相同的用户和组)
- Workspace ONE UEM 目录和单个“其他”类型的 Omnissa Access 目录,该 Omnissa Access 目录配置了 AirWatch 置备应用程序以将用户和组从 Omnissa Access 同步到 Workspace ONE UEM
在步骤 1:完成目录服务必备条件和配置中执行的必备条件和配置任务取决于您当前的 Workspace ONE UEM 和 Omnissa Access 目录配置。
必备条件
已完成入门过程并且可以访问迁移向导。
过程
-
在 Omnissa Connect 控制台中,从左侧窗格中选择身份管理 > 最终用户管理。
-
单击启动最终用户管理。
Omnissa Identity Service 将在浏览器的新选项卡中打开。
-
在 Omnissa Identity Service 选项卡中,单击开始,然后在“系统要求”弹出窗口中单击下一步。
-
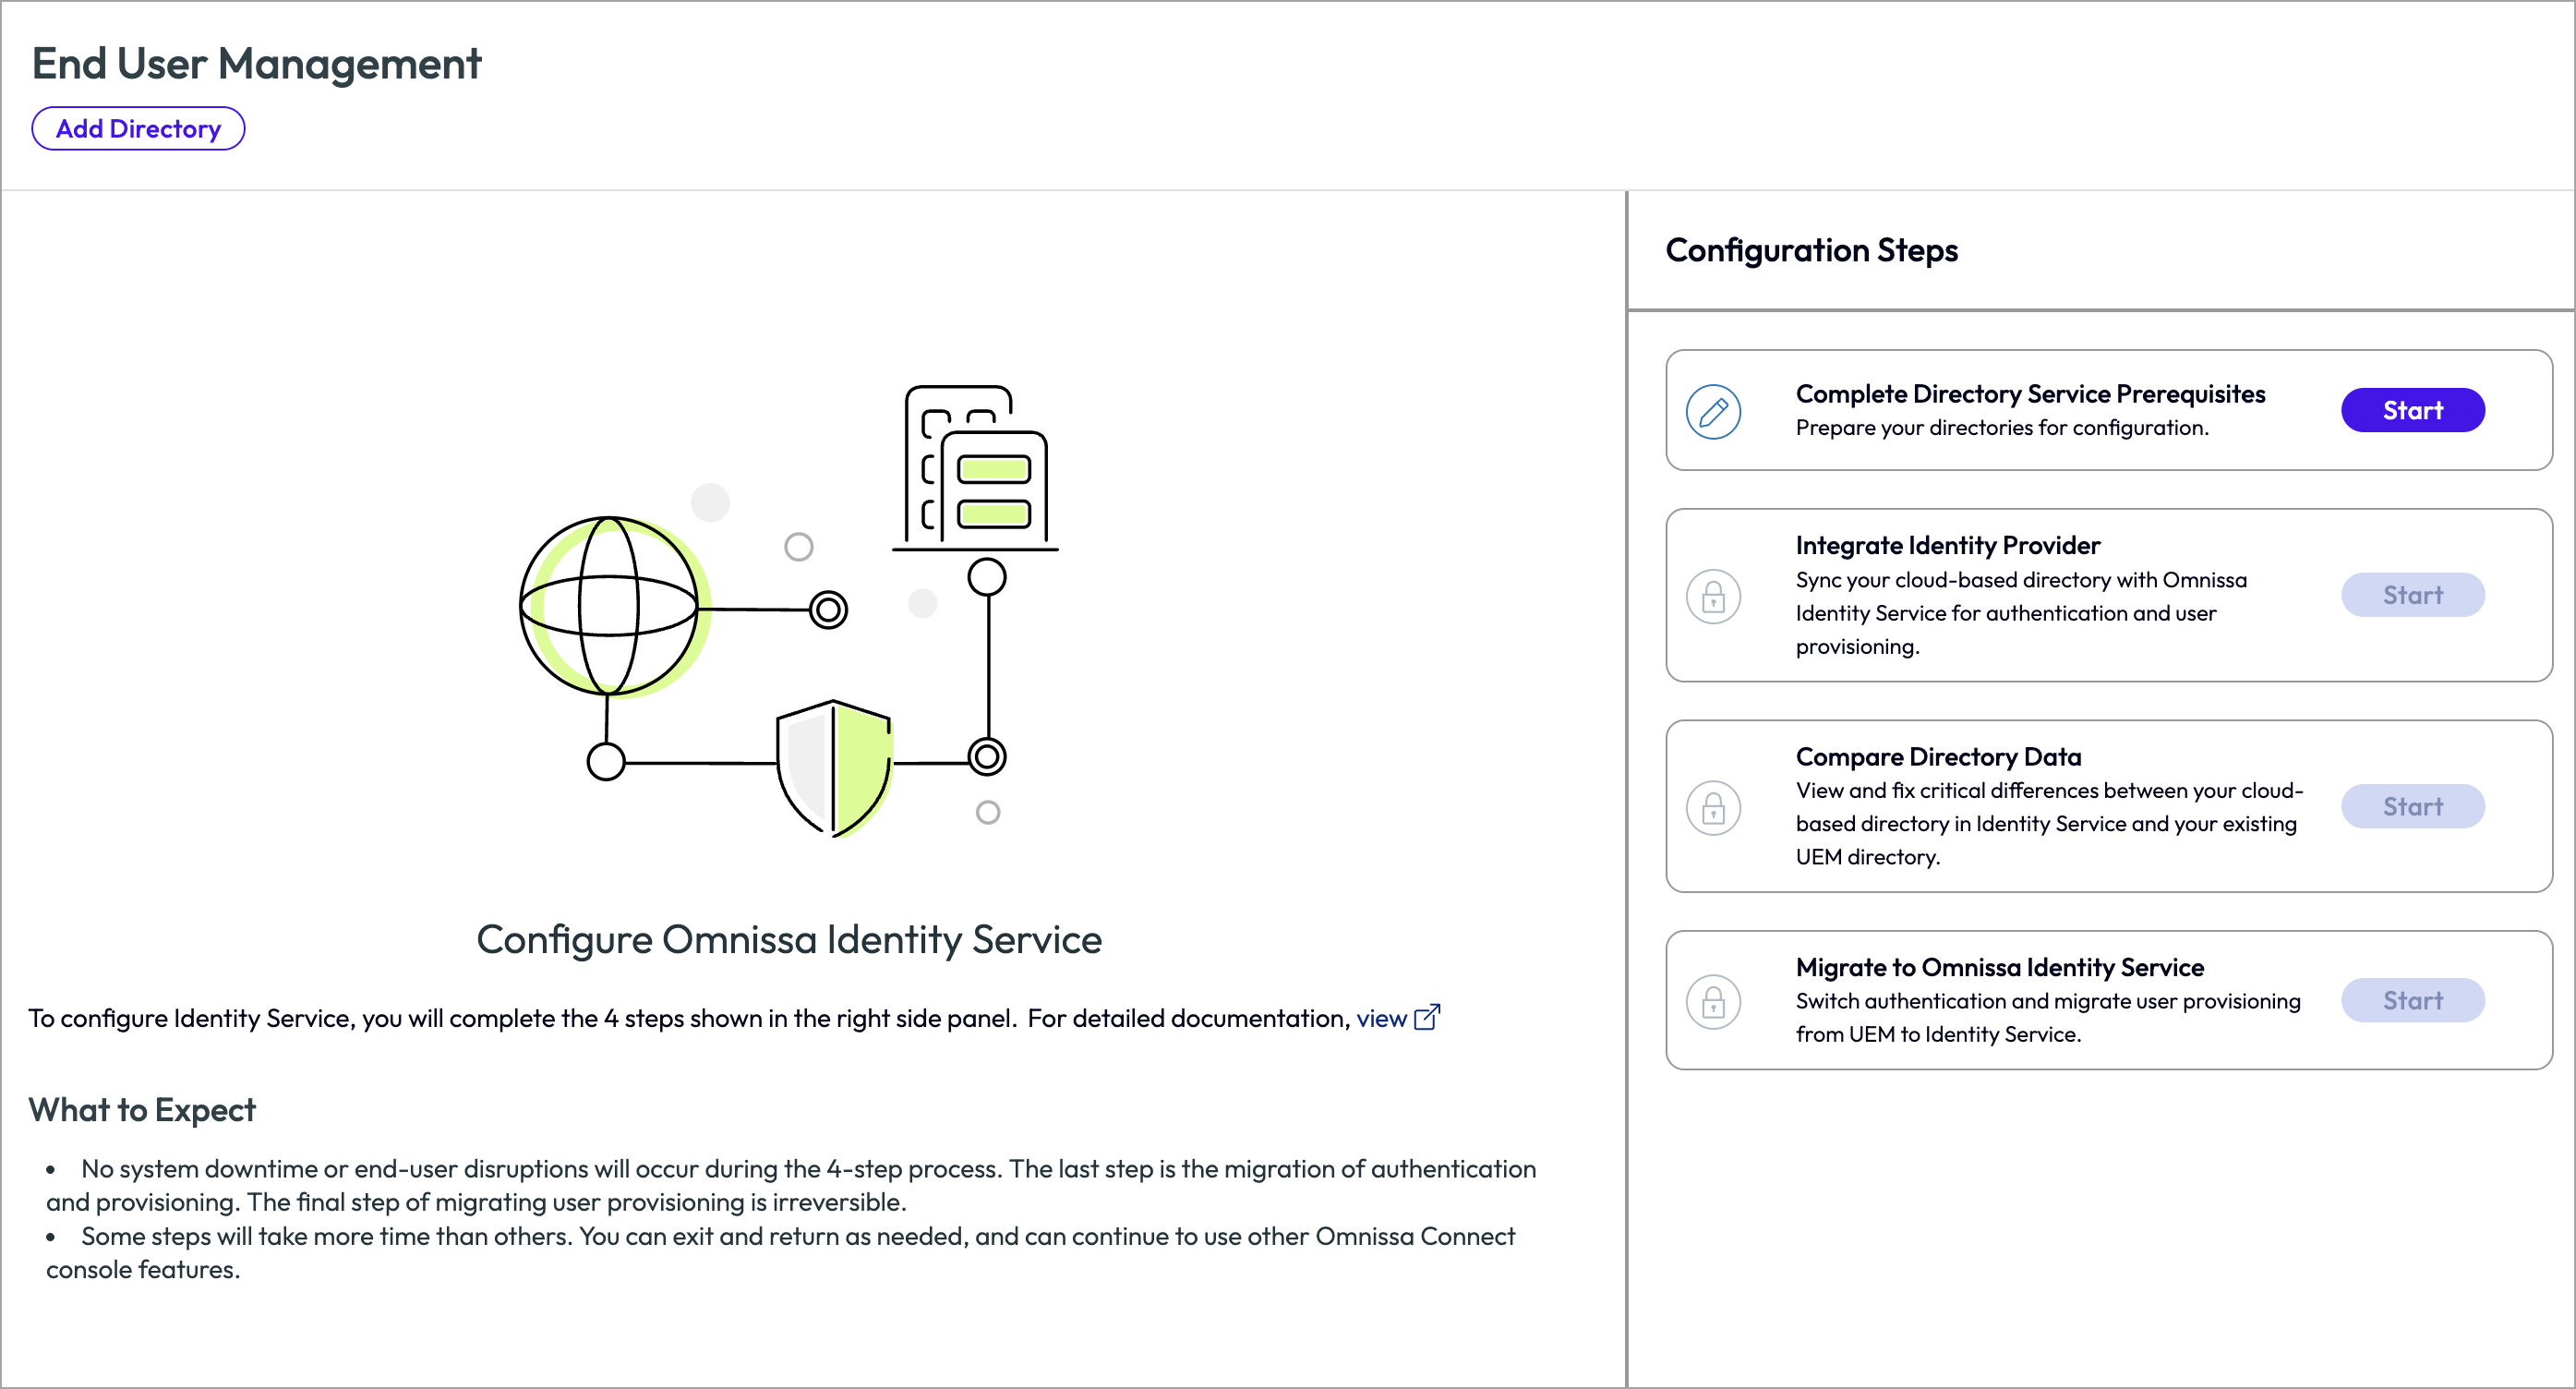
在“配置 Omnissa Identity Service”页面右侧的配置步骤下,单击完成目录服务必备条件框中的开始。
-
(同时迁移 Workspace ONE UEM 和 Omnissa Access 目录时适用)如果在 Omnissa Access 目录配置中检测到与 SAML IDP 设置(如名称 ID 格式)相关的任何错误,这些错误将以横幅消息的形式显示在页面顶部。请先查看错误消息并参考故障排除信息解决错误,然后再继续操作。
-
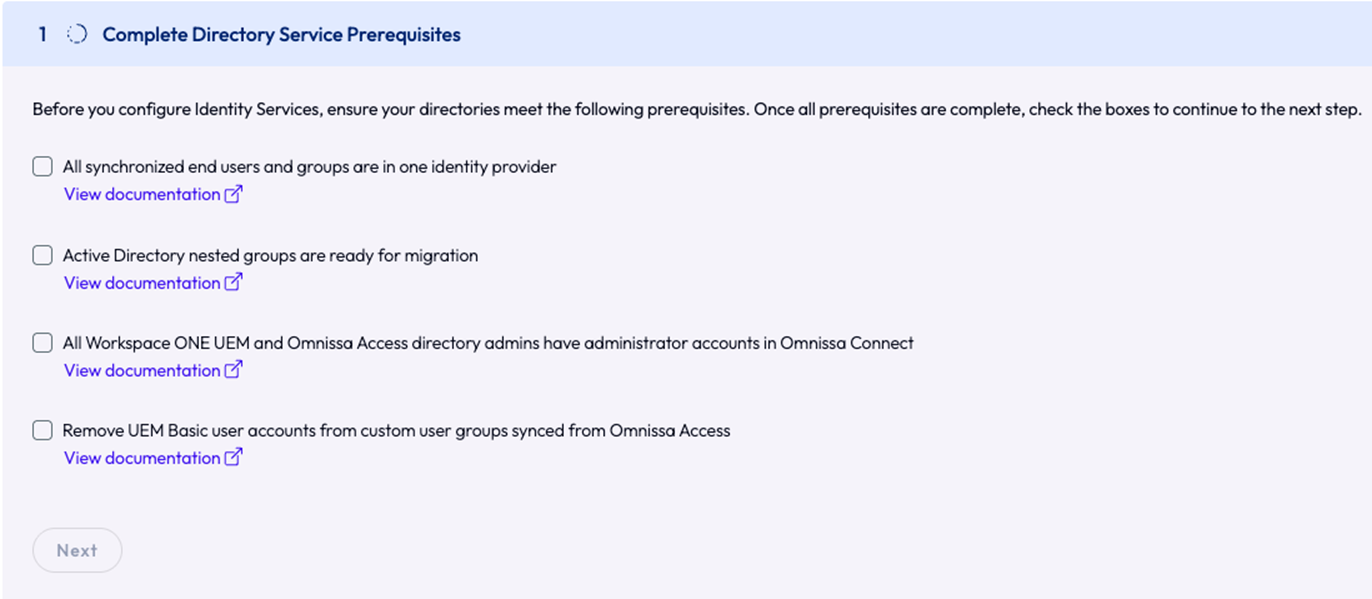
在步骤 1 完成目录服务必备条件中,查看并完成必备条件。
-
通过选中每个必备条件旁边的复选框,确认您已完成所有必备条件。
-
单击下一步以继续执行配置步骤。
-
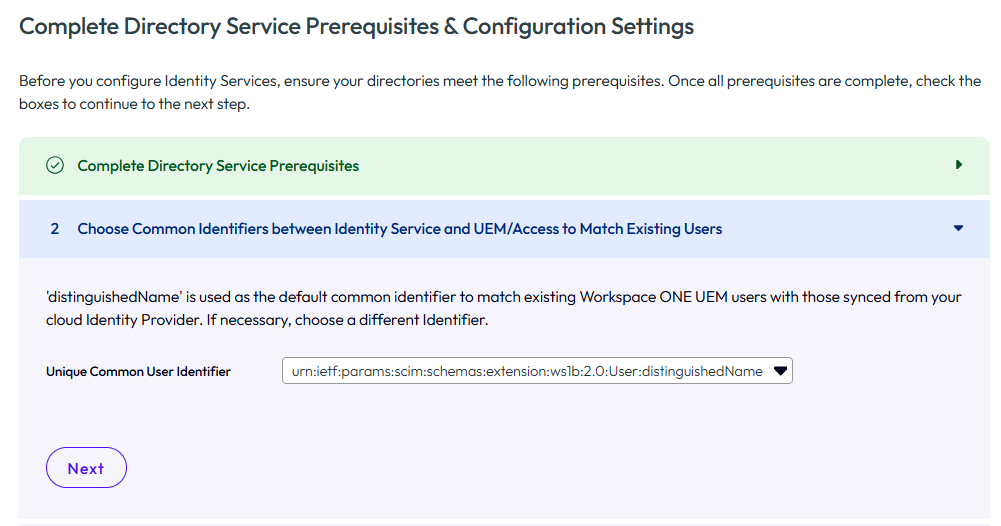
在步骤 2 中,选择唯一通用标识符,以将现有 Workspace ONE UEM 和 Omnissa Access 用户与从身份提供程序同步到 Omnissa Identity Service 的用户进行匹配。
默认情况下,使用 distinguishedName 作为用户的通用标识符。有关更多信息,请参阅迁移入门中的“关键注意事项”。
提醒:请谨慎决定将哪个属性用作通用标识符。要在迁移过程后面部分更改通用标识符,您必须删除 Identity Service 目录并重新启动迁移。
-
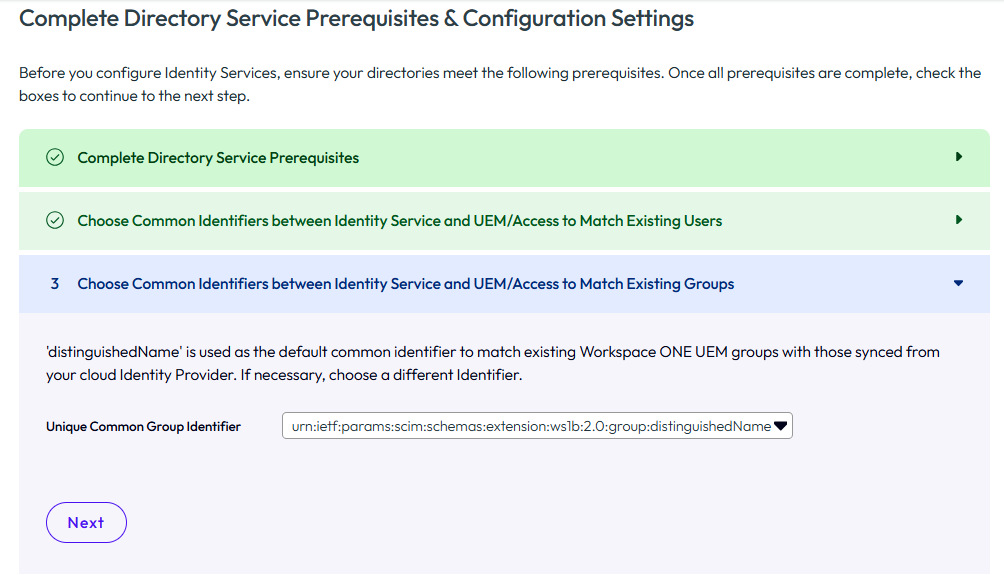
在步骤 3 中,选择唯一通用标识符,以将现有 Workspace ONE UEM 和 Omnissa Access 组与从身份提供程序同步到 Omnissa Identity Service 的组进行匹配。
组的默认通用标识符是除 Okta 以外的所有身份提供程序的 distinguishedName。对于 Okta 组,使用 displayName 作为默认通用标识符。如果要迁移配置了 AirWatch 置备应用程序的 Omnissa Access 目录,建议将 displayName 作为组的通用标识符。
请参阅迁移入门中的“关键注意事项”,以了解有关通用标识符的更多信息。
提醒:请谨慎决定将哪个属性用作通用标识符。要在迁移过程后面部分更改通用标识符,您必须删除 Identity Service 目录并重新启动迁移。
-
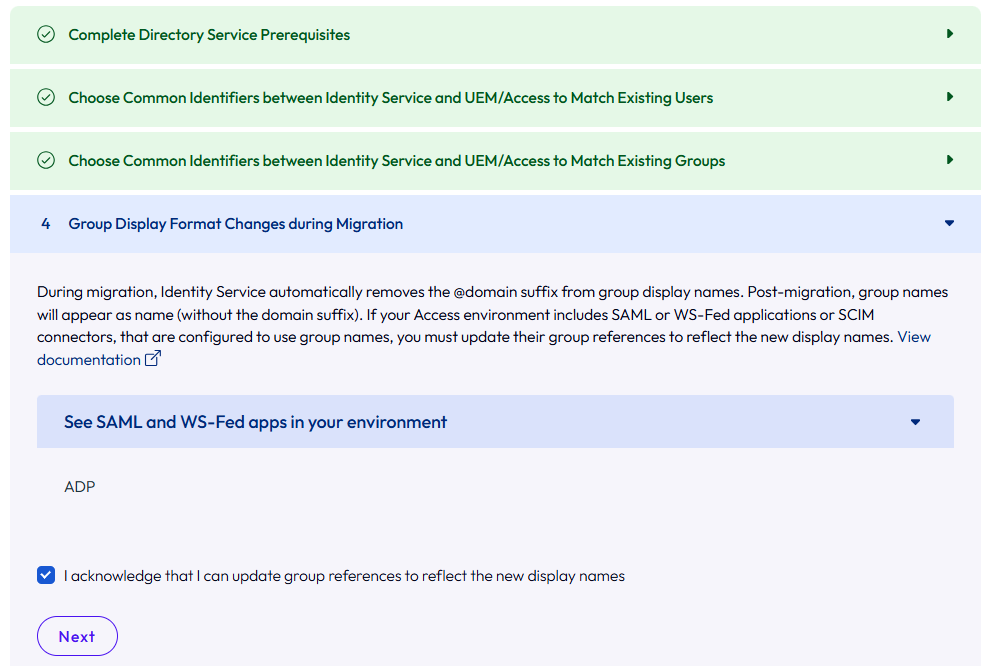
(在同时迁移 Workspace ONE UEM 和 Omnissa Access 目录时适用)在步骤 4 中,查看有关 Omnissa Access 组显示名称格式在迁移后将如何更改的信息,并确认您将手动更新任何受影响的配置。
在 Omnissa Access 中,从 Active Directory 同步的组使用显示名称 groupname@domain。Omnissa Access 会将 @domain 后缀添加到 Active Directory 组名称中。将这些组迁移到 Omnissa Identity Service 后,@domain 后缀会被移除。迁移后,Omnissa Identity Service、Omnissa Access 和 Workspace ONE UEM 中的组都将使用显示名称 groupname。
此更改会影响 Omnissa Access 中配置为使用组名称的 SAML 应用程序、WS-Fed 应用程序和 SCIM 连接器。您必须手动将这些配置更新为使用 groupname,而不是 groupname@domain。
系统会显示受此更改影响的 SAML 和 WS-Fed 应用程序的列表。请保存该信息,以便在迁移后更新配置。此外,还要查找受影响的任何 SCIM 连接器。
例如:
-
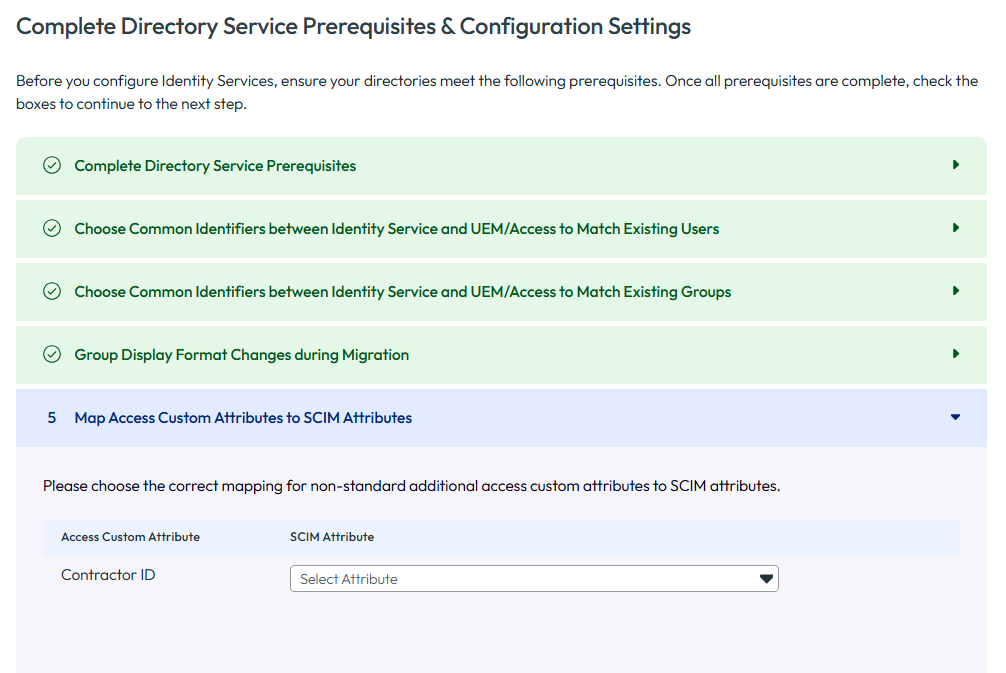
(在同时迁移 Workspace ONE UEM 和 Omnissa Access 目录时适用)在步骤 5 中,将 Omnissa Access 自定义属性(如果有)映射到 SCIM 属性。
如果将任何自定义属性同步到 Omnissa Access 目录,请将这些自定义属性映射到 SCIM 属性(Omnissa Identity Service 属性)。
Access 自定义属性列表中填充了在 Omnissa Access 控制台的设置 > 用户属性页面中添加的自定义属性。
例如:
-
在继续执行迁移过程的下一步之前,请仔细查看并验证此页面上的所有选择,因为稍后无法更改这些选择。
必备条件:所有同步的最终用户和组都位于一个身份提供程序中
在迁移到 Omnissa Identity Service 之前,您必须:
-
确保从 Active Directory 同步到 Workspace ONE UEM 的所有用户和组也已从 Active Directory 同步到您的云身份提供程序。
有关信息,请参阅相关身份提供程序文档。对于 Entra ID,您可以使用 Microsoft Entra Connect 等应用程序。请参阅 Microsoft 文档,例如:Microsoft Entra Connect 参考。对于 Okta,可以使用 Okta Active Directory Agent。
-
同步所需的属性
将用户和组从 Active Directory 同步到云身份提供程序时,默认情况下仅同步一组有限的属性。您还必须同步迁移到 Omnissa Identity Service 所需的属性。请参阅迁移到 Omnissa Identity Service 所需的属性。
重要信息:尽可能将身份提供程序中的用户和组属性映射与您当前在 Workspace ONE UEM 环境中的映射保持一致。
必备条件:准备要迁移的 Active Directory 嵌套组
-
如果 Microsoft Entra ID 是身份提供程序
Microsoft Entra ID 不支持置备嵌套组。请参阅 Microsoft Entra 服务限制和局限性。
如果当前将 Active Directory 嵌套组同步到 Workspace ONE UEM,则必须在 Active Directory 中将其扁平化,或者按照 Omnissa Identity Service 为同步嵌套组提供的过程进行操作。有关更多信息,请参阅迁移嵌套组。
无论选择哪种选项,您都必须先准备要迁移的嵌套组,然后再开始迁移过程。
-
如果 Okta 是身份提供程序
此必备条件不适用于 Okta。无需执行任何操作。
-
如果您使用的是通用 SCIM 2.0 身份提供程序
请参阅相关身份提供程序文档以了解如何处理嵌套组。
必备条件:所有 Workspace ONE UEM 和 Omnissa Access 目录管理员在 Omnissa Connect 中都有管理员帐户
所有 Workspace ONE UEM 和 Omnissa Access 目录管理员必须都已迁移到 Omnissa Connect。有关信息,请参阅 Omnissa Connect 文档。
Omnissa Identity Service 不会迁移任何 Workspace ONE UEM 或 Omnissa Access 目录管理员。
有关其他角色要求,请参阅入门。
必备条件:在从 Omnissa Access 同步的自定义用户组中移除 UEM 基本用户帐户(AirWatch 置备应用程序用例)
此必备条件仅适用于以下场景:
- 您要同时迁移 Workspace ONE UEM 目录和 Omnissa Access 目录。
- 您要使用 AirWatch 置备应用程序将用户和组从 Omnissa Access 置备到 Workspace ONE UEM。
- 您打算在迁移到 Omnissa Identity Service 后继续支持 Workspace ONE UEM 基本用户帐户。
使用 AirWatch 置备应用程序时,从 Omnissa Access 置备的组将在 Workspace ONE UEM 中创建为自定义用户组。如果您随后在 Workspace ONE UEM 中将任何基本用户添加到这些组,我们建议您在开始迁移过程之前将这些用户从组中移除。否则,这些基本用户将在迁移期间自动从组中移除。
您还应注意,迁移后,组类型将有所不同。使用 AirWatch 置备应用程序从 Omnissa Access 置备的自定义用户组将转换为目录用户组。此转换反映了正确的组类型,因为这些组由您的身份提供程序管理,而不是在 Workspace ONE UEM 中创建的自定义组。
此外,在开始迁移之前,请确保已将所有必需的组添加到 AirWatch 置备应用程序。您无法在迁移期间将组添加到该应用程序。如果要执行此操作,必须删除 Identity Service 目录,停用 Omnissa Identity Service,然后重新启动迁移。
您可以在迁移期间取消置备组以及置备或取消置备用户。
此页面对您有帮助吗?