Antes de iniciar el proceso de migración en Omnissa Identity Service, debe completar ciertos requisitos del directorio.
La migración es compatible con las siguientes configuraciones de directorio:
- Un directorio de Workspace ONE UEM (sin directorios configurados en el inquilino de Omnissa Access asociado)
- Un directorio de Workspace ONE UEM y un único directorio de Omnissa Access (ambos utilizando el mismo Active Directory como fuente y conteniendo los mismos usuarios y grupos)
- Un directorio de Workspace ONE UEM y un único directorio de Omnissa Access de tipo Otro con la aplicación de aprovisionamiento de AirWatch configurada para sincronizar usuarios y grupos de Omnissa Access con Workspace ONE UEM
Los requisitos y las tareas de configuración que realice en el Paso 1: Completar la configuración y los requisitos del servicio de directorio dependen de la configuración actual de los directorios de Workspace ONE UEM y Omnissa Access.
Requisitos
Ha seguido el procedimiento descrito en la sección de introducción y puede acceder al asistente de migración.
Procedimiento
-
En el panel izquierdo de la consola de Omnissa Connect, seleccione Administración de identidades > Administración de usuarios finales.
-
Haga clic en Iniciar administración de usuarios finales.
Omnissa Identity Service se abrirá en una nueva pestaña del navegador.
-
En la pestaña Omnissa Identity Service, haga clic en Introducción y, a continuación, en Siguiente en la ventana emergente Requisitos del sistema.
-
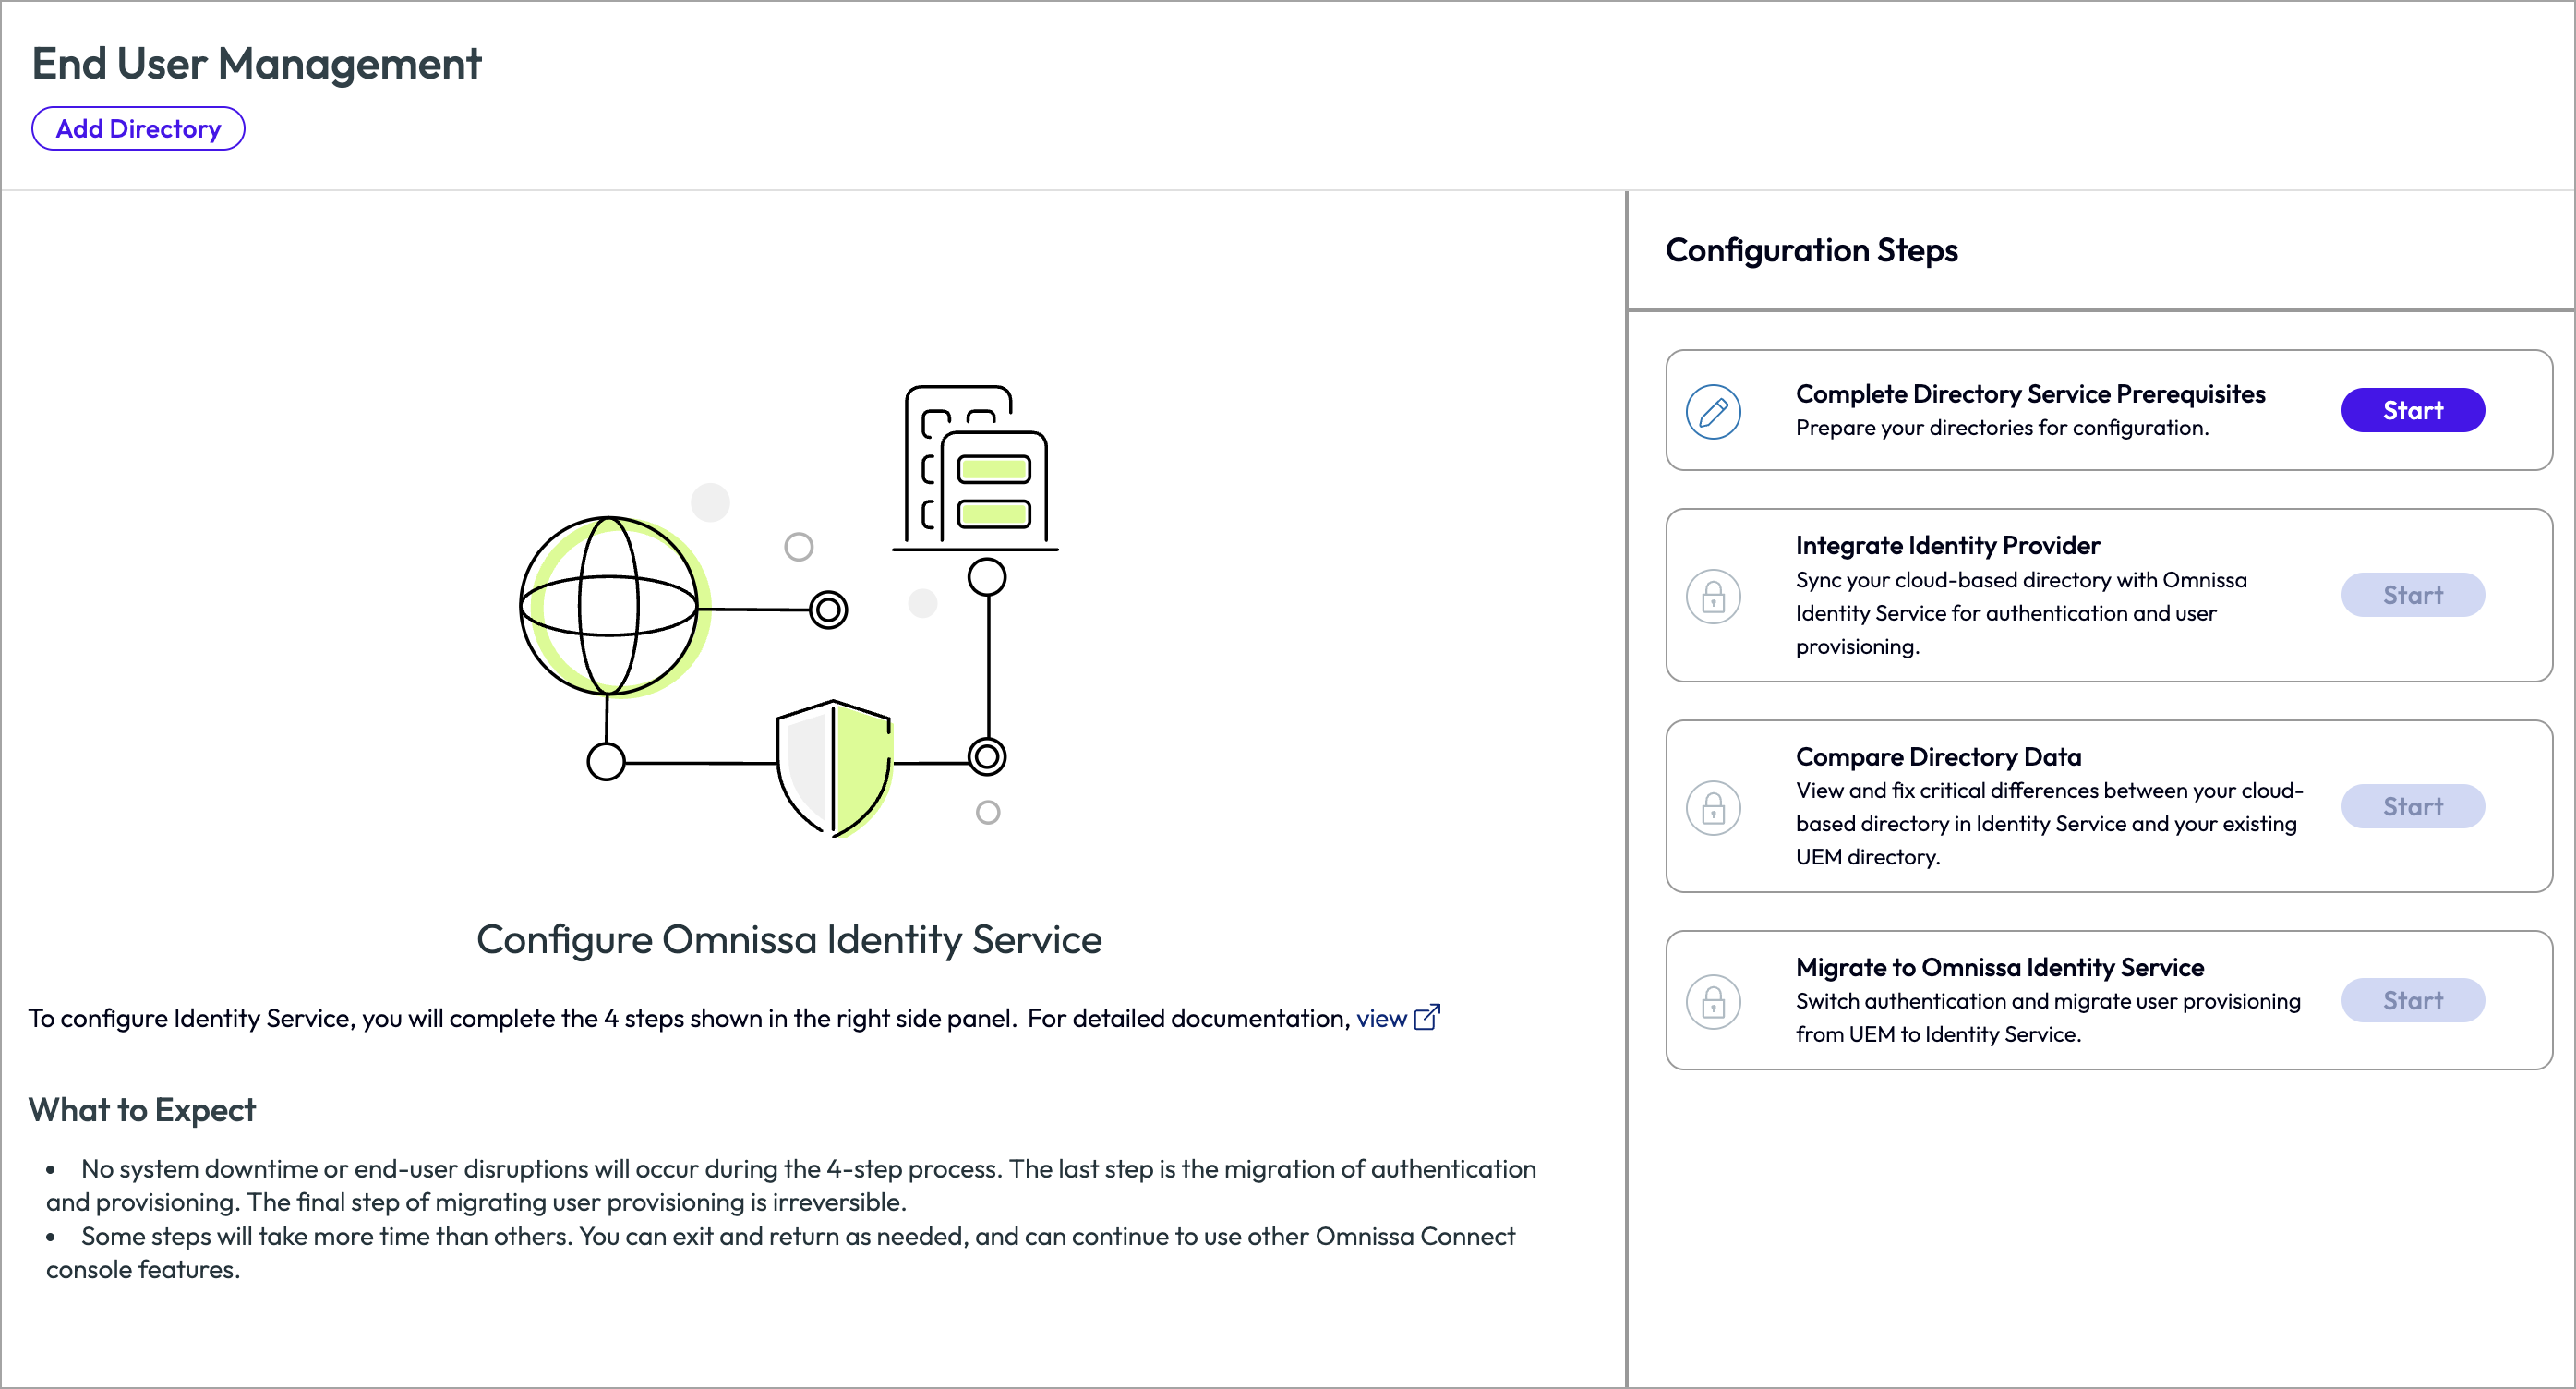
En la página Configurar Omnissa Identity Service, en la sección Pasos de configuración situada a la derecha, haga clic en Iniciar en el cuadro Completar los requisitos del servicio de directorio.
-
(Aplicable al migrar los directorios de Workspace ONE UEM y Omnissa Access) Si se detecta algún error en la configuración de su directorio de Omnissa Access relacionado con los ajustes del proveedor de identidad SAML, como el formato de identificación por nombre, estos aparecerán como mensajes en la parte superior de la página. Revise los mensajes de error y utilice la información disponible en Solución de problemas para resolver los errores antes de continuar.
-
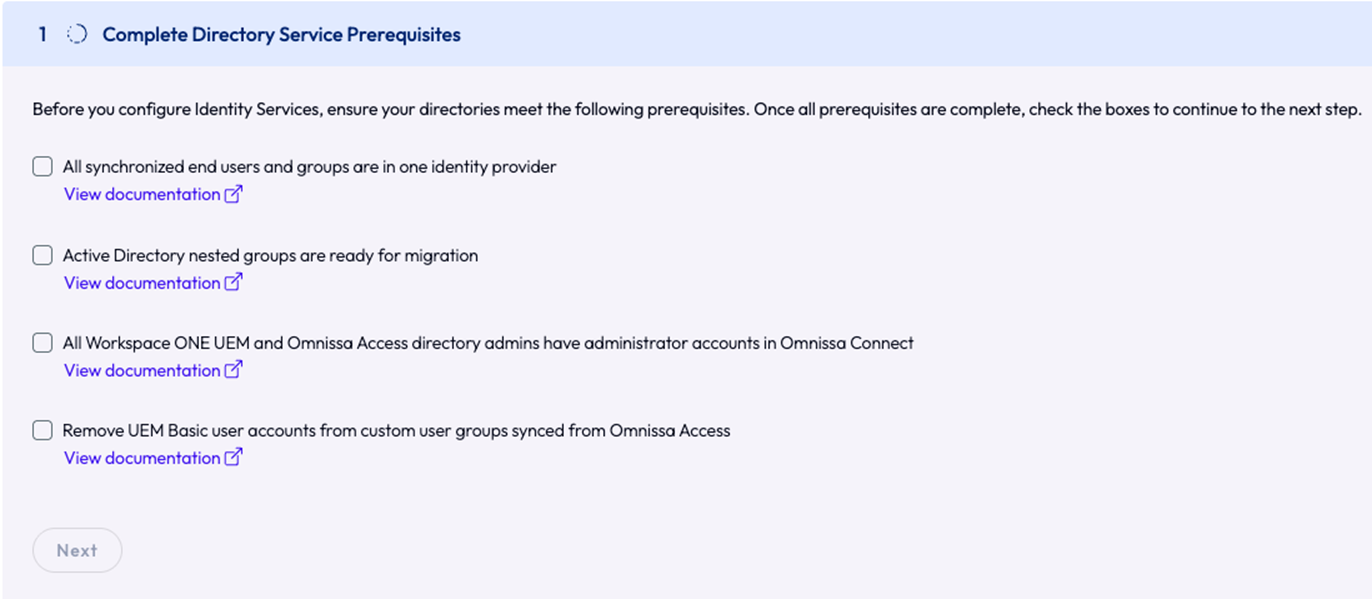
En el paso 1, Completar los requisitos del servicio de directorio, revise y complete los requisitos.
- Requisito: Todos los usuarios finales y grupos sincronizados se encuentran en un único proveedor de identidad
- Requisito: Preparar grupos anidados de Active Directory para la migración
- Requisito: Todos los administradores de directorios de Workspace ONE UEM y Omnissa Access tienen cuentas de administrador en Omnissa Connect
- Requisito: Eliminar las cuentas de usuario básicas de UEM de los grupos de usuarios personalizados sincronizados desde Omnissa Access (caso práctico de la aplicación de aprovisionamiento de AirWatch)
-
Verifique que ha completado todos los requisitos marcando las casillas junto a cada uno de ellos.
-
Haga clic en Siguiente para continuar con los pasos de configuración.
-
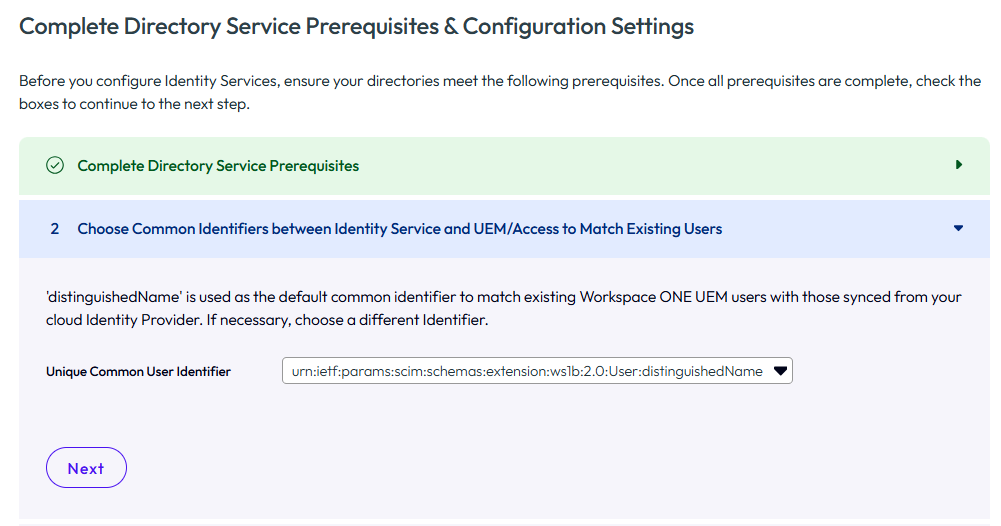
En el paso 2, seleccione el identificador común único predeterminado para hacer coincidir los usuarios existentes de Workspace ONE UEM y Omnissa Access con los sincronizados desde su proveedor de identidad a Omnissa Identity Service.
De forma predeterminada, distinguishedName se utiliza como identificador común para los usuarios. Para obtener más información, consulte "Consideraciones críticas" en la sección Introducción a la migración.
Precaución: Piense bien qué atributo usar como identificador común. Para cambiar el identificador común más adelante en el proceso de migración, deberá eliminar el directorio de Identity Service y reiniciar la migración.
-
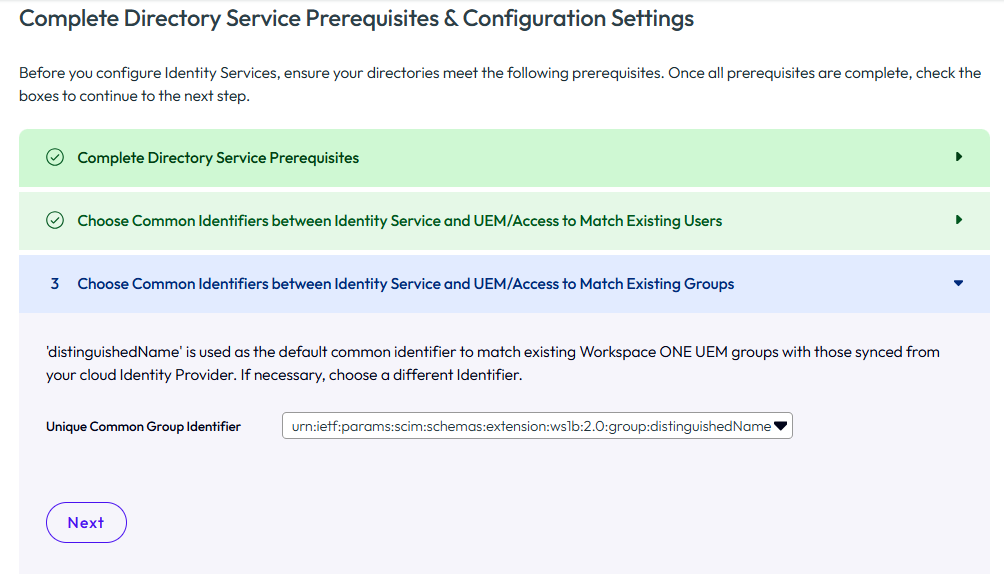
En el paso 3, seleccione el identificador común único predeterminado para hacer coincidir los grupos existentes de Workspace ONE UEM y Omnissa Access con los sincronizados desde su proveedor de identidad a Omnissa Identity Service.
El identificador común predeterminado para los grupos es distinguishedName para todos los proveedores de identidad, excepto Okta. Para los grupos de Okta, se utiliza displayName como valor predeterminado. Si va a migrar un directorio de Omnissa Access con la aplicación de aprovisionamiento de AirWatch configurada, se recomienda utilizar displayName como identificador común para los grupos.
Para obtener más información sobre el identificador común, consulte "Consideraciones críticas" en la sección Introducción a la migración.
Precaución: Piense bien qué atributo usar como identificador común. Para cambiar el identificador común más adelante en el proceso de migración, deberá eliminar el directorio de Identity Service y reiniciar la migración.
-
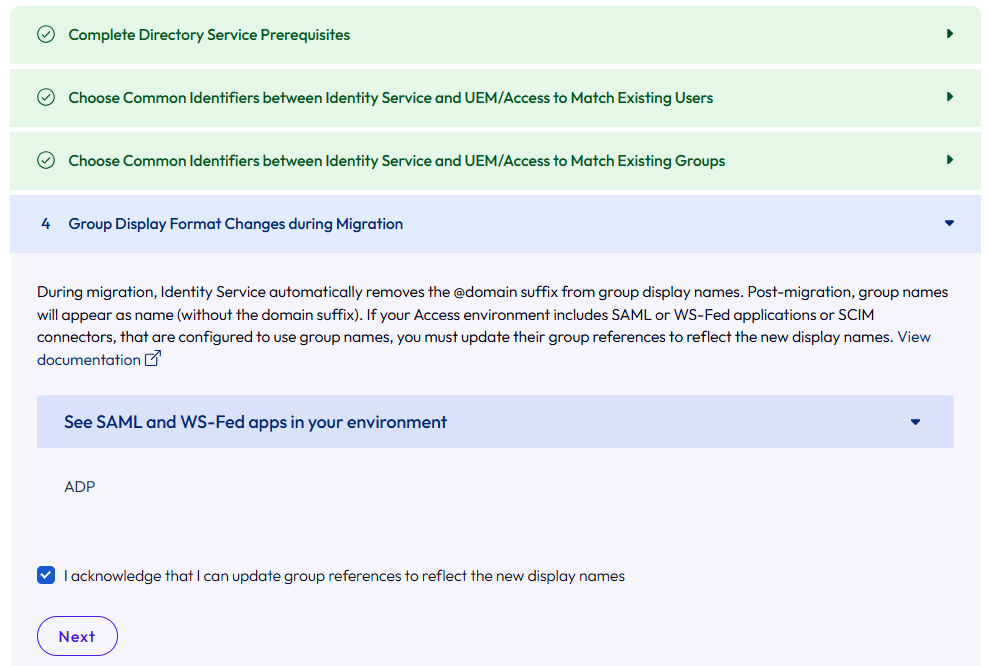
(Aplicable cuando se migran los directorios de Workspace ONE UEM y Omnissa Access) En el paso 4, revise la información sobre cómo cambiará el formato del nombre para mostrar de los grupos de Omnissa Access tras la migración y confirme que actualizará manualmente cualquier configuración afectada.
En Omnissa Access, los grupos sincronizados desde Active Directory utilizan el nombre para mostrar nombre_grupo@dominio. Omnissa Access agrega el sufijo @domain al nombre del grupo de Active Directory. Cuando estos grupos se migran a Omnissa Identity Service, se eliminará el sufijo @domain. Después de la migración, los grupos de Omnissa Identity Service, Omnissa Access y Workspace ONE UEM utilizarán el nombre para mostrar nombre_grupo.
Este cambio afecta a las aplicaciones SAML, las aplicaciones WS-Fed y los conectores SCIM de Omnissa Access que estén configurados para utilizar nombres de grupo. Debe actualizar esas configuraciones manualmente para utilizar el formato nombre_grupo en lugar de nombre_grupo@dominio.
Se muestra una lista de aplicaciones SAML y WS-Fed que se ven afectadas por este cambio. Guarde la información para poder actualizar las configuraciones después de la migración. Busque los conectores SCIM que también se vean afectados.
Por ejemplo:
-
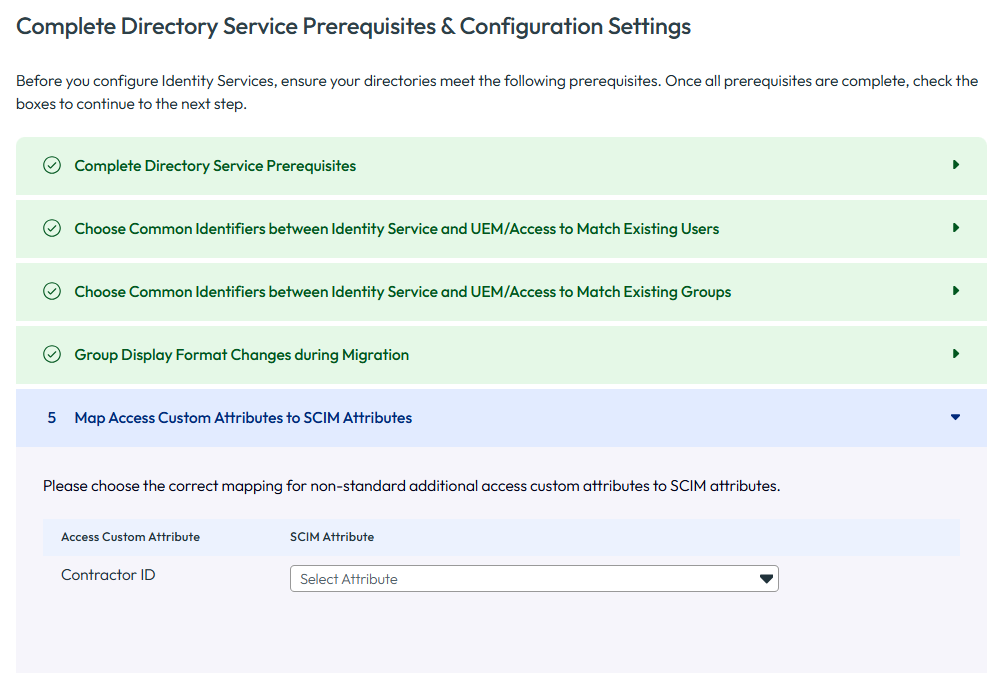
(Aplicable cuando se migran los directorios Workspace ONE UEM y Omnissa Access) En el paso 5, asigne los atributos personalizados de Omnissa Access, si los hubiera, a los atributos SCIM.
Si sincroniza algún atributo personalizado con su directorio de Omnissa Access, asigne dichos atributos personalizados a atributos SCIM (atributos de Omnissa Identity Service).
La lista Atributos personalizados de Access se rellenará con los atributos personalizados que se han agregado en la página Configuración > Atributos de usuario de la consola de Omnissa Access.
Por ejemplo:
-
Revise y verifique detenidamente todas sus selecciones en esta página antes de pasar al siguiente paso del proceso de migración, ya que no podrá modificarlas posteriormente.
Requisito: Todos los usuarios finales y grupos sincronizados se encuentran en un único proveedor de identidad
Antes de migrar a Omnissa Identity Service:
-
Asegúrese de que todos los usuarios y grupos que se sincronizan desde Active Directory a Workspace ONE UEM también se han sincronizado desde Active Directory a su proveedor de identidad en la nube.
Si necesita más información, consulte la documentación de su proveedor de identidad. Para Entra ID, puede utilizar aplicaciones como Microsoft Entra Connect. Consulte la documentación de Microsoft, por ejemplo: Referencia de Microsoft Entra Connect. Para Okta, también puede utilizar Okta Active Directory Agent.
-
Sincronizar atributos requeridos
Cuando sincronice usuarios y grupos desde Active Directory a su proveedor de identidad en la nube, solo se sincronizará un conjunto limitado de atributos de forma predeterminada. También debe sincronizar los atributos necesarios para la migración a Omnissa Identity Service. Consulte Atributos requeridos para la migración a Omnissa Identity Service.
Importante: Intente asignar los atributos de usuarios y grupos en su proveedor de identidad de la forma más fiel posible a las asignaciones que tiene actualmente en su entorno Workspace ONE UEM.
Requisito: Preparar grupos anidados de Active Directory para la migración
-
Si Microsoft Entra ID es el proveedor de identidad
Microsoft Entra ID no admite el aprovisionamiento de grupos anidados. Consulte Restricciones y límites del servicio Microsoft Entra.
Si actualmente sincroniza grupos anidados de Active Directory con Workspace ONE UEM, deberá aplanarlos en Active Directory o seguir el proceso que proporciona Omnissa Identity Service para sincronizar grupos anidados. Consulte Migrar grupos anidados para obtener más información.
Independientemente de la opción que elija, debe preparar los grupos anidados para la migración antes de iniciar el proceso de migración.
-
Si Okta es el proveedor de identidad
Este requisito no se aplica a Okta. No es necesaria ninguna acción.
-
Si utiliza un proveedor de identidad SCIM 2.0 genérico
Consulte la documentación del proveedor de identidad para obtener información sobre cómo se gestionan los grupos anidados.
Requisito: Todos los administradores de directorios de Workspace ONE UEM y Omnissa Access tienen cuentas de administrador en Omnissa Connect
Todos los administradores de directorios de Workspace ONE UEM y Omnissa Access deben migrarse a Omnissa Connect. Para obtener información, consulte la documentación de Omnissa Connect.
Omnissa Identity Service no migrará a ningún administrador de directorios de Workspace ONE UEM ni de Omnissa Access.
Para conocer los requisitos adicionales de los roles, consulte la sección de introducción.
Requisito: Eliminar las cuentas de usuario básicas de UEM de los grupos de usuarios personalizados sincronizados desde Omnissa Access (caso práctico de la aplicación de aprovisionamiento de AirWatch)
Este requisito se aplica solo al siguiente escenario:
- Se va a migrar tanto un directorio Workspace ONE UEM como un directorio Omnissa Access.
- Va a utilizar la aplicación de aprovisionamiento de AirWatch para aprovisionar usuarios y grupos de Omnissa Access en Workspace ONE UEM.
- Desea seguir dando soporte a las cuentas de usuario básicas de Workspace ONE UEM tras la migración a Omnissa Identity Service.
Cuando se utiliza la aplicación de aprovisionamiento de AirWatch, los grupos aprovisionados desde Omnissa Access se crean como grupos de usuarios personalizados en Workspace ONE UEM. Si posteriormente agregó algún usuario básico a estos grupos en Workspace ONE UEM, le recomendamos que lo elimine de los grupos antes de iniciar el proceso de migración. De lo contrario, estos usuarios básicos se eliminarán automáticamente de los grupos durante la migración.
También debe tener en cuenta que, después de la migración, el tipo de grupo será diferente. Los grupos de usuarios personalizados aprovisionados desde Omnissa Access mediante la aplicación de aprovisionamiento de AirWatch se convertirán en grupos de usuarios de directorio. Esta conversión refleja el tipo de grupo correcto, ya que estos grupos están administrados por su proveedor de identidad y no son grupos personalizados creados en Workspace ONE UEM.
Además, asegúrese de que todos los grupos necesarios se hayan agregado a la aplicación de aprovisionamiento de AirWatch antes de iniciar la migración. No se pueden agregar grupos a la aplicación durante la migración. Si desea hacerlo, tendrá que eliminar el directorio del servicio de identidad, desactivar Omnissa Identity Service y reiniciar la migración.
Puede desaprovisionar grupos y aprovisionar o desaprovisionar usuarios durante la migración.
¿Le resultó útil esta página?