Omnissa Identity Service proporciona un asistente que le guiará a través del proceso de migración de directorios. Puede acceder al asistente a través del portal de Omnissa Connect y realizar allí todas las tareas de migración. La configuración de Workspace ONE UEM (y Omnissa Access, si corresponde) se actualizará automáticamente una vez completada la migración.
La migración a Omnissa Identity Service es un proceso de varios pasos que implica:
- Cumplir los requisitos del servicio de directorio
- Integrar su proveedor de identidad en la nube externo con Omnissa Identity Service y aprovisionar usuarios y grupos
- Comparar el directorio de Identity Service con los directorios de Workspace ONE UEM y Omnissa Access, y resolver las diferencias críticas
- Cambiar al uso de Identity Service para la autenticación y el aprovisionamiento
No se espera que se produzcan interrupciones del sistema ni molestias para los usuarios finales durante la migración.
Requisitos
-
Regístrese en la versión de disponibilidad limitada siguiendo las instrucciones de la página de Identity Service en Customer Connect.
-
Asegúrese de que sus inquilinos de Workspace ONE UEM y Omnissa Access se hayan migrado a Omnissa Connect, un nuevo servicio web que proporciona acceso centralizado a todos los servicios y soluciones de Omnissa. También se puede acceder a Omnissa Identity Service desde Omnissa Connect.
Para obtener más información, consulte:
-
Migrar todos los administradores de directorios de Workspace ONE UEM y Omnissa Access a Omnissa Connect.
-
Migrar todos los administradores locales de Omnissa Access a Omnissa Connect. Su inquilino de Omnissa Access no debe contener ningún administrador local ni usuario local.
-
Para configurar Omnissa Identity Service, debe tener los siguientes roles:
- Roles de organización de Omnissa Connect: administrador de organización o propietario de organización
- Rol de superadministrador en el servicio Omnissa Access
- Rol de administrador de consola o un rol personalizado equivalente en Workspace ONE UEM
Para obtener información sobre las asignaciones de roles en Omnissa Connect, consulte Administradores.
-
Revise los requisitos de la migración y continúe solo después de haber tomado la decisión de migrar los servicios de directorio de Workspace ONE UEM y Omnissa Access a Identity Service.
Procedimiento
-
Inicie sesión en la consola de Omnissa Connect con los roles de administrador indicados en los requisitos.
-
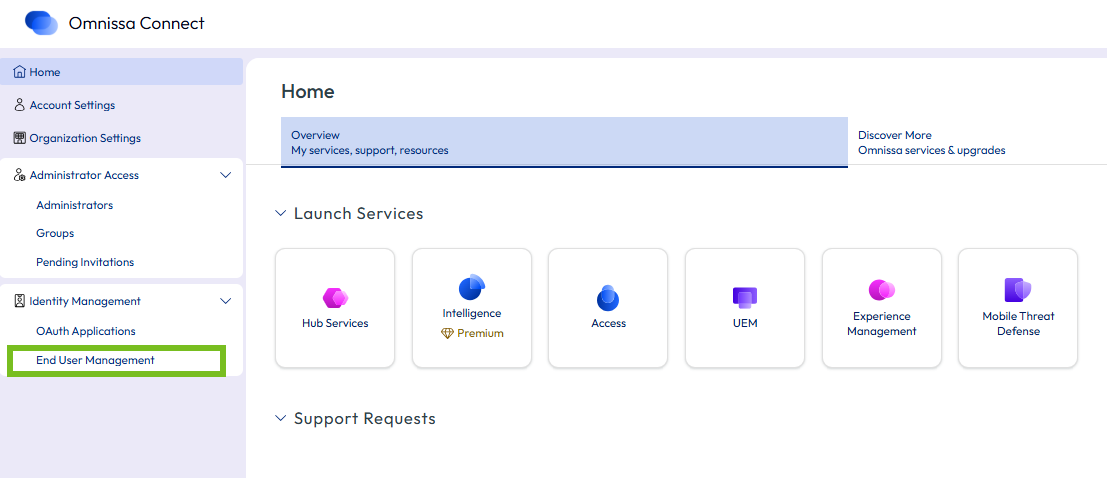
En el panel izquierdo, seleccione Administración de identidades > Administración de usuarios finales.
-
En la página Administración de usuarios finales, haga clic en Iniciar administración de usuarios finales para iniciar Omnissa Identity Service.
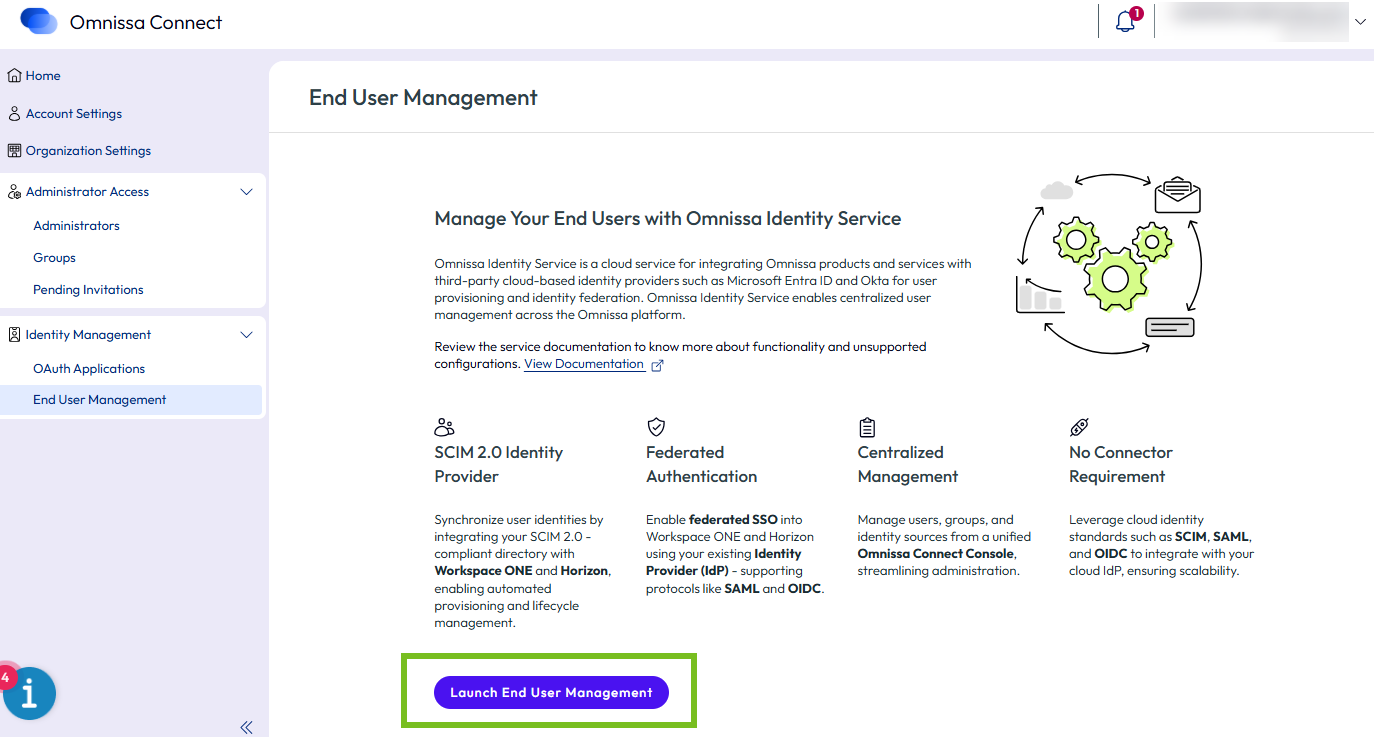
Omnissa Identity Service se abrirá en una nueva pestaña del navegador.
-
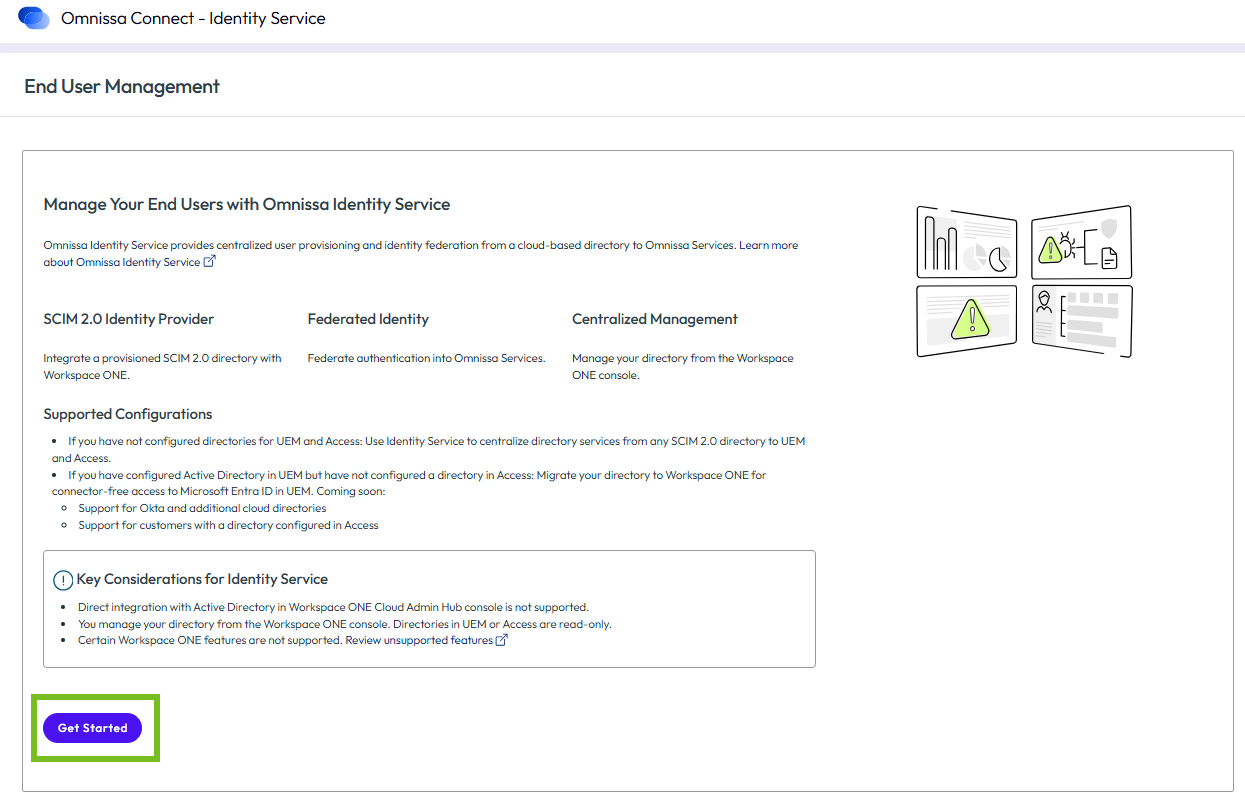
En la pestaña Omnissa Identity Service, revise la información importante y, a continuación, haga clic en Comenzar.
-
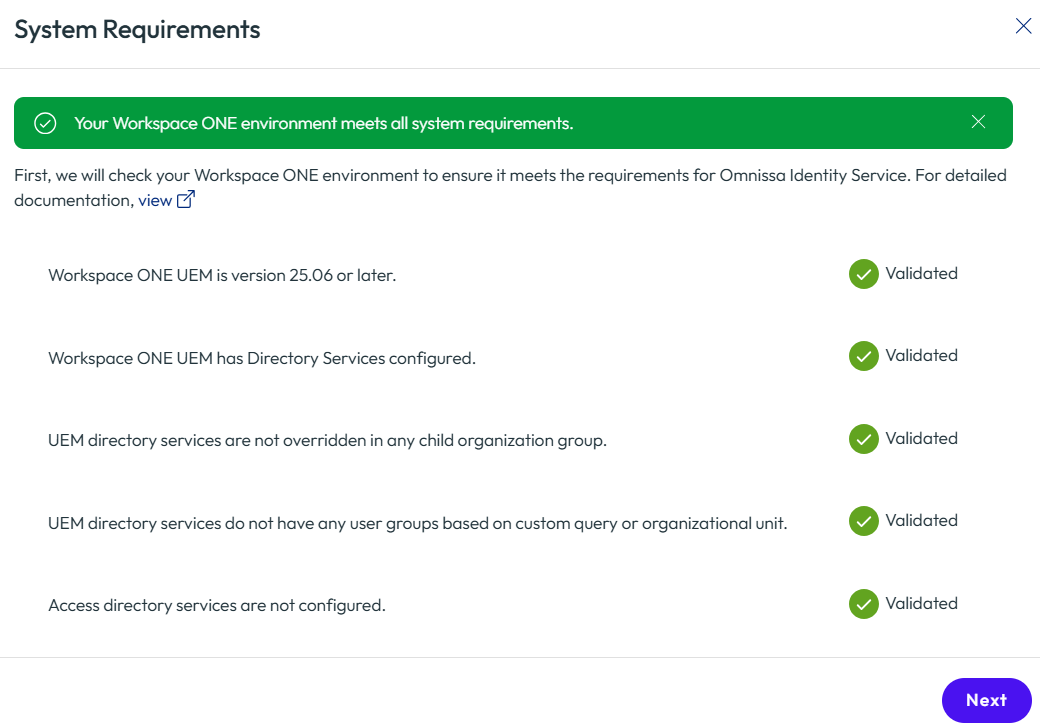
Revise los requisitos del sistema que aparecen en una ventana emergente y compruebe que su entorno cumple todos los requisitos. No podrá continuar con la migración hasta que se cumplan todos los requisitos.
Los requisitos del sistema varían dependiendo de si va a migrar solo un directorio de Workspace ONE UEM o si va a migrar un directorio de Workspace ONE UEM y un directorio de Omnissa Access. Si va a migrar ambos, se aplicarán requisitos adicionales.
Directorio de Workspace ONE UEM solo:
Directorios de Workspace ONE UEM y Omnissa Access:
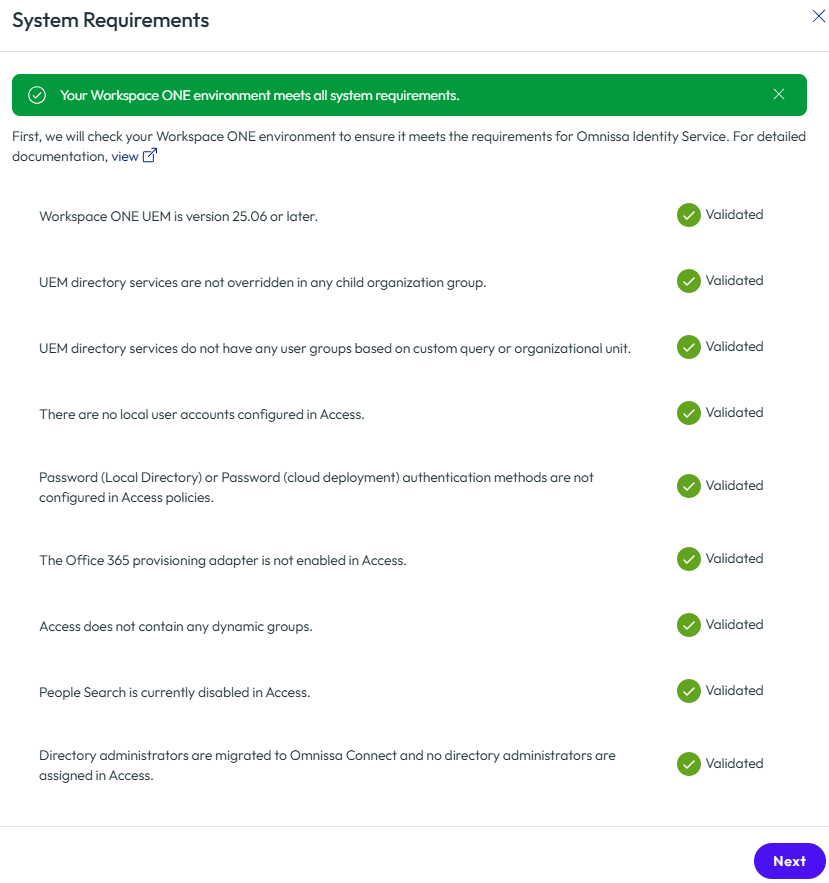
Para obtener más información sobre los requisitos específicos de Workspace ONE UEM, consulte la sección Requisitos y la documentación de Workspace ONE UEM.
Requisitos de Omnissa Access:
-
Compruebe que el inquilino de Access no contenga ningún usuario local ni administrador local, incluidos los usuarios del directorio Sistema. Todos los usuarios deben estar sincronizados desde Active Directory. Compruebe que el método de autenticación Contraseña (directorio local) no se utiliza en ninguna directiva.
Puede buscar usuarios locales en la página Cuentas > Usuarios de la consola de Omnissa Access. Puede consultar las directivas desde la página Recursos > Directivas.
-
Compruebe que el método de autenticación Contraseña (implementación en la nube) no se utiliza en ninguna directiva. Para obtener más información, consulte Consideraciones críticas.
Puede consultar las directivas desde la página Recursos > Directivas en la consola de Omnissa Access.
-
Compruebe que el adaptador de aprovisionamiento Office 365 no está habilitado en Omnissa Access.
-
Compruebe que el inquilino de Access no tenga ningún grupo dinámico. Los grupos dinámicos son grupos que se crean en Omnissa Access y no se sincronizan desde Active Directory.
Puede buscar grupos dinámicos en la página Cuentas > Grupos de usuarios de la consola de Omnissa Access.
-
Compruebe que los administradores de directorios se hayan migrado a Omnissa Connect. Además, asegúrese de que a ningún usuario de directorio de Omnissa Access se le haya asignado un rol de administrador.
-
-
Haga clic en Siguiente para iniciar el proceso de configuración.
-
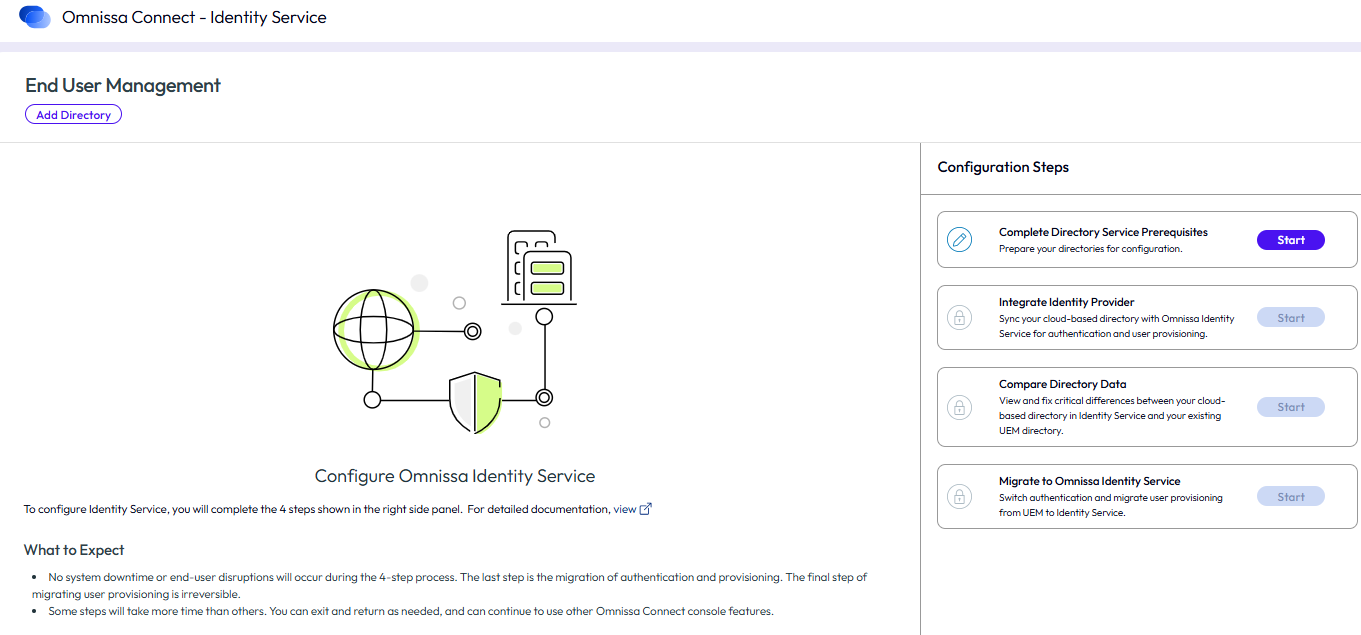
Revise los pasos de configuración que se especifican en el panel derecho, donde se describe el proceso de migración que deberá seguir.
-
Cuando todo esté listo para iniciar el proceso, haga clic en Iniciar en el primer paso, Completar los requisitos del servicio de directorio.
¿Le resultó útil esta página?