Omnissa Identity Service には、ディレクトリ移行プロセスをガイドするウィザードが用意されています。Omnissa Connect ポータルからこのウィザードにアクセスし、そこですべての移行タスクを実行します。移行が完了すると、Workspace ONE UEM(および該当する場合は Omnissa Access)の設定が自動的に更新されます。
Omnissa Identity Service への移行は、次の複数の手順で行われます。
- ディレクトリ サービスの前提条件を完了する
- サードパーティのクラウド ID プロバイダと Omnissa Identity Service の統合およびユーザーとグループのプロビジョニング
- Identity Service ディレクトリと既存の Workspace ONE UEM および Omnissa Access ディレクトリの比較および重大な相違点の解決
- 認証とプロビジョニングに Identity Service を使用するための切り替え
移行中にシステムのダウンタイムやエンド ユーザーの中断は発生しません。
前提条件
-
Customer Connect の [Identity Service] ページの手順に従って、制限付きで利用可能なリリースにサインアップします。
-
Workspace ONE UEM および Omnissa Access テナントが Omnissa Connect に移行されていることを確認します。Omnissa Connect は、すべての Omnissa サービスとソリューションの一元化されたアクセスを提供する新しい Web ベースのサービスです。Omnissa Identity Service には、Omnissa Connect からもアクセスできます。
詳細については、次を参照してください。
-
Workspace ONE UEM および Omnissa Access のすべてのディレクトリ管理者を Omnissa Connect に移行します。
-
Omnissa Access のすべてのローカル管理者を Omnissa Connect に移行します。Omnissa Access テナントにローカル管理者またはローカル ユーザーを含めないようにしてください。
-
Omnissa Identity Service を構成するには、次のロールが必要です。
- Omnissa Connect の組織ロール:組織管理者または組織所有者
- Omnissa Access サービスでのスーパー管理者ロール
- Workspace ONE UEM でのコンソール管理者ロールまたは同等のカスタム ロール
Omnissa Connect でのロールの割り当てについては、「管理者」を参照してください。
-
「移行要件」を確認し、Workspace ONE UEM および Omnissa Access ディレクトリ サービスを Identity Service に移行することを決定した後にのみ続行します。
手順
-
前提条件に記載されている管理者ロールを使用して Omnissa Connect コンソールにログインします。
-
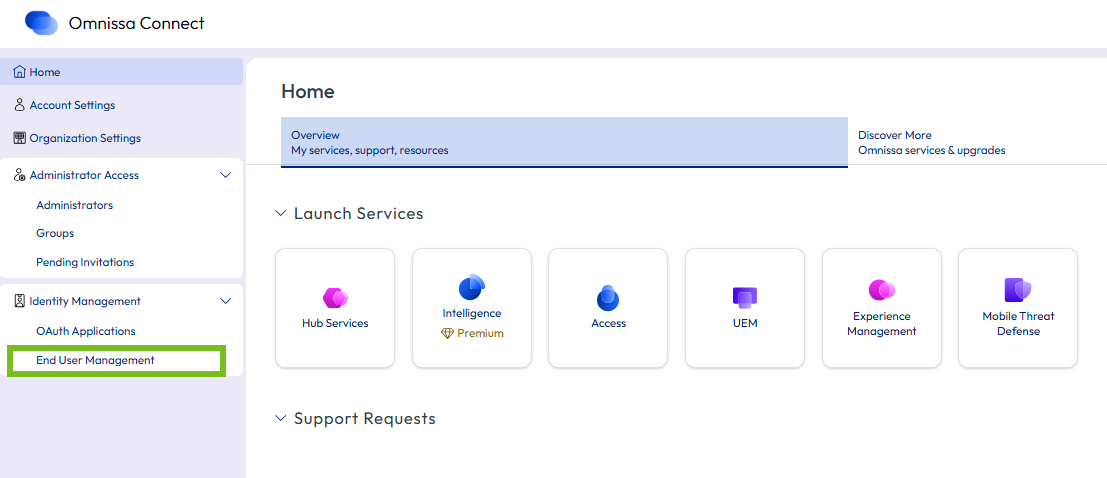
左側のペインから [ID 管理] > [エンド ユーザー管理] を選択します。
-
[エンド ユーザー管理] ページで、[エンド ユーザー管理の起動] をクリックして Omnissa Identity Service を起動します。
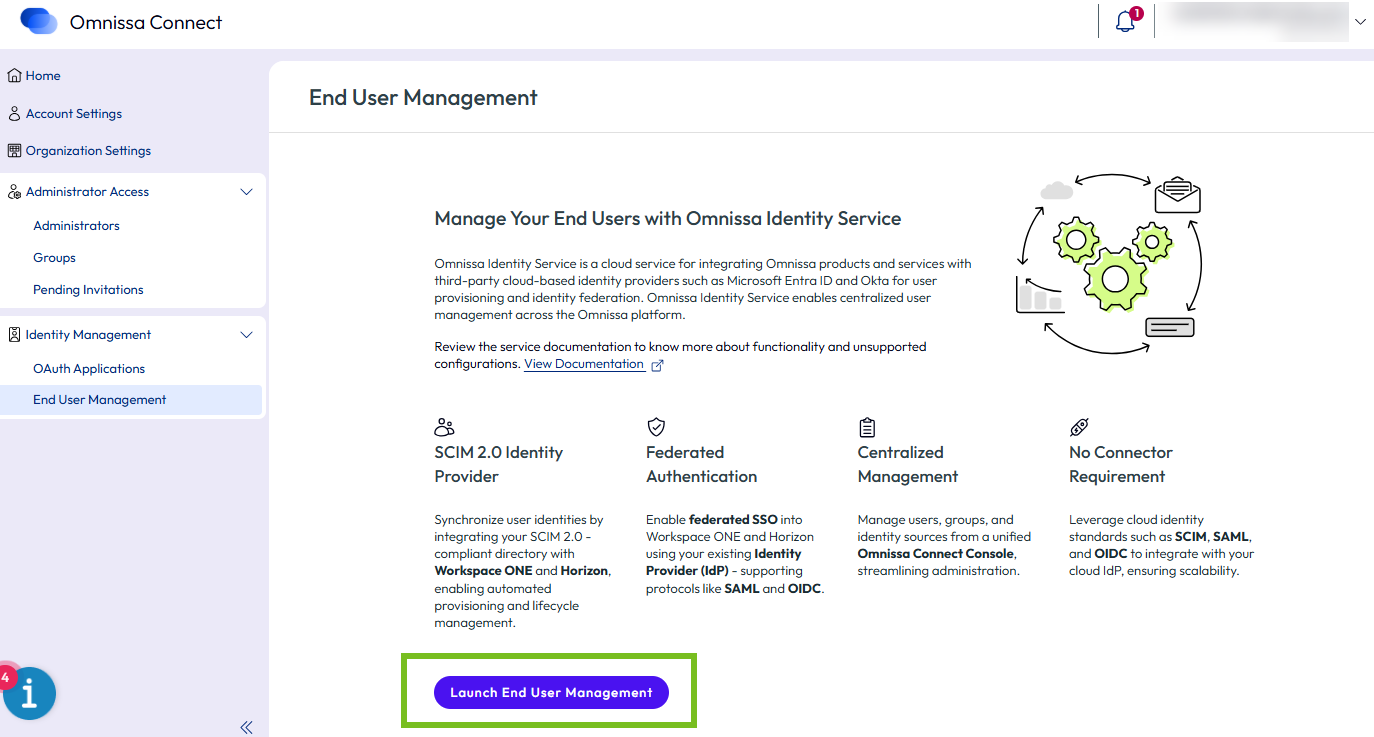
ブラウザで Omnissa Identity Service が新しいタブで開きます。
-
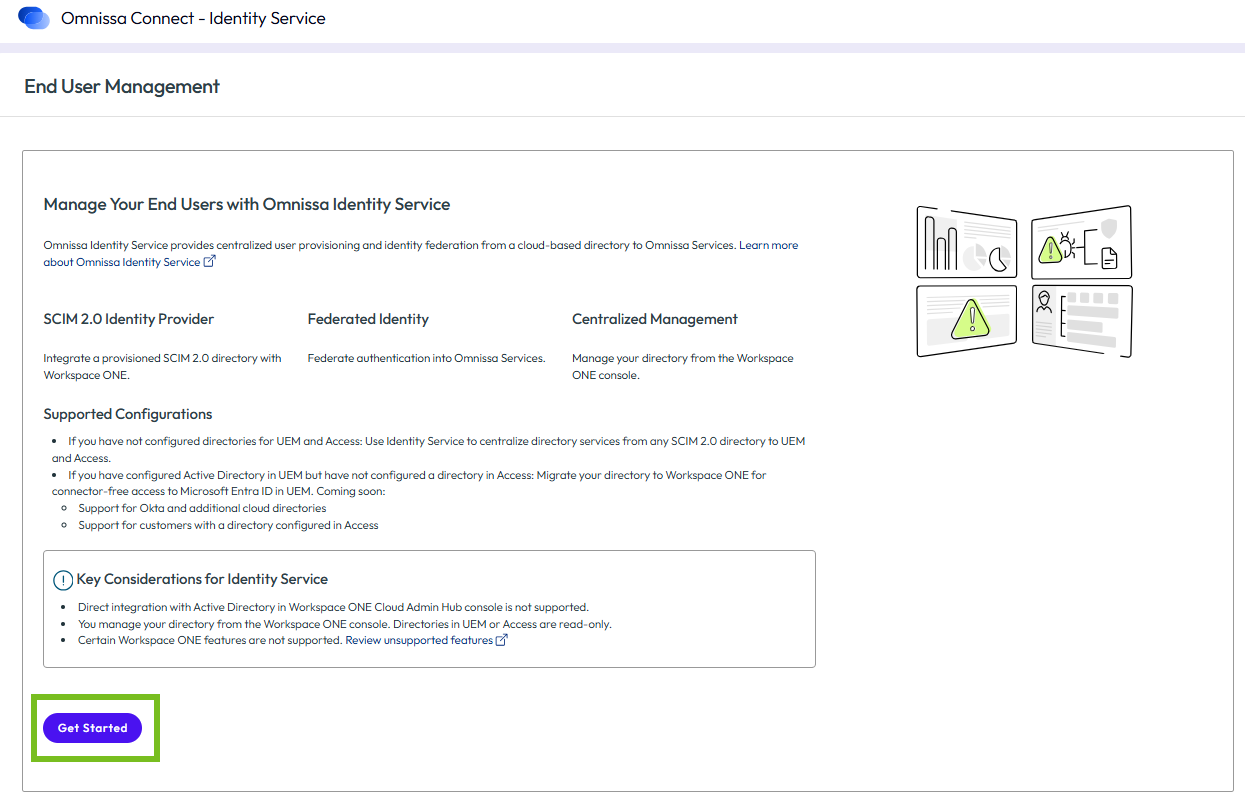
[Omnissa Identity Service] タブで重要な情報を確認し、[開始] をクリックします。
-
ポップアップ ウィンドウに表示されるシステム要件を確認し、環境がすべての要件を満たしていることを確認します。すべての要件が満たされるまで、移行を続行することはできません。
システム要件は、Workspace ONE UEM ディレクトリのみを移行するか、Workspace ONE UEM ディレクトリと Omnissa Access ディレクトリを移行するかによって異なります。両方を移行する場合は、追加の要件が表示されます。
Workspace ONE UEM のみのディレクトリ:
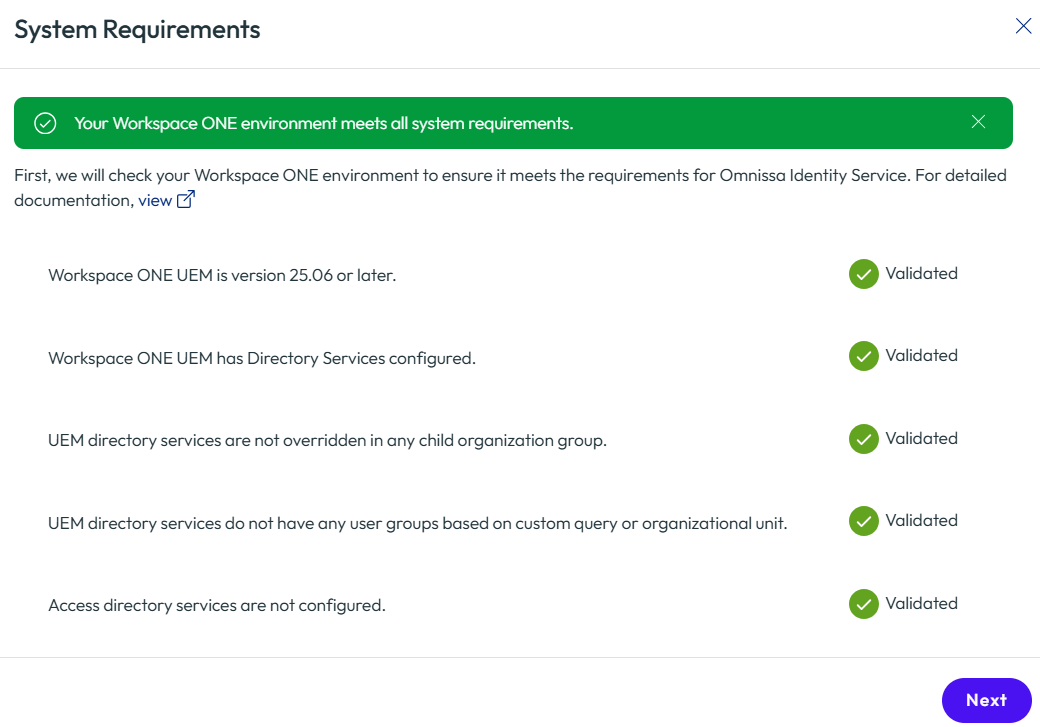
Workspace ONE UEM および Omnissa Access ディレクトリ:
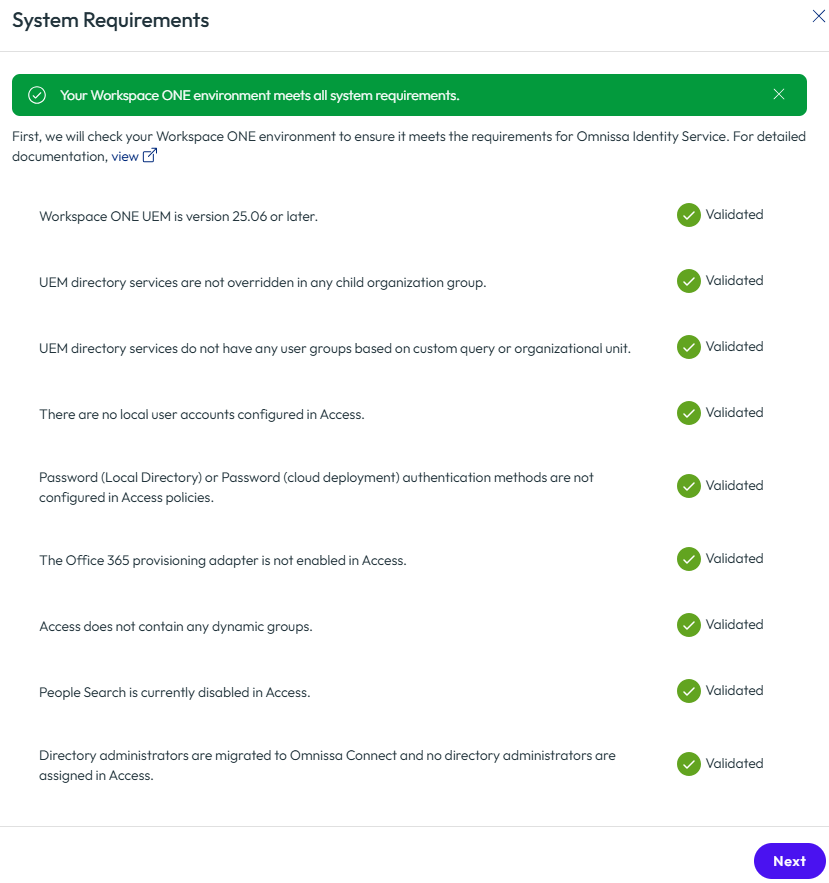
Workspace ONE UEM 固有の要件の詳細については、「要件」セクションおよび Workspace ONE UEM のドキュメントを参照してください。
Omnissa Access の要件:
-
Access テナントに、システム ディレクトリ内のユーザーを含むローカル ユーザーまたはローカル管理者が含まれていないことを確認します。すべてのユーザーは Active Directory から同期される必要があります。パスワード(ローカル ディレクトリ)認証方法がどのポリシーでも使用されていないことを確認します。
Omnissa Access コンソールの [アカウント] > [ユーザー] ページでローカル ユーザーを確認できます。ポリシーは、[リソース] > [ポリシー] ページから確認できます。
-
パスワード(クラウド デプロイ)認証方法がどのポリシーでも使用されていないことを確認します。詳細については、「重要な考慮事項」を参照してください。
ポリシーは、Omnissa Access コンソールの [リソース] > [ポリシー] ページから確認できます。
-
Office 365 プロビジョニング アダプタが Omnissa Access で有効になっていないことを確認します。
-
Access テナントに動的グループがないことを確認します。動的グループは、Active Directory から同期されたものではなく、Omnissa Access 内で作成されたグループです。
Omnissa Access コンソールの [アカウント] > [ユーザー グループ] ページで動的グループを確認できます。
-
ディレクトリ管理者が Omnissa Connect に移行されていることを確認します。また、Omnissa Access のディレクトリ ユーザーに管理者ロールが割り当てられていないことを確認します。
-
-
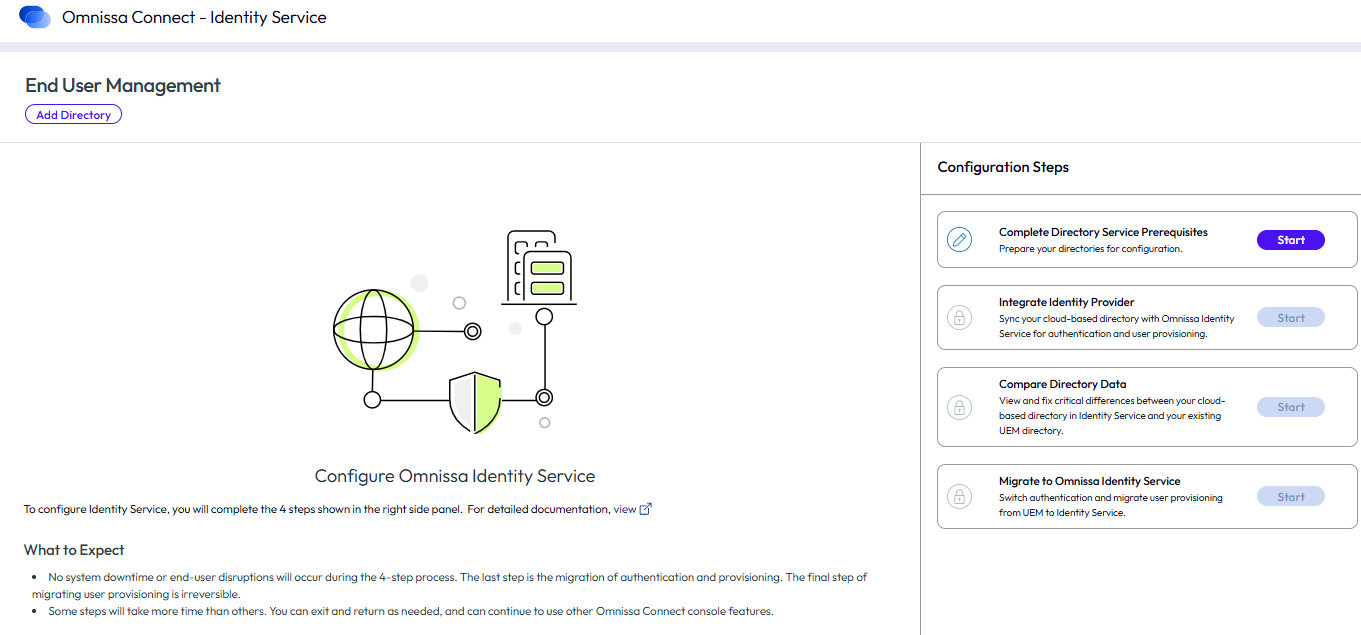
[次へ] をクリックして、構成プロセスを開始します。
-
右側のペインに一覧表示されている構成手順を確認します。ここには、実行する移行プロセスの概要が示されています。
-
プロセスを開始する準備ができたら、最初の手順である「ディレクトリ サービスの前提条件を完了する」の [開始] をクリックします。
このページは役に立ちましたか?