移行中に発生する可能性のある一般的な問題については、このセクションを参照してください。
ディレクトリ レポートで移行ステージに進むことができない
新しい Identity Service ディレクトリと既存の Workspace ONE UEM または Omnissa Access ディレクトリの間に重大な相違点が特定されると、ディレクトリ比較レポートには「移行準備ができていません」ステータスが表示され、先に進むことはできません。移行を続行する前に、これらの相違点を解決する必要があります。
移行要件は次のとおりです。
- Identity Service ディレクトリには、Workspace ONE UEM および Omnissa Access ディレクトリに存在するすべてのグループが含まれている必要があります。1 つのグループが不足している場合でも、移行できません。
- 重要な属性の相違点の数は、しきい値を下回る必要があります。重要な属性とは、Identity Service と Workspace ONE UEM または Omnissa Access 間で一致する必要がある属性です。
- デバイスを持つ不足ユーザーの数は、しきい値を下回る必要があります。不足しているユーザーとは、Workspace ONE UEM または Omnissa Access ディレクトリに存在するが、Identity Service ディレクトリに存在しないユーザーのことです。
- 不足しているメンバーシップの数は、しきい値を下回る必要があります。不足しているメンバーシップとは、Workspace ONE UEM または Omnissa Access ディレクトリに存在するが、Identity Service ディレクトリに存在しないメンバーシップのことです。
一部のユーザーがディレクトリ比較レポートに表示されない
レポートの実行を開始した後にプロビジョニングされたユーザーは、レポートに表示されません。ユーザーが正常にプロビジョニングされたら、レポートを再度実行します。
Workspace ONE UEM に AirWatch プロビジョニング アプリケーション グループが見つからない場合の Workspace ONE UEM レポートの失敗
Omnissa Access で AirWatch プロビジョニング アプリケーションに割り当てられているグループが Workspace ONE UEM に見つからない場合(グループは displayName 属性を使用して照合)、Workspace ONE UEM レポートの生成に失敗します。
Omnissa Access グループ名がエラー メッセージに表示されます。Omnissa Access と Workspace ONE UEM 間でグループが一致していることを確認してから、レポートの実行を再試行します。
Omnissa Access に複数の AirWatch SAML アプリケーションが存在する場合、移行フェーズ中に認証を Identity Service に切り替えることはできません
Omnissa Access を Workspace ONE UEM と統合すると、Omnissa Access に AirWatch SAML アプリケーションが作成されます。このアプリケーションのインスタンスは 1 つのみ許可されます。Omnissa Access コンソールの [リソース] > [Web アプリケーション] ページから余分なアプリケーションを削除します。
認証を Identity Service に切り替えた後のログイン失敗の調査
移行フェーズ中に認証を Identity Service に切り替えた後にユーザーがログインできない場合は、Omnissa Access コンソールで監査イベントを確認します。
- Omnissa Connect ホーム ページで、[サービスを起動] の下にある [アクセス] タイルをクリックして、Omnissa Access コンソールを起動します。
- 監査イベントの表示については、「Omnissa Access での監査イベント レポートの生成」を参照してください。
認証を Identity Service に切り替えた後、新しいユーザーがログインできない
移行フェーズ中に認証を Identity Service に切り替えた後、新しいユーザーがログインできないことがあります。
移行中に追加された新しいユーザーは、Active Directory から Workspace ONE UEM(および該当する場合は Omnissa Access)に直接同期され、クラウド ID プロバイダから Omnissa Identity Service にもプロビジョニングされます。システム間でユーザーが調整されるまでに時間がかかります。新しいユーザーが Workspace ONE UEM または Omnissa Access に正常に同期されたら、ユーザーがログインできるようになるまでに最大で 1 時間かかることがあります。
ID プロバイダの更新が Identity Service に反映されない
ユーザーおよびグループ属性や割り当ての更新など、クラウド ID プロバイダで行った変更が Identity Service に反映されない場合は、ID プロバイダのプロビジョニング ステータスを確認します。
- ID プロバイダのプロビジョニング ログを確認します。Entra ID では、ログはプロビジョニング アプリケーションの [プロビジョニング] ページで使用可能です。
- ID プロバイダと Identity Service 間の接続をテストします。
移行後に ID プロバイダからのプロビジョニングが失敗し、「altExternalId の形式が無効です」というエラーが表示される
移行後に、サードパーティの ID プロバイダから Identity Service へのプロビジョニングが次のエラーで失敗します。
Invalid format of altExternalId. Make sure the format is aligned with the Microsoft standard for ObjectGUID.
ID プロバイダから urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId マッピングを削除します。
不足しているユーザーの削除
不足しているユーザーとは、Workspace ONE UEM または Omnissa Access ディレクトリに存在するが、Identity Service ディレクトリに存在しないユーザーのことです。これらのユーザーは、移行プロセス中も変更されません。潜在的なプロビジョニング エラーを回避するため、移行中または移行後に Workspace ONE UEM および Omnissa Access で不足しているユーザーを削除することをお勧めします。
これらのユーザーを削除するための関連 API ドキュメントをご希望の場合は、サポートにお問い合わせください。
Omnissa Access ディレクトリの移行中に発生する SAML IDP 関連のエラー
Omnissa Access と Omnissa Identity Service のサードパーティ SAML IDP 構成間で名前 ID 形式の設定が異なると、ディレクトリの移行中に統合の問題が発生する可能性があります。SAML IDP のその他の設定でもエラーが発生する可能性があります。
Omnissa Identity Service は、移行を開始する前に Omnissa Access の設定を評価します。エラーは、移行ウィザードの [手順 1:ディレクトリ サービスの前提条件を完了する] ページにバナー メッセージとして表示されます。
この情報を使用して、移行を開始する前にエラーを解決します。
エラー:Your identity provider configuration is not supported. Update the IDP IDP_name to send a valid Name ID using a supported format, then try again.
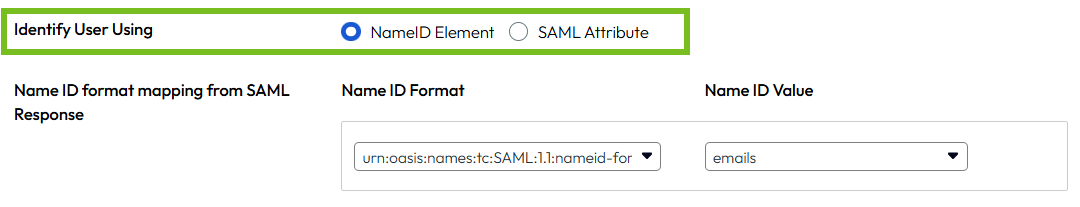
解決策:このエラーは、Omnissa Access の SAML IDP が名前 ID 要素の代わりに SAML 属性を使用するように構成されている場合に発生します。名前 ID 要素を使用するように構成を更新します。
-
Omnissa Access コンソールで、[統合] > [ID プロバイダ] > [IDP_name] を選択して、SAML IDP に移動します。
-
[SAML メタデータ] セクションの [ユーザーの識別方法] に [SAML 属性] ではなく [名前 ID 要素] を選択し、名前 ID 形式と名前 ID 値を選択します。
例:
-
変更を保存します。
-
変更に合わせてクラウド ID プロバイダの構成を更新します。
エラー:We could not determine the Name ID Format and Name ID Value from your identity provider configuration for IDP_name. Please update these fields, then try again.
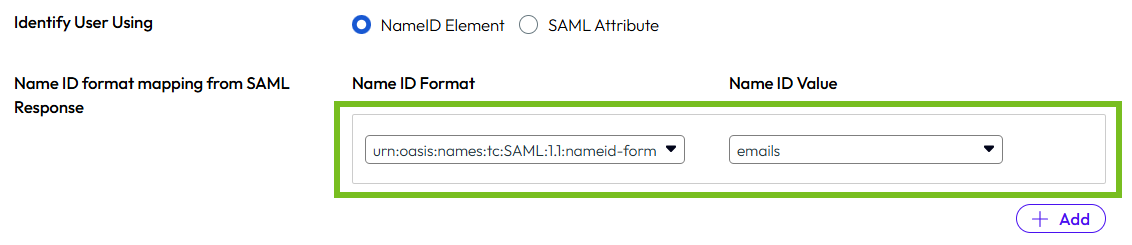
解決策:Omnissa Access は複数の名前 ID 形式のマッピングをサポートしていますが、Omnissa Identity Service は 1 つのみをサポートしています。Omnissa Access の SAML IDP に複数のマッピングがある場合、Omnissa Identity Service は使用する正しいマッピングを特定しようとします。このエラーは、それを実行できない場合に発生します。
Omnissa Access の SAML IDP を更新して、1 つの名前 ID 形式のマッピングのみを使用するようにします。
-
Omnissa Access コンソールで、[統合] > [ID プロバイダ] > [IDP_name] を選択して、SAML IDP に移動します。
-
[SAML メタデータ] セクションの [SAML 応答からの名前 ID 形式のマッピング] で、1 つを除くすべてのマッピングを削除し、その 1 つが正しくマッピングされていることを確認します。
例:
-
変更を保存します。
-
変更に合わせてクラウド ID プロバイダの構成を更新します。
エラー:Your identity provider IDP_name is configured to use the “Send Subject with Mapping” feature, which is not supported by Omnissa Identity Service. Update your IDP configuration to disable this feature, then try again.
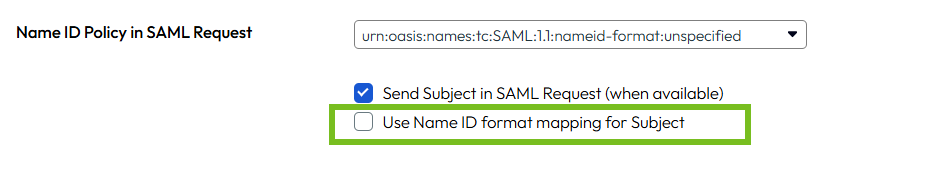
解決策:このエラーは、 Omnissa Access の SAML IDP で、[SAML 要求のサブジェクトを送信 (可能な場合)] > [サブジェクトに名前 ID 形式のマッピングを使用] オプションが選択されている場合に発生します。Omnissa Identity Service は、[サブジェクトに名前 ID 形式のマッピングを使用] オプションをサポートしていません。
Omnissa Access の SAML IDP を更新して、そのオプションの選択を解除します。
-
Omnissa Access コンソールで、[統合] > [ID プロバイダ] > [IDP_name] を選択して、SAML IDP に移動します。
-
[SAML メタデータ] セクションの [SAML 要求の名前 ID ポリシー] で、[サブジェクトに名前 ID 形式のマッピングを使用] オプションの選択を解除します。
-
[SAML 要求の名前 ID ポリシー] の値が正しいことを確認します。
-
変更を保存します。
-
変更に合わせてクラウド ID プロバイダの構成を更新します。
エラー:Your identity provider IDP_name is sending an unsupported SAML authentication context. Update your IDP to use the unspecified AuthNContext class, then try again.
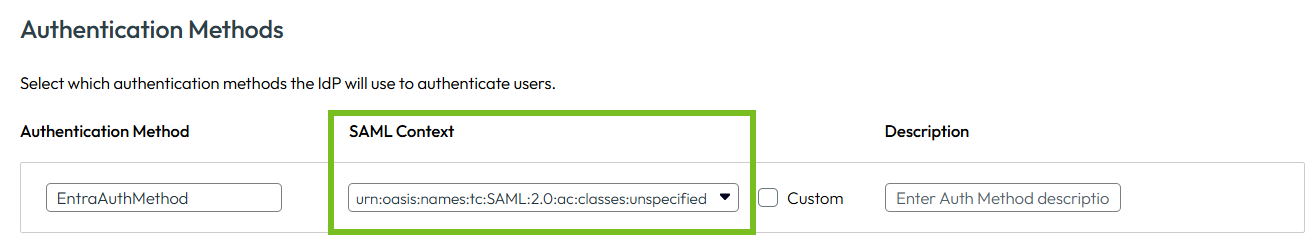
解決策:このエラーは、Omnissa Access の SAML IDP で設定された認証方法 [SAML コンテキスト] が Omnissa Identity Service でサポートされていない場合に発生します。Omnissa Identity Service は、次の SAML コンテキストのみをサポートします:urn:oasis:names:tc:SAML:2.0:ac:classes:unspecified。
Omnissa Access の SAML IDP で構成されているすべての認証方法の SAML コンテキストを更新します。
-
Omnissa Access コンソールで、[統合] > [ID プロバイダ] > [IDP_name] を選択して、SAML IDP に移動します。
-
[認証方法] セクションで、すべての認証方法に対して次の SAML コンテキストを選択します:urn:oasis:names:tc:SAML:2.0:ac:classes:unspecified。
例:
-
変更を保存します。
-
変更に合わせてクラウド ID プロバイダの構成を更新します。
エラー:The Name ID Format sent by your identity provider IDP_name is not supported. Update your IDP to use a Name ID Format supported by Omnissa Identity Service.
解決策:このエラーは、Omnissa Access の SAML IDP で設定された名前 ID 形式が Omnissa Identity Service でサポートされていない場合に発生します。Omnissa Identity Service は、次の形式をサポートしています。
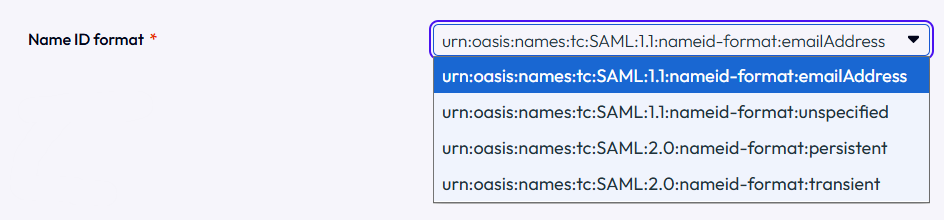
Omnissa Access の名前 ID 形式を Omnissa Identity Service でサポートされている値に更新します。
-
Omnissa Access コンソールで、[統合] > [ID プロバイダ] > [IDP_name] を選択して、SAML IDP に移動します。
-
[SAML メタデータ] セクションの [SAML 応答からの名前 ID 形式のマッピング] で、Omnissa Identity Service でサポートされている値を選択します。
例:
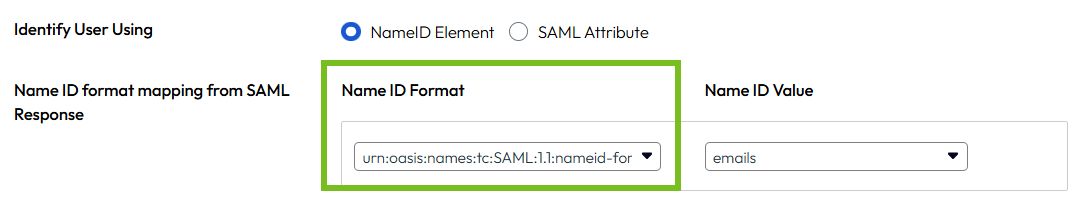
-
[名前 ID 値] を選択します。
-
変更を保存します。
-
変更に合わせてクラウド ID プロバイダの構成を更新します。
エラー:The Name ID Value sent by your identity provider IDP_name is not supported. Update your IDP to use a Name ID Value supported by Omnissa Identity Service.
解決策:このエラーは、Omnissa Access の SAML IDP で設定された名前 ID 値が Omnissa Identity Service でサポートされていない場合に発生します。Omnissa Identity Service は、userName、userPrincipalName、および E メールの値をサポートします。
Omnissa Access の SAML IDP の名前 ID 値を Omnissa Identity Service でサポートされている値に更新します。
-
Omnissa Access コンソールで、[統合] > [ID プロバイダ] > [IDP_name] を選択して、SAML IDP に移動します。
-
[SAML メタデータ] セクションの [SAML 応答からの名前 ID 形式のマッピング] で、Omnissa Identity Service でサポートされている [名前 ID 値] を選択します。
例:
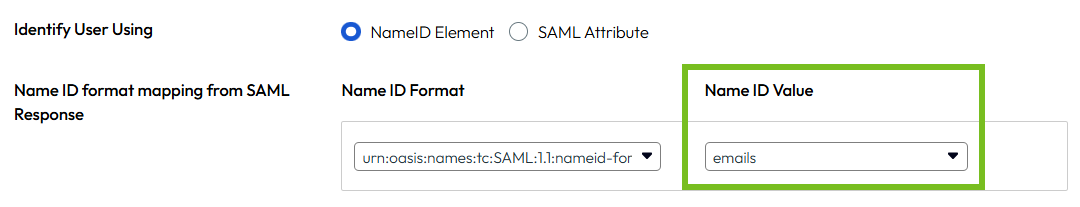
-
変更を保存します。
-
変更に合わせてクラウド ID プロバイダの構成を更新します。
このページは役に立ちましたか?