您可以在 Security Events Service 中将实施 SSF CAEP 标准的任何身份或安全提供程序配置为外部源。为此,需在第三方产品中创建集成应用程序,并在 Security Events Service 控制台中将该产品配置为外部源。
注意:要集成 Okta,请参阅在 Security Events Service 中将 Okta 配置为外部源。
必备条件
- Omnissa Risk Analytics 附加许可证
- 第三方产品中的管理员角色
- Omnissa Connect 中的管理员角色
步骤 1:在第三方产品中创建应用程序
必须先在第三方产品的控制台中创建集成应用程序,并对其进行配置以连接 Security Events Service,然后才能在 Security Events Service 中将该产品添加为外部源。
创建应用程序时,请复制并保存以下值:
- 客户端 ID:应用程序的客户端 ID
- 客户端密钥或私钥,取决于第三方产品提供的内容
- SSF 已知 URL:第三方产品的 SSF 发现端点(通常是在基本 URL 后附加
/.well-known/ssf-configuration) - 令牌 URL 或 OpenID 已知 URL,具体取决于第三方产品提供的内容
有关如何注册应用程序并获取这些值的说明,请参阅第三方产品文档。
步骤 2:在 Security Events Service 中添加外部源
在第三方产品控制台中创建集成应用程序后,需在 Security Events Service 控制台中将该产品添加为外部源。
-
登录 Omnissa Connect。
-
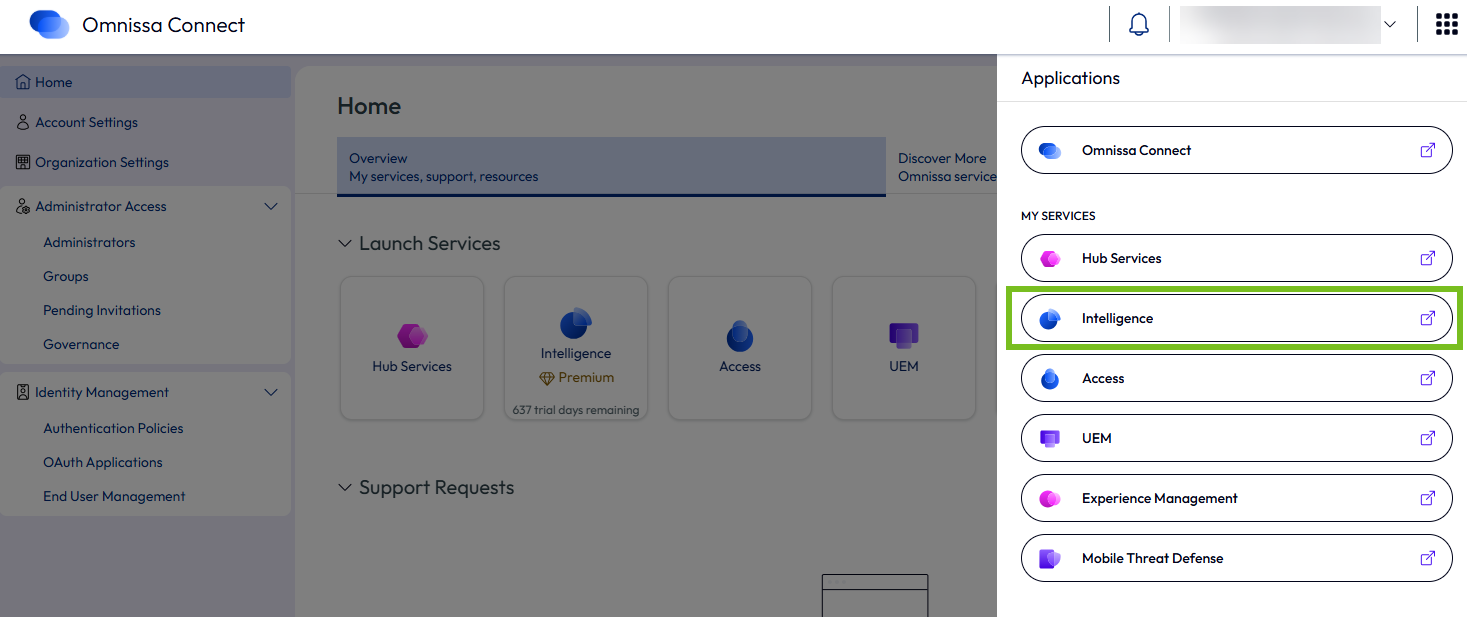
从右上角的菜单中,选择 Intelligence 以转到 Intelligence Console。
-
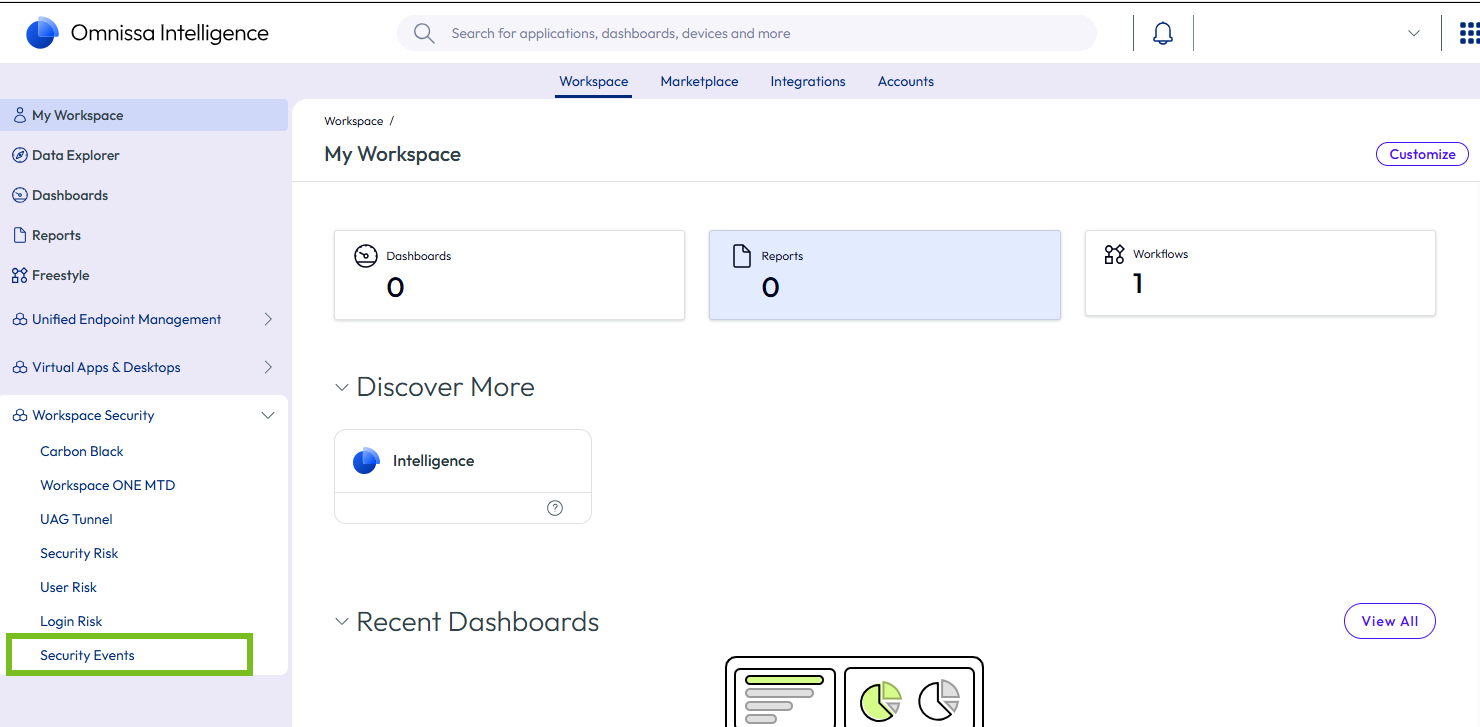
在 Intelligence Console 中,从左侧窗格中选择工作区安全性 > 安全事件。
-
单击启动安全事件。
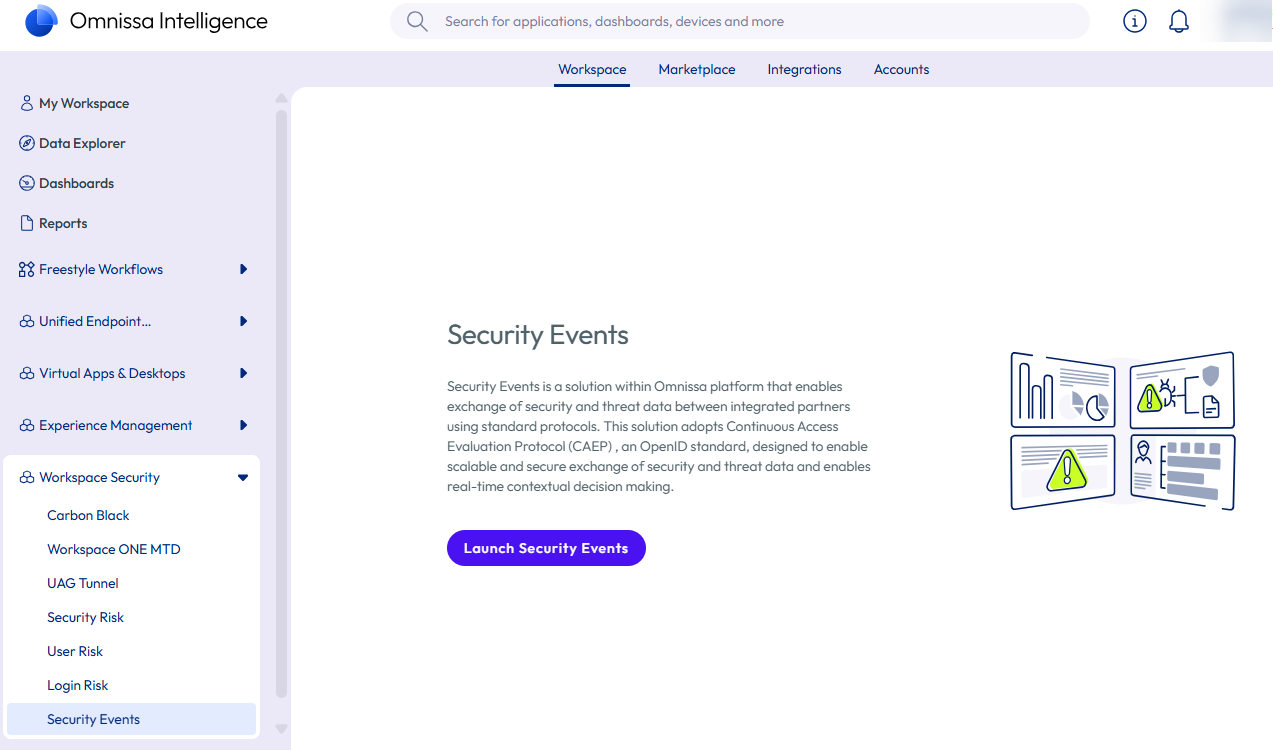
此时会在新选项卡中显示 Security Events Service 控制台。
-
根据您的场景,执行以下操作之一。
如果尚未在 Security Events Service 中配置任何源或订阅者,则会显示概览页面。
-
查看信息并单击开始。
-
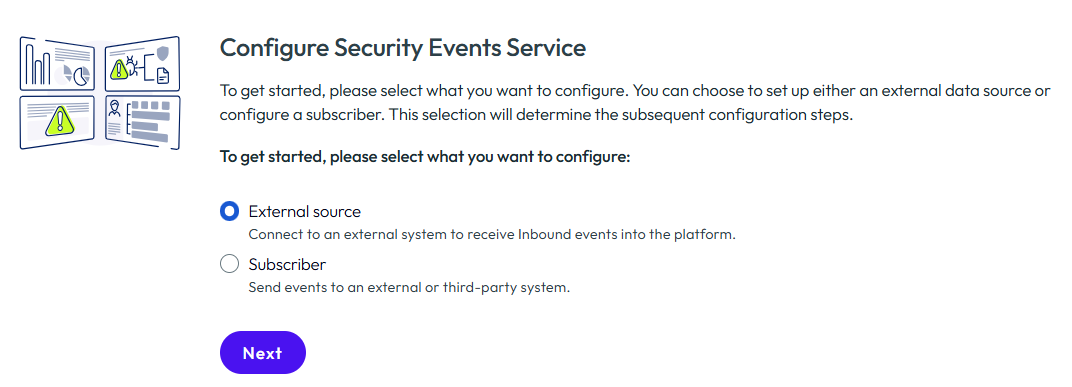
选择外部源,然后单击下一步。
如果已配置源或订阅者,则不会显示概览页面和向导。
- 选择源选项卡。
- 单击添加外部源。
-
-
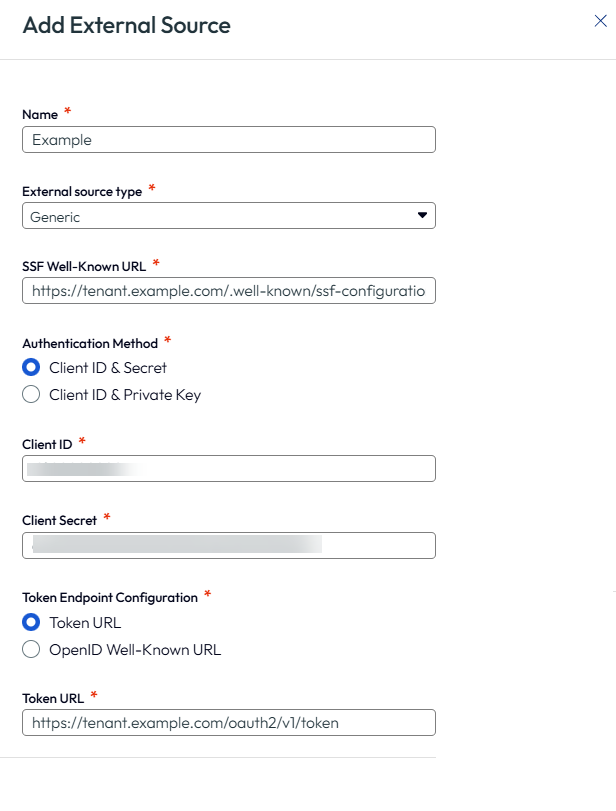
将第三方产品配置为外部源。
-
输入以下信息:
名称:输入外部源的名称。
外部源类型:选择通用。
SSF 已知 URL:输入该产品的 SSF 已知 URL,格式如下:https://<yourTenant>/.well-known/ssf-configuration -
选择您在第三方产品中配置的身份验证方法,然后输入以下值:客户端 ID 和密钥或客户端 ID 和私钥。
-
对于令牌端点配置,根据产品提供的内容,选择令牌 URL 或 OpenID 已知 URL,然后输入值。
-
单击保存。
例如:
-
-
单击保存。
此时会创建外部源,并在源选项卡中显示该外部源。Security Events Service 会向第三方产品注册订阅,并发送初始验证请求。
步骤 3:验证集成
-
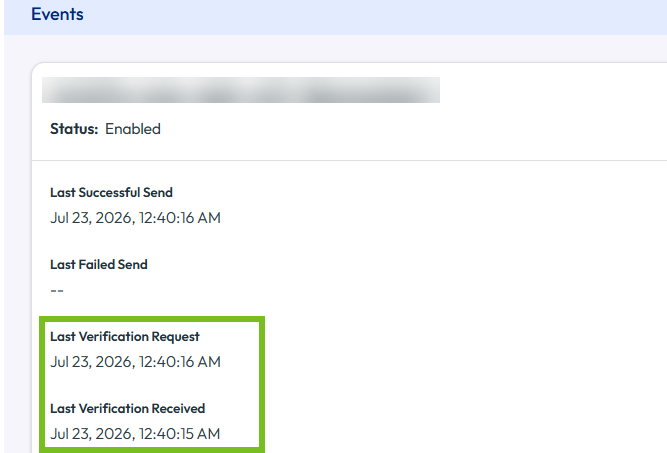
在 Security Events Service 控制台中验证集成:
- 在源选项卡中,选择相应源。
- 单击页面顶部的刷新以刷新视图。
- 在右侧窗格中,滚动到事件部分,然后验证 Security Events Service 发送的初始验证请求是否成功。例如:
-
在第三方产品控制台中验证集成。请参阅相应产品文档以了解相关信息。
此页面对您有帮助吗?