當您將群組從 Active Directory 同步至 Workspace ONE UEM 時,系統會同步該群組的所有使用者,以及隸屬於其下層巢狀群組的使用者。在 Workspace ONE UEM 中,系統會將該群組扁平化,並讓所有使用者成為已同步之最上層群組的成員。除非您明確同步巢狀群組,否則這些巢狀群組不會顯示在 Workspace ONE UEM 中。
從 Microsoft Entra ID 同步群組的方式不同。由於 Microsoft Entra ID 不支援佈建巢狀群組,因此您無法只將某個群組指派給佈建應用程式,就預期該群組底下階層結構各層級中的所有使用者都會佈建至 Omnissa Identity Service 和 Workspace ONE UEM。
為支援 Active Directory 巢狀群組的移轉,Omnissa Identity Service 提供一套使用 Entra ID 動態群組的解決方案。如果您的 Active Directory 含有巢狀群組,若要將所有群組的使用者成員帶入 Omnissa Identity Service 目錄,您必須先完成此程序,作為移轉的先決條件。
**附註:**本主題中提及的使用者,皆指群組成員使用者,不包含以個別方式同步的使用者。
流程概觀
-
確認目前從 Active Directory 同步至 Workspace ONE UEM 的所有使用者和群組,皆已從 Active Directory 同步至 Entra ID。
-
列出所有從 Active Directory 直接同步至 Workspace ONE UEM 的群組,並找出其中所有父系群組。父系群組的定義為包含另一個群組的任何群組。
-
針對每一個直接同步至 Workspace ONE UEM 的父系群組,在 Entra ID 中建立對應的動態群組。
• 使用群組說明中的 distinguishedName 屬性,將動態群組對應至其對應的 Active Directory 群組。
• 設定動態規則,讓動態群組同時包含屬於對應 Active Directory 群組的使用者,以及該群組底下所有巢狀群組 (各層級) 的使用者。巢狀群組的定義為具有父系群組的任何群組。 -
將動態群組指派給佈建應用程式。
**重要:**僅指派動態群組。請勿指派對應的 Active Directory 群組。切勿同時指派這兩個群組。 -
將其餘直接同步至 Workspace ONE UEM 的安全性群組指派給佈建應用程式;這些群組僅包含直接的使用者成員資格 (不含巢狀群組)。
範例
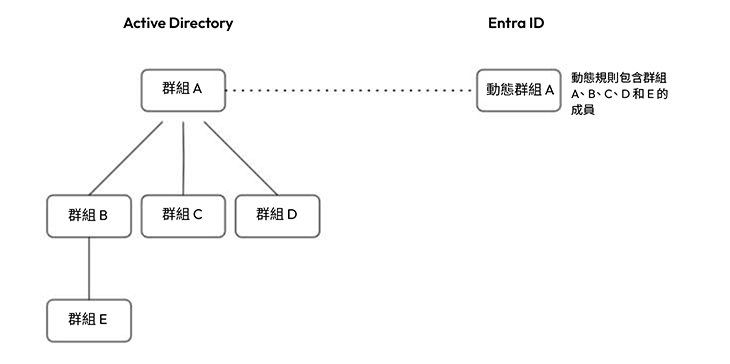
在此範例中,群組 A 會直接從 Active Directory 同步至 Workspace ONE UEM,依預設,群組 A 的使用者以及其底下所有巢狀群組中的使用者也都會同步至 Workspace ONE UEM。若要在 Entra ID 中複製此流程,您需建立對應群組 A 的動態群組,並設定動態規則以包含群組 A 階層架構中的所有使用者。
先決條件
- 您在 Entra ID 中具備管理員角色。
- 確認目前從 Active Directory 同步至 Workspace ONE UEM 的所有使用者和群組,皆已從 Active Directory 同步至 Entra ID。
- 列出所有直接同步至 Workspace ONE UEM 的群組,並找出清單中的所有父系群組。同時記下每個父系群組的 distinguishedName。
程序
-
以管理員身分登入 Microsoft Entra 管理中心。
-
導覽至群組 > 所有群組頁面。
-
按一下新增群組,以建立與其中一個直接同步至 Workspace ONE UEM 的父系群組相對應的動態群組。
-
針對新群組輸入下列資訊:
-
群組類型:選取安全性。
-
群組名稱:輸入新群組的名稱。
-
群組說明:輸入下列資訊,將動態群組對應至其對應的 Active Directory 群組:
<urn:ietf:params:scim:schemas:extension:ws1b:2.0:Group:distinguishedName:ADgroupDN> additionalDescription其中,ADgroupDN 是對應 Active Directory 群組的 distinguishedName,而 additionalDescription 則是您對該群組的說明。
例如:
<urn:ietf:params:scim:schemas:extension:ws1b:2.0:Group:distinguishedName:CN=ACME-Users,CN=Users,DC=acm,DC=admin,DC=dc,DC=acmecorp,DC=com> This group contains all the admin users.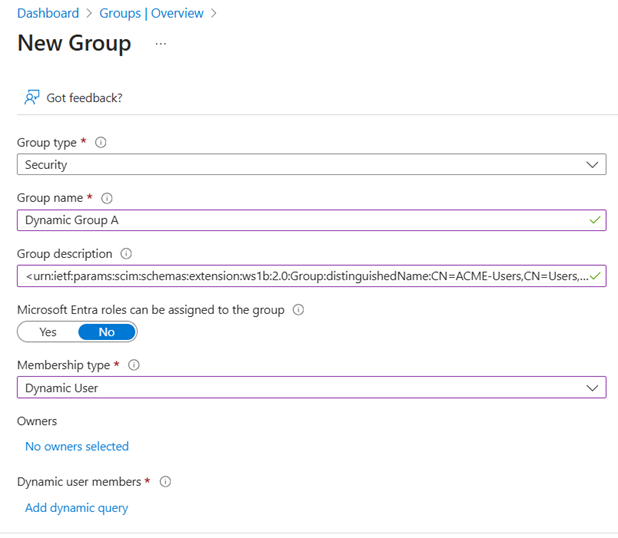
- 成員資格類型:選取動態使用者,然後按一下新增動態查詢連結以指定動態群組規則。
-
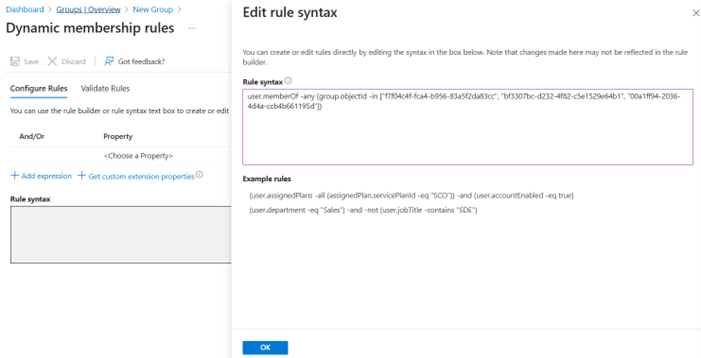
在 [動態成員資格規則] 頁面中,按一下規則語法方塊旁的編輯。
-
在 [編輯規則語法] 頁面中,於規則語法方塊內輸入下列規則:
user.memberOf -any (group.objectId -in ["group1id", "group2id", "group3id"])其中,group1id、group2id 與 group3id 是對應 Active Directory 群組及其底下所有巢狀群組 (各層級) 的物件識別碼。
例如:
user.memberOf -any (group.objectId -in ["f7f04c4f-fca4-b956-83a5f2d3cc", "bf3307bc-d232-4f82-c5e15294b1", "00a1ff94-2036-4d4a-ccb661195d"])您可以在 Entra ID 管理中心中,於該群組的 [概觀] 頁面找到群組的物件識別碼。
**注意:**動態群組中只能新增群組識別碼。請勿新增使用者識別碼。
-
按一下確定,然後按一下儲存。
-
-
按一下建立以建立群組。
**附註:**請等待動態規則完成處理,並將使用者新增至群組。此程序可能需要一些時間,尤其是針對大型群組。
-
確認動態群組中的使用者與 Workspace ONE UEM 群組中的使用者相符。
-
在 Entra ID 管理中心中選取該動態群組,然後在左側窗格中選取成員。
-
確認使用者與 Workspace ONE UEM 使用者相符。
-
-
將動態群組指派給您建立的佈建應用程式,以將使用者和群組佈建至 Omnissa Identity Service。
如需相關資訊,請參閱將使用者佈建至 Omnissa Identity Service。
**重要:**僅將動態群組指派給應用程式。請勿指派對應的 Active Directory 群組。
-
重複上述步驟,為每個直接同步至 Workspace ONE UEM 的父系群組建立並指派一個動態群組。
-
將其餘直接同步至 Workspace ONE UEM 且僅包含直接成員資格 (不含巢狀群組) 的安全性群組指派給佈建應用程式。
此頁面對您有幫助嗎?