完成目錄先決條件後,移轉流程的下一步是將您的第三方雲端身分識別提供者與 Omnissa Identity Service 整合。Omnissa Identity Service 支援與 Microsoft Entra ID、Okta 以及任何符合通用 SCIM 2.0 規範的身分識別提供者整合。
在此步驟中,您將執行下列動作:
- 設定雲端身分識別提供者與 Omnissa Identity Service 之間的連線,以便進行使用者佈建與驗證。這包含在 Omnissa Identity Service 與身分識別提供者主控台中執行的組態工作。
- 在雲端身分識別提供者中,將使用者和群組指派給佈建應用程式。
- 在 Omnissa Identity Service 中驗證已佈建的使用者和群組。
在此程序期間,您現有的 Workspace ONE UEM 或 Omnissa Access 使用者不會受到任何影響。
設定身分識別提供者與 Omnissa Identity Service 之間的連線
先決條件
程序
-
在 Omnissa Connect Console 中,從左側窗格選取身分識別管理 > 使用者管理。
-
按一下啟動使用者管理。
Omnissa Identity Service 會在瀏覽器的新索引標籤中開啟。
-
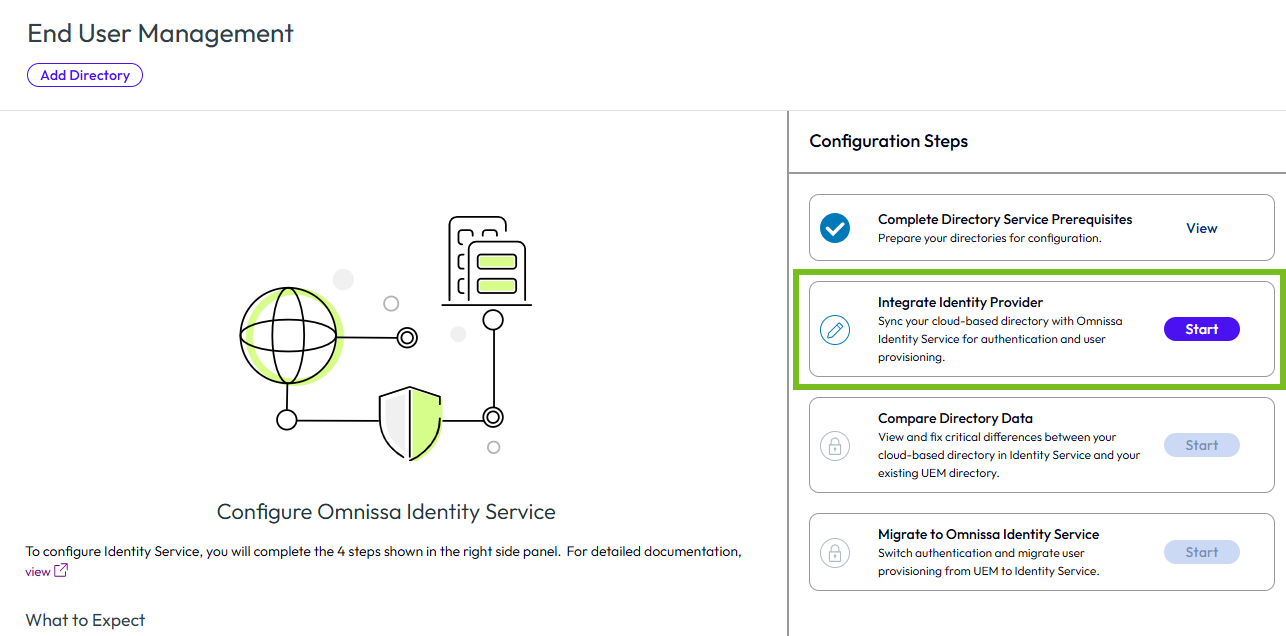
在 Omnissa Identity Service 索引標籤中,於右側的組態步驟窗格內,在整合身分識別提供者步驟中按一下開始。
-
在您的身分識別提供者動態磚上按一下整合。
-
請依照精靈指示完成整合作業的組態設定,並參考下列說明文件:
-
適用於您身分識別提供者的整合指示如下:
Entra ID:將 Omnissa Identity Service 與 Microsoft Entra ID 整合中的步驟 1 到步驟 5。
Okta:將 Omnissa Identity Service 與 Okta 整合中的步驟 1 到步驟 5。
一般 SCIM 2.0 身分識別提供者:將 Omnissa Identity Service 與一般身分識別提供者整合中的步驟 1 到步驟 5。
附註:各頁面結尾的簡介和後續步驟章節不適用於移轉流程。
-
以下資訊將說明移轉流程與上述說明文件的差異,並在移轉情境下列出屬性對應、驗證設定與 UEM 基本使用者支援的相關重要準則。
-
支援多個網域
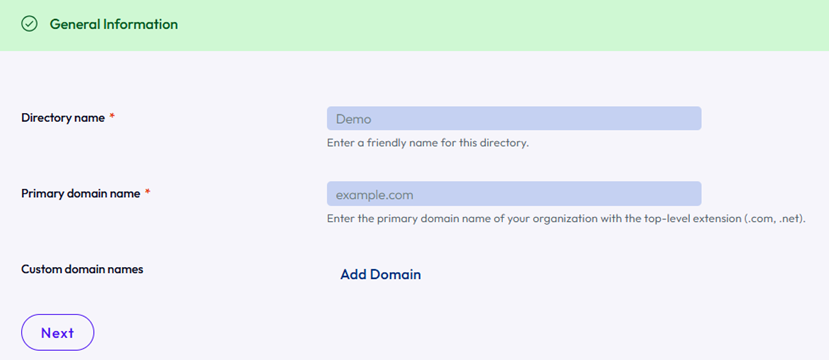
在移轉情境中,當您在 Omnissa Identity Service 中建立目錄時,可以指定多個網域。如此一來,您就能將來自多個網域的使用者佈建至 Omnissa Identity Service 目錄。
**重要:**如果您指定多個網域,您必須在雲端身分識別提供者的 SCIM 佈建應用程式中,為使用者和群組新增網域屬性的對應。
使用者和群組屬性對應的重要考量事項
-
在雲端身分識別提供者的佈建應用程式中,將移轉至 Omnissa Identity Service 所需的屬性中列出的必要使用者和群組屬性,對應至 SCIM 屬性 (Omnissa Identity Service 屬性)。請盡可能讓屬性對應設定與您目前在 Workspace ONE UEM 環境中使用的對應設定保持一致。
-
如果您要移轉多個網域,則必須在佈建應用程式中,同時為使用者和群組新增網域屬性的對應。
-
Omnissa Identity Service 整合精靈中的 ObjectId 類型設定
當您將身分識別提供者與 Omnissa Identity Service 整合時,精靈中的步驟 3:對應 SCIM 屬性會包含 ObjectId 類型設定,並提供二進位和字串選項。選取在身分識別提供者中對應至 externalId 之屬性的資料格式。如果該屬性是 objectGUID,且您在 Workspace ONE UEM 的 LDAP 設定中將物件識別碼資料類型設為二進位,請確保此欄位也設為二進位,以維持一致性並確保身分識別解析的準確性。
重要:****ObjectId 類型設定僅於移轉期間使用。移轉後,您將無法再從主控台存取此設定。我們也建議您在移轉完成後,於身分識別提供者中移除
urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId的對應。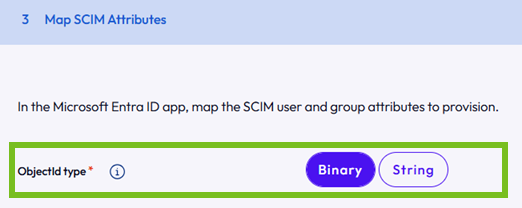
Omnissa Identity Service 中 SAML 與 OpenID Connect 組態設定的重要考量事項
-
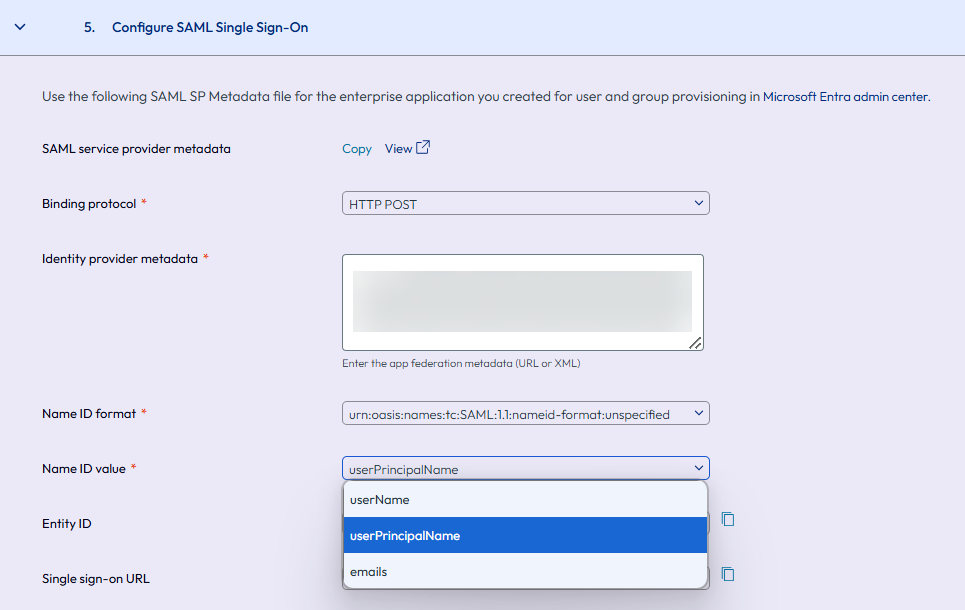
若要在 Workspace ONE UEM 和 Omnissa Access 中將 sAMAccountName 對應至 username 時設定 SAML 或 OpenID Connect,請在 Identity Service 整合精靈中,於名稱識別碼值 (適用於 SAML) 和 OIDC 使用者識別碼屬性 (適用於 OpenID Connect) 中選取 userPrincipalName 或電子郵件。例如:
-
如果您計劃使用密碼授與流程,請使用 OpenID Connect 作為驗證通訊協定,並在 Identity Service 精靈的步驟 5:設定 OpenID Connect 中,選取 email 或 UPN 作為登入提示使用者屬性 (以符合身分識別提供者的登入識別碼)。
選取 Workspace ONE UEM 基本使用者驗證選項
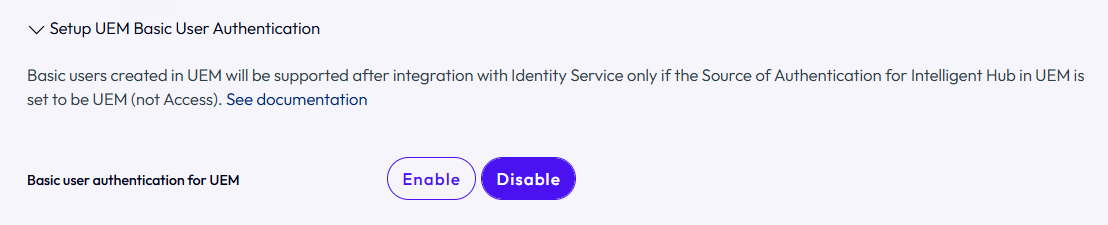
如果您的 Workspace ONE UEM 部署包含基本使用者帳戶,您必須在整合精靈的步驟 4:選取驗證通訊協定中,啟用 UEM 的基本使用者驗證選項,確保基本使用者在移轉至 Omnissa Identity Service 後仍可繼續登入。
如需詳細資訊,請參閱設定 Workspace ONE UEM 基本使用者的驗證。
**重要:**由於 UEM 的基本使用者驗證設定會影響所有使用者 (聯盟使用者和基本使用者) 的登入體驗,請務必將此變更告知您的使用者,並提供指引說明應選取哪個選項。
將 Workspace ONE UEM 使用者和群組指派給佈建應用程式
將 Workspace ONE UEM 使用者和群組指派給雲端身分識別提供者中的佈建應用程式。如果您也要移轉 Omnissa Access 目錄,請務必一併將 Omnissa Access 使用者和群組指派給該應用程式。
請參閱將使用者佈建至 Omnissa Identity Service。
**重要:**在執行此步驟之前,請務必先完成巢狀群組的移轉準備工作。請參閱巢狀群組的先決條件。
在 Omnissa Identity Service 中驗證已佈建的使用者和群組
在佈建使用者和群組後,請等待一段時間讓佈建程序完成,然後確認所有使用者和群組都顯示在 Omnissa Identity Service 中。
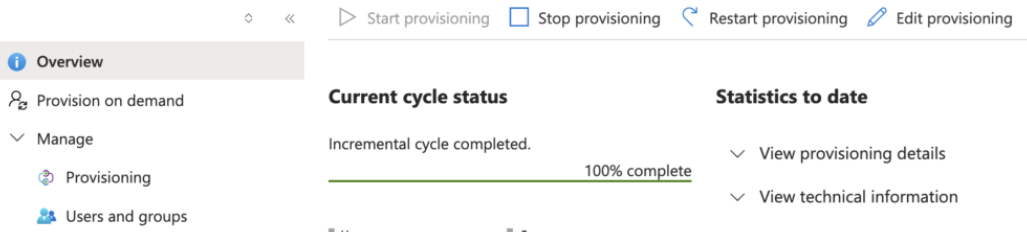
在身分識別提供者完成 100% 佈建後,再執行此驗證步驟。例如 (Entra ID):
-
在 Omnissa Connect 中,從左側窗格選取身分識別管理 > 使用者管理,然後按一下啟動使用者管理。
-
在使用者管理頁面中,查看目錄動態磚上列出的使用者和群組數量。當佈建完成時,數量應與雲端身分識別提供者中指派給佈建應用程式的使用者和群組數量一致。
-
按一下檢視,確認使用者和群組顯示在 Omnissa Identity Service 目錄中。
-
確認所有使用者和群組都已完成佈建後,請在組態步驟窗格中按一下確認,以繼續進行移轉。
此頁面對您有幫助嗎?