디렉토리 사전 요구 사항을 완료한 후 마이그레이션 프로세스의 다음 단계는 타사 클라우드 ID 제공자를 Omnissa Identity Service와 통합하는 것입니다. Omnissa Identity Service는 Microsoft Entra ID, Okta 및 모든 일반 SCIM 2.0 준수 ID 제공자와의 통합을 지원합니다.
이 단계에서는 다음 작업을 수행합니다.
- 사용자 프로비저닝 및 인증을 위해 클라우드 ID 제공자와 Omnissa Identity Service 간의 연결을 설정합니다. 여기에는 Omnissa Identity Service 및 ID 제공자 콘솔의 구성 작업이 포함됩니다.
- 클라우드 ID 제공자의 프로비저닝 애플리케이션에 사용자 및 그룹을 할당합니다.
- Omnissa Identity Service에서 프로비저닝된 사용자 및 그룹을 확인합니다.
이 프로세스 동안 기존 Workspace ONE UEM 또는 Omnissa Access 사용자에게는 중단이 발생하지 않습니다.
ID 제공자와 Omnissa Identity Service 간의 연결 설정
사전 요구 사항
- 시작하기 절차를 따랐으며 마이그레이션 마법사에 액세스할 수 있습니다.
- 디렉토리 서비스 사전 요구 사항을 완료했습니다.
절차
-
Omnissa Connect 콘솔의 왼쪽 창에서 ID 관리 > 최종 사용자 관리를 선택합니다.
-
최종 사용자 관리 시작을 클릭합니다.
Omnissa Identity Service가 브라우저의 새 탭에서 열립니다.
-
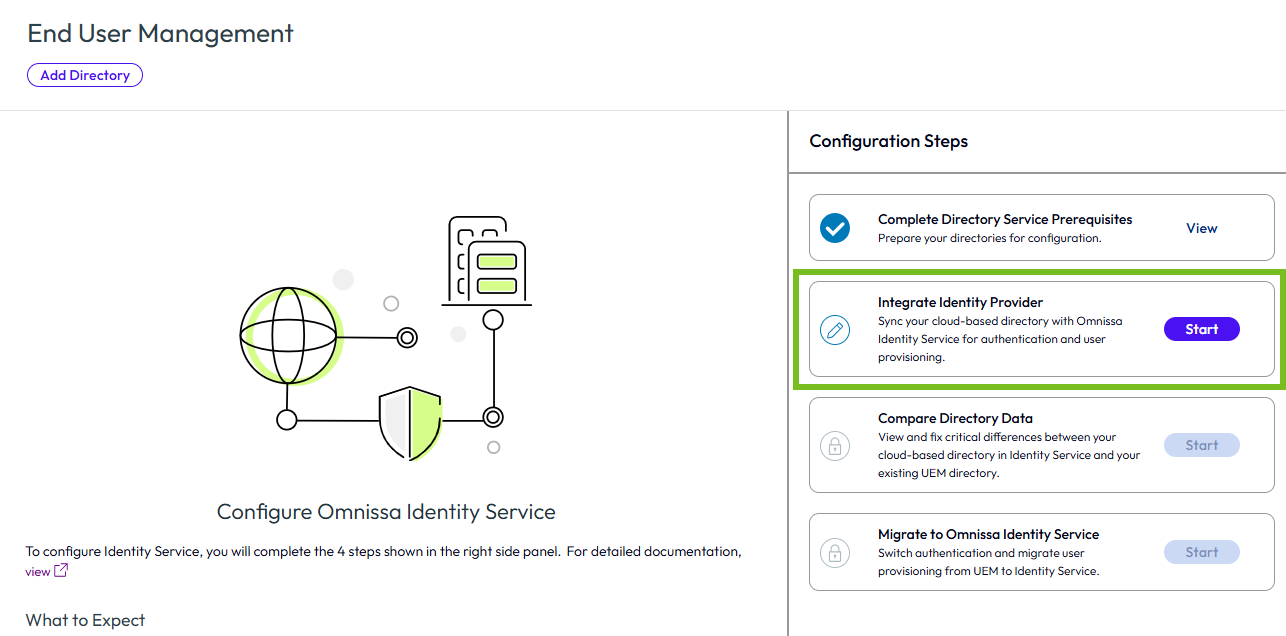
Omnissa Identity Service 탭에서 오른쪽의 구성 단계 창에 있는 ID 제공자 통합 단계에서 시작을 클릭합니다.
-
ID 제공자 타일에서 통합을 클릭합니다.
-
마법사에 따라 다음 설명서를 사용하여 통합을 구성합니다.
-
ID 제공자에 대한 통합 지침:
Entra ID: Omnissa Identity Service와 Microsoft Entra ID 통합의 1~5단계
Okta: Omnissa Identity Service와 Okta 통합의 1~5단계
일반 SCIM 2.0 ID 제공자: Omnissa Identity Service와 일반 ID 제공자 통합의 1~5단계
참고: 페이지 끝에 있는 소개 및 다음에 수행할 작업 섹션은 마이그레이션 흐름에 적용되지 않습니다.
-
아래 정보는 마이그레이션 흐름이 위 설명서와 어떻게 다른지 강조 표시하고 마이그레이션 컨텍스트에서 특성 매핑, 인증 설정 및 UEM 기본 사용자 지원에 대한 중요한 지침을 나열합니다.
-
여러 도메인에 대한 지원
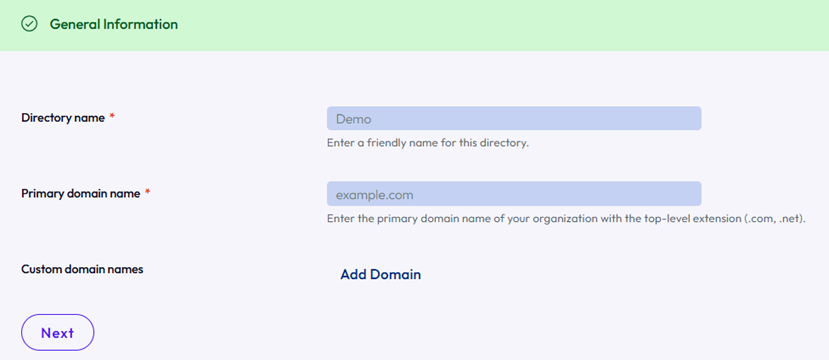
마이그레이션 시나리오에서 Omnissa Identity Service에서 디렉토리를 생성할 때 여러 도메인을 지정할 수 있습니다. 이를 통해 여러 도메인의 사용자를 Omnissa Identity Service 디렉토리로 프로비저닝할 수 있습니다.
중요: 여러 도메인을 지정하는 경우 클라우드 ID 제공자의 SCIM 프로비저닝 애플리케이션에서 사용자와 그룹 모두에 대해 도메인 특성에 대한 매핑을 추가해야 합니다.
사용자 및 그룹 특성 매핑에 대한 중요 고려 사항
-
클라우드 ID 제공자의 프로비저닝 애플리케이션에서 Omnissa Identity Service로 마이그레이션에 필요한 특성에 나열된 필수 사용자 및 그룹 특성을 SCIM 특성(Omnissa Identity Service 특성)에 매핑합니다. 현재 Workspace ONE UEM 환경에 있는 매핑과 최대한 가깝게 특성을 매핑해 보십시오.
-
여러 도메인을 마이그레이션하는 경우 프로비저닝 애플리케이션에서 사용자와 그룹 모두에 대해 도메인 특성에 대한 매핑을 추가해야 합니다.
-
Omnissa Identity Service 통합 마법사의 ObjectId 유형 설정
ID 제공자를 Omnissa Identity Service와 통합하는 경우 마법사의 3단계: SCIM 특성 매핑에는 바이너리와 문자열 옵션이 있는 ObjectId 유형 설정이 포함됩니다. ID 제공자에서 externalId에 매핑된 특성의 데이터 형식을 선택합니다. 특성이 objectGUID이고 개체 식별자 데이터 유형에 대한 Workspace ONE UEM LDAP 설정이 바이너리로 구성된 경우 일관성을 유지하고 정확한 ID 확인이 가능하도록 이 필드도 바이너리로 설정되어 있는지 확인합니다.
중요: ObjectId 유형 설정은 마이그레이션 중에만 사용됩니다. 마이그레이션 후에는 콘솔에서 설정에 더 이상 액세스할 수 없습니다. 또한 마이그레이션 후 ID 제공자에서
urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId매핑을 제거하는 것이 좋습니다.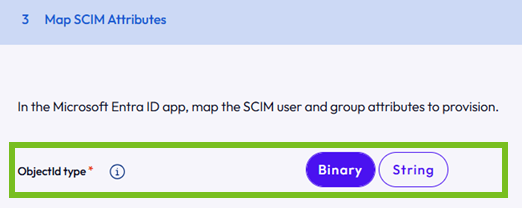
Omnissa Identity Service의 SAML 및 OpenID Connect 구성에 대한 중요 고려 사항
-
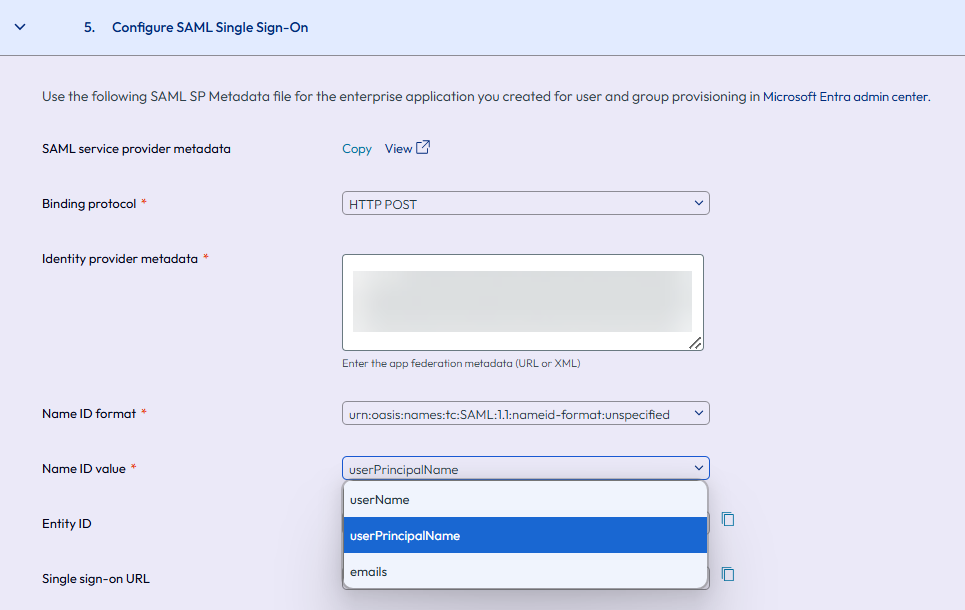
sAMAccountName이 Workspace ONE UEM 및 Omnissa Access에서 사용자 이름에 매핑된 경우 SAML 또는 OpenID Connect를 설정하려면 Identity Service 통합 마법사에서 이름 ID 값(SAML용) 및 OIDC 사용자 식별자 특성(OpenID Connect용)으로 userPrincipalName 또는 Email을 선택합니다. 예:
-
암호 부여 흐름을 사용하려는 경우 인증 프로토콜로 OpenID Connect를 사용하고 Identity Service 마법사의 5단계: OpenID Connect 구성에서 로그인 힌트 사용자 특성(ID 제공자 로그인 식별자와 일치하도록)으로 이메일 또는 UPN을 선택합니다.
Workspace ONE UEM 기본 사용자 인증 옵션 선택
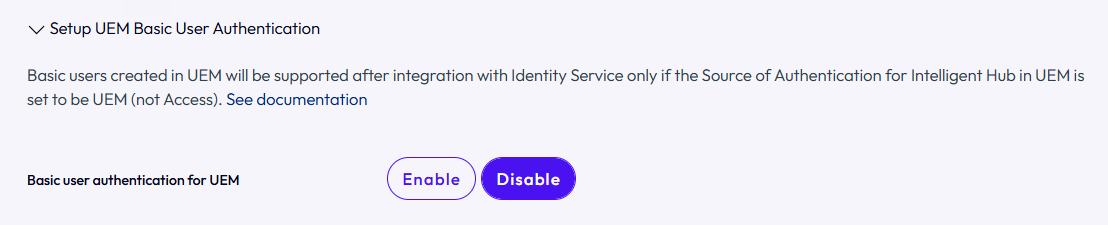
Workspace ONE UEM 배포에 기본 사용자 계정이 포함된 경우 통합 마법사의 4단계: 인증 프로토콜 선택에서 UEM에 대한 기본 사용자 인증 옵션을 사용하도록 설정해야 Omnissa Identity Service로 마이그레이션한 후 기본 사용자가 계속 로그인할 수 있습니다.
자세한 내용은 Workspace ONE UEM 기본 사용자에 대한 인증 구성을 참조하십시오.
중요: UEM에 대한 기본 사용자 인증 설정이 모든 사용자(페더레이션 및 기본)의 로그인 환경에 영향을 주기 때문에 변경 내용을 최종 사용자에게 전달하고 선택할 옵션에 대한 지침을 제공해야 합니다.
Workspace ONE UEM 사용자 및 그룹을 프로비저닝 애플리케이션에 할당
클라우드 ID 제공자의 프로비저닝 애플리케이션에 Workspace ONE UEM 사용자 및 그룹을 할당합니다. Omnissa Access 디렉토리도 마이그레이션하는 경우 Omnissa Access 사용자 및 그룹도 애플리케이션에 할당해야 합니다.
Omnissa Identity Service로 사용자 프로비저닝을 참조하십시오.
중요: 이 단계를 수행하기 전에 마이그레이션을 위해 중첩된 그룹을 준비했는지 확인합니다. 중첩된 그룹 사전 요구 사항을 참조하십시오.
Omnissa Identity Service에서 프로비저닝된 사용자 및 그룹 확인
사용자 및 그룹을 프로비저닝하고 프로비저닝 프로세스가 완료되는 동안 잠시 기다린 후 모든 사용자 및 그룹이 Omnissa Identity Service에 나타나는지 확인합니다.
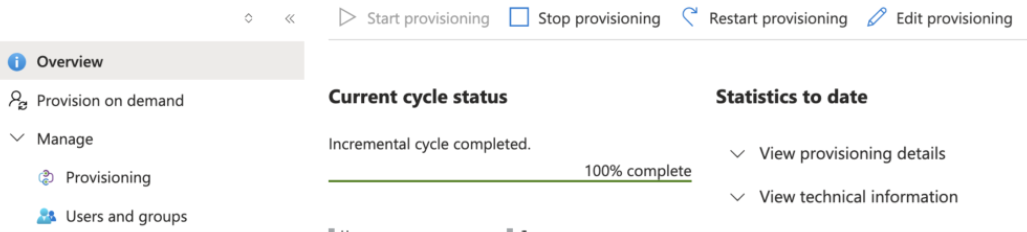
ID 제공자에서 프로비저닝이 100% 완료된 후 이 확인 단계를 수행합니다. 예(Entra ID):
-
Omnissa Connect의 왼쪽 창에서 ID 관리 > 최종 사용자 관리를 선택한 다음 최종 사용자 관리 시작을 클릭합니다.
-
최종 사용자 관리 페이지에서 디렉토리 타일에 나열된 사용자 및 그룹의 수를 확인합니다. 프로비저닝이 완료되면 해당 숫자는 클라우드 ID 제공자의 프로비저닝 애플리케이션에 할당된 사용자 및 그룹의 수와 일치해야 합니다.
-
보기를 클릭하여 사용자 및 그룹이 Omnissa Identity Service 디렉토리에 나타나는지 확인합니다.
-
모든 사용자 및 그룹이 프로비저닝되었는지 확인한 후 구성 단계 창에서 확인을 클릭하여 마이그레이션을 진행합니다.
이 페이지가 도움이 되었나요?