Omnissa Identity Service에서 마이그레이션 프로세스를 시작하기 전에 특정 디렉토리 사전 요구 사항을 완료해야 합니다.
마이그레이션은 다음 디렉토리 구성에서 지원됩니다.
- Workspace ONE UEM 디렉토리(연결된 Omnissa Access 테넌트에 구성된 디렉토리가 없음)
- Workspace ONE UEM 디렉토리와 단일 Omnissa Access 디렉토리(모두 동일한 Active Directory를 소스로 사용하며 동일한 사용자 및 그룹 포함)
- Workspace ONE UEM 디렉토리 및 Omnissa Access에서 Workspace ONE UEM으로 사용자 및 그룹을 동기화하도록 AirWatch 프로비저닝 애플리케이션이 구성된 기타 유형의 단일 Omnissa Access 디렉토리
1단계: 디렉토리 서비스 사전 요구 사항 및 구성 완료에서 수행하는 사전 요구 사항 및 구성 작업은 현재 Workspace ONE UEM 및 Omnissa Access 디렉토리 구성에 따라 다릅니다.
사전 요구 사항
시작하기 절차를 따랐으며 마이그레이션 마법사에 액세스할 수 있습니다.
절차
-
Omnissa Connect 콘솔의 왼쪽 창에서 ID 관리 > 최종 사용자 관리를 선택합니다.
-
최종 사용자 관리 시작을 클릭합니다.
Omnissa Identity Service가 브라우저의 새 탭에서 열립니다.
-
Omnissa Identity Service 탭에서 시작하기를 클릭한 다음, 시스템 요구 사항 팝업 창에서 다음을 클릭합니다.
-
[Omnissa Identity Service 구성] 페이지에서 오른쪽의 구성 단계에서 디렉토리 서비스 사전 요구 사항 완료 상자에서 시작을 클릭합니다.
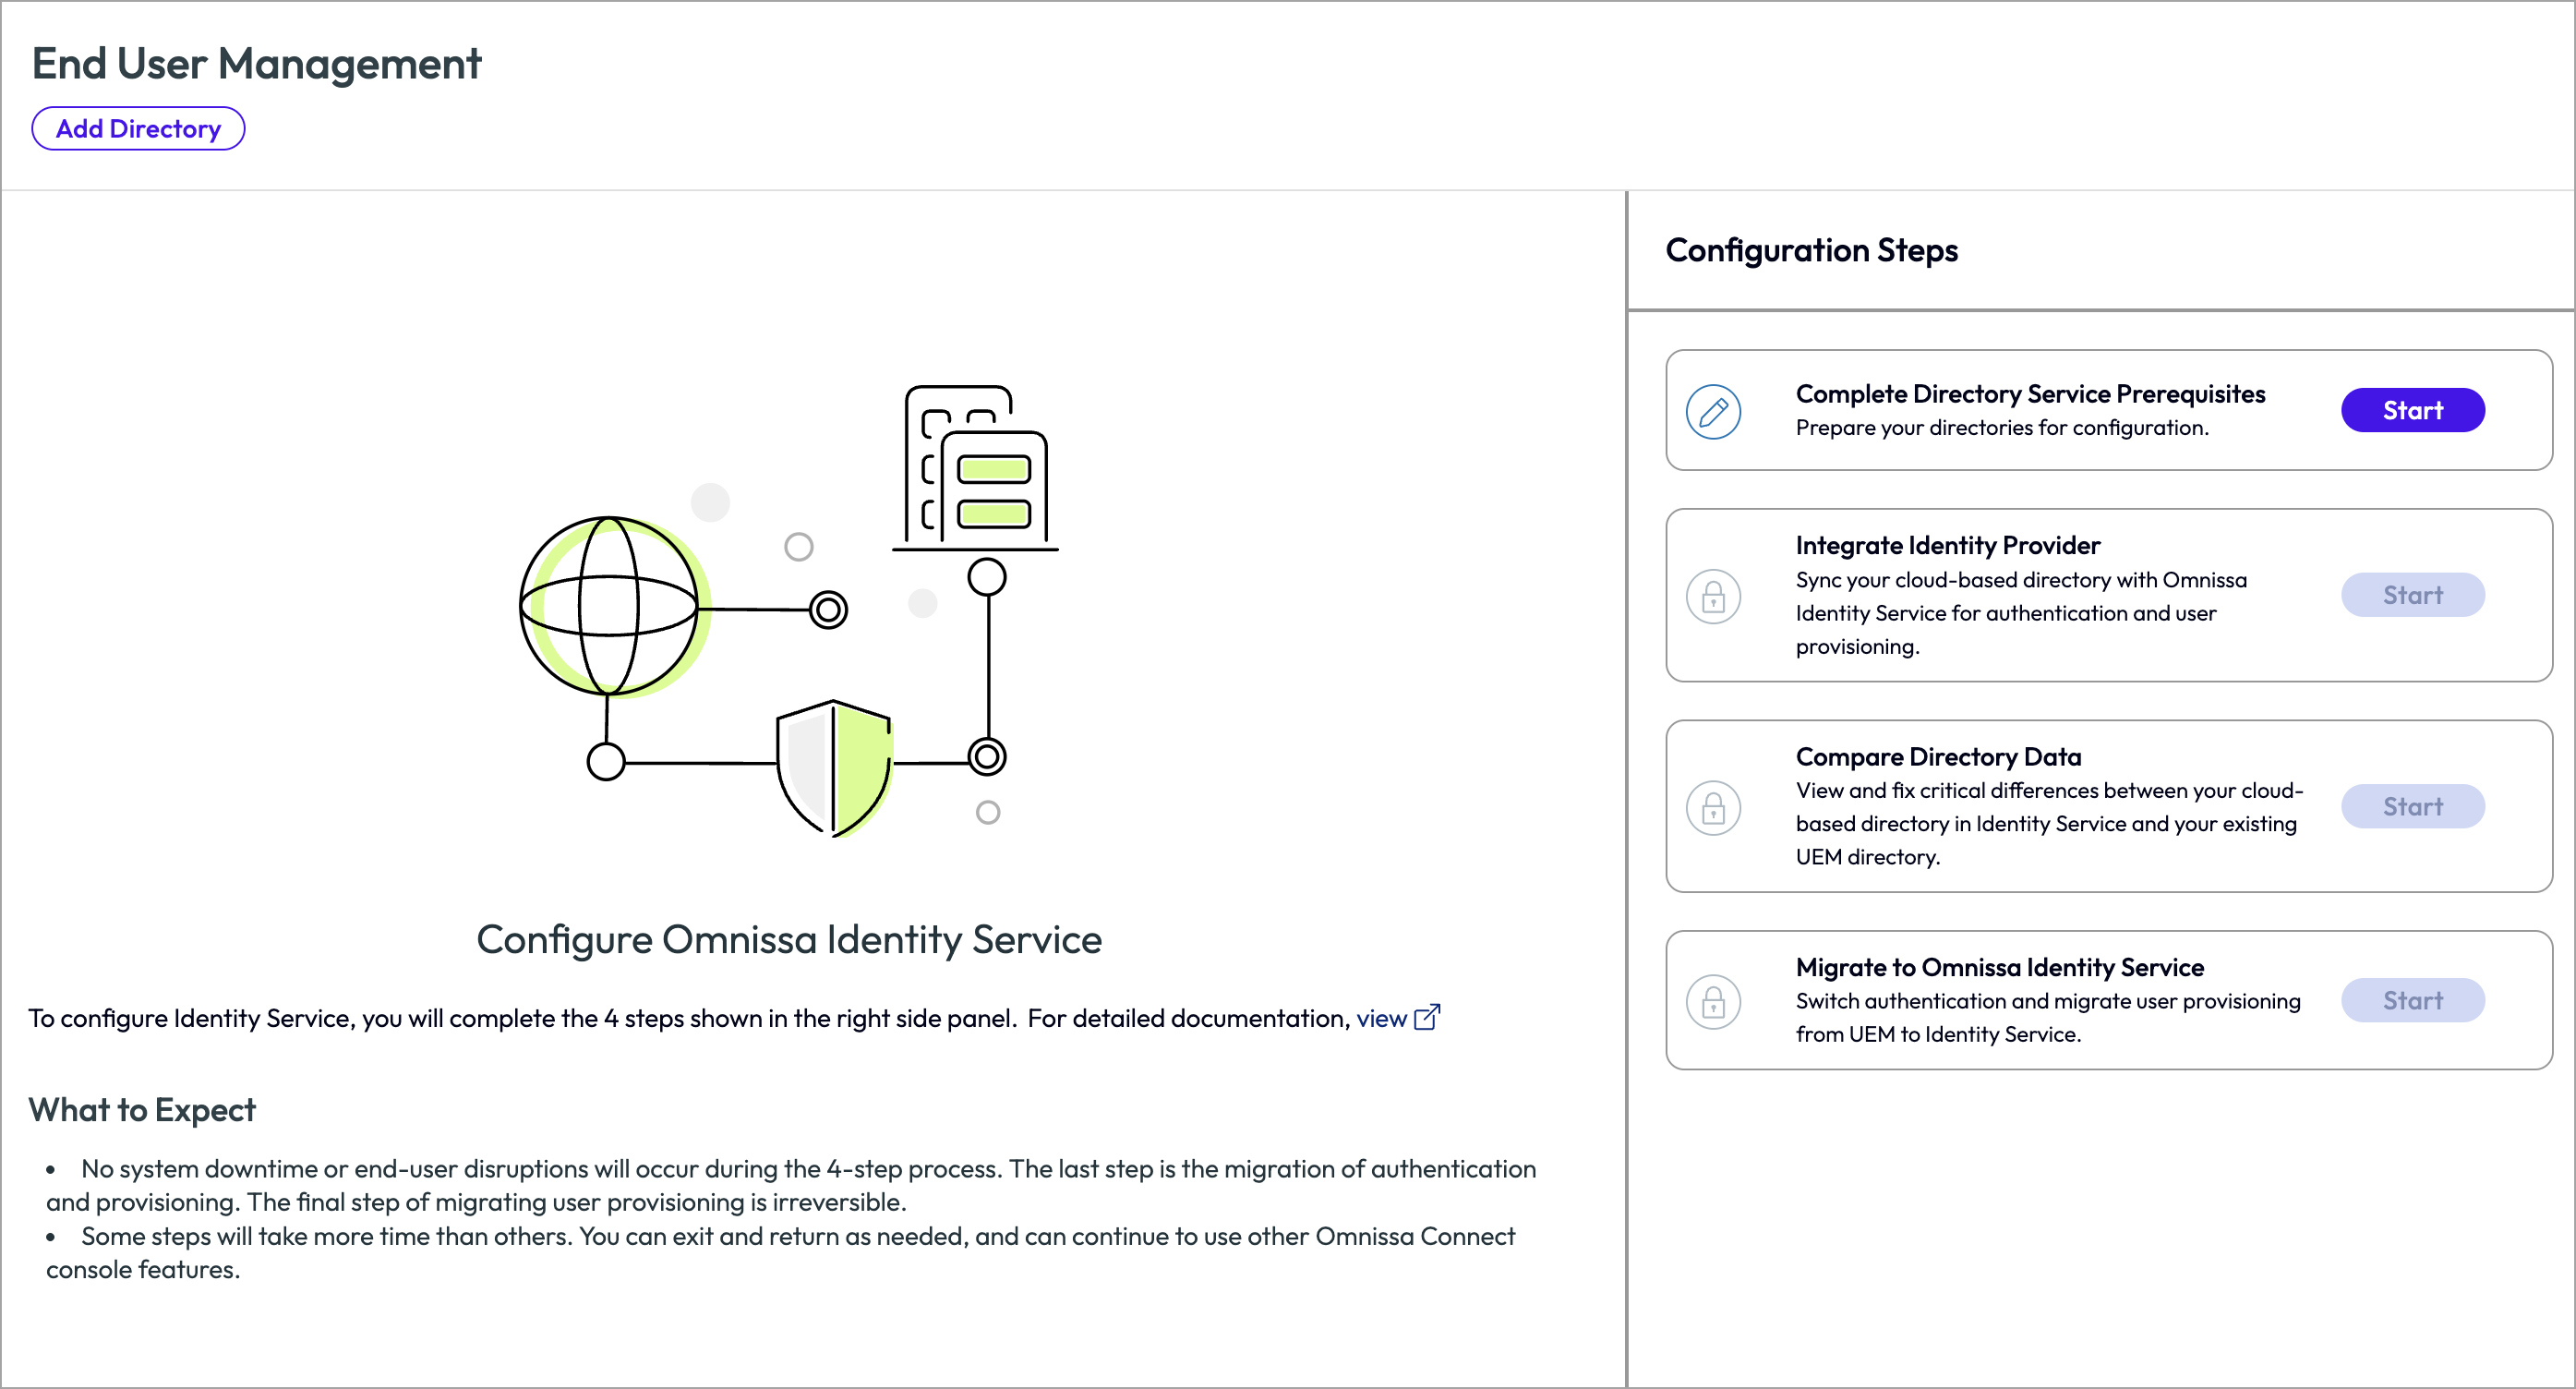
-
(Workspace ONE UEM 및 Omnissa Access 디렉토리를 모두 마이그레이션할 때 적용 가능) 이름 ID 형식과 같은 SAML IDP 설정과 관련된 Omnissa Access 디렉토리 구성에서 오류가 감지되면 페이지 맨 위에 배너 메시지로 표시됩니다. 계속하기 전에 오류 메시지를 검토하고 문제 해결 정보를 사용하여 오류를 해결합니다.
-
1단계, 전체 디렉토리 서비스 사전 요구 사항에서 사전 요구 사항을 검토하고 완료합니다.
-
각 사전 요구 사항 옆에 있는 확인란을 선택하여 모든 사전 요구 사항을 완료했는지 확인합니다.
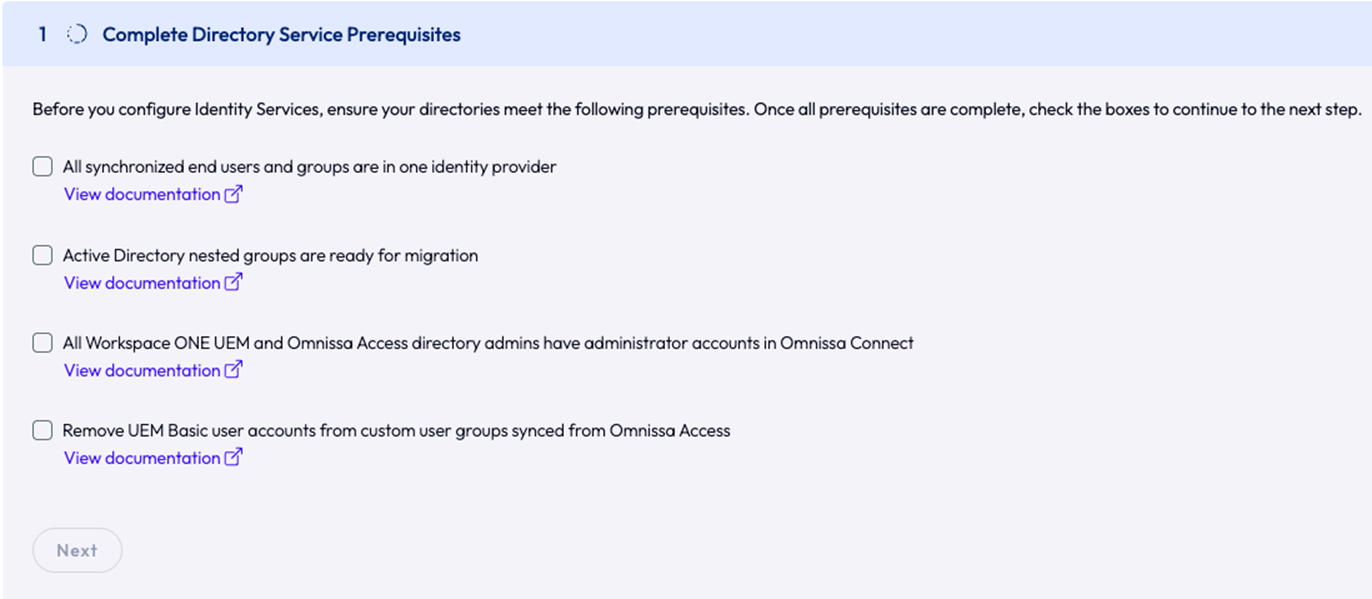
-
다음을 클릭하여 구성 단계로 진행합니다.
-
2단계에서는 기존 Workspace ONE UEM 및 Omnissa Access 사용자를 ID 제공자에서 Omnissa Identity Service로 동기화된 사용자와 일치시킬 고유 공통 식별자를 선택합니다.
기본적으로 사용자의 공통 식별자로 distinguishedName이 사용됩니다. 자세한 내용은 마이그레이션 시작에서 "중요 고려 사항"을 참조하십시오.
주의: 공통 식별자로 사용할 특성을 신중하게 결정합니다. 나중에 마이그레이션 프로세스에서 공통 식별자를 변경하려면 Identity Service 디렉토리를 삭제하고 마이그레이션을 다시 시작해야 합니다.
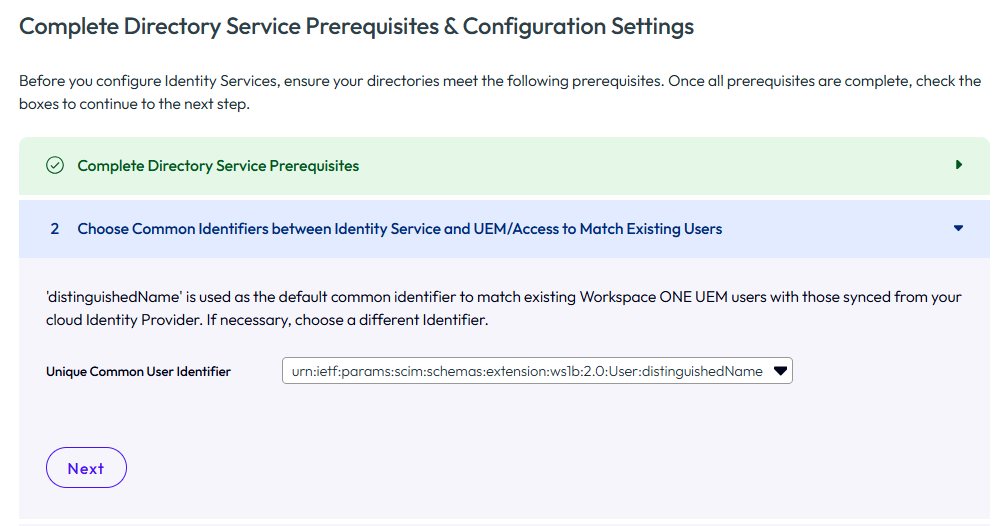
-
3단계에서는 기존 Workspace ONE UEM 및 Omnissa Access 그룹을 ID 제공자에서 Omnissa Identity Service로 동기화된 그룹과 일치시킬 고유 공통 식별자를 선택합니다.
Okta를 제외한 모든 ID 제공자에 대해 그룹의 기본 공통 식별자는 distinguishedName입니다. Okta 그룹의 경우 displayName이 기본값으로 사용됩니다. AirWatch 프로비저닝 애플리케이션이 구성된 Omnissa Access 디렉토리를 마이그레이션하는 경우 displayName이 그룹의 공통 식별자로 권장됩니다.
공통 식별자에 대한 자세한 내용은 마이그레이션 시작에서 "중요 고려 사항"을 참조하십시오.
주의: 공통 식별자로 사용할 특성을 신중하게 결정합니다. 나중에 마이그레이션 프로세스에서 공통 식별자를 변경하려면 Identity Service 디렉토리를 삭제하고 마이그레이션을 다시 시작해야 합니다.
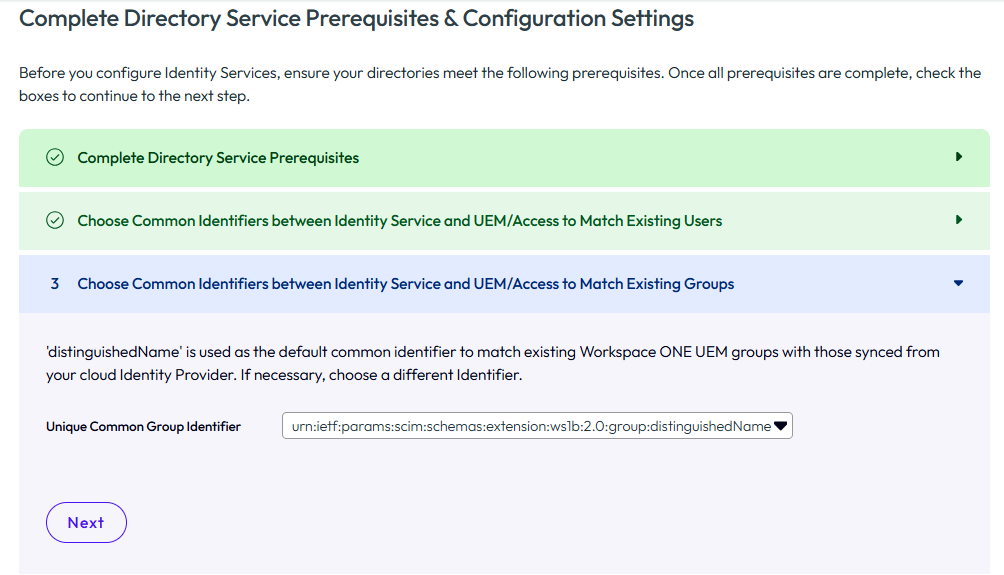
-
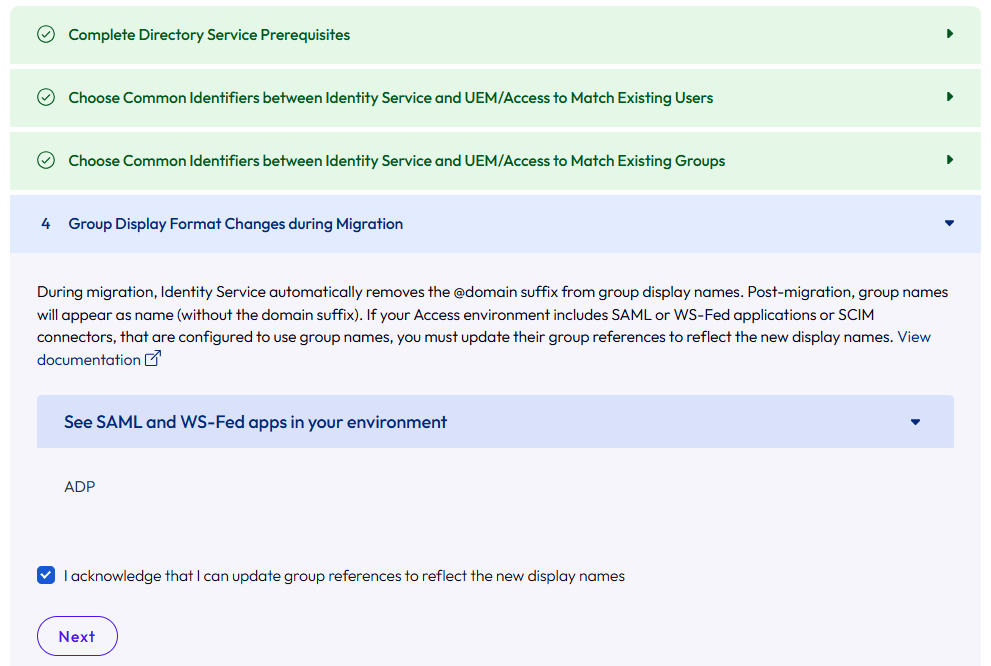
(Workspace ONE UEM 및 Omnissa Access 디렉토리를 모두 마이그레이션할 때 적용 가능) 4단계에서는 마이그레이션 후 Omnissa Access 그룹 표시 이름 형식이 어떻게 변경되는지에 대한 정보를 검토하고 영향을 받는 구성을 수동으로 업데이트할 것임을 확인합니다.
Omnissa Access에서 Active Directory에서 동기화된 그룹은 표시 이름 groupname@domain을 사용합니다. Omnissa Access는 Active Directory 그룹 이름에 @domain 접미사를 추가합니다. 이러한 그룹이 Omnissa Identity Service로 마이그레이션되면 @domain 접미사가 제거됩니다. 마이그레이션 후 Omnissa Identity Service, Omnissa Access 및 Workspace ONE UEM 그룹은 모두 표시 이름 groupname을 사용합니다.
이 변경 사항은 그룹 이름을 사용하도록 구성된 Omnissa Access의 SAML 애플리케이션, WS-Fed 애플리케이션 및 SCIM 커넥터에 영향을 미칩니다. groupname@domain 대신 groupname을 사용하도록 해당 구성을 수동으로 업데이트해야 합니다.
이 변경의 영향을 받는 SAML 및 WS-Fed 애플리케이션 목록이 표시됩니다. 마이그레이션 후 구성을 업데이트할 수 있도록 정보를 저장합니다. 영향을 받는 SCIM 커넥터도 찾습니다.
예:
-
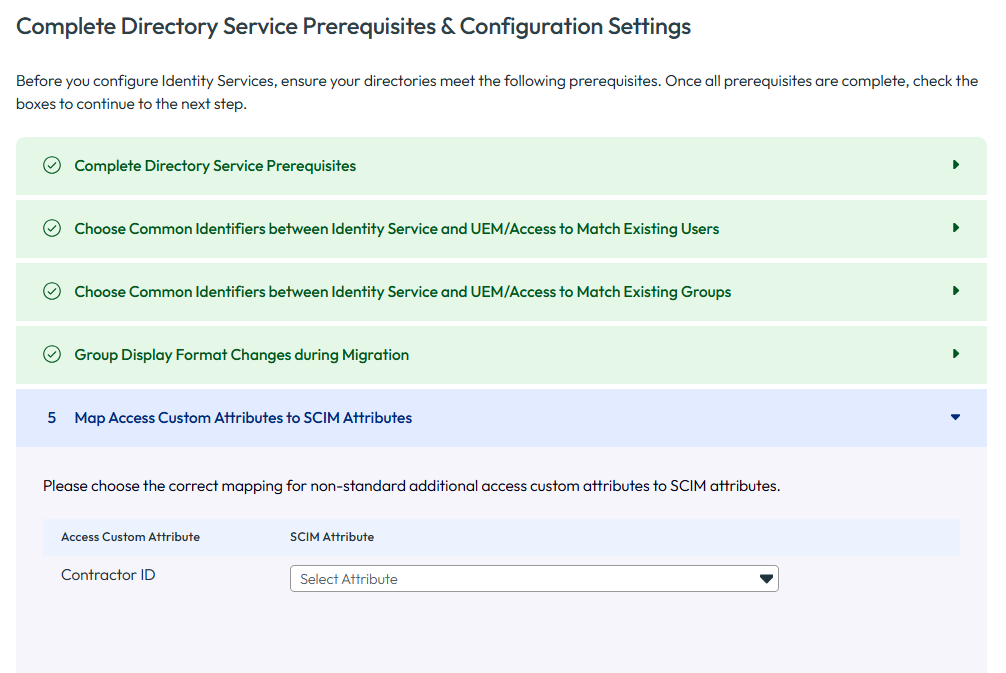
(Workspace ONE UEM 및 Omnissa Access 디렉토리를 모두 마이그레이션할 때 적용 가능) 5단계에서 Omnissa Access 사용자 지정 특성(있는 경우)을 SCIM 특성에 매핑합니다.
사용자 지정 특성을 Omnissa Access 디렉토리에 동기화하는 경우 해당 사용자 지정 특성을 SCIM 특성(Omnissa Identity Service 특성)에 매핑합니다.
Access 사용자 지정 특성 목록은 Omnissa Access 콘솔의 설정 > 사용자 특성 페이지에 추가된 사용자 지정 특성으로 채워집니다.
예:
-
나중에 이러한 선택을 변경할 수 없으므로 마이그레이션 프로세스의 다음 단계를 진행하기 전에 이 페이지의 모든 선택 항목을 주의 깊게 검토하고 확인합니다.
사전 요구 사항: 동기화된 모든 최종 사용자 및 그룹은 하나의 ID 제공자에 있음
Omnissa Identity Service로 마이그레이션하기 전에 다음을 수행해야 합니다.
-
Active Directory에서 Workspace ONE UEM으로 동기화되는 모든 사용자와 그룹이 Active Directory에서 클라우드 ID 제공자로도 동기화되었는지 확인합니다.
자세한 내용은 ID 제공자 설명서를 참조하십시오. Entra ID의 경우 Microsoft Entra Connect와 같은 애플리케이션을 사용할 수 있습니다. Microsoft 설명서(예: Microsoft Entra Connect 참조)를 참조하십시오. Okta의 경우 Okta Active Directory 에이전트를 사용할 수 있습니다.
-
필수 특성 동기화
사용자와 그룹을 Active Directory에서 클라우드 ID 제공자로 동기화할 때 기본적으로 제한된 특성 집합만 동기화됩니다. 또한 Omnissa Identity Service로 마이그레이션하는 데 필요한 특성을 동기화해야 합니다. Omnissa Identity Service로 마이그레이션에 필요한 특성을 참조하십시오.
중요: 현재 ID 제공자의 사용자 및 그룹 특성을 Workspace ONE UEM 환경에 있는 매핑에 최대한 가깝게 매핑해 보십시오.
사전 요구 사항: 마이그레이션을 위해 Active Directory 중첩된 그룹 준비
-
Microsoft Entra ID가 ID 제공자인 경우
Microsoft Entra ID는 중첩된 그룹의 프로비저닝을 지원하지 않습니다. Microsoft Entra 서비스 제한 및 제한 사항을 참조하십시오.
현재 Active Directory 중첩된 그룹을 Workspace ONE UEM에 동기화하는 경우 Active Directory에서 이를 병합하거나 중첩된 그룹을 동기화하기 위해 Omnissa Identity Service가 제공하는 프로세스를 따라야 합니다. 자세한 내용은 중첩된 그룹 마이그레이션을 참조하십시오.
어떤 옵션을 선택하든 마이그레이션 프로세스를 시작하기 전에 마이그레이션을 위해 중첩된 그룹을 준비해야 합니다.
-
Okta가 ID 제공자인 경우
이 사전 요구 사항은 Okta에 적용되지 않습니다. 따라서 어떠한 작업도 필요하지 않습니다.
-
일반 SCIM 2.0 ID 제공자를 사용하는 경우
중첩된 그룹이 어떻게 처리되는지 알아보려면 ID 제공자 설명서를 참조하십시오.
사전 요구 사항: 모든 Workspace ONE UEM 및 Omnissa Access 디렉토리 관리자는 Omnissa Connect 관리자 계정을 가지고 있음
모든 Workspace ONE UEM 및 Omnissa Access 디렉토리 관리자는 Omnissa Connect로 마이그레이션되어야 합니다. 자세한 내용은 Omnissa Connect 설명서를 참조하십시오.
Omnissa Identity Service는 Workspace ONE UEM 또는 Omnissa Access 디렉토리 관리자를 마이그레이션하지 않습니다.
추가 역할 요구 사항은 시작하기를 참조하십시오.
사전 요구 사항: Omnissa Access에서 동기화된 사용자 지정 사용자 그룹에서 UEM 기본 사용자 계정 제거(AirWatch 프로비저닝 애플리케이션 사용 사례)
이 사전 요구 사항은 다음 시나리오에만 적용됩니다.
- Workspace ONE UEM 디렉토리 및 Omnissa Access 디렉토리를 모두 마이그레이션합니다.
- AirWatch 프로비저닝 애플리케이션을 사용하여 Omnissa Access에서 Workspace ONE UEM으로 사용자 및 그룹을 프로비저닝합니다.
- Omnissa Identity Service로 마이그레이션한 후에도 Workspace ONE UEM 기본 사용자 계정을 계속 지원하려는 경우입니다.
AirWatch 프로비저닝 애플리케이션을 사용하면 Omnissa Access에서 프로비저닝된 그룹이 Workspace ONE UEM 사용자 지정 사용자 그룹으로 생성됩니다. 이후에 Workspace ONE UEM에서 이러한 그룹에 기본 사용자를 추가한 경우 마이그레이션 프로세스를 시작하기 전에 그룹에서 제거하는 것이 좋습니다. 그렇지 않으면 마이그레이션 중에 이러한 기본 사용자가 그룹에서 자동으로 제거됩니다.
또한 마이그레이션 후 그룹 유형이 달라지게 된다는 점에 유의해야 합니다. AirWatch 프로비저닝 애플리케이션을 사용하여 Omnissa Access에서 프로비저닝된 사용자 지정 사용자 그룹이 디렉토리 사용자 그룹으로 변환됩니다. 이러한 그룹은 Workspace ONE UEM에서 생성된 사용자 지정 그룹이 아닌 ID 제공자에 의해 관리되므로 이 변환은 올바른 그룹 유형을 반영합니다.
또한 마이그레이션을 시작하기 전에 필요한 모든 그룹이 AirWatch 프로비저닝 애플리케이션에 추가되었는지 확인합니다. 마이그레이션 중에는 애플리케이션에 그룹을 추가할 수 없습니다. 이렇게 하려면 Identity Service 디렉토리를 삭제하고 Omnissa Identity Service를 비활성화한 후 마이그레이션을 다시 시작해야 합니다.
마이그레이션 중에 그룹을 프로비저닝 해제하고 사용자를 프로비저닝 또는 프로비저닝 해제할 수 있습니다.
이 페이지가 도움이 되었나요?