마이그레이션 중에 발생할 수 있는 몇 가지 일반적인 문제는 이 섹션을 참조하십시오.
디렉토리 보고서를 통해 마이그레이션 단계를 진행할 수 없음
디렉토리 비교 보고서에는 마이그레이션할 준비가 되지 않음상태가 표시되며 새 Identity Service 디렉토리와 기존 Workspace ONE UEM 또는 Omnissa Access 디렉토리 간의 중요한 차이점을 식별한 경우 계속 진행할 수 없습니다. 마이그레이션을 진행하려면 먼저 이러한 차이점을 해결해야 합니다.
마이그레이션 요구 사항은 다음과 같습니다.
- Identity Service 디렉토리에는 Workspace ONE UEM 및 Omnissa Access 디렉토리에 존재하는 모든 그룹이 포함되어 있어야 합니다. 그룹이 하나라도 누락된 경우에는 마이그레이션할 수 없습니다.
- 중요 특성의 차이 수는 임계값보다 낮아야 합니다. 중요 특성은 Identity Service와 Workspace ONE UEM 또는 Omnissa Access 간에 일치해야 하는 특성입니다.
- 디바이스가 있는 누락된 사용자의 수는 임계값 미만이어야 합니다. 누락된 사용자는 Workspace ONE UEM 또는 Omnissa Access 디렉토리에는 존재하지만 Identity Service 디렉토리에는 없는 사용자입니다.
- 누락된 멤버 자격 수는 임계값 미만이어야 합니다. 누락된 멤버 자격은 Workspace ONE UEM 또는 Omnissa Access 디렉토리에는 존재하지만 Identity Service 디렉토리에는 없는 멤버 자격입니다.
일부 사용자가 디렉토리 비교 보고서에 나타나지 않음
보고서 실행을 시작한 후 프로비저닝된 사용자는 보고서에 나타나지 않습니다. 사용자가 성공적으로 프로비저닝된 후 보고서를 다시 실행합니다.
Workspace ONE UEM에서 AirWatch 프로비저닝 애플리케이션 그룹을 찾을 수 없는 경우 보고서 실패 발생
Omnissa Access의 AirWatch 프로비저닝 애플리케이션에 할당된 그룹을 Workspace ONE UEM에서 찾을 수 없는 경우(그룹은 displayName 특성을 사용하여 일치) Workspace ONE UEM 보고서가 생성되지 않습니다.
Omnissa Access 그룹 이름이 오류 메시지에 나열됩니다. Omnissa Access와 Workspace ONE UEM 간에 그룹이 일관되는지 확인한 다음 보고서를 다시 실행해 보십시오.
Omnissa Access에 여러 AirWatch SAML 애플리케이션이 있는 경우 마이그레이션 단계에서 Identity Service로 인증을 전환할 수 없음
Omnissa Access를 Workspace ONE UEM과 통합하면 AirWatch SAML 애플리케이션이 Omnissa Access에 생성됩니다. 이 애플리케이션의 인스턴스는 하나만 허용됩니다. Omnissa Access 콘솔의 리소스 > 웹 애플리케이션 페이지에서 추가 애플리케이션을 삭제합니다.
인증이 Identity Service로 전환된 후 로그인 실패 조사
마이그레이션 단계에서 인증을 Identity Service로 전환한 후 사용자가 로그인할 수 없는 경우 Omnissa Access 콘솔에서 감사 이벤트를 검토합니다.
- Omnissa Connect 홈 페이지에서 서비스 시작 아래의 액세스 타일을 클릭하여 Omnissa Access 콘솔을 시작합니다.
- 감사 이벤트 보기에 대한 자세한 내용은 Omnissa Access에서 감사 이벤트 보고서 생성을 참조하십시오.
인증이 Identity Service로 전환된 후 새 사용자가 로그인할 수 없음
마이그레이션 단계에서 인증을 Identity Service로 전환한 후 새 사용자가 로그인하지 못할 수 있습니다.
마이그레이션 중에 추가된 새 사용자는 Active Directory에서 Workspace ONE UEM(및 해당하는 경우 Omnissa Access)으로 직접 동기화되며, 동시에 클라우드 ID 제공자에서 Omnissa Identity Service로 프로비저닝됩니다. 사용자가 시스템 간에 조정되는 데 다소 시간이 걸립니다. 새 사용자가 Workspace ONE UEM 또는 Omnissa Access에 성공적으로 동기화되면 사용자가 로그인할 수 있기까지 최대 한 시간이 걸릴 수 있습니다.
ID 제공자 업데이트가 Identity Service에 반영되지 않음
사용자 및 그룹 특성 또는 할당 업데이트와 같이 클라우드 ID 제공자에서 변경한 내용이 Identity Service에 반영되지 않는 경우 ID 제공자의 프로비저닝 상태를 확인합니다.
- ID 제공자의 프로비저닝 로그를 검토합니다. Entra ID에서는 프로비저닝 애플리케이션의 프로비저닝 페이지에서 로그를 사용할 수 있습니다.
- ID 제공자와 Identity Service 간의 연결을 테스트합니다.
마이그레이션 후 ID 제공자에서 프로비저닝이 실패하고 "altExternalId의 형식이 잘못되었습니다" 오류가 표시됨
마이그레이션 후 타사 ID 제공자에서 Identity Service로의 프로비저닝이 실패하고 다음 오류가 표시됩니다.
Invalid format of altExternalId. Make sure the format is aligned with the Microsoft standard for ObjectGUID.
ID 제공자에서 urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId 매핑을 제거합니다.
누락된 사용자 삭제
누락된 사용자는 Workspace ONE UEM 또는 Omnissa Access 디렉토리에는 존재하지만 Identity Service 디렉토리에는 존재하지 않는 사용자입니다. 이러한 사용자는 마이그레이션 프로세스 동안 영향을 받지 않은 상태로 유지됩니다. 잠재적인 프로비저닝 오류를 방지하기 위해 마이그레이션 도중 또는 이후에 Workspace ONE UEM 및 Omnissa Access에서 누락된 사용자를 삭제하는 것이 좋습니다.
이러한 사용자 삭제에 대한 관련 API 설명서를 요청하려면 지원팀에 문의하십시오.
Omnissa Access 디렉토리 마이그레이션 중 SAML IDP 관련 오류 발생
Omnissa Access 및 Omnissa Identity Service의 타사 SAML IDP 구성 간에 이름 ID 형식 설정의 차이로 인해 디렉토리 마이그레이션 중에 통합 문제가 발생할 수 있습니다. SAML IDP의 다른 설정으로 인해 오류가 발생할 수도 있습니다.
Omnissa Identity Service는 마이그레이션을 시작하기 전에 Omnissa Access 설정을 평가합니다. 오류는 마이그레이션 마법사의 1단계: 디렉토리 서비스 사전 요구 사항 완료 페이지에 배너 메시지로 표시됩니다.
마이그레이션을 시작하기 전에 이 정보를 사용하여 오류를 해결합니다.
오류: Your identity provider configuration is not supported. Update the IDP IDP_name to send a valid Name ID using a supported format, then try again.
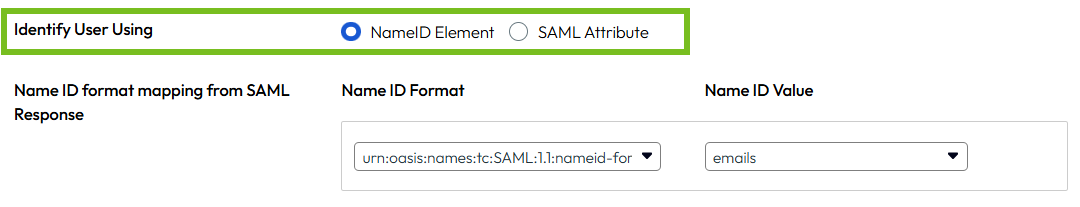
솔루션: 이 오류는 Omnissa Access의 SAML IDP가 이름 ID 요소 대신 SAML 특성을 사용하도록 구성된 경우에 발생합니다. 이름 ID 요소를 사용하도록 구성을 업데이트합니다.
-
Omnissa Access 콘솔에서 통합 > ID 제공자 > IDP_name을 선택하여 SAML IDP로 이동합니다.
-
SAML 메타데이터 섹션에서 다음을 사용하여 사용자 식별에 대해 SAML 특성 대신 이름 ID 요소를 선택하고 이름 ID 형식 및 이름 ID 값을 선택합니다.
예:
-
변경 내용을 저장합니다.
-
변경 내용과 일치하도록 클라우드 ID 제공자의 구성을 업데이트합니다.
오류: We could not determine the Name ID Format and Name ID Value from your identity provider configuration for IDP_name. Please update these fields, then try again.
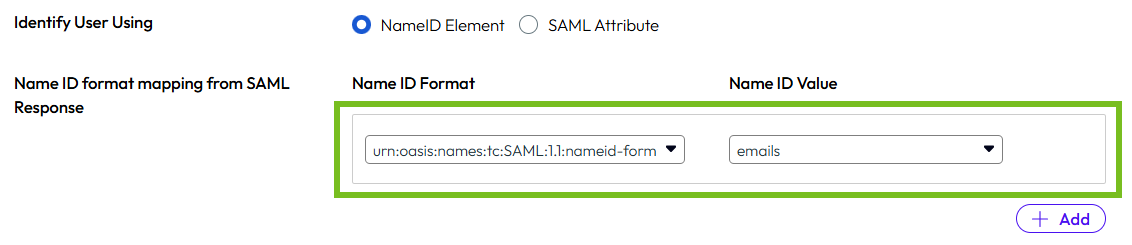
솔루션: Omnissa Access는 여러 이름 ID 형식 매핑을 지원하지만 Omnissa Identity Service는 하나만 지원합니다. Omnissa Access의 SAML IDP에 여러 매핑이 있는 경우 Omnissa Identity Service는 사용할 올바른 항목을 확인하려고 시도합니다. 이 오류는 수행할 수 없는 경우에 발생합니다.
이름 ID 형식 매핑을 하나만 사용하도록 Omnissa Access에서 SAML IDP를 업데이트합니다.
-
Omnissa Access 콘솔에서 통합 > ID 제공자 > IDP_name을 선택하여 SAML IDP로 이동합니다.
-
SAML 메타데이터 섹션에서 SAML 응답에서 이름 ID 형식 매핑에 대해 매핑을 제외한 모든 매핑을 삭제하고 올바르게 매핑되었는지 확인합니다.
예:
-
변경 내용을 저장합니다.
-
변경 내용과 일치하도록 클라우드 ID 제공자의 구성을 업데이트합니다.
오류: Your identity provider IDP_name is configured to use the “Send Subject with Mapping” feature, which is not supported by Omnissa Identity Service. Update your IDP configuration to disable this feature, then try again.
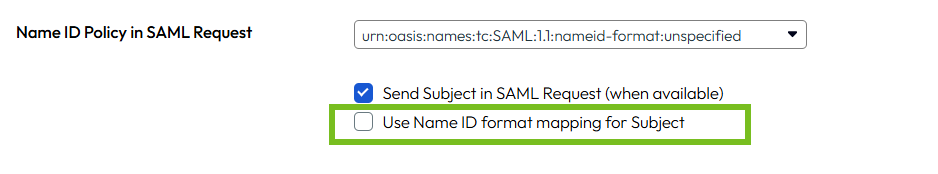
솔루션: 이 오류는 SAML 요청에서 제목 보내기(사용 가능한 경우) > 제목에 이름 ID 형식 매핑 사용 옵션이 Omnissa Access의 SAML IDP에서 선택된 경우 발생합니다. Omnissa Identity Service는 제목에 이름 ID 형식 매핑 사용 옵션을 지원하지 않습니다.
Omnissa Access에서 SAML IDP를 업데이트하여 옵션을 선택 취소합니다.
-
Omnissa Access 콘솔에서 통합 > ID 제공자 > IDP_name을 선택하여 SAML IDP로 이동합니다.
-
SAML 메타데이터 섹션의 SAML 요청의 이름 ID 정책 아래에서 제목에 이름 ID 형식 매핑 사용 옵션을 선택 취소합니다.
-
SAML 요청의 이름 ID 정책 값이 올바른지 확인합니다.
-
변경 내용을 저장합니다.
-
변경 내용과 일치하도록 클라우드 ID 제공자의 구성을 업데이트합니다.
오류: Your identity provider IDP_name is sending an unsupported SAML authentication context. Update your IDP to use the unspecified AuthNContext class, then try again.
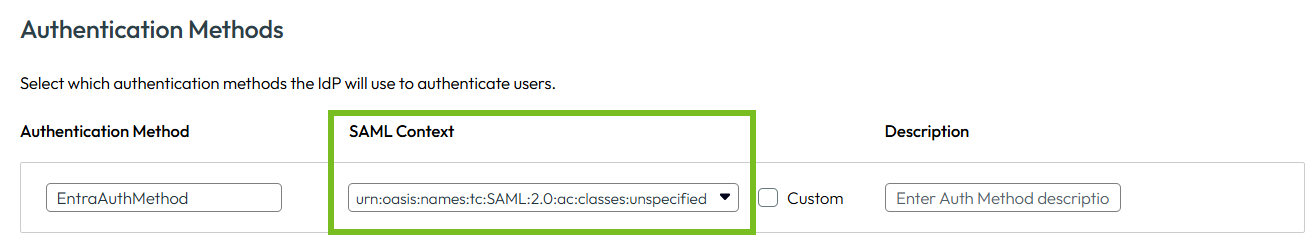
솔루션: 이 오류는 Omnissa Access의 SAML IDP에 설정된 인증 방법 SAML 컨텍스트 가 Omnissa Identity Service에서 지원되지 않는 경우에 발생합니다. Omnissa Identity Service는 다음 SAML 컨텍스트만 지원합니다. urn:oasis:names:tc:SAML:2.0:ac:classes:unspecified.
Omnissa Access의 SAML IDP에 구성된 모든 인증 방법에 대해 SAML 컨텍스트를 업데이트합니다.
-
Omnissa Access 콘솔에서 통합 > ID 제공자 > IDP_name을 선택하여 SAML IDP로 이동합니다.
-
인증 방법 섹션에서 모든 인증 방법에 대해 다음 SAML 컨텍스트를 선택합니다. urn:oasis:names:tc:SAML:2.0:ac:classes:unspecified.
예:
-
변경 내용을 저장합니다.
-
변경 내용과 일치하도록 클라우드 ID 제공자의 구성을 업데이트합니다.
오류: The Name ID Format sent by your identity provider IDP_name is not supported. Update your IDP to use a Name ID Format supported by Omnissa Identity Service.
솔루션: 이 오류는 Omnissa Access의 SAML IDP에 설정된 이름 ID 형식이 Omnissa Identity Service에서 지원되지 않는 경우에 발생합니다. Omnissa Identity Service는 다음 형식을 지원합니다.
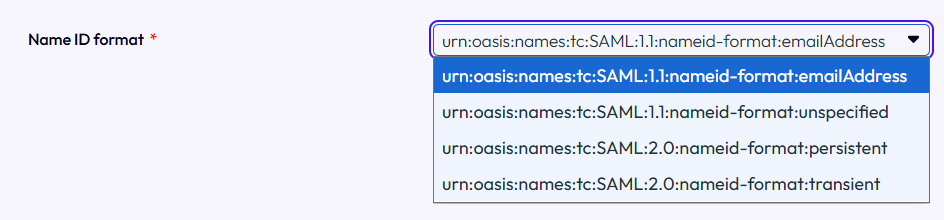
Omnissa Access의 이름 ID 형식을 Omnissa Identity Service에서 지원하는 값으로 업데이트합니다.
-
Omnissa Access 콘솔에서 통합 > ID 제공자 > IDP_name을 선택하여 SAML IDP로 이동합니다.
-
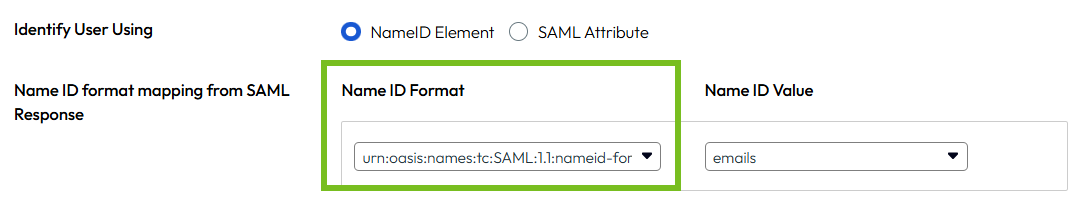
SAML 메타데이터 섹션에서 SAML 응답에서 이름 ID 형식 매핑에 대해 Omnissa Identity Service에서 지원하는 값을 선택합니다.
예:
-
이름 ID 값을 선택합니다.
-
변경 내용을 저장합니다.
-
변경 내용과 일치하도록 클라우드 ID 제공자의 구성을 업데이트합니다.
오류: The Name ID Value sent by your identity provider IDP_name is not supported. Update your IDP to use a Name ID Value supported by Omnissa Identity Service.
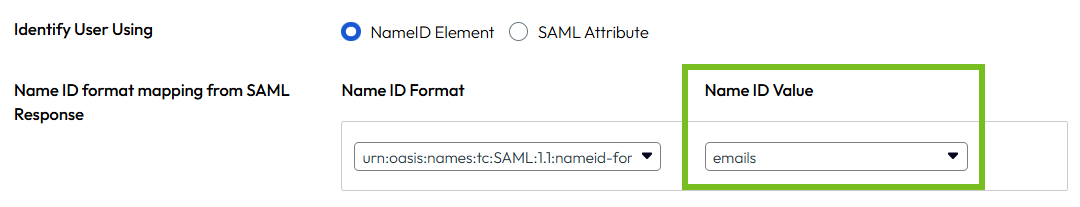
솔루션: 이 오류는 Omnissa Access의 SAML IDP에 설정된 이름 ID 값이 Omnissa Identity Service에서 지원되지 않는 경우에 발생합니다. Omnissa Identity Service는 다음 값을 지원합니다. userName, userPrincipalName 및 emails.
Omnissa Access의 SAML IDP에서 이름 ID 값을 Omnissa Identity Service에서 지원하는 값으로 업데이트합니다.
-
Omnissa Access 콘솔에서 통합 > ID 제공자 > IDP_name을 선택하여 SAML IDP로 이동합니다.
-
SAML 메타데이터 섹션에서 SAML 응답에서 이름 ID 형식 매핑에 대해 Omnissa Identity Service에서 지원하는 이름 ID 값을 선택합니다.
예:
-
변경 내용을 저장합니다.
-
변경 내용과 일치하도록 클라우드 ID 제공자의 구성을 업데이트합니다.
이 페이지가 도움이 되었나요?