Omnissa Identity Service는 디렉토리 마이그레이션 프로세스를 안내하는 마법사를 제공합니다. Omnissa Connect 포털을 통해 해당 마법사에 액세스하고 모든 마이그레이션 작업을 수행합니다. 마이그레이션이 완료되면 Workspace ONE UEM(및 해당하는 경우 Omnissa Access)의 설정이 자동으로 업데이트됩니다.
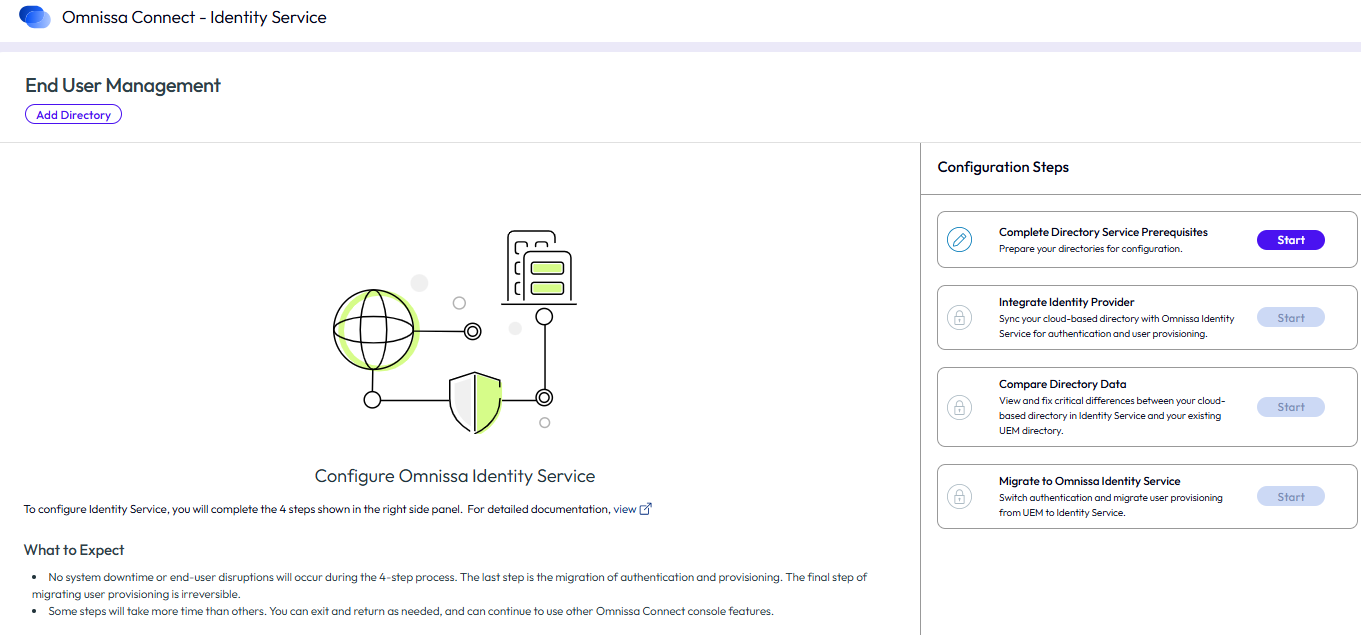
Omnissa Identity Service로 마이그레이션하는 과정은 다음을 포함하는 다단계 프로세스입니다.
- 디렉토리 서비스 사전 요구 사항 완료
- 타사 클라우드 ID 제공자를 Omnissa Identity Service와 통합하고 사용자 및 그룹 프로비저닝
- Identity Service 디렉토리를 기존 Workspace ONE UEM 및 Omnissa Access 디렉토리와 비교하고 중요한 차이점 해결
- 인증 및 프로비저닝을 위해 Identity Service 사용으로 전환
마이그레이션 중에는 시스템 다운타임 또는 최종 사용자 중단이 예상되지 않습니다.
사전 요구 사항
-
Customer Connect의 Identity Service 페이지에 있는 지침에 따라 제한된 가용성 릴리스에 등록합니다.
-
Workspace ONE UEM 및 Omnissa Access 테넌트는 모든 Omnissa 서비스 및 솔루션에 대한 중앙 집중식 액세스를 제공하는 새로운 웹 기반 서비스인 Omnissa Connect로 마이그레이션되어야 합니다. Omnissa Identity Service는 Omnissa Connect에서도 액세스할 수 있습니다.
자세한 내용은 다음을 참조하십시오.
-
Workspace ONE UEM 및 Omnissa Access의 모든 디렉토리 관리자를 Omnissa Connect로 마이그레이션합니다.
-
Omnissa Access의 모든 로컬 관리자를 Omnissa Connect로 마이그레이션합니다. Omnissa Access 테넌트에는 로컬 관리자 또는 로컬 사용자가 포함되어서는 안 됩니다.
-
Omnissa Identity Service를 구성하려면 다음 역할이 있어야 합니다.
- Omnissa Connect 조직 역할: 조직 관리자 또는 조직 소유자
- Omnissa Access 서비스의 슈퍼 관리자 역할
- Workspace ONE UEM의 콘솔 관리자 역할 또는 이와 동등한 사용자 지정 역할
Omnissa Connect의 역할 할당에 대한 자세한 내용은 관리자를 참조하십시오.
-
마이그레이션 요구 사항을 검토하고 Workspace ONE UEM 및 Omnissa Access 디렉토리 서비스를 Identity Service로 마이그레이션하기로 결정한 후에만 계속 진행합니다.
절차
-
사전 요구 사항에 나열된 관리자 역할로 Omnissa Connect 콘솔에 로그인합니다.
-
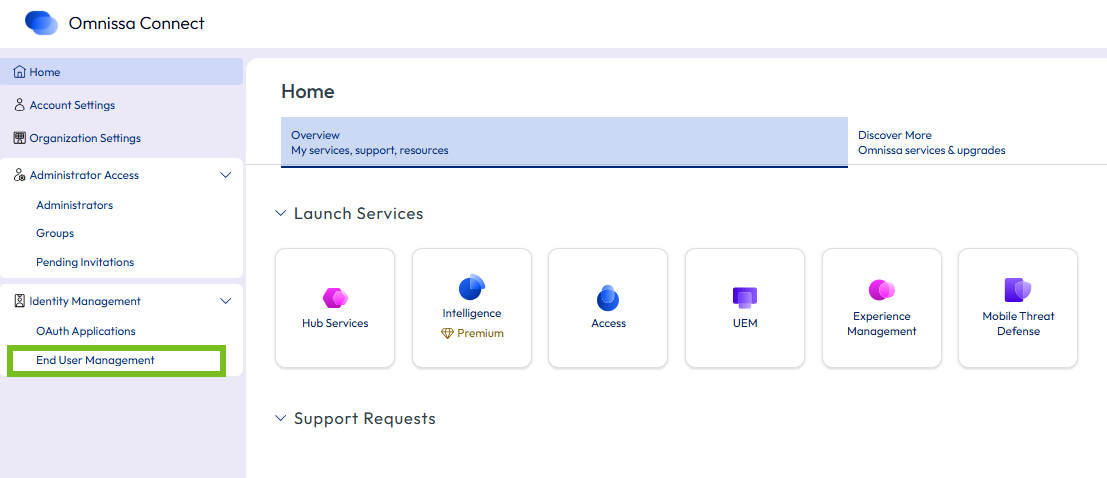
왼쪽 창에서 ID 관리 > 최종 사용자 관리를 선택합니다.
-
최종 사용자 관리 페이지에서 최종 사용자 관리 시작을 클릭하여 Omnissa Identity Service를 시작합니다.
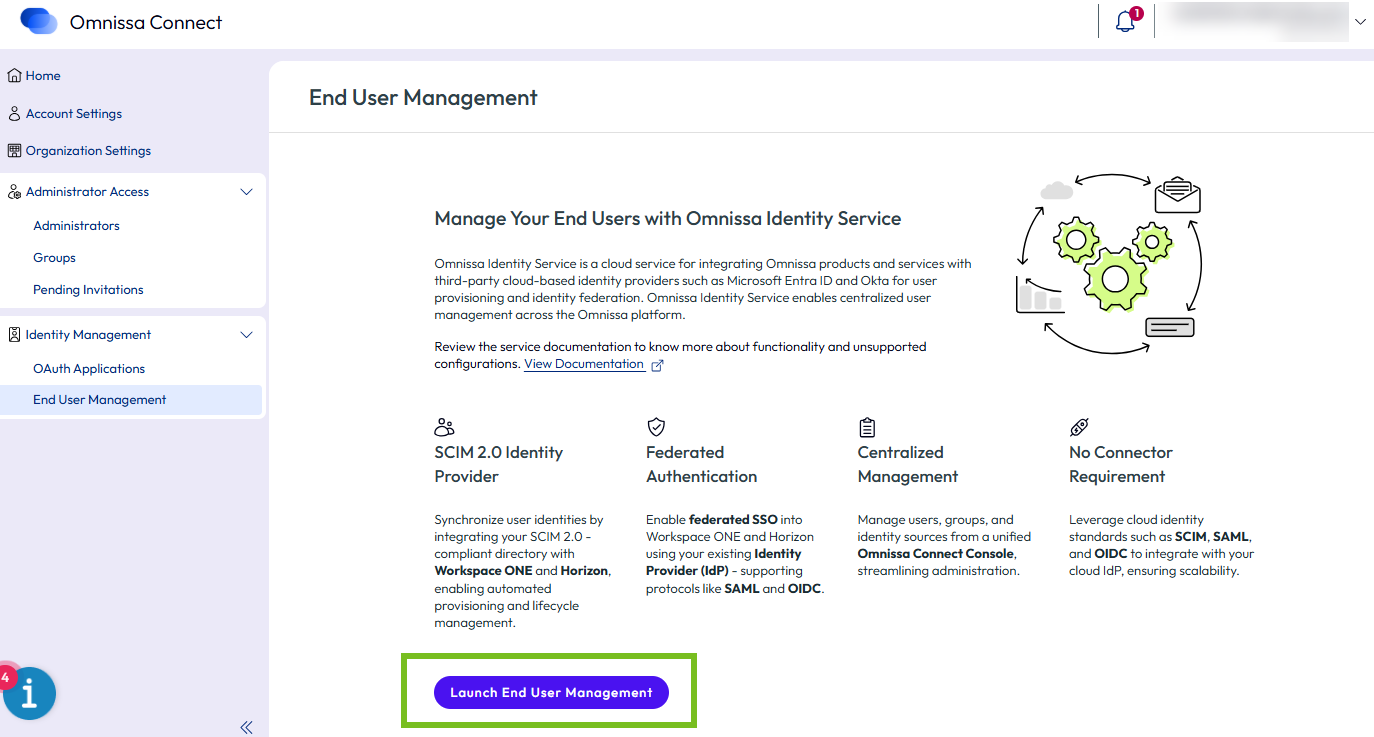
Omnissa Identity Service가 브라우저의 새 탭에서 열립니다.
-
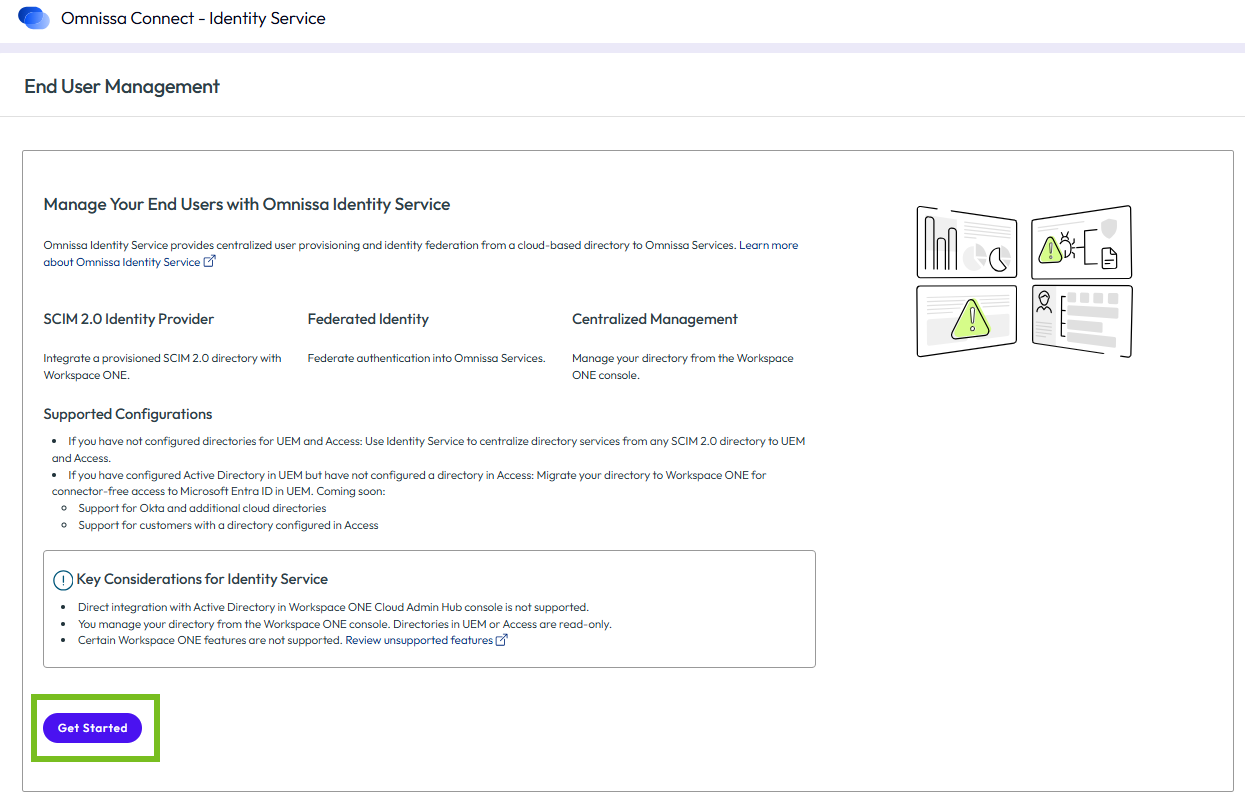
Omnissa Identity Service 탭에서 중요 정보를 검토한 다음 시작하기를 클릭합니다.
-
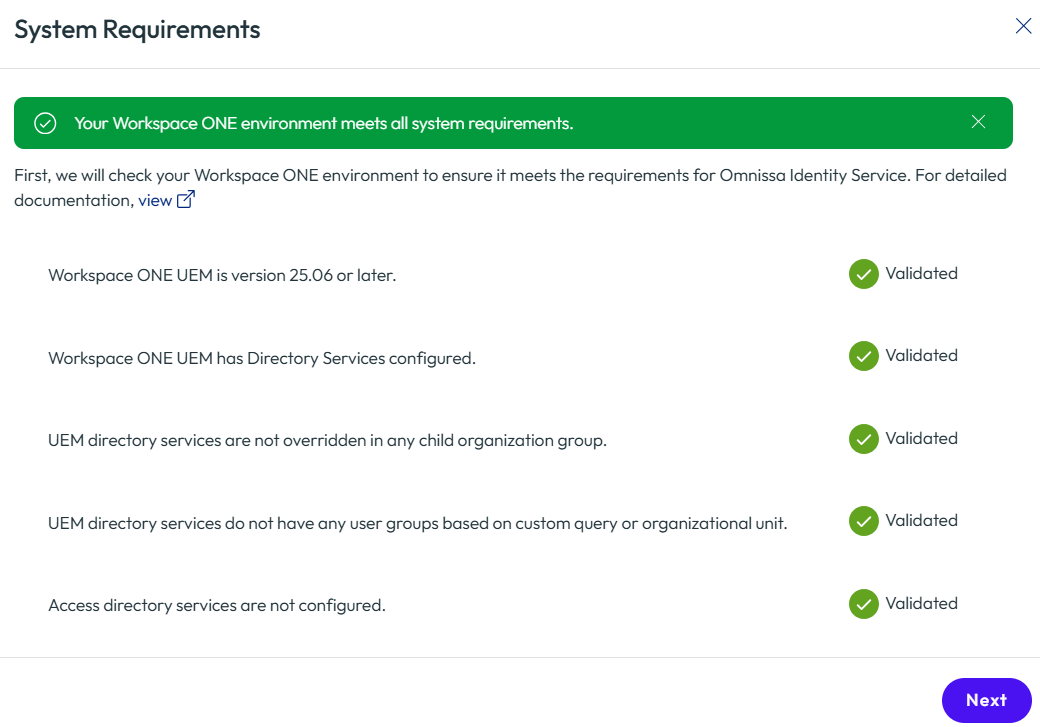
팝업 창에 나타나는 시스템 요구 사항을 검토하고 환경이 모든 요구 사항을 충족하는지 확인합니다. 모든 요구 사항이 충족될 때까지 마이그레이션을 진행할 수 없습니다.
시스템 요구 사항은 Workspace ONE UEM 디렉토리만 마이그레이션하는지, 아니면 Workspace ONE UEM 디렉토리 및 Omnissa Access 디렉토리를 모두 마이그레이션하는지에 따라 다릅니다. 둘 다를 마이그레이션하는 경우 추가 요구 사항이 나타납니다.
Workspace ONE UEM 전용 디렉토리:
Workspace ONE UEM 및 Omnissa Access 디렉토리:
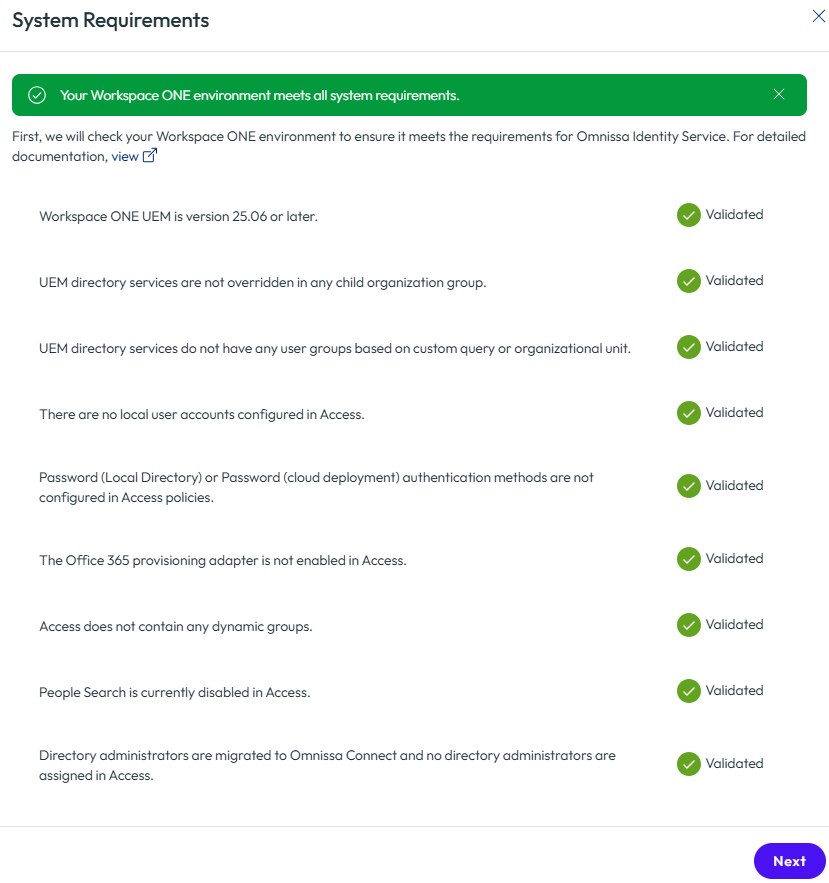
Workspace ONE UEM 관련 요구 사항에 대한 자세한 내용은 요구 사항 섹션 및 Workspace ONE UEM 설명서를 참조하십시오.
Omnissa Access 요구 사항:
-
Access 테넌트에 시스템 디렉토리의 사용자를 포함하여 로컬 사용자 또는 로컬 관리자가 포함되어 있지 않은지 확인합니다. 모든 사용자는 Active Directory에서 동기화되어야 합니다. 암호(로컬 디렉토리) 인증 방법이 정책에서 사용되지 않는지 확인합니다.
Omnissa Access 콘솔의 계정 > 사용자 페이지에서 로컬 사용자를 확인할 수 있습니다. 리소스 > 정책 페이지에서 정책을 확인할 수 있습니다.
-
암호(클라우드 배포) 인증 방법이 정책에서 사용되지 않는지 확인합니다. 자세한 내용은 중요 고려 사항을 참조하십시오.
Omnissa Access 콘솔의 리소스 > 정책 페이지에서 정책을 확인할 수 있습니다.
-
Office 365 프로비저닝 어댑터가 Omnissa Access에서 사용하도록 설정되어 있지 않은지 확인합니다.
-
Access 테넌트에 동적 그룹이 없는지 확인합니다. 동적 그룹은 Omnissa Access에서 생성되고 Active Directory에서 동기화되지 않은 그룹입니다.
Omnissa Access 콘솔의 계정 > 사용자 그룹 페이지에서 동적 그룹을 확인할 수 있습니다.
-
디렉토리 관리자가 Omnissa Connect로 마이그레이션되었는지 확인합니다. 또한 Omnissa Access의 디렉토리 사용자에게 관리자 역할이 할당되지 않았는지 확인합니다.
-
-
구성 프로세스를 시작하려면 다음을 클릭합니다.
-
오른쪽 창에 나열된 구성 단계를 검토하여 따라야 할 마이그레이션 프로세스를 간략하게 설명합니다.
-
프로세스를 시작할 준비가 되면 첫 번째 단계인 디렉토리 서비스 사전 요구 사항 완료에서 시작을 클릭합니다.
이 페이지가 도움이 되었나요?