請參閱本節,瞭解您在移轉期間可能遇到的一些常見問題。
目錄報告不允許您進入移轉階段
如果目錄比較報告識別出新的 Identity Service 目錄與您現有的 Workspace ONE UEM 或 Omnissa Access 目錄之間的關鍵差異,報告就會顯示尚未準備好移轉狀態,且不允許您繼續進行。您必須先解決這些差異,才能繼續移轉。
移轉需求包括:
- Identity Service 目錄必須包含 Workspace ONE UEM 和 Omnissa Access 目錄中存在的所有群組。即使只遺漏一個群組,您也無法移轉。
- 關鍵屬性的差異數量必須低於門檻。關鍵屬性是指在 Identity Service 與 Workspace ONE UEM 或 Omnissa Access 之間必須相符的屬性。
- 遺漏具有裝置的使用者人數必須低於門檻。遺漏的使用者是指存在於 Workspace ONE UEM 或 Omnissa Access 目錄中,但未存在於 Identity Service 目錄中的使用者。
- 遺漏成員資格的數量必須低於門檻。遺漏的成員資格是指存在於 Workspace ONE UEM 或 Omnissa Access 目錄中,但未存在於 Identity Service 目錄中的成員資格。
部分使用者未顯示在目錄比較報告中
在您開始執行報告後才完成佈建的使用者,不會出現在報告中。在這些使用者成功完成佈建後,再次執行報告。
Workspace ONE UEM 中找不到 AirWatch 佈建應用程式群組時,報告會失敗
如果在 Workspace ONE UEM 中找不到指派給 Omnissa Access 中 AirWatch 佈建應用程式的群組 (使用 displayName 屬性比對群組),Workspace ONE UEM 報告將無法產生。
錯誤訊息中會列出 Omnissa Access 群組名稱。確保 Omnissa Access 與 Workspace ONE UEM 中的群組保持一致,然後再次嘗試執行報告。
如果 Omnissa Access 中存在多個 AirWatch SAML 應用程式,則無法在移轉階段將驗證切換為使用 Identity Service
當您將 Omnissa Access 與 Workspace ONE UEM 整合時,Omnissa Access 中會建立一個 AirWatch SAML 應用程式。此應用程式僅允許存在一個執行個體。從 Omnissa Access Console 的資源 > Web 應用程式頁面刪除任何多餘的應用程式。
將驗證切換至 Identity Service 後調查登入失敗問題
如果使用者在移轉階段將驗證切換至 Identity Service 後無法登入,請檢閱 Omnissa Access Console 中的稽核事件。
- 在 Omnissa Connect 首頁中,於啟動服務下方按一下存取動態磚,以啟動 Omnissa Access Console。
- 如需檢視稽核事件的相關資訊,請參閱在 Omnissa Access 中產生稽核事件報告。
將驗證切換至 Identity Service 後,新使用者無法登入
在移轉階段將驗證切換至 Identity Service 後,新使用者可能無法登入。
在移轉期間新增的使用者會直接從 Active Directory 同步至 Workspace ONE UEM (如適用,也會同步至 Omnissa Access),並且也會從您的雲端身分識別提供者佈建至 Omnissa Identity Service。系統在各系統之間協調使用者資料時需要耗費一些時間。新使用者成功同步至 Workspace ONE UEM 或 Omnissa Access 後,最多可能需要一小時,該使用者才能登入。
身分識別提供者的更新未反映在 Identity Service 中
如果您在雲端身分識別提供者中所做的變更 (例如更新使用者和群組屬性或指派) 未反映在 Identity Service 中,請檢查身分識別提供者中的佈建狀態。
- 檢閱身分識別提供者中的佈建記錄。在 Entra ID 中,您可以在佈建應用程式的 [佈建] 頁面查看這些記錄。
- 測試身分識別提供者與 Identity Service 之間的連線。
移轉後,從您的身分識別提供者進行佈建時失敗,並出現「altExternalId 格式無效」錯誤
移轉後,從第三方身分識別提供者佈建至 Identity Service 時,會出現下列錯誤:
Invalid format of altExternalId. Make sure the format is aligned with the Microsoft standard for ObjectGUID.
從身分識別提供者中移除 urn:ietf:params:scim:schemas:extension:ws1b:2.0:User:altExternalId 對應。
刪除遺漏的使用者
遺漏的使用者是指存在於 Workspace ONE UEM 或 Omnissa Access 目錄中,但不存在於 Identity Service 目錄中的使用者。這些使用者在移轉程序期間不會受到影響。建議您在移轉期間或移轉後刪除 Workspace ONE UEM 和 Omnissa Access 中遺漏的使用者,以避免可能發生的佈建錯誤。
如需刪除這些使用者的相關 API 說明文件,請連絡支援團隊提出要求。
Omnissa Access 目錄移轉期間與 SAML IDP 相關的錯誤
Omnissa Access 和 Omnissa Identity Service 中第三方 SAML IDP 組態的名稱識別碼格式設定若有差異,可能會在目錄移轉期間導致整合問題。SAML IDP 中的其他設定也可能造成錯誤。
在您開始移轉之前,Omnissa Identity Service 會先評估 Omnissa Access 設定。錯誤會以橫幅訊息的形式顯示在移轉精靈的步驟 1:完成目錄服務先決條件頁面頂端。
使用此資訊,在開始移轉前先解決這些錯誤。
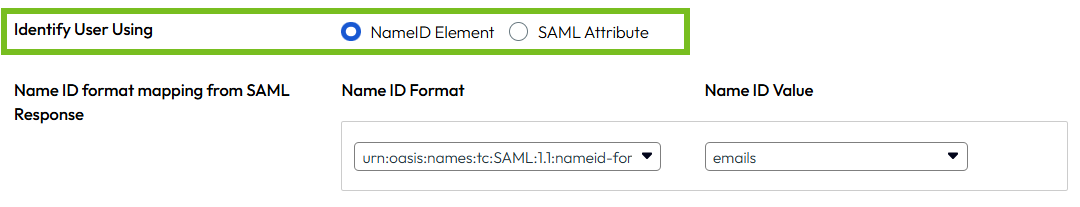
錯誤:Your identity provider configuration is not supported. Update the IDP IDP_name to send a valid Name ID using a supported format, then try again.
**解決方案:**當 Omnissa Access 中的 SAML IDP 設定為使用 SAML 屬性,而非名稱識別碼元素時,就會發生此錯誤。更新組態,改為使用名稱識別碼元素。
-
在 Omnissa Access Console 中,依序選取整合 > 身分識別提供者 > IDP_name,以導覽至 SAML IDP。
-
在 SAML 中繼資料區段的使用者識別方式中,請選取名稱識別碼元素,而不要選取 SAML 屬性,然後選取名稱識別碼格式和名稱識別碼值。
例如:
-
儲存您的變更。
-
更新雲端身分識別提供者中的組態,使其符合這些變更。
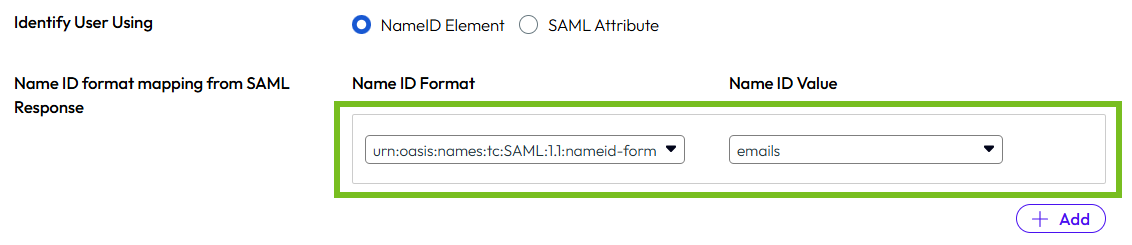
錯誤:We could not determine the Name ID Format and Name ID Value from your identity provider configuration for IDP_name. Please update these fields, then try again.
**解決方案:**Omnissa Access 支援多個名稱識別碼格式對應,而 Omnissa Identity Service 僅支援一個。如果 Omnissa Access 中的 SAML IDP 具有多個對應,Omnissa Identity Service 會嘗試判斷應使用哪一個。當系統無法判斷時,就會發生此錯誤。
更新 Omnissa Access 中的 SAML IDP,使其僅使用一個名稱識別碼格式對應。
-
在 Omnissa Access Console 中,依序選取整合 > 身分識別提供者 > IDP_name,以導覽至 SAML IDP。
-
在 SAML 中繼資料區段的來自 SAML 回應的名稱識別碼格式對應設定中,請刪除除其中一個以外的所有對應,並確認保留的對應正確無誤。
例如:
-
儲存您的變更。
-
更新雲端身分識別提供者中的組態,使其符合這些變更。
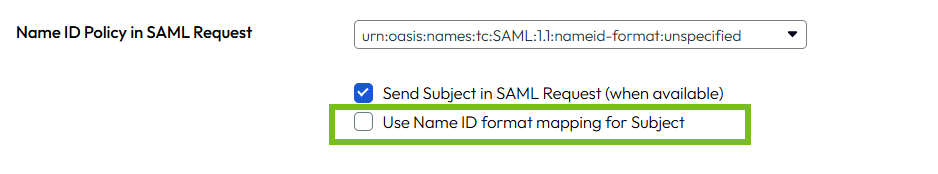
錯誤:Your identity provider IDP_name is configured to use the “Send Subject with Mapping” feature, which is not supported by Omnissa Identity Service. Update your IDP configuration to disable this feature, then try again.
解決方案:如果在 Omnissa Access 的 SAML IDP 中選取了在 SAML 要求中傳送主體 (可用時) > 針對主體使用名稱識別碼格式對應選項,就會發生此錯誤。Omnissa Identity Service 不支援針對主體使用名稱識別碼格式對應選項。
更新 Omnissa Access 中的 SAML IDP,以取消選取該選項。
-
在 Omnissa Access Console 中,依序選取整合 > 身分識別提供者 > IDP_name,以導覽至 SAML IDP。
-
在 SAML 中繼資料區段中,於 SAML 要求中的名稱識別碼原則下,取消選取針對主體使用名稱識別碼格式對應選項。
-
確認 SAML 要求中的名稱識別碼原則值正確無誤。
-
儲存您的變更。
-
更新雲端身分識別提供者中的組態,使其符合這些變更。
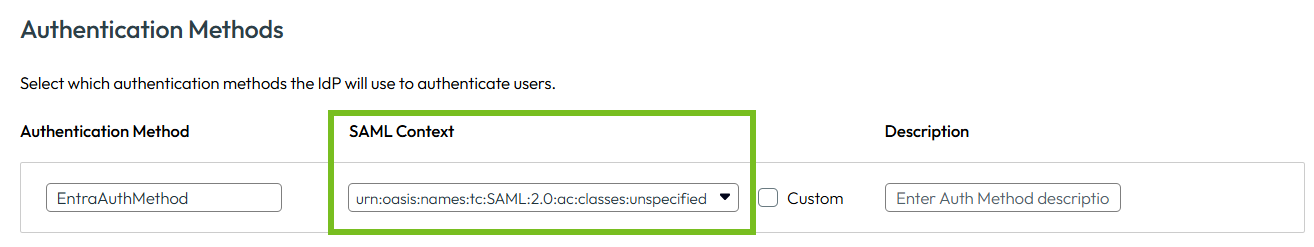
錯誤:Your identity provider IDP_name is sending an unsupported SAML authentication context. Update your IDP to use the unspecified AuthNContext class, then try again.
**解決方案:**當在 Omnissa Access 的 SAML IDP 中設定的驗證方法 SAML 內容不受 Omnissa Identity Service 支援時,就會發生此錯誤。Omnissa Identity Service 僅支援下列 SAML 內容:urn:oasis:names:tc:SAML:2.0:ac:classes:unspecified。
更新 Omnissa Access 中 SAML IDP 所設定之所有驗證方法的 SAML 內容。
-
在 Omnissa Access Console 中,依序選取整合 > 身分識別提供者 > IDP_name,以導覽至 SAML IDP。
-
在驗證方法區段中,為所有驗證方法選取下列 SAML 內容:urn:oasis:names:tc:SAML:2.0:ac:classes:unspecified。
例如:
-
儲存您的變更。
-
更新雲端身分識別提供者中的組態,使其符合這些變更。
錯誤:The Name ID Format sent by your identity provider IDP_name is not supported. Update your IDP to use a Name ID Format supported by Omnissa Identity Service.
**解決方案:**如果在 Omnissa Access 的 SAML IDP 中設定的名稱識別碼格式不受 Omnissa Identity Service 支援,就會發生此錯誤。Omnissa Identity Service 支援下列功能:
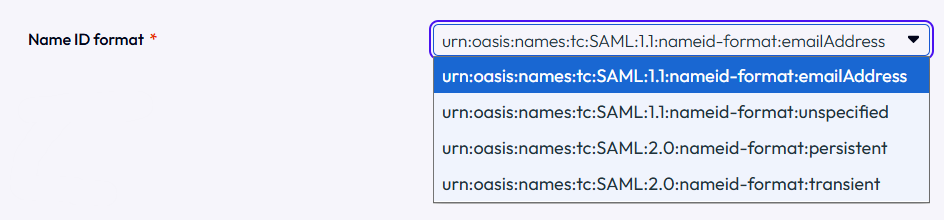
將 Omnissa Access 中的名稱識別碼格式更新為 Omnissa Identity Service 支援的值。
-
在 Omnissa Access Console 中,依序選取整合 > 身分識別提供者 > IDP_name,以導覽至 SAML IDP。
-
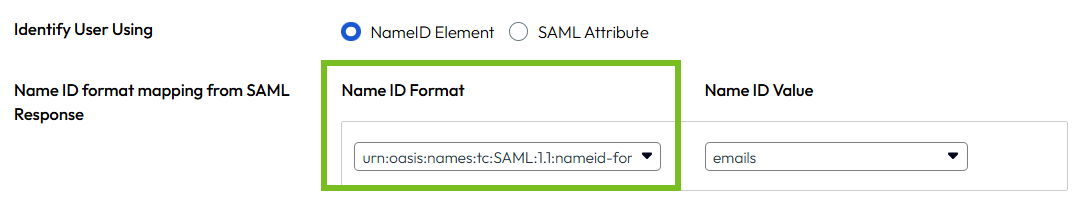
在 SAML 中繼資料區段的來自 SAML 回應的名稱識別碼格式對應設定中,請選取 Omnissa Identity Service 支援的值:
例如:
-
選取名稱識別碼值。
-
儲存您的變更。
-
更新雲端身分識別提供者中的組態,使其符合這些變更。
錯誤:The Name ID Value sent by your identity provider IDP_name is not supported. Update your IDP to use a Name ID Value supported by Omnissa Identity Service.
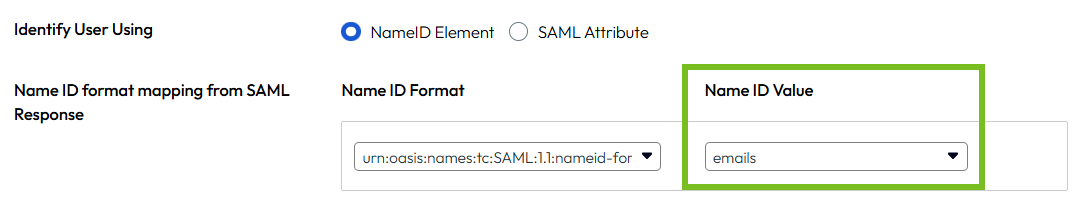
**解決方案:**如果在 Omnissa Access 的 SAML IDP 中設定的名稱識別碼值不受 Omnissa Identity Service 支援,就會發生此錯誤。Omnissa Identity Service 支援下列值:userName、userPrincipalName 和 emails。
將 Omnissa Access 中 SAML IDP 的名稱識別碼值更新為 Omnissa Identity Service 支援的值。
-
在 Omnissa Access Console 中,依序選取整合 > 身分識別提供者 > IDP_name,以導覽至 SAML IDP。
-
在 SAML 中繼資料區段的來自 SAML 回應的名稱識別碼格式對應設定中,請選取 Omnissa Identity Service 支援的名稱識別碼值。
例如:
-
儲存您的變更。
-
更新雲端身分識別提供者中的組態,使其符合這些變更。
此頁面對您有幫助嗎?