Für die Android-Zertifikatsauthentifizierung läuft der Cert-Proxy-Dienst auf dem Omnissa Access-Knoten als unabhängiger Dienst, um Geräteverbindungen zu empfangen und diese zur Authentifizierung an den Omnissa Access-Dienst auf Port 443 weiterzuleiten.
Der Cert-Proxy-Port erfordert stets einen Layer-4-TCP-SSL-Passthrough, da der SSL-Handshake für die Zertifikatsauthentifizierung direkt zwischen dem Gerät und dem Cert-Proxy-Dienst stattfinden muss.
Omnissa Access 26.07 oder höher
In Bereitstellungen von Omnissa Access 26.07 und höher empfängt der Cert-Proxy-Dienst Geräteverbindungen auf Port 15262 und leitet diese zur Authentifizierung an den Omnissa Access-Dienst auf Port 443 weiter.
Alle Instanzen des Cert-Proxy-Diensts im gesamten Omnissa Access-Cluster verwenden dasselbe Zertifikat – entweder das FQDN-Zertifikat der Bereitstellung oder ein benutzerdefiniertes Zertifikat, das während der Bereitstellung konfiguriert wurde.
Omnissa Access 24.12 oder früher
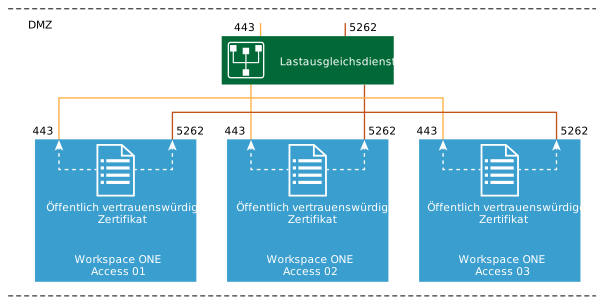
In Omnissa Access 24.12 und früheren Bereitstellungen empfängt der Cert-Proxy-Dienst Geräteverbindungen auf Port 5262 und leitet diese zur Authentifizierung an den Omnissa Access-Dienst auf Port 443 weiter.
Der HTTPS-443-Datenverkehr für Omnissa Access kann entweder auf Layer 7 SSL-Abladung auf dem Lastausgleichsdienst/Reverse-Proxy festgelegt oder für SSL-Passthrough als Layer 4 TCP an den Back-End-Server zugelassen werden.
Wenn 443-Datenverkehr mit SSL-Passthrough konfiguriert ist, wird das öffentlich vertrauenswürdige Zertifikat vom Omnissa Access-Dienst auf Port 443 und vom Cert-Proxy-Dienst auf Port 5262 gemeinsam genutzt. Es sind keine zusätzlichen Konfigurationsschritte erforderlich.
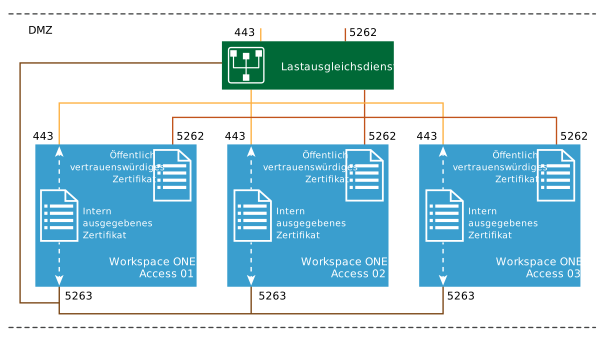
Wenn der HTTPS-Datenverkehr mit SSL auf dem Lastausgleichsdienst/Reverse-Proxy abgeladen wird, verwendet der Omnissa Access-Dienst ein selbstsigniertes Zertifikat zur Vertrauensstellung, das während des Installationsvorgangs der Anwendung generiert wird. Da Port 5262 als SSL Layer 4 TCP mit SSL-Passthrough, das ein öffentlich vertrauenswürdiges SSL-Zertifikat erfordert, festgelegt werden muss, führt dies zu einem Zertifikatskonflikt zwischen den beiden auf dem Host ausgeführten Diensten. Um dieses Problem zu umgehen, benötigt der Cert-Proxy-Dienst einen sekundären Port 5263, der auf dem Server konfiguriert wird. Port 5263 verwendet dasselbe selbstsignierte Zertifikat, das auf dem Omnissa Access-Dienst ausgeführt wird. Die Konfiguration des zusätzlichen Ports 5263 ermöglicht, dass die Kommunikation während des gesamten Mobile SSO-Prozesses für Android-Geräte gesichert und vertrauenswürdig ist, während sie die Entschlüsselung des HTTPS-Datenverkehrs auf dem Lastausgleichsdienst ermöglicht.
Entscheidung zwischen SSL-Neuverschlüsselung und SSL-Abladung für HTTP-Datenverkehr auf Port 443 (Omnissa Access 24.12 oder früher)
Im Folgenden finden Sie eine Entscheidungsmatrix, die Sie für die Einrichtung des Cert-Proxy-Diensts mit dem Omnissa Access-Dienst hinzuziehen können.
In dieser Matrix werden SAN-Zertifikate definiert als Zertifikat, das den Omnissa Access VIP-FQDN und jeden Knotenmaschinen-FQDN enthält. Der FQDN hat das Format einer nicht-routbare Domäne/Sub-Domäne. Verwenden Sie basierend auf Ihrem Workspace ONE-Design die Matrix, um festzustellen, ob der Admin-Port konfiguriert ist.
Entscheidungsmatrix für die Cert-Proxy-Konfiguration (Omnissa Access 24.12 oder früher)
| Öffentlicher Namespace | DMZ-Namespace | Zertifikatstyp | Anforderung Lastausgleichsdienst | Cert-Proxy-Admin-Port erforderlich |
|---|---|---|---|---|
| Freigegebener Namespace (.com / .com) | ||||
| example.com | example.com | Platzhalter, SAN | Erneute SSL-Verschlüsselung erforderlich | Nein |
| example.com | example.com | Einzelhost CN | Erneute SSL-Verschlüsselung erforderlich | Ja |
| example.com | example.com | Platzhalter, SAN | SSL-Passthrough erforderlich | Nein |
| Getrennter Namespace (.com / .dmz) | ||||
| example.com | example.dmz | Platzhalter, Einzelhost CN | Erneute SSL-Verschlüsselung erforderlich | Ja |
| example.com | example.dmz | SAN | Erneute SSL-Verschlüsselung erforderlich | Nein |
| example.com | example.dmz | SAN | SSL-Passthrough erforderlich | Nein |
Omnissa Access Proxy-Port-Konfiguration in der DMZ nur mit Port 5262 konfiguriert (Omnissa Access 24.12 oder früher)
Omnissa Access Proxy-Port-Konfiguration in der DMZ mit den konfigurierten Ports 5262 und 5263 (Omnissa Access 24.12 oder früher)
Was this page helpful?