Pour l'authentification de certificat Android, le service de proxy de certificat s'exécute sur le nœud Omnissa Access en tant que service indépendant pour recevoir des connexions de terminaux et les transférer par proxy vers le service Omnissa Access sur le port 443 pour l'authentification.
Le port de proxy de certificat nécessite toujours un relais SSL TCP de couche 4, car l'établissement de liaison SSL pour l'authentification de certificat doit se produire directement entre le terminal et le service de proxy de certificat.
Omnissa Access 26.07 ou version ultérieure
Dans les déploiements d'Omnissa Access 26.07 et versions ultérieures, le service de proxy de certificat reçoit les connexions de terminaux sur le port 15262 et les transfère par proxy vers le service Omnissa Access sur le port 443 pour l'authentification.
Toutes les instances du service de proxy de certificat dans le cluster Omnissa Access utilisent le même certificat, le certificat de nom de domaine complet du déploiement ou un certificat personnalisé, configuré lors du déploiement.
Omnissa Access 24.12 ou une version antérieure
Dans les déploiements d'Omnissa Access 24.12 et versions antérieures, le service de proxy de certificat reçoit les connexions de terminaux sur le port 5262 et les transfère par proxy vers le service Omnissa Access sur le port 443 pour l'authentification.
Le trafic HTTPS du port 443 d'Omnissa Access peut être défini sur le déchargement SSL de couche 7 sur l'équilibreur de charge/le proxy inverse ou autorisé à effectuer un relais SSL en tant que protocole TCP de couche 4 vers le serveur principal.
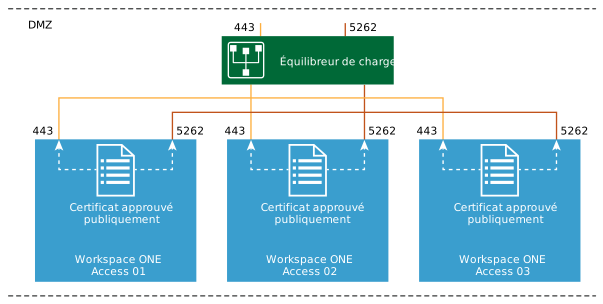
Lorsque le trafic 443 est configuré avec le relais SSL, le certificat publiquement approuvé est partagé entre le service Omnissa Access sur le port 443 et le service de proxy de certificat sur le port 5262. Aucune autre configuration n'est nécessaire.
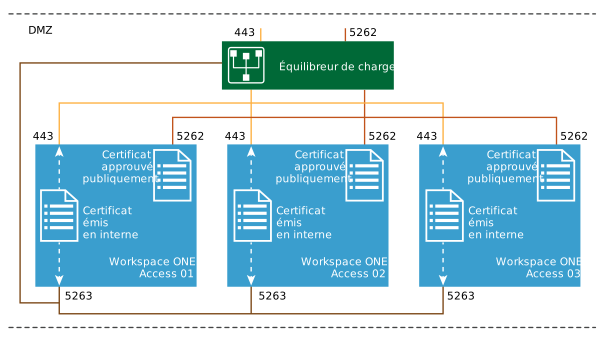
Si le trafic HTTPS est déchargé via SSL sur l'équilibreur de charge/le proxy inverse, le service Omnissa Access utilise un certificat auto-signé pour approbation, qui est généré lors du processus d'installation de l'application. Étant donné que le port 5262 doit être défini sur le protocole TCP de couche 4 SSL avec le relais SSL qui nécessite un certificat SSL publiquement approuvé, cela entraîne une incompatibilité de certificat entre les deux services exécutés sur l'hôte. Pour contourner ce problème, le service de proxy de certificat requiert un port 5263 secondaire sur le serveur. Le port 5263 partage le même certificat auto-signé que celui en cours d'exécution sur le service Omnissa Access. La configuration du port 5263 supplémentaire permet la sécurisation et la confiance de la communication tout au long du processus Mobile SSO pour les périphériques Android tout en permettant également le déchiffrement du trafic HTTPS sur l'équilibreur de charge.
Choix entre le rechiffrement SSL et le déchargement SSL pour le trafic HTTP du port 443 (Omnissa Access 24.12 ou une version antérieure)
Vous trouverez ci-après une matrice de décision pour vous aider à configurer le service de proxy de certificat avec le service Omnissa Access.
Dans cette matrice, les certificats du réseau de stockage sont définis en tant que certificat contenant le nom de domaine complet VIP Omnissa Access et le nom de domaine complet de machine pour chaque nœud. Le nom de domaine complet est au format d'un domaine/sous-domaine non routable. Selon votre conception Workspace ONE, utilisez la matrice pour déterminer si le port d'administration est configuré.
Matrice de décision pour la configuration du proxy de certificat (Omnissa Access 24.12 ou une version antérieure)
| Espace de noms public | Espace de noms DMZ | Type de certificat | Condition requise d'équilibrage de charge | Port d'administration du proxy de certificat requis |
|---|---|---|---|---|
| Espace de noms partagé (.com / .com) | ||||
| example.com | example.com | Caractère générique, réseau de stockage | Rechiffrement SSL requis | Non |
| example.com | example.com | CN d'hôte unique | Rechiffrement SSL requis | Oui |
| example.com | example.com | Caractère générique, réseau de stockage | Relais SSL requis | Non |
| Espace de noms disjoints (.com / .dmz) | ||||
| example.com | example.dmz | Caractère générique, CN d'hôte unique | Rechiffrement SSL requis | Oui |
| example.com | example.dmz | Réseau de stockage | Rechiffrement SSL requis | Non |
| example.com | example.dmz | Réseau de stockage | Relais SSL requis | Non |
Configuration du port de proxy d'Omnissa Access dans la zone DMZ avec seulement le port 5262 configuré (Omnissa Access 24.12 ou une version antérieure)
Configuration du port de proxy d'Omnissa Access dans la zone DMZ avec les ports 5262 et 5263 configurés (Omnissa Access 24.12 ou une version antérieure)
Was this page helpful?