Para la autenticación mediante certificados en Android, el servicio de proxy de certificado se ejecuta en el nodo de Omnissa Access como un servicio independiente que recibe las conexiones de los dispositivos y las redirige mediante proxy al servicio Omnissa Access a través del puerto 443 para la autenticación.
El puerto del servicio de proxy de certificado siempre requiere el paso directo de SSL mediante TCP de capa 4, ya que el protocolo de enlace SSL para la autenticación mediante certificados debe realizarse directamente entre el dispositivo y el servicio de proxy de certificado.
Omnissa Access 26.07 y versiones posteriores
En las implementaciones de Omnissa Access 26.07 y versiones posteriores, el servicio de proxy de certificado recibe las conexiones de los dispositivos a través del puerto 15262 y las redirige mediante proxy al servicio Omnissa Access a través del puerto 443 para la autenticación.
Todas las instancias del servicio de proxy de certificado del clúster de Omnissa Access utilizan el mismo certificado, ya sea el certificado FQDN de la implementación o un certificado personalizado configurado durante la implementación.
Omnissa Access 24.12 y versiones anteriores
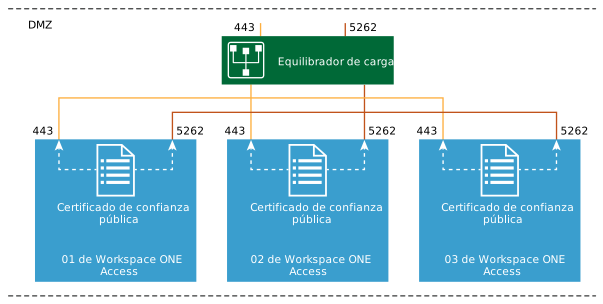
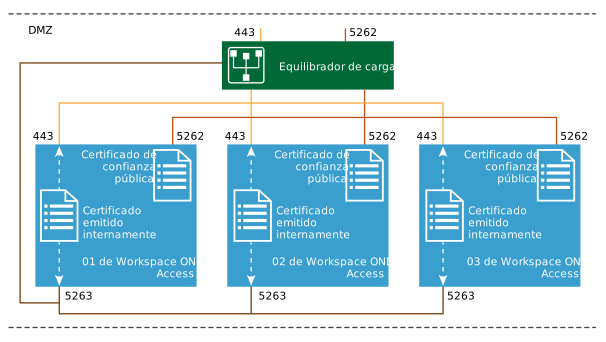
En las implementaciones de Omnissa Access 24.12 y versiones anteriores, el servicio de proxy de certificado recibe las conexiones de los dispositivos a través del puerto 5262 y las redirige mediante proxy al servicio Omnissa Access a través del puerto 443 para la autenticación.
El tráfico de 443 HTTPS para Omnissa Access se puede establecer en descarga de SSL de capa 7 en el equilibrador de carga/proxy inverso o se puede permitir en acceso directo SSL como TCP de capa 4 en el servidor de back-end.
Cuando el tráfico del puerto 443 está configurado con acceso directo SSL, el certificado de confianza pública se comparte entre el servicio de Omnissa Access en el puerto 443 y el servicio de proxy de certificado en el puerto 5262. No se necesita ninguna configuración adicional.
Si el tráfico HTTPS se descarga mediante SSL en el equilibrador de carga/proxy inverso, el servicio Omnissa Access utiliza un certificado autofirmado de confianza que se genera durante el proceso de instalación de aplicaciones. Debido a que el puerto 5262 debe establecerse en TCP de capa 4 SSL con acceso directo SSL que requiere un certificado SSL de confianza pública, esto lleva a un error de coincidencia de certificado entre los dos servicios que se ejecutan en el host. Para evitar este problema, se debe configurar un puerto 5263 secundario en el servidor para el servicio de proxy de certificado. El puerto 5263 comparte el mismo certificado autofirmado que el que se ejecuta en el servicio Omnissa Access. La configuración del puerto 5263 adicional permite que la comunicación esté protegida y sea de confianza en todo el proceso de SSO móvil para dispositivos Android y, a la vez, también permite el descifrado de tráfico HTTPS del equilibrador de carga.
Elegir entre recifrado SSL y descarga de SSL para tráfico de 443 HTTP (Omnissa Access 24.12 y versiones anteriores)
La siguiente es una matriz de decisiones que le ayudará a configurar el servicio de proxy de certificado con el servicio Omnissa Access.
En esta matriz, los certificados SAN se definen como un certificado que contiene el FQDN VIP de Omnissa Access y el FQDN de equipo de cada nodo. El FQDN tiene el formato de un dominio/subdominio no enrutable. Según el diseño de Workspace ONE que tenga, utilice la matriz para determinar si se configuró el puerto de administración.
Matriz de decisión de la configuración de proxy de certificado (Omnissa Access 24.12 y versiones anteriores)
| Espacio de nombres público | Espacio de nombres de DMZ | Tipo de certificado | Requisito del equilibrador de carga | Se requiere el puerto de administración de proxy de certificado |
|---|---|---|---|---|
| Espacio de nombres compartido (.com / .com) | ||||
| ejemplo.com | ejemplo.com | Comodín, SAN | Se requiere recifrado SSL | No |
| ejemplo.com | ejemplo.com | CN de host único | Se requiere recifrado SSL | Sí |
| ejemplo.com | ejemplo.com | Comodín, SAN | Se requiere acceso directo SSL | No |
| Espacio de nombres inconexo (.com / .dmz) | ||||
| ejemplo.com | ejemplo.dmz | Comodín, CN de host único | Se requiere recifrado SSL | Sí |
| ejemplo.com | ejemplo.dmz | SAN | Se requiere recifrado SSL | No |
| ejemplo.com | ejemplo.dmz | SAN | Se requiere acceso directo SSL | No |
Configuración de puerto de proxy de Omnissa Access en DMZ solo con el puerto 5262 configurado (Omnissa Access 24.12 y versiones anteriores)
Configuración de puerto de proxy de Omnissa Access en DMZ con los puertos 5262 y 5263 configurados (Omnissa Access 24.12 y versiones anteriores)
Was this page helpful?