Para autenticação de certificado Android, o serviço de proxy de certificado é executado no nó do Omnissa Access como um serviço independente para receber conexões de dispositivos e encaminhá-las ao serviço Omnissa Access na porta 443 para autenticação.
A porta do Proxy de Certificado sempre requer a passagem SSL TCP de Camada 4, pois o handshake SSL para autenticação de certificado deve ocorrer diretamente entre o dispositivo e o serviço de Proxy de Certificado.
Omnissa Access 26.07 ou posterior
No Omnissa Access 26.07 e implantações posteriores, o serviço de proxy de certificado recebe conexões de dispositivos na porta 15262 e as encaminha para o serviço Omnissa Access na porta 443 para autenticação.
Todas as instâncias do serviço de proxy de certificado no cluster do Omnissa Access usam o mesmo certificado, seja o certificado FQDN de implantação ou um certificado personalizado, configurado durante a implantação.
Omnissa Access 24.12 ou anterior
No Omnissa Access 24.12 e implantações anteriores, o serviço de proxy de certificado recebe conexões de dispositivos na porta 5262 e as encaminha para o serviço Omnissa Access na porta 443 para autenticação.
O tráfego HTTPS 443 para o Omnissa Access pode ser definido como descarregamento de SSL de Camada 7 no balanceador de carga/proxy reverso ou permitido para passagem SSL como TCP de Camada 4 para o servidor de back-end.
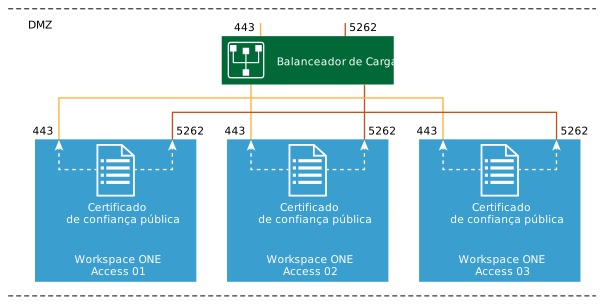
Quando o tráfego na porta 443 é configurado com passagem SSL, o certificado publicamente confiável é compartilhado entre o serviço Omnissa Access na porta 443 e o serviço de proxy de certificado na porta 5262. Nenhuma configuração adicional é necessária.
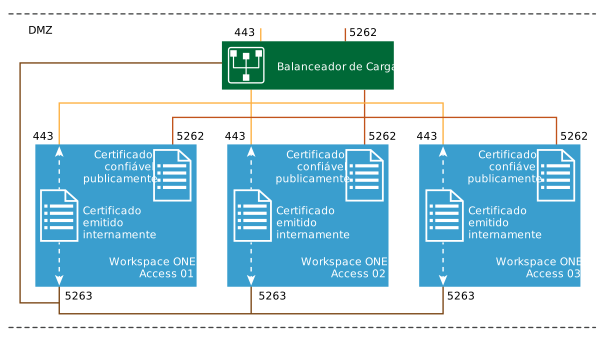
Se o tráfego HTTPS for descarregado via SSL no balanceador de carga/proxy reverso, o serviço Omnissa Access usará um certificado autoassinado para confiança, gerado durante o processo de instalação do aplicativo. Como a porta 5262 deve ser configurada para SSL TCP de Camada 4 com passagem SSL, o que requer um certificado SSL publicamente confiável, isso leva a uma incompatibilidade de certificados entre os dois serviços em execução no host. Para contornar esse problema, o serviço de proxy de certificado requer que uma porta secundária 5263 esteja configurada no servidor. A porta 5263 compartilha o mesmo certificado autoassinado que o executado no serviço Omnissa Access. A configuração da porta adicional 5263 permite que a comunicação seja segura e confiável durante todo o processo de SSO móvel para dispositivos Android, além de permitir a descriptografia do tráfego HTTPS no balanceador de carga.
Decidir entre a nova criptografia SSL e o descarregamento de SSL para o tráfego HTTP 443 (Omnissa Access 24.12 ou anterior)
A seguir, apresentamos uma matriz de decisão para ajudá-lo a configurar o serviço de proxy de certificado com o serviço Omnissa Access.
Nesta matriz, os certificados SAN são definidos como um certificado contendo o FQDN VIP do Omnissa Access e cada FQDN da máquina do nó. O FQDN está no formato de um domínio/subdomínio não roteável. Com base em seu projeto do Workspace ONE, use a matriz para determinar se a porta de administração está configurada.
Matriz de decisão de configuração de proxy de certificado (Omnissa Access 24.12 ou anterior)
| Namespace público | Namespace do DMZ | Tipo de certificado | Requisito do balanceador de carga | Porta de administração do proxy de certificado necessária |
|---|---|---|---|---|
| Namespace compartilhado (.com / .com) | ||||
| examplo.com | examplo.com | Caractere curinga, SAN | Nova criptografia de SSL necessária | Não |
| examplo.com | examplo.com | CN de host único | Nova criptografia de SSL necessária | Sim |
| examplo.com | examplo.com | Caractere curinga, SAN | Passagem SSL necessária | Não |
| Namespace separado (.com/.dmz) | ||||
| examplo.com | examplo.dmz | Caractere curinga, CN de host único | Nova criptografia de SSL necessária | Sim |
| examplo.com | examplo.dmz | SAN | Nova criptografia de SSL necessária | Não |
| examplo.com | examplo.dmz | SAN | Passagem SSL necessária | Não |
Configuração da porta do proxy do Omnissa Access na DMZ com apenas a porta 5262 configurada (Omnissa Access 24.12 ou anterior)
Configuração da porta do proxy do Omnissa Access na DMZ com as portas 5262 e 5263 configuradas (Omnissa Access 24.12 ou anterior)
Was this page helpful?